
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 mebibite/log4jhound
أُنشئ بعد الكشف عن CVE-2021-44228. سكربت Bash يكتشف حالات Log4j في مشاريعك وأنظمتك، مما يتيح لك الحصول على رؤية حول الإصدارات المستخدمة. يفك ضغط…
 mebibite/springhound
أُنشئ بعد الكشف عن CVE-2022-22965 وCVE-2022-22963. سكربت Bash يكتشف تواجدات Spring Framework في مشاريعك وأنظمتك، مما يتيح لك الحصول على نظرة ثاقبة…
 kh4sh3i/spring-cve
يتضمن ذلك CVE-2022-22963، وهي ثغرة وصول إلى الموارد في Spring SpEL / Expression، بالإضافة إلى CVE-2022-22965، وهي ثغرة تنفيذ التعليمات البرمجية عن…
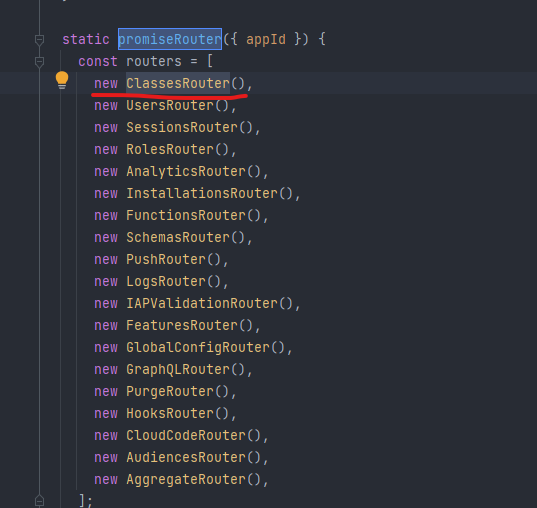 tuo4n8/cve-2022-24760
تحليل تقني مفصل لـ CVE-2022-24760، وهي ثغرة من نوع تلوث النموذج الأولي في parse-server تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد عبر تسلسل BSON…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / الكود بواسطة:Jun_sheng
 the-valluvarsploit/cve-2018-6574
استغلال لإثبات المفهوم لثغرة CVE-2018-6574، وهي ثغرة تنفيذ برمجي عن بُعد في أمر 'go get' الخاص بلغة Go، توضح الاستغلال عبر مسارات استيراد مستودعات…
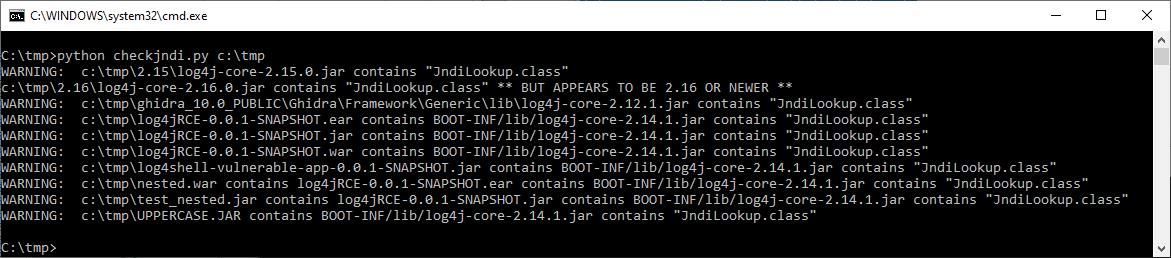 certcc/cve-2021-44228_scanner
ماسحات ضوئية لملفات Jar التي قد تكون عرضة لـ CVE-2021-44228
 synacktiv/captainhook
يتتبع مدخلات المستخدم لكشف ثغرات الحقن في دوال Java عبر JDWP وFrida، مع تحديد نقاط حقن الأوامر وحقن SQL المحتملة.
 ghillert/boot-jackson-cve
إعادة إنتاج CVE-2020-36518 في Spring Boot 2.5.10
 hohn/codeql-sample-polkit
جميع مراحل استكشاف ثغرة polkit CVE-2021-4034 باستخدام CodeQL
 trickstersec/cve-2019-5420
استغلال لثغرة Rails CVE-2019-5420
 bytehackr/cve-2022-0853
يوضح تسرب ذاكرة في عميل JBoss عند استخدام UserTransaction بشكل متكرر، مع PoC وتحليل لـ CVE-2022-0853.
 sakib570/cve-2018-1263-demo
عرض استغلال تعليمي لـ CVE-2018-1263 (phpMyAdmin RCE/LFI). يتضمن إعداد بيئة ضعيفة عبر Docker وشرح خطوة بخطوة للهجوم لتعلم استغلال تطبيقات الويب.
 paopaolong-lab/spring-cve-2022-22947-
 ioncodes/curveball
إثبات المفهوم لـ CVE-2020-0601 - استغلال CryptoAPI
 andalik/log4j-filescan
ماسح متكرر للملفات مطور بلغة Python 3 لتحديد ومسح الإصدارات الضعيفة من Log4j2، بما في ذلك التحليل الداخلي لملفات JAR (CVE-2021-44228, CVE-2021-45046,…
 fbion/cve-2022-22947
حقن كود SpEL في Actuator API الخاص بـ Spring Cloud Gateway.
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 بالجملة








