#1
 codeshield-security/log4jshell-bytecode-detector
ماسح البايت كود المحلي لثغرة Log4JShell (CVE-2021-44228)
 purple-wl/jenkins_cve-2019-1003000
إثبات مفهوم (PoC) لاستغلال ثغرة التنفيذ عن بُعد للكود في إضافة Jenkins Script Security Pipeline (CVE-2019-1003000)، مُنفَّذ بلغة Python لاختبار…
 nightwatchcybersecurity/gitbleed_tools
نصوص برمجية Shell لاستنساخ ومرآة مستودعات Git، وحساب الفروقات، وتشغيل gitleaks لكشف الأسرار المخفية في الالتزامات المحذوفة أو المعاد تعيينها.
 novoda/gradle-static-analysis-plugin
إعداد سهل لأدوات التحليل الثابت لمشاريع Android وJava.
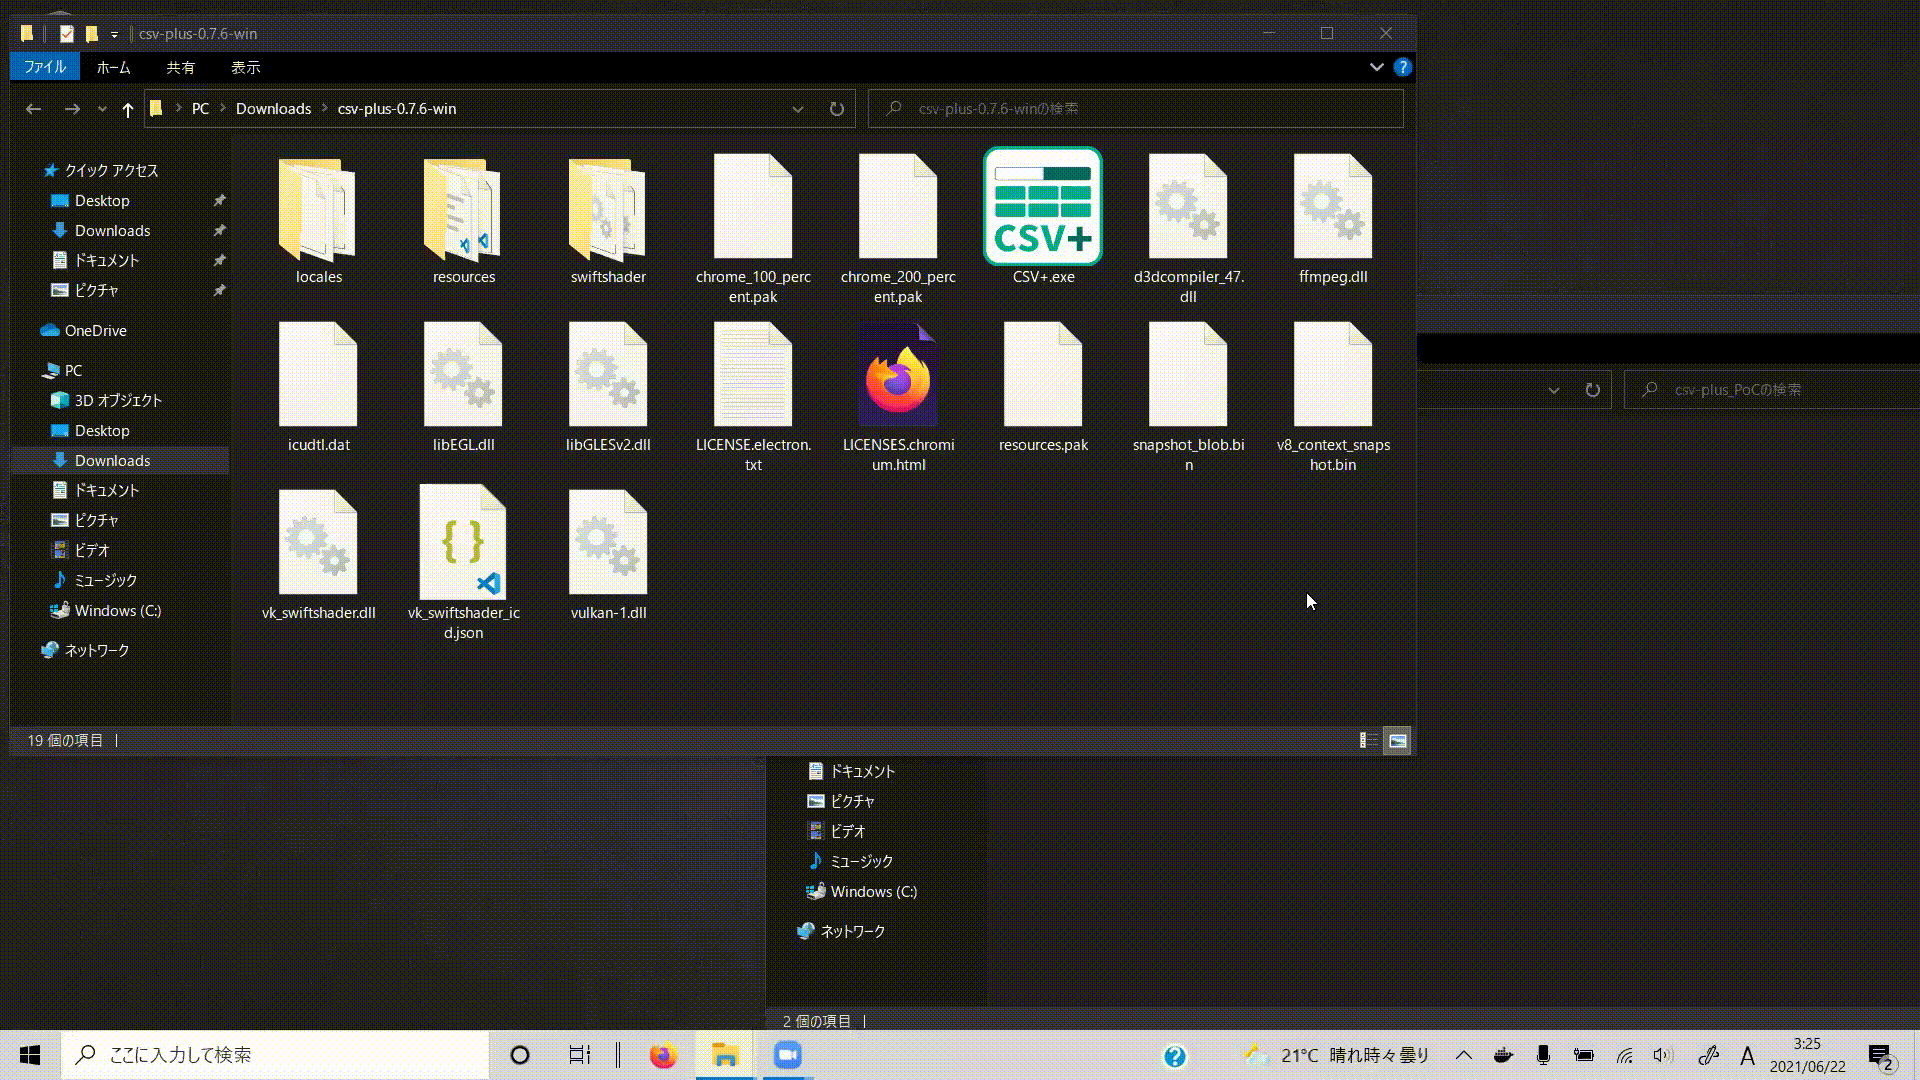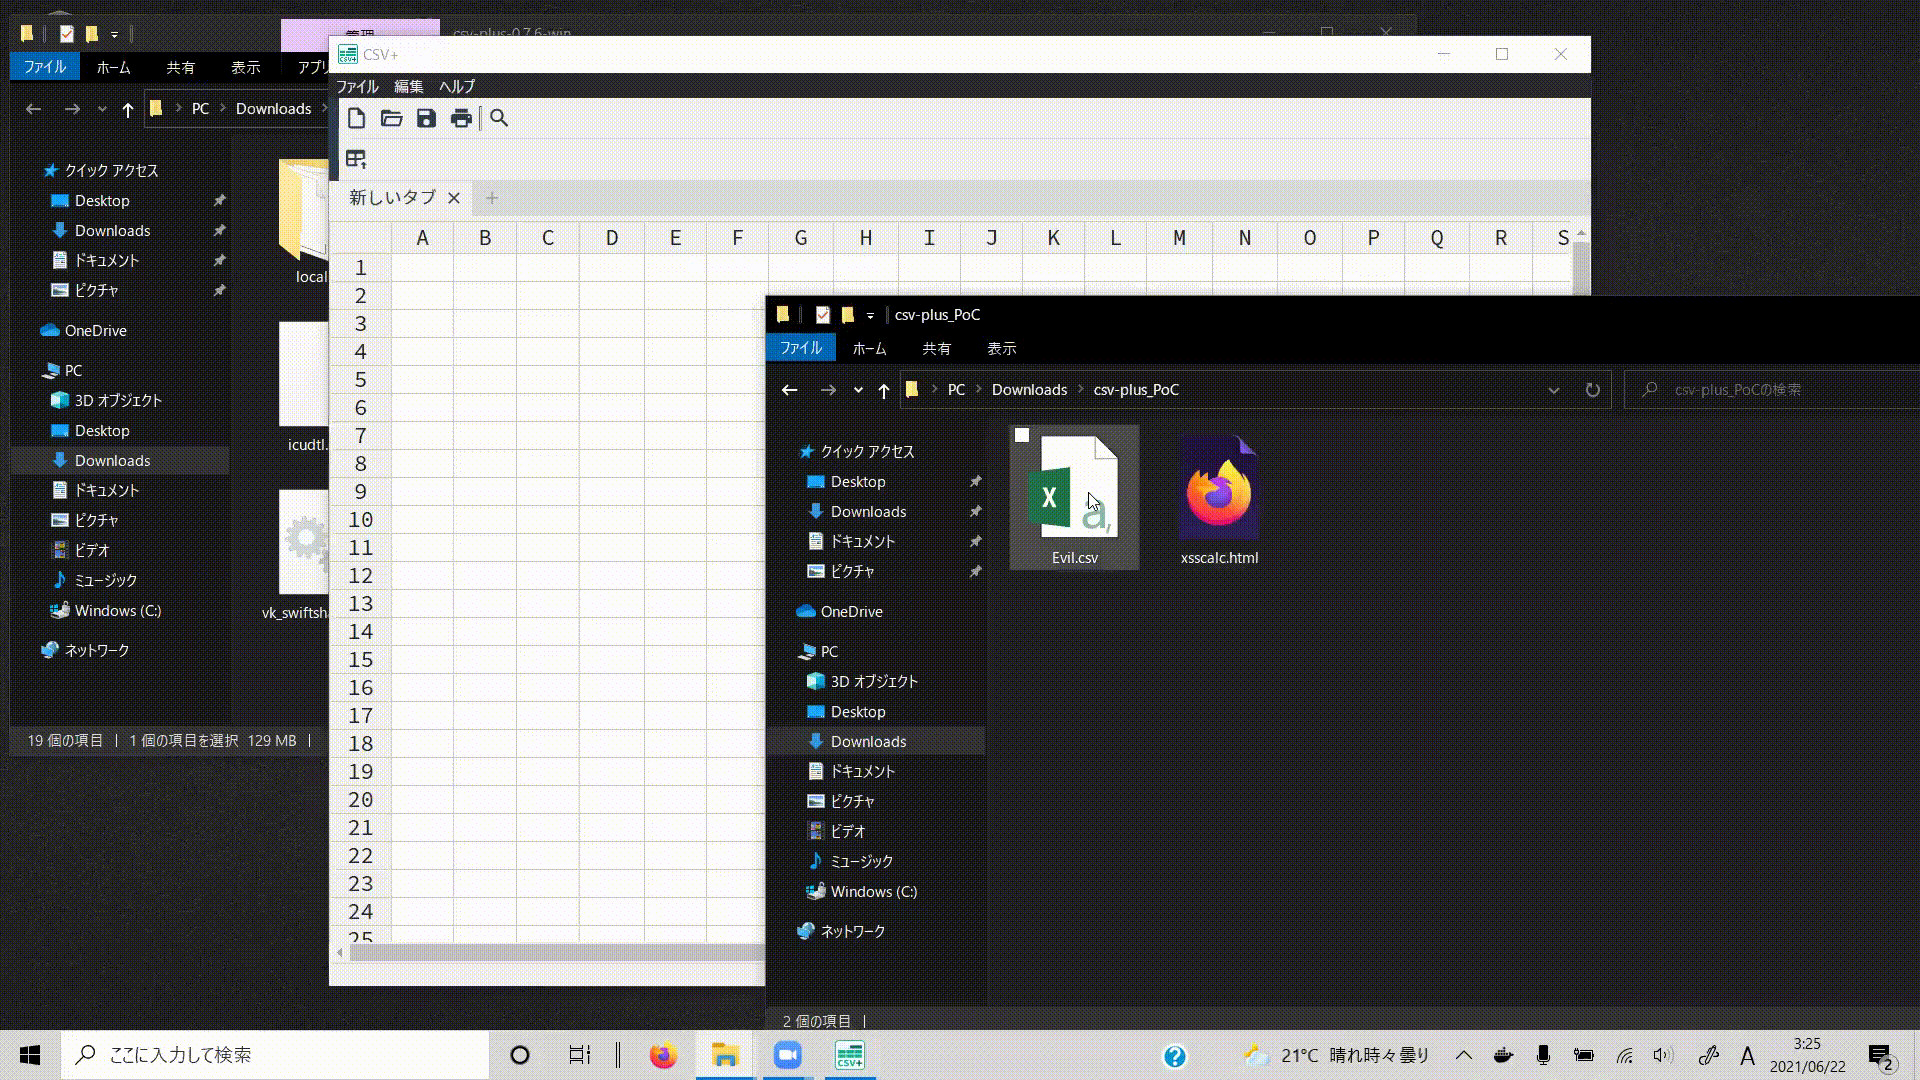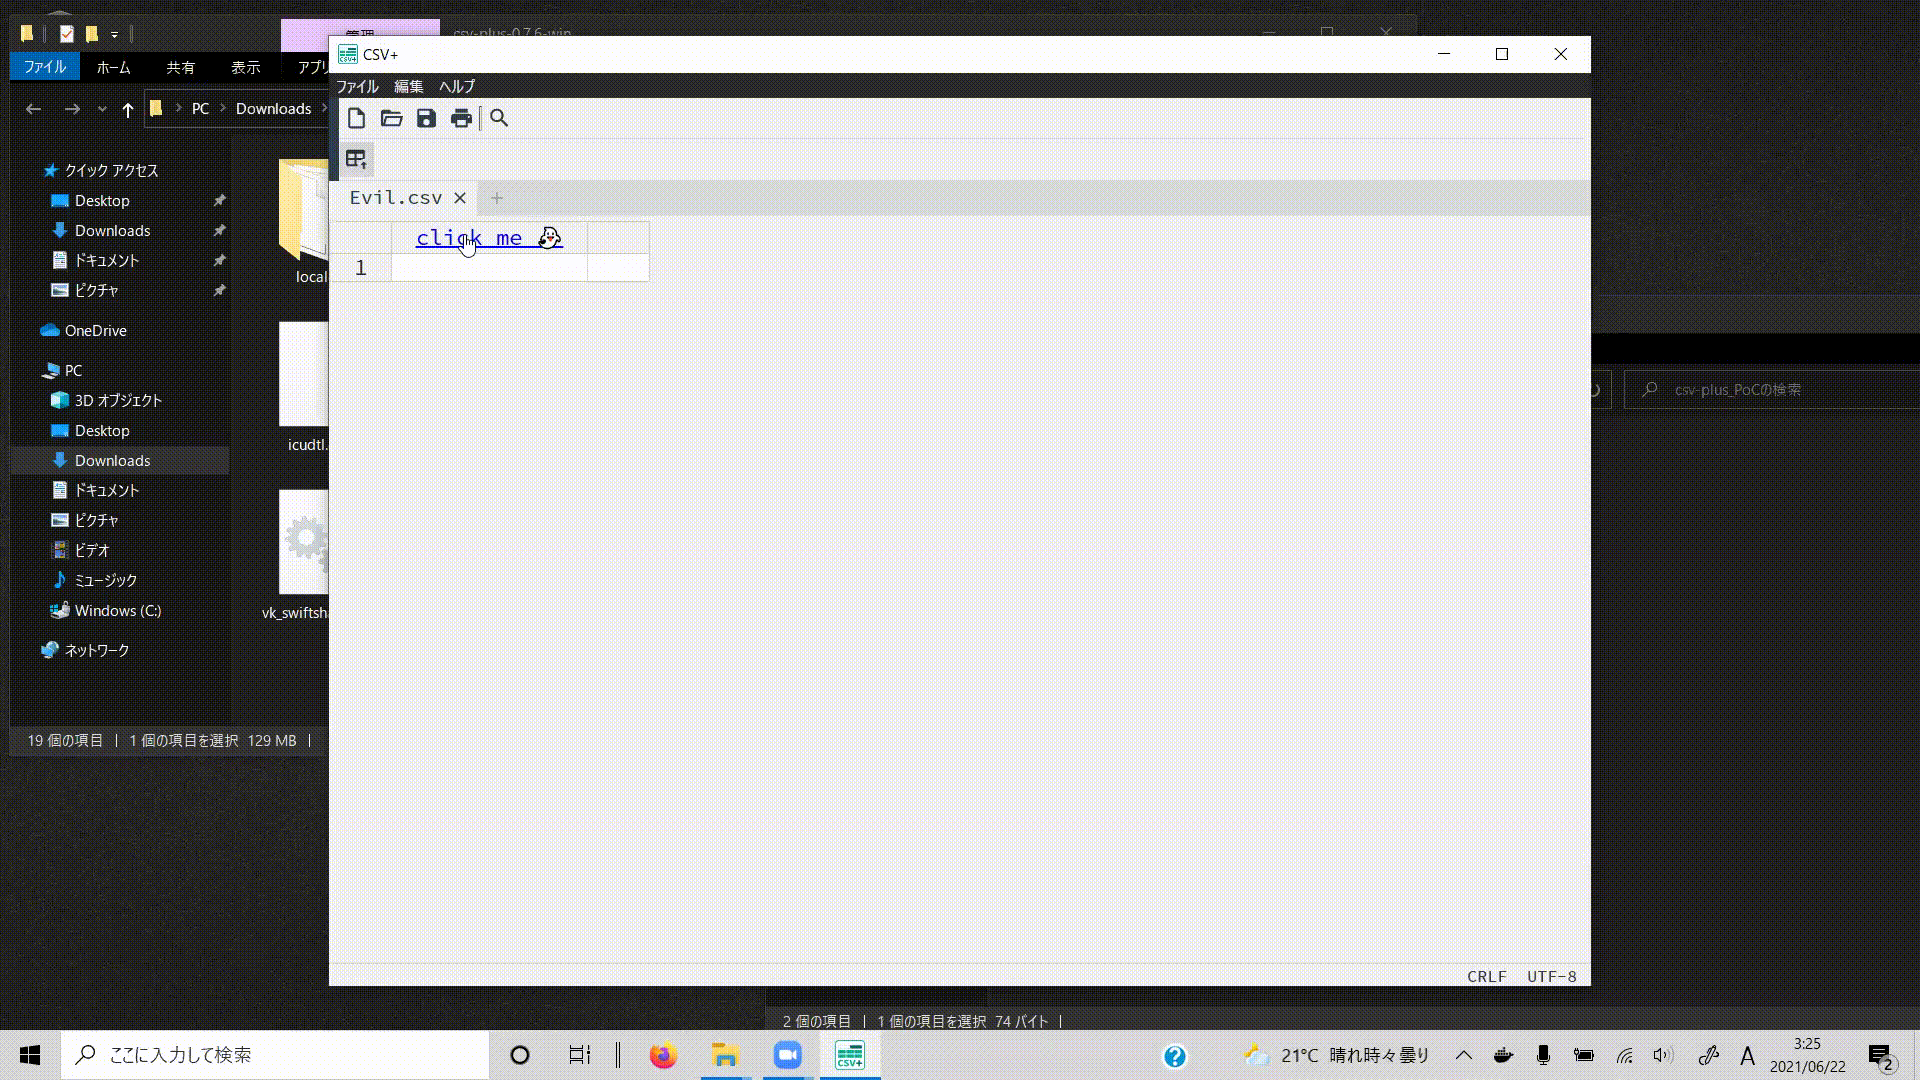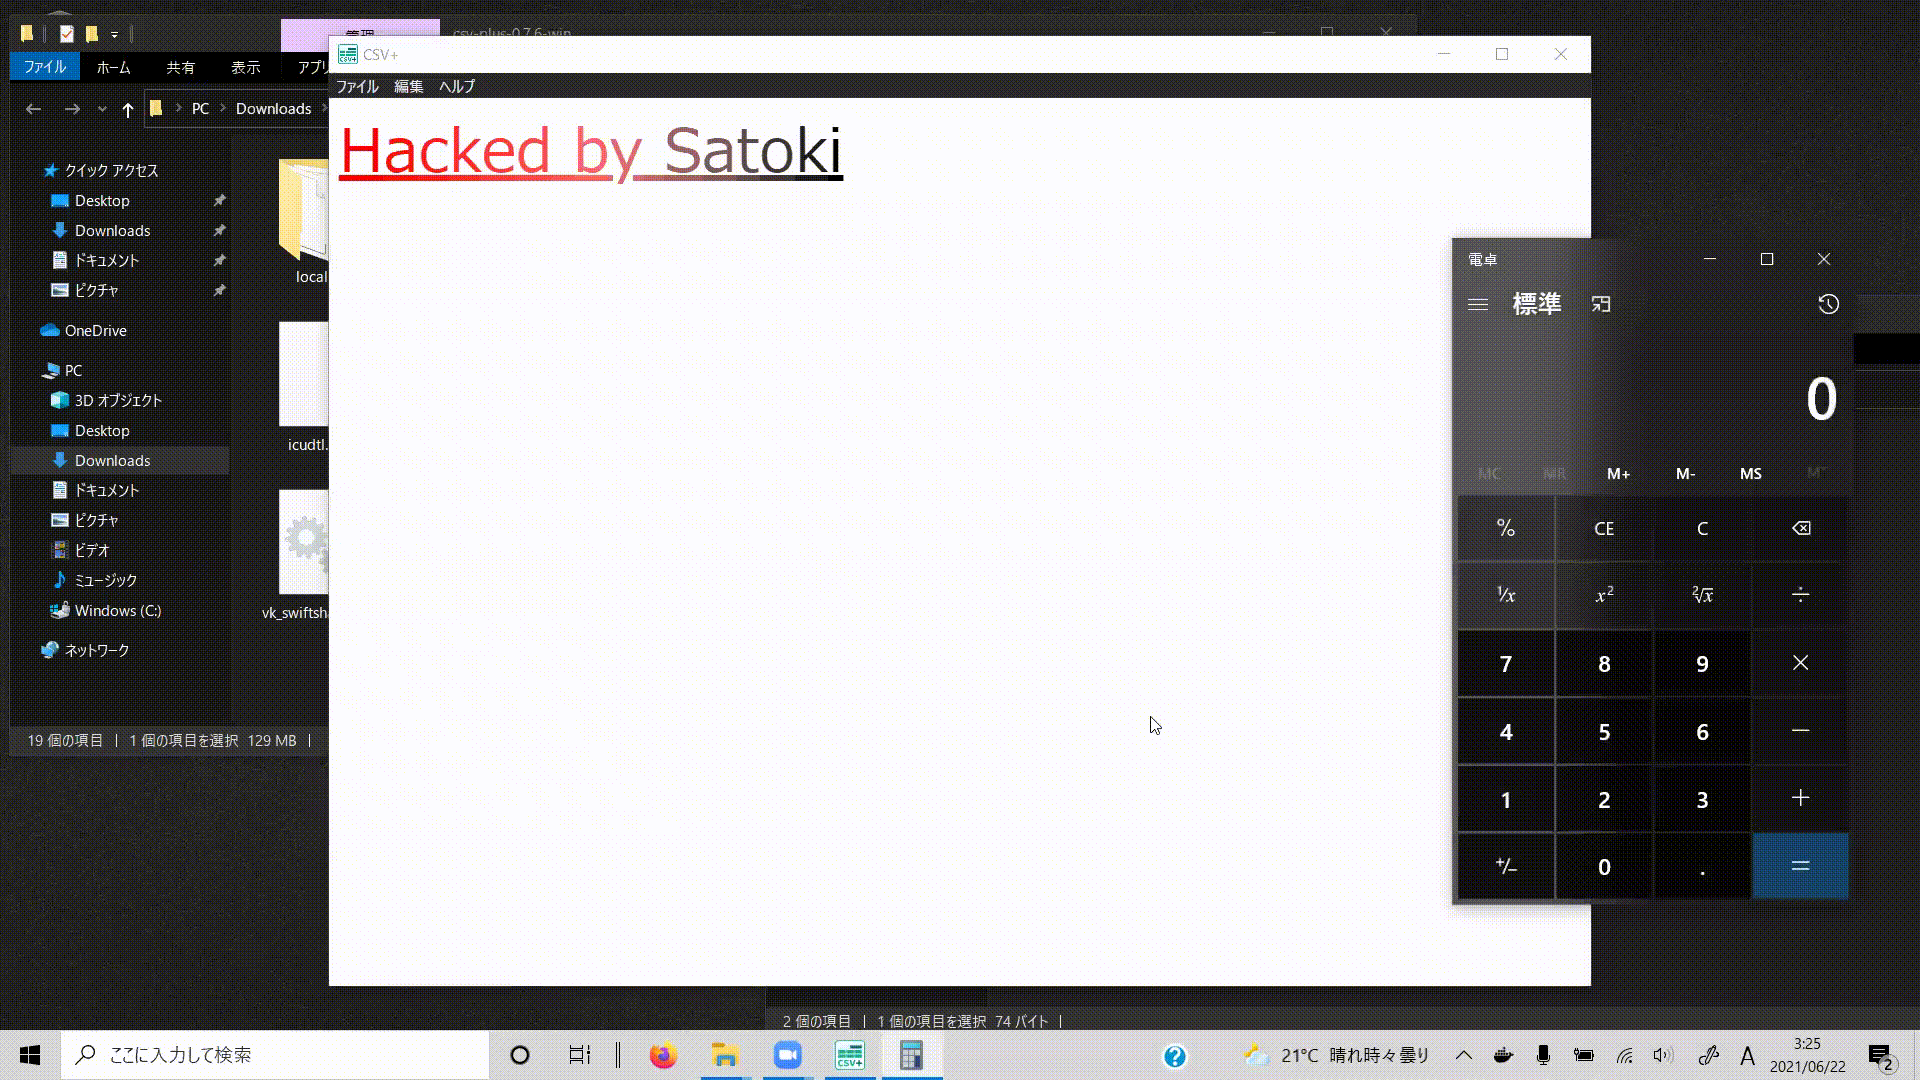 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - تنفيذ كود تعسفي (CVE-2022-21241)
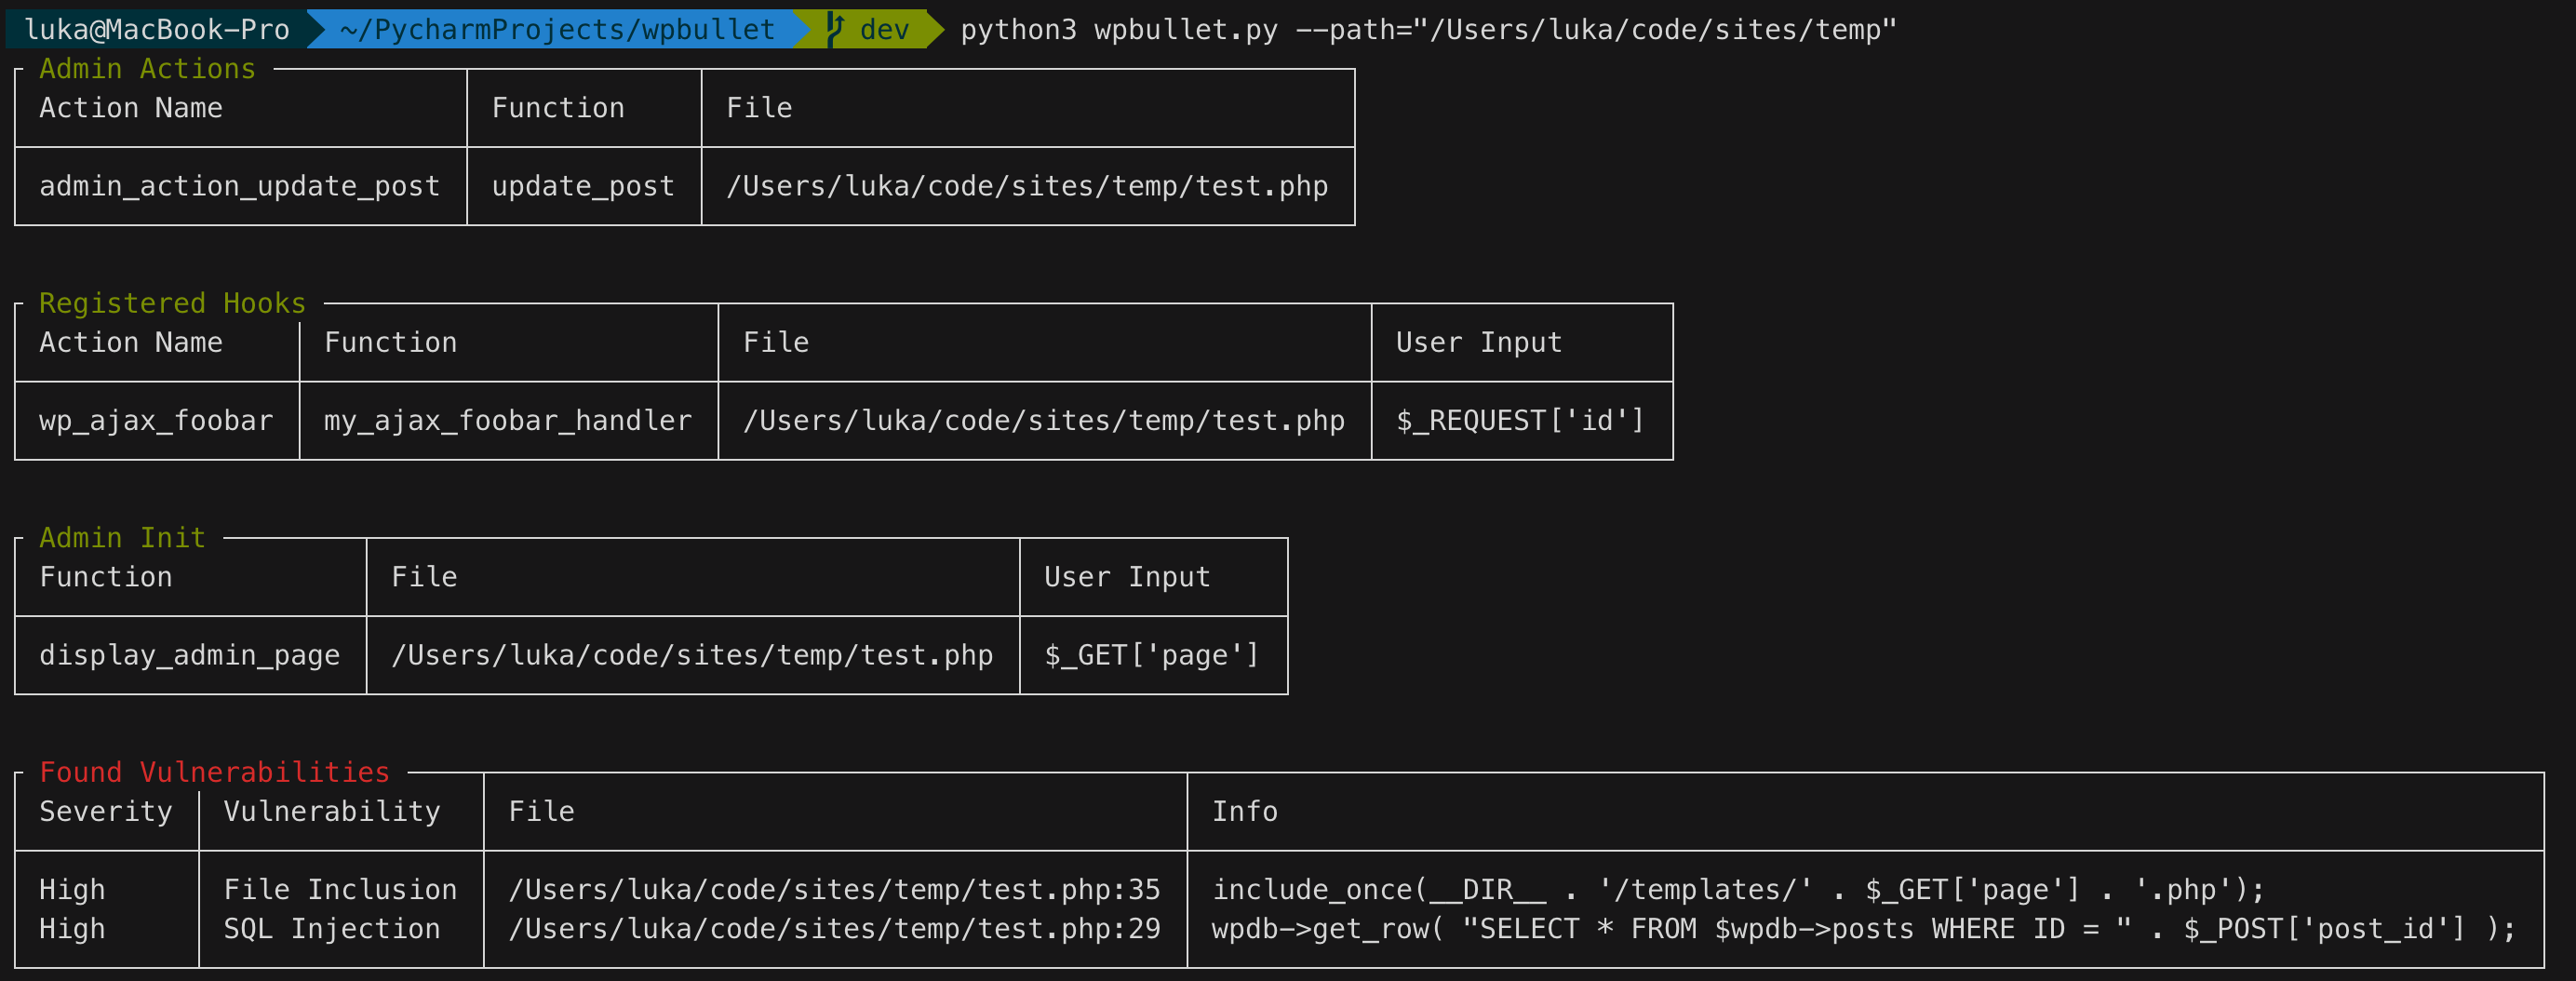 owasp/wpbullet
ماسح تحليل الكود الثابت لإضافات وقوالب WordPress. يكتشف الثغرات الأمنية مثل XSS وحقن SQL عبر محرك مطابقة أنماط نمطي وقابل للتوسيع، مع تقييمات للخطورة…
 otaviokr/log4j-2021-vulnerability-study
هذا عرض توضيحي لكيفية استغلال ثغرة Log4J (CVE-2021-44228). هذا الكود آمن للتشغيل، لكن افهم ما يفعله وكيف يعمل!
 rubo77/log4j_checker_beta
فحص سريع لمعرفة ما إذا كان خادمك قد يكون عرضةً لثغرة CVE-2021-44228
 haxatron/cve-2022-0219
استغلال إثبات المفهوم لـ CVE-2022-0219، ثغرة XXE في Jadx تسمح بكشف الملفات المحلية عند تصدير ملفات APK ضارة عبر واجهة سطر الأوامر.
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: أجزاء حقوق النشر 2021 شركة سيمنز // تم التعديل في 15 يوليو 2021 بواسطة شركة سيمنز و/أو الشركات التابعة لها لإصلاح…
 daftspunk/cve-2021-32648
يوفر تصحيحًا يدويًا لثغرات تجاوز المصادقة في October CMS CVE-2021-32648 وCVE-2021-29487 من خلال تحويل المقارنات غير الصارمة إلى مقارنات صارمة في ملف…
 kira2040k/php_code_analysis
ماسح كود PHP ثابت يكتشف حقن SQL، XSS، SSRF، LFI، حقن الأوامر، إلغاء التسلسل غير الآمن، وغيرها من الثغرات الأمنية في الويب في ملفات فردية أو أدلة…
 sukusec301/seacms-v10.1
من أجل تدقيق الكود وتكرار CVE-2020-21378. استمتع بذلك!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : تنفيذ أوامر عن بعد في golang 'go get' أثناء بناء الكود المصدري
 dbzoo/log4j_scanner
ماسح نظام ملفات لثغرة Log4Shell (CVE-2021-44228) والثغرات ذات الصلة. يكتشف ملفات JAR المعرضة للخطر عبر مطابقة التجزئة ووجود الفئات. يعمل بشكل مستقل…
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 1lann/log4shelldetect
قم بفحص أنظمة الملفات بسرعة للكشف عن برامج جافا التي قد تكون عرضة لثغرة Log4Shell (CVE-2021-44228) أو "استغلال JNDI لـ Log4j" من خلال فحص مسارات…