
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
مستودع بحثي لـ CVE-2020-0240 في محرك JavaScript V8، يوفر الكود المصدري والتحليل لفهم الثغرة واستغلالها.
 buraksevben/cve-2024-24141
إثبات مفهوم لثغرة حقن SQL في نظام إدارة مهام المدرسة، يوضح الاستغلال ويقدم تفاصيل فنية لتقييم الأمان.
 anchor0221/cve-2025-50460
التفاصيل التقنية والاستغلال لـ CVE-2025-50460
 neurosaki987/qvm-tool
مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
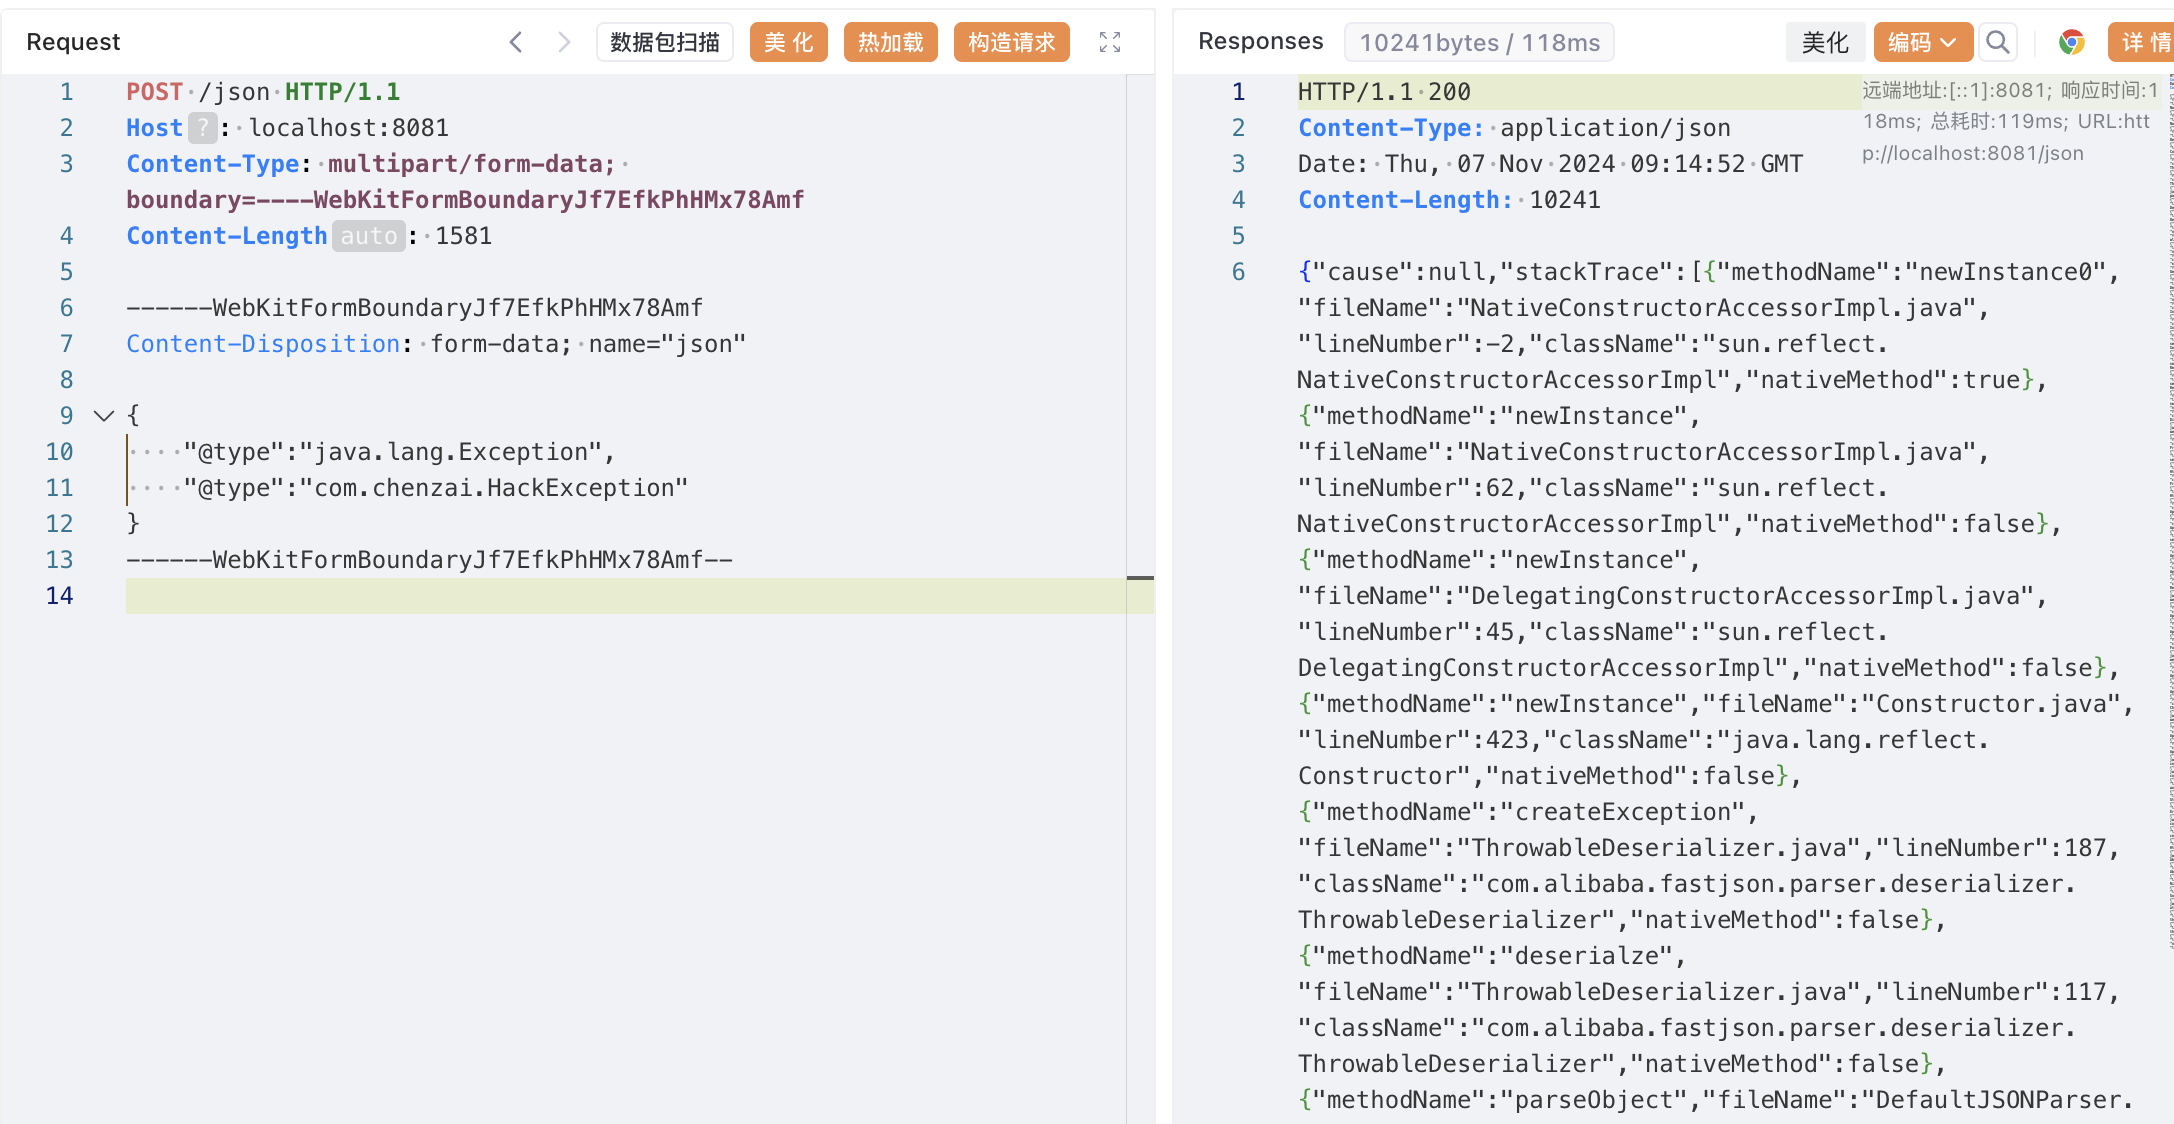 luelueking/cve-2022-25845-in-spring
استغلال CVE-2022-25845 (fastjson 1.2.80) لبيئات Spring مع PoC خطوة بخطوة، وقراءة الملفات، وكتابة ملفات عشوائية عبر سلاسل إلغاء التسلسل…
 dor-tumarkin/cve-2021-25641-proof-of-concept
كود PoC لـ Apache/Alibaba Dubbo <= 2.7.3 لـ CVE-2021-25641 RCE عبر إلغاء تسلسل البيانات غير الموثوقة؛ يؤثر على الإصدارات <= 2.7.6 بأدوات (Gadgets)…
 seanwrightsec/cve-2022-42889-poc
إثبات المفهوم لثغرة Apache commons-text CVE-2022-42889.
 sickwell/cve-2025-55182
CVE-2025-55182 - استغلال وماسح RCE لمكونات خادم React يدعم الخوادم الخارجية وواجهة سطر الأوامر
 zr0n/react2shell
إطار عمل كامل لاستغلال الثغرة الأمنية CVE-2025-55182
 jordan922/cve-2025-8088
أداة Python للتعامل الآمن مع الأرشيفات، والوعي بعبور المسار، والاستخراج الآمن. مستوحاة من CVE-2025-8088.
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 و Time Clock Pro <= 1.1.4 - غير مصادق (محدود) تنفيذ الأكواد عن بُعد
 1135/unomi_exploit
CVE-2020-11975 CVE-2020-13942
 kai6u/tribell_edge_sandbox_escape
هروب الحماية الرملية لمتصفح Edge من Tribell - إثباتات المفهوم لثغرات إصدارات Edge القديمة BadgeUpdateManager / TileFlyoutUpdateManager /…
 guoyanan1g/laravel-vul
استغلال سلسلة POP في Laravel 5 لثغرة CVE-2021-43503، يوضح ثغرة إلغاء تسلسل مكتشفة شخصيًا مع كود إثبات المفهوم.
 d5sec/cve-2021-43609-poc
استغلال إثبات المفهوم لـ CVE-2021-43609 يوضح سلسلة حقن SQL إلى قراءة ملفات إلى تنفيذ كود عن بُعد ضد برنامج مكتب مساعدة Spiceworks.
 aelmosalamy/cve-2024-53924
إثبات مفهوم لـ CVE-2024-53924
 technion/cve-2021-34470scanner
سكربت Powrshell لفحص CVE-2021-34470
 kailing0220/cve-2019-5418
Ruby on Rails هو إطار عمل لتطبيقات الويب، وهو إطار عمل حديث نسبيًا مبني على لغة Ruby. يرجع هذا الثغرة بشكل أساسي إلى استخدام Ruby on Rails لـ render…








