
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
نص كشف لـ CVE-2026-31431 (Copy Fail) يتحقق من إصدار النواة، ووجود التصحيح، وإعدادات النواة، وتوفر مقبس AF_ALG، وثنائيات setuid، والإجراءات التخفيفية…
 blueteamsteve/cve-2021-41773
صور Docker معرضة للثغرات لـ CVE-2021-41773
 xtuc/airgap
الأمان في العصر الحديث للذكاء الاصطناعي: الدفاع ضد وكلاء الذكاء الاصطناعي الضارين وحزم npm الخبيثة
 ajutamangdev/hatiyar
إطار عمل اختبار اختراق معياري مع واجهة تفاعلية شبيهة بـ Metasploit، ووحدات استغلال ثغرات CVE مبنية مسبقًا، وقدرات استكشاف السحابة والشبكة لتقييمات…
 nightwatchcybersecurity/airflowscan
قائمة مراجعة وأدوات لزيادة أمان Apache Airflow
 helixar-ai/mcp-security-checklist
يتم اعتماد MCP بسرعة. لكن الإرشادات الأمنية متأخرة. تقدم قائمة التحقق هذه لمهندسي الأمن وفرق المنصات والقادة التقنيين أساسًا واضحًا وقابلًا للتنفيذ…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - حرج - تجاوز المصادقة - مسؤول خارق غير مُصادق عليه عند عدم تكوين IdP
 parasimpaticki/awesome-appsec-interview
قائمة منسّقة من الموارد، وأسئلة تدريبية، ومواد دراسية لمساعدتك في التحضير لمقابلات أمن التطبيقات (AppSec).
 aquasecurity/trivy-plugin-kubectl
إضافة Trivy تفحص صور مورد Kubernetes
 pokerfacesad/cve-2021-1056
إثبات المفهوم لـ CVE-2021-1056، المتعلق بأمن حاويات GPU
 typhoon1217/cve-2026-98432-mitigation
تخفيف مؤقت لـ CVE-2026-98432 (استخدام بعد التحرير في Linux IPv4 TCP ireq_opt): إسقاط IPv4 TCP مع خيارات IP، وتعطيل MPTCP. سكربتات مُختبَرة + تحقق.…
 ustayready/outpost
أداة إدارة الاختبارات وإعداد التقارير على AWS
 darryk10/cve-2021-25735
استغلال لـ CVE-2021-25735 يوضح تجاوز خطاف قبول التحقق (Validating Admission Webhook) في Kubernetes عبر التلاعب بتسميات العقد، مع حاوية Docker قابلة…
 falconforceteam/falcondash
لوحة معلومات Azure workbook تعرض وتحلل مقاييس أداء الكشف، مما يساعد فرق الأمن على قياس قواعد الكشف الخاصة بها والحفاظ عليها بشكل استباقي.
 ecomtech-oss/pisc
مدقق أمان صور OCI العامة (صور docker)
 nccgroup/sfpoldevchk
# مدقق انحراف سياسة Salesforce
 knqyf263/cve-2018-1111
# بيئة مختبر قائمة على Docker لإعادة إنتاج واستغلال CVE-2018-1111 (DynoRoot) مع سكربتات آلية للمهاجم والضحية للتدريب العملي على الأمن السيبراني.
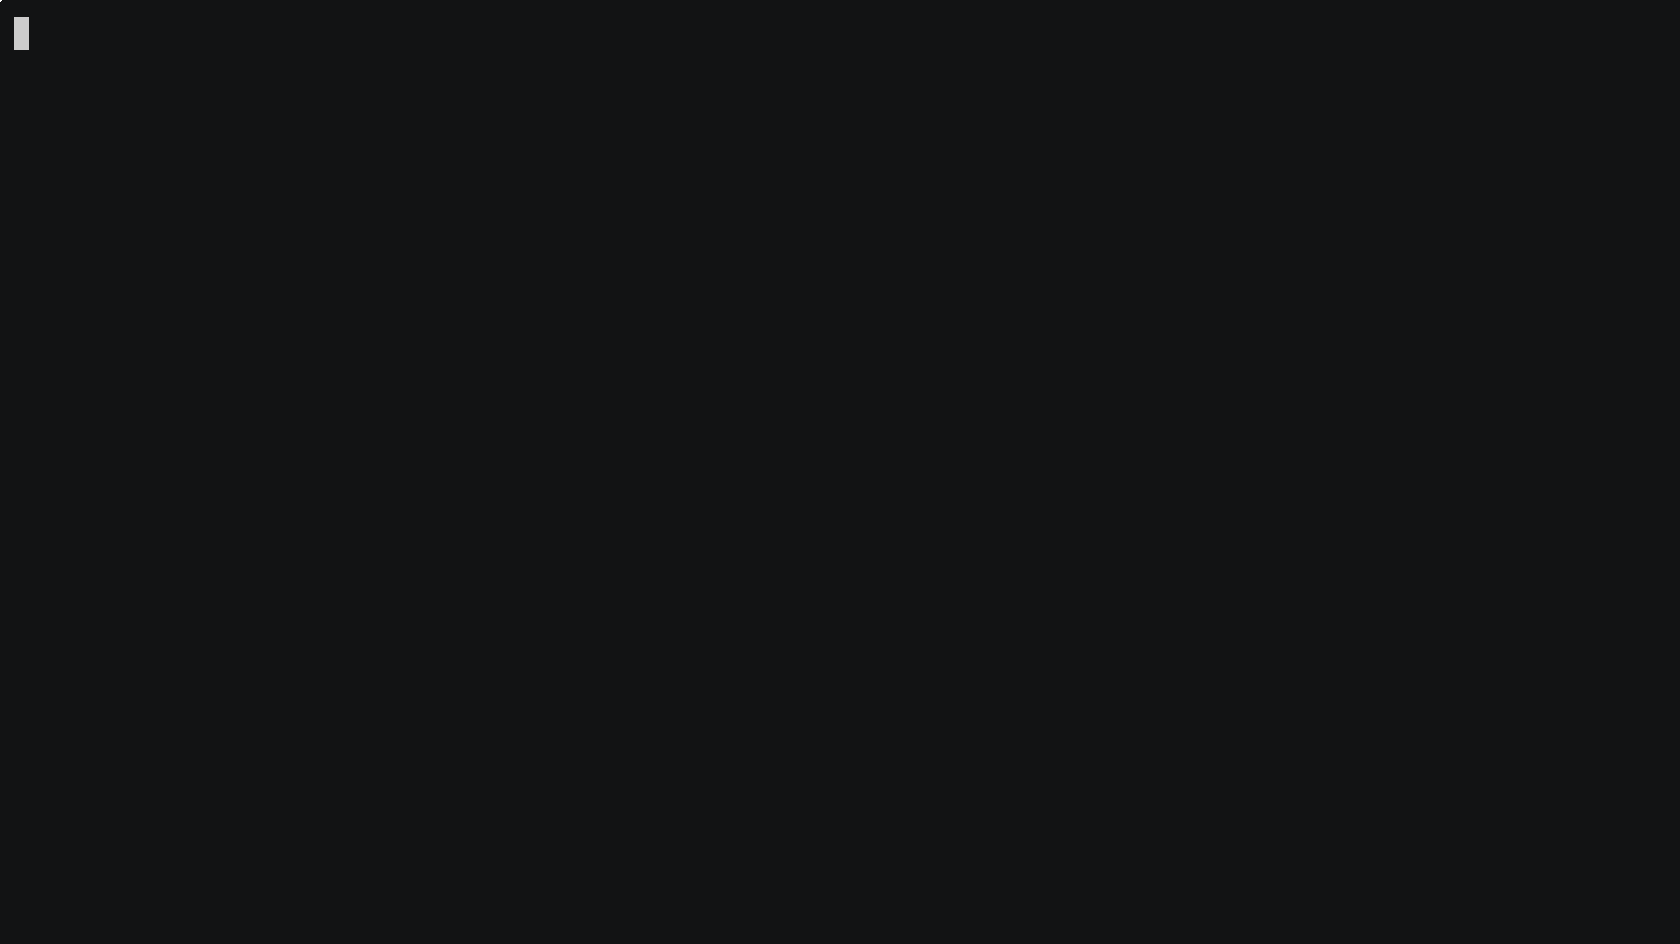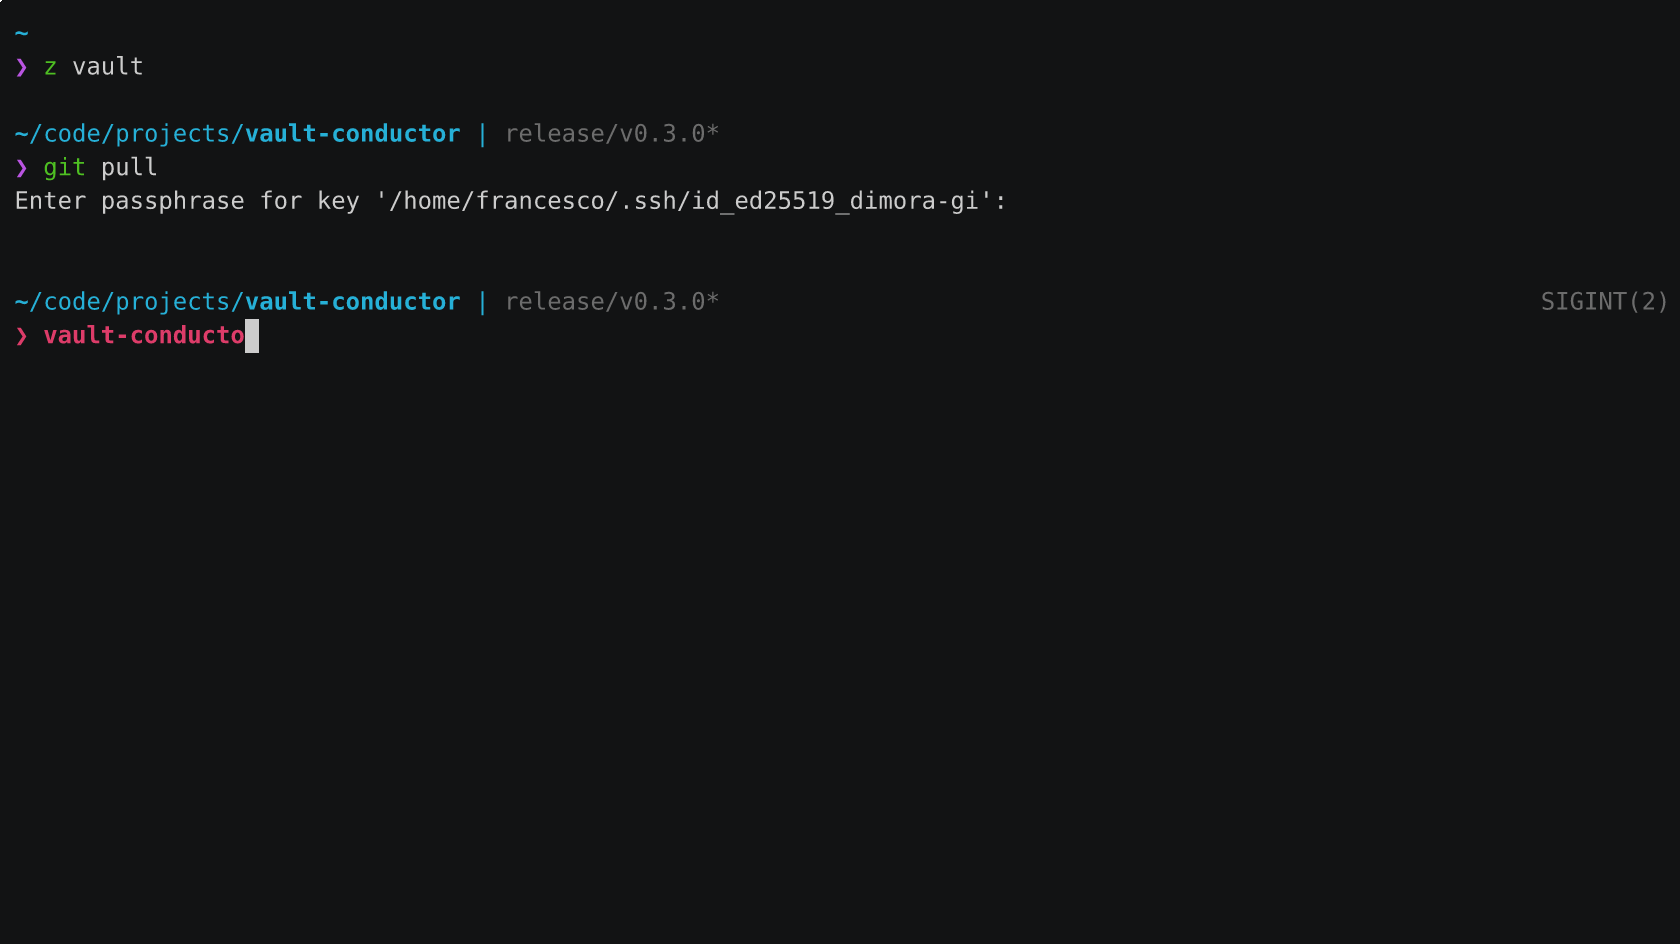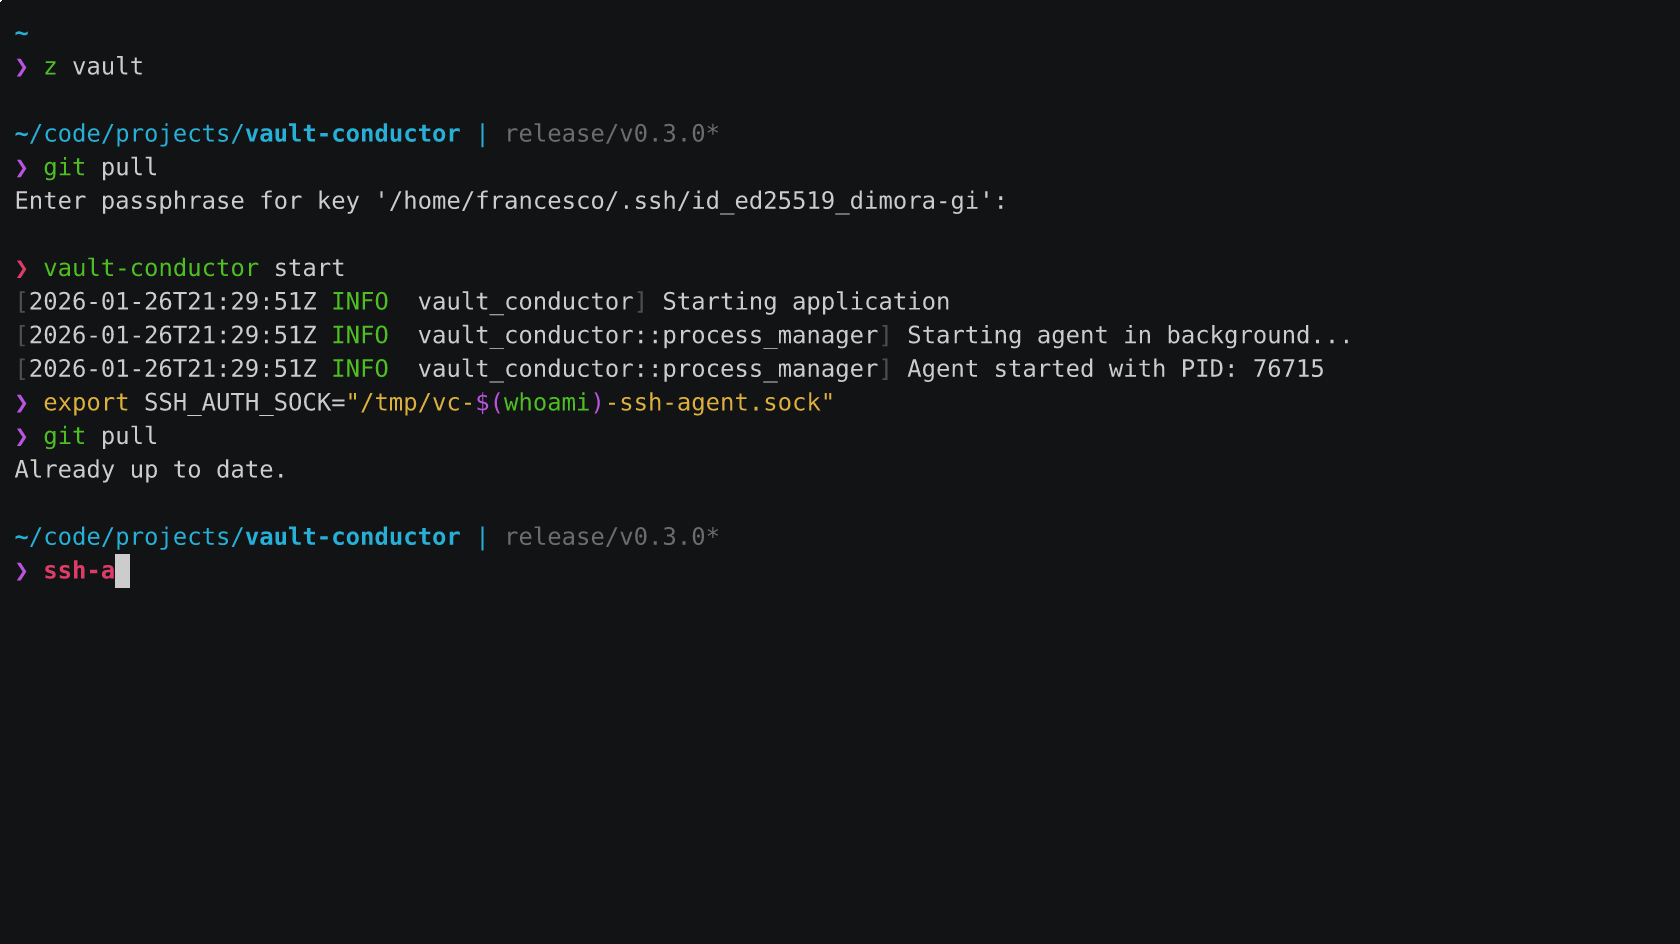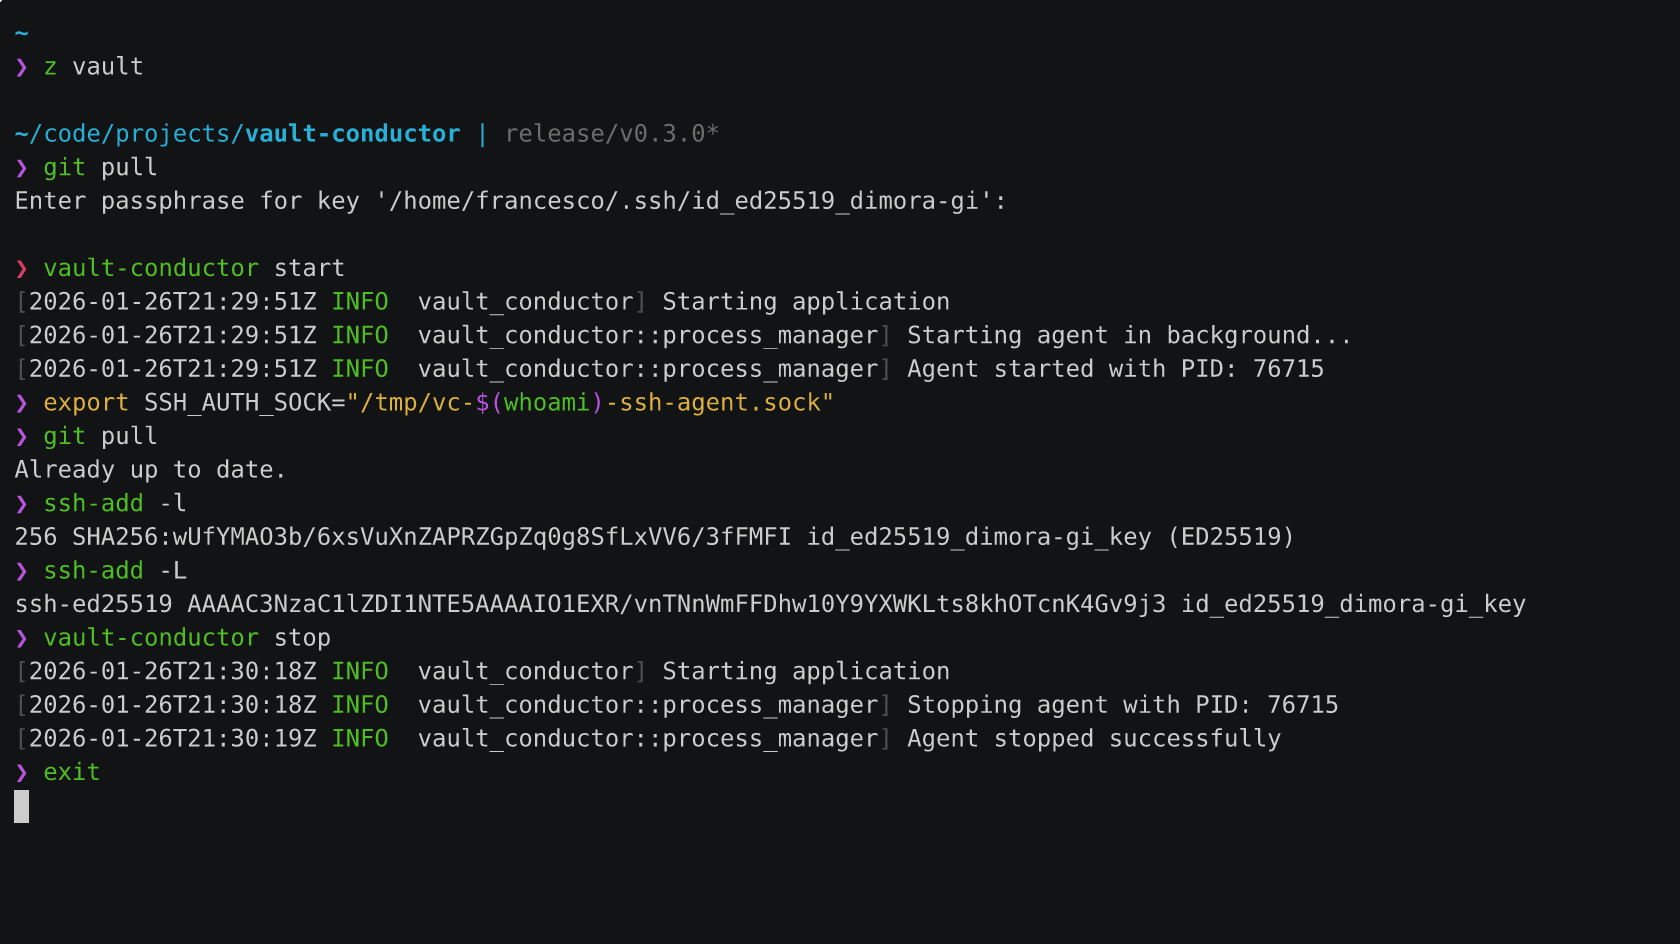 pirafrank/vault-conductor
وكيل SSH يوفر مفاتيح SSH المخزنة في Bitwarden Secrets Manager








