
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 fyoorer/shadowclone
إطار توزيع مهام بدون خادم يعمل على توازي أدوات CLI عبر آلاف الوظائف السحابية للاستطلاع السريع ومعالجة البيانات.
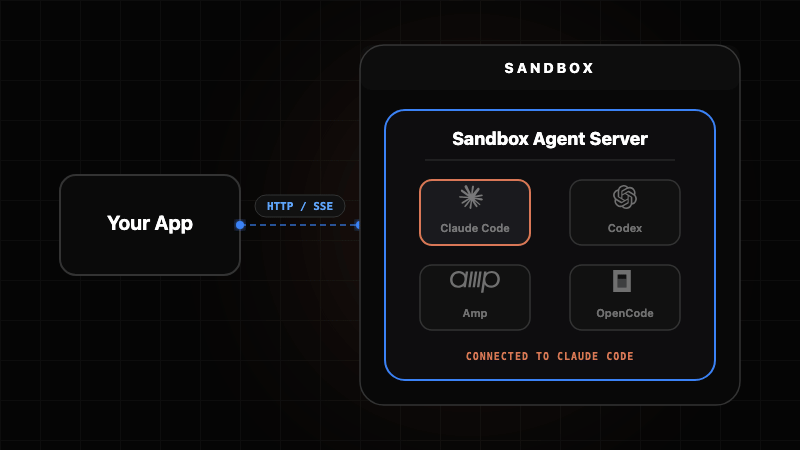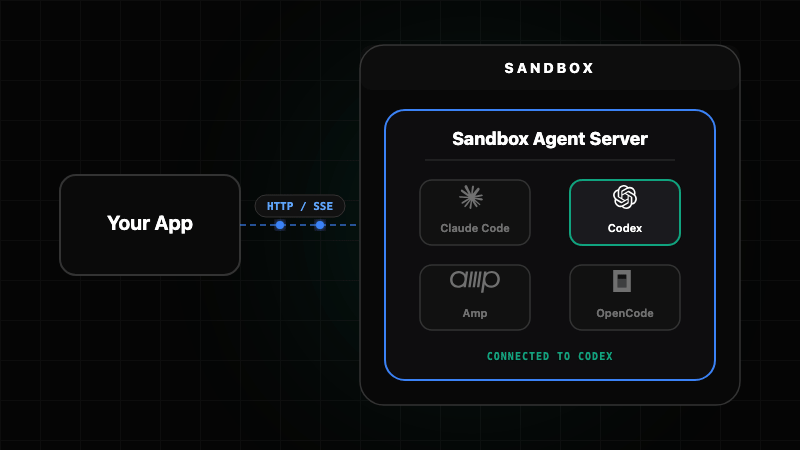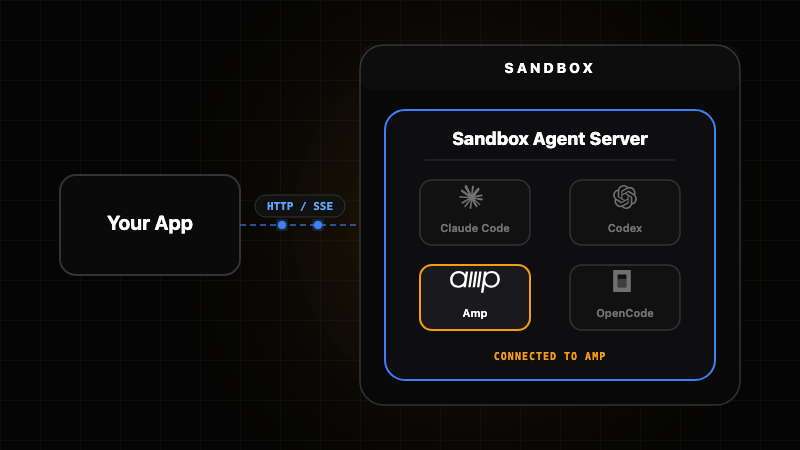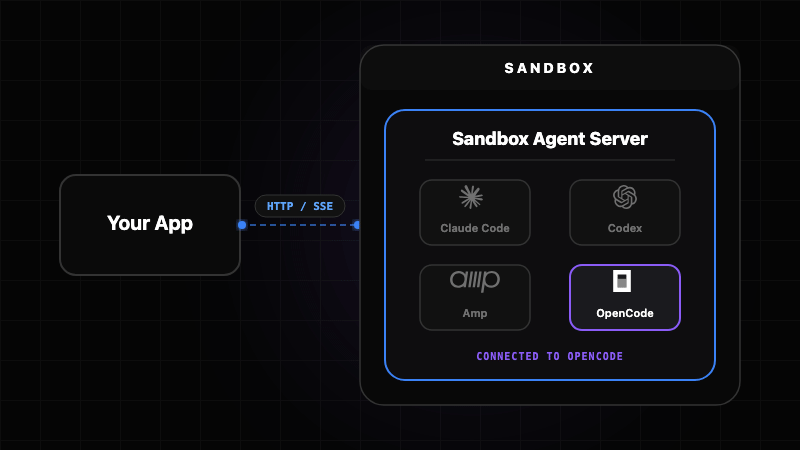 rivet-dev/sandbox-agent
عملية دائمة لكل وكيل، مع ذاكرة تبقى بعد إعادة التشغيل
 skydive-project/skydive
محلل طوبولوجيا الشبكة والبروتوكولات مفتوح المصدر وفي الوقت الفعلي
 gerenios/aadinternals
وحدة PowerShell لإدارة وتدقيق Azure AD وOffice 365، تتيح التلاعب بالرموز المميزة، وتعداد المستخدمين، وتقييمات الأمان لبيئات Microsoft السحابية.
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 automatedlab/automatedlab
إطار عمل توفير قائم على PowerShell لنشر بيئات معملية معقدة على Hyper-V وAzure. يدعم Windows وLinux ومنتجات مثل AD وExchange وPKI بنصوص برمجية بسيطة.
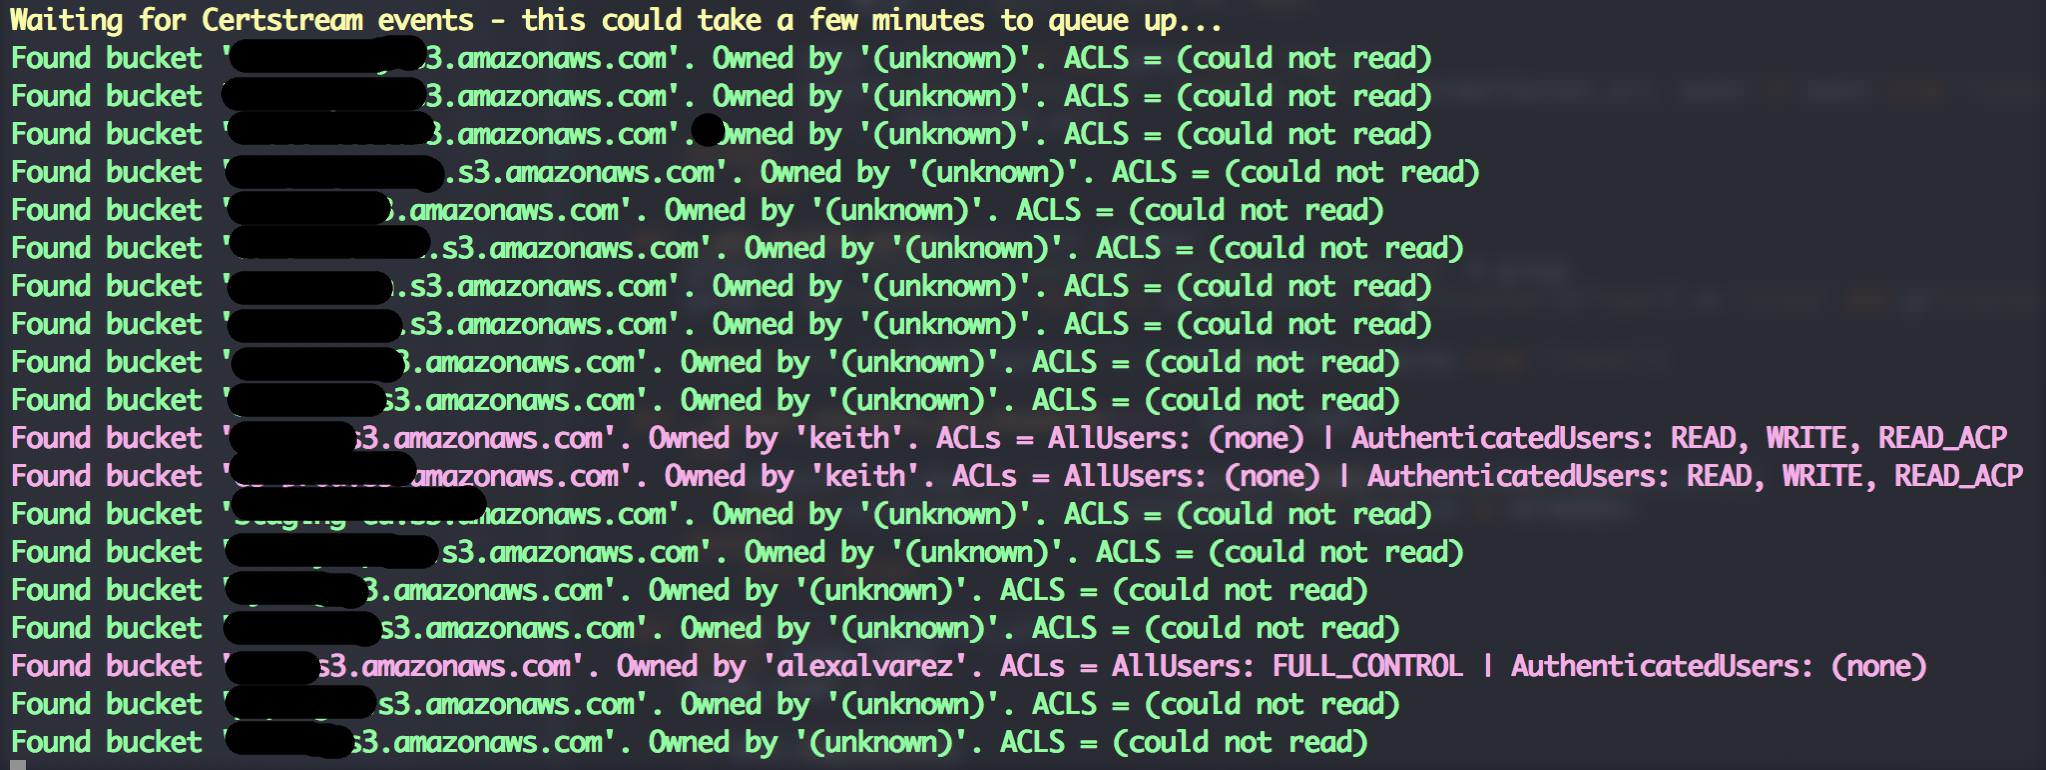 eth0izzle/bucket-stream
ابحث عن دلاء Amazon S3 المثيرة للاهتمام من خلال مراقبة سجلات شفافية الشهادات.
 controlplaneio/kubesec
تحليل المخاطر الأمنية لموارد Kubernetes
 tellerops/teller
إدارة الأسرار السحابية الأصلية للمطورين - لا تغادر سطر الأوامر أبدًا من أجل الأسرار.
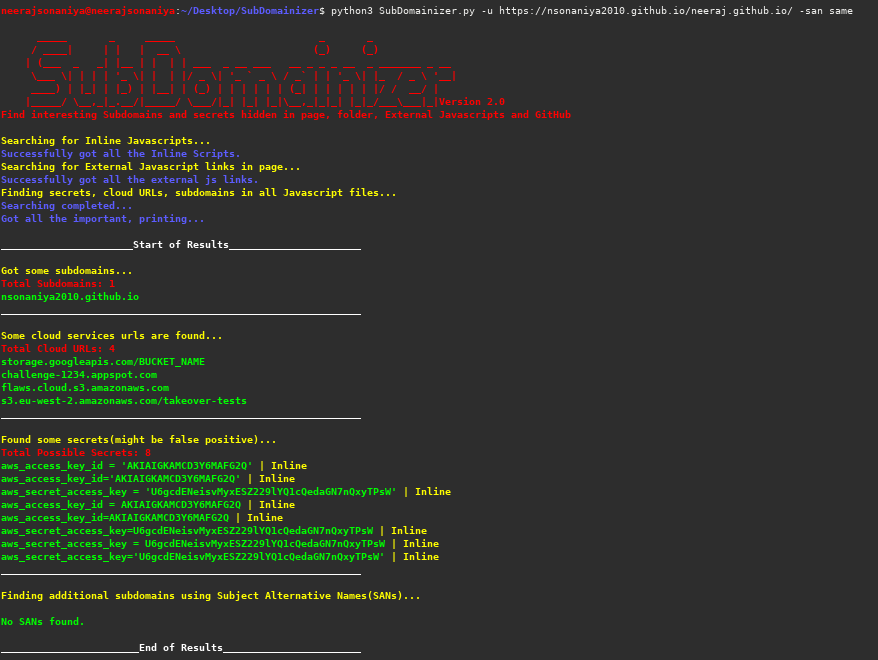 nsonaniya2010/subdomainizer
أداة للعثور على النطاقات الفرعية والأشياء المثيرة للاهتمام المخفية داخل ملفات جافا سكريبت الخارجية للصفحة، والمجلد، وGitHub.
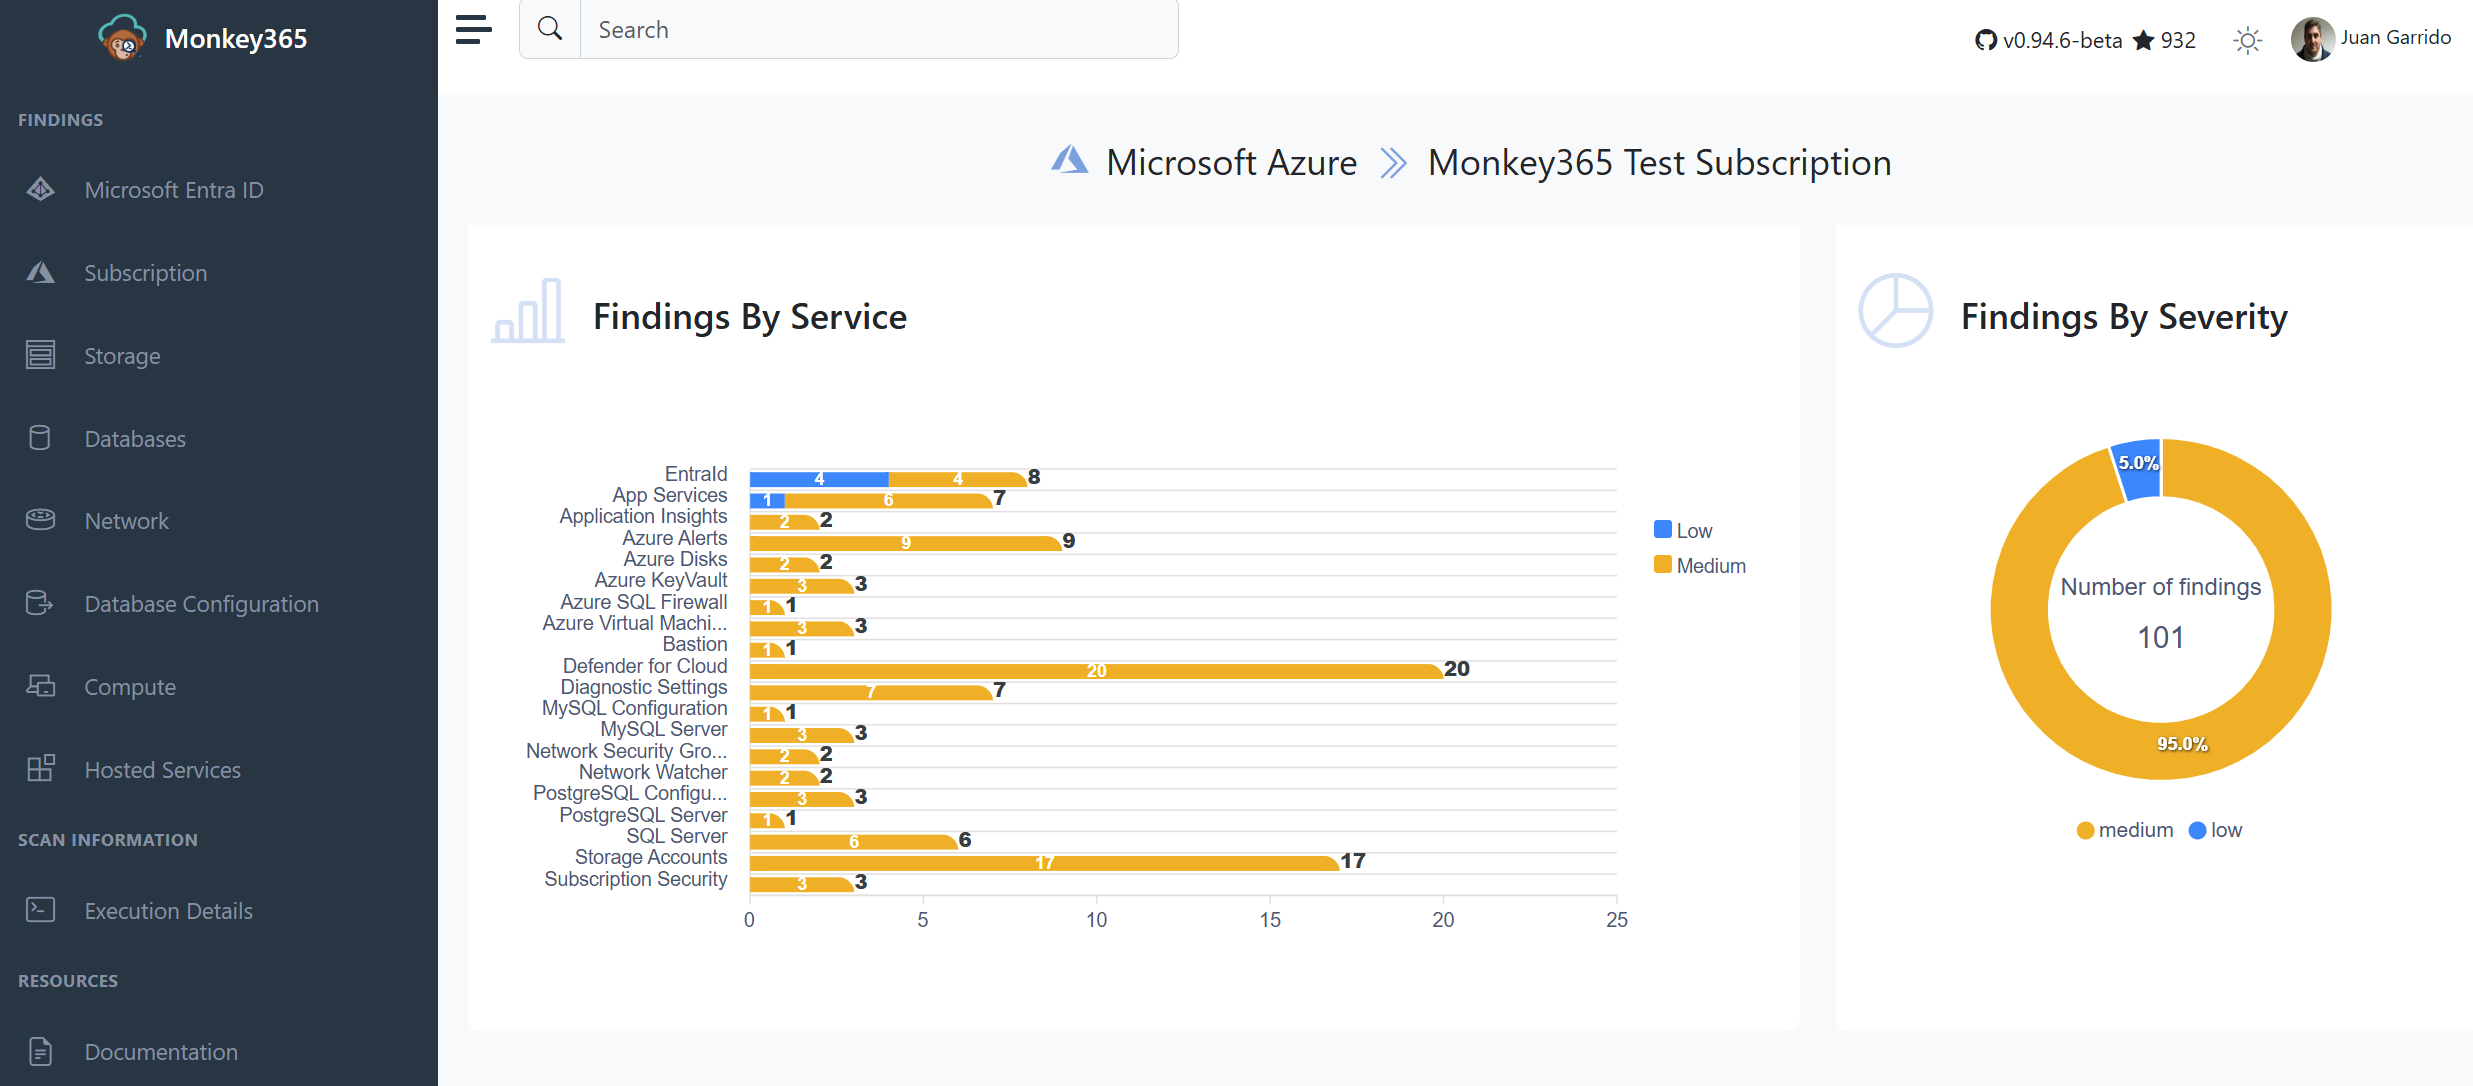 silverhack/monkey365
إطار تقييم أمني قائم على PowerShell لـ Microsoft 365 وAzure وEntra ID. يفحص التهيئات الخاطئة، والامتثال لمعيار CIS، والوضع الأمني السحابي، مع تقارير…
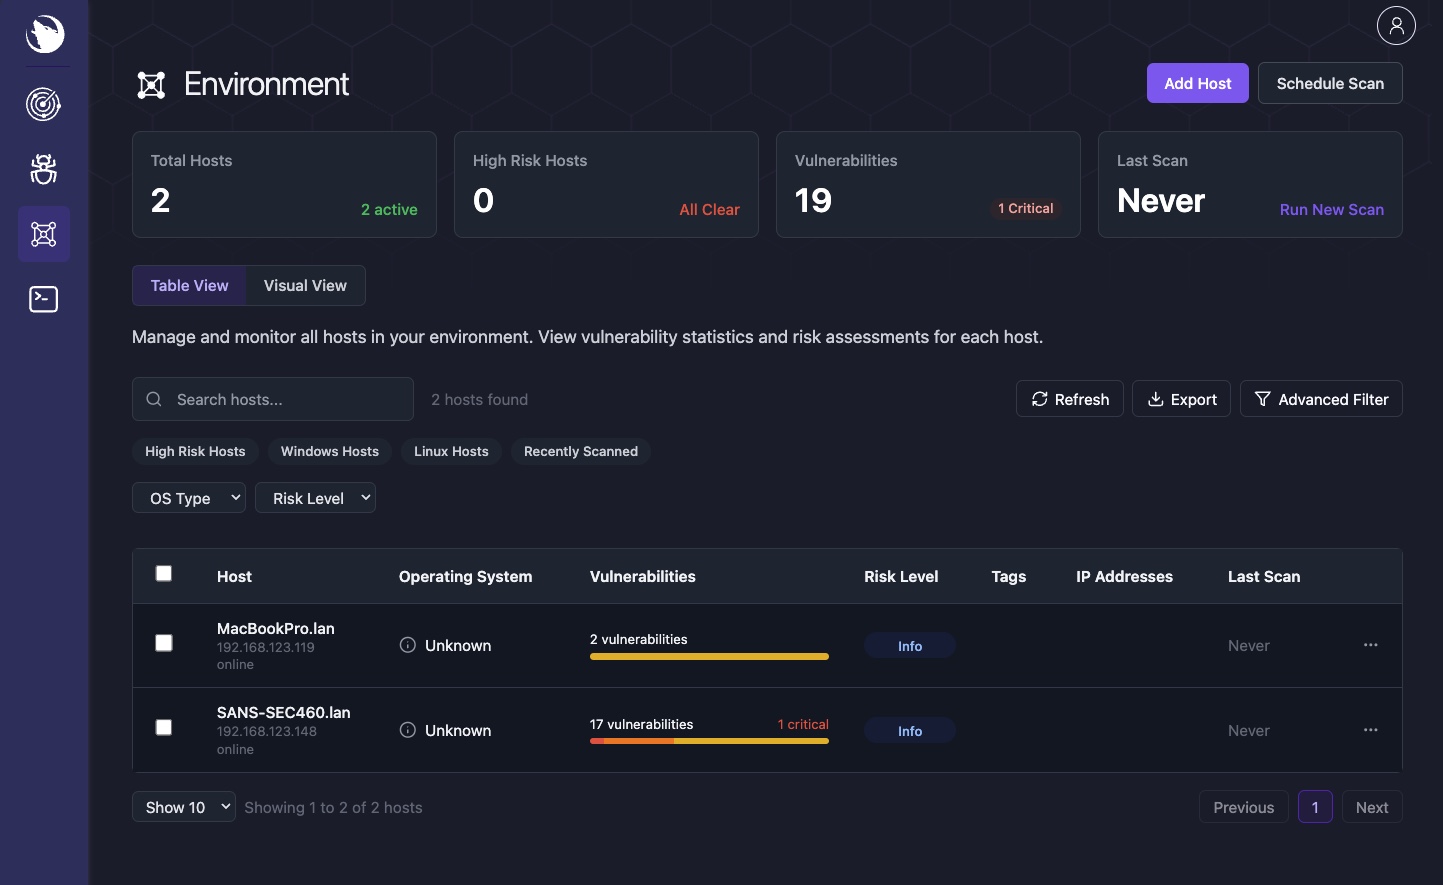 siriusscan/sirius
ماسح ضوئي للثغرات الأمنية مفتوح المصدر مع اكتشاف تلقائي للشبكة، وكشف يعتمد على CVE، وتقييم CVSS، ولوحات معلومات المخاطر، وعوامل عن بُعد عبر gRPC،…
 securecodebox/securecodebox
منسق أمان أصلي لـ Kubernetes يقوم بأتمتة الكشف المستمر عن الثغرات الأمنية من خلال دمج عدة ماسحات ضوئية مفتوحة المصدر في خط أنابيب CI/CD.
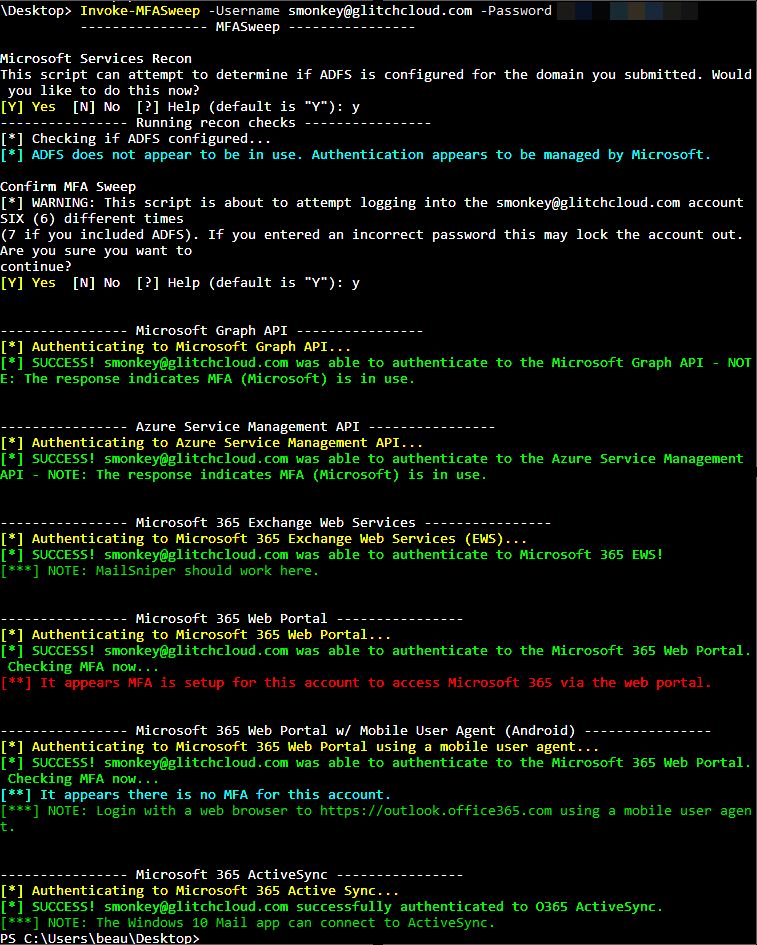 dafthack/mfasweep
أداة للتحقق مما إذا كانت المصادقة متعددة العوامل (MFA) مفعلة على خدمات Microsoft متعددة.
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 safedep/vet
احمِ نفسك من حزم المصادر المفتوحة الخبيثة 🤖
 vicanso/pingap
وكيل عكسي مثل nginx، مبني على pingora، بسيط وفعّال.
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…








