
 #1
أدوات لتدقيق التكوينات والأذونات والخدمات في منصات السحابة (IaaS، PaaS).
موصى به من Kitploit

 salesforce/cloudsplaining
Cloudsplaining هي أداة تقييم أمان AWS IAM التي تحدد انتهاكات مبدأ الامتياز الأقل وتنشئ تقريرًا مرتبًا حسب أولوية المخاطر.
 microsoft/mxc
Policy-driven, layered isolation and containment
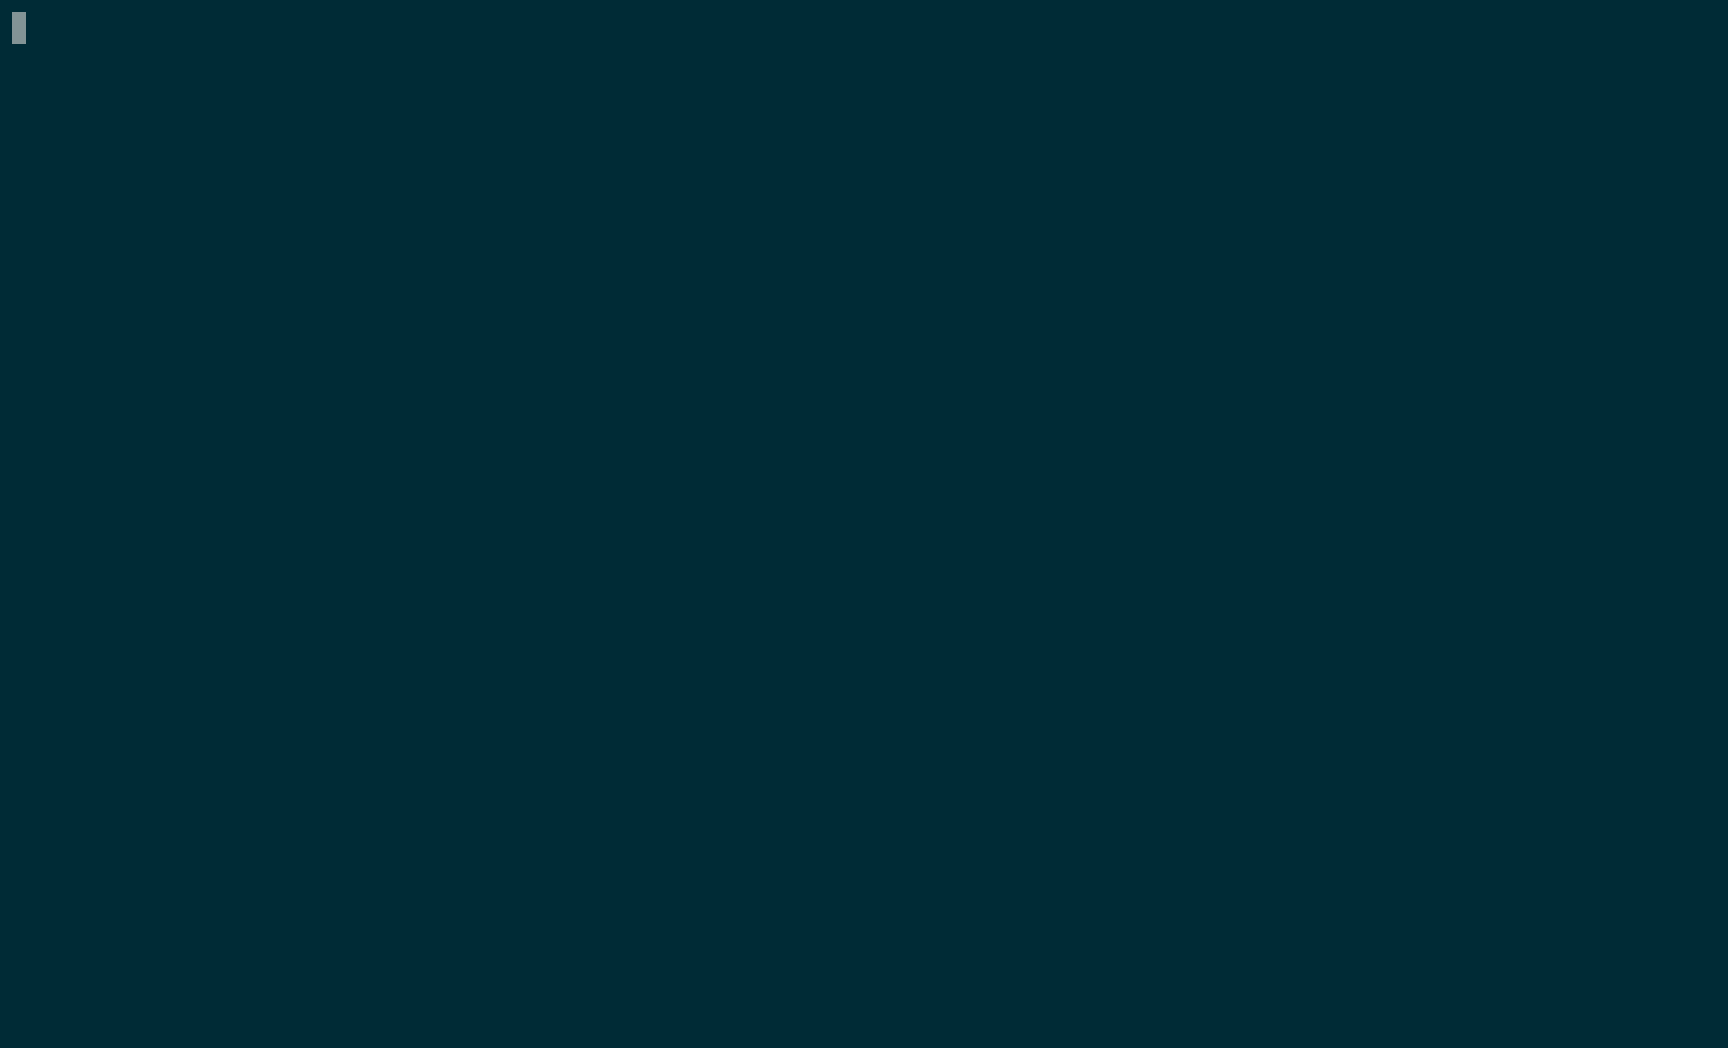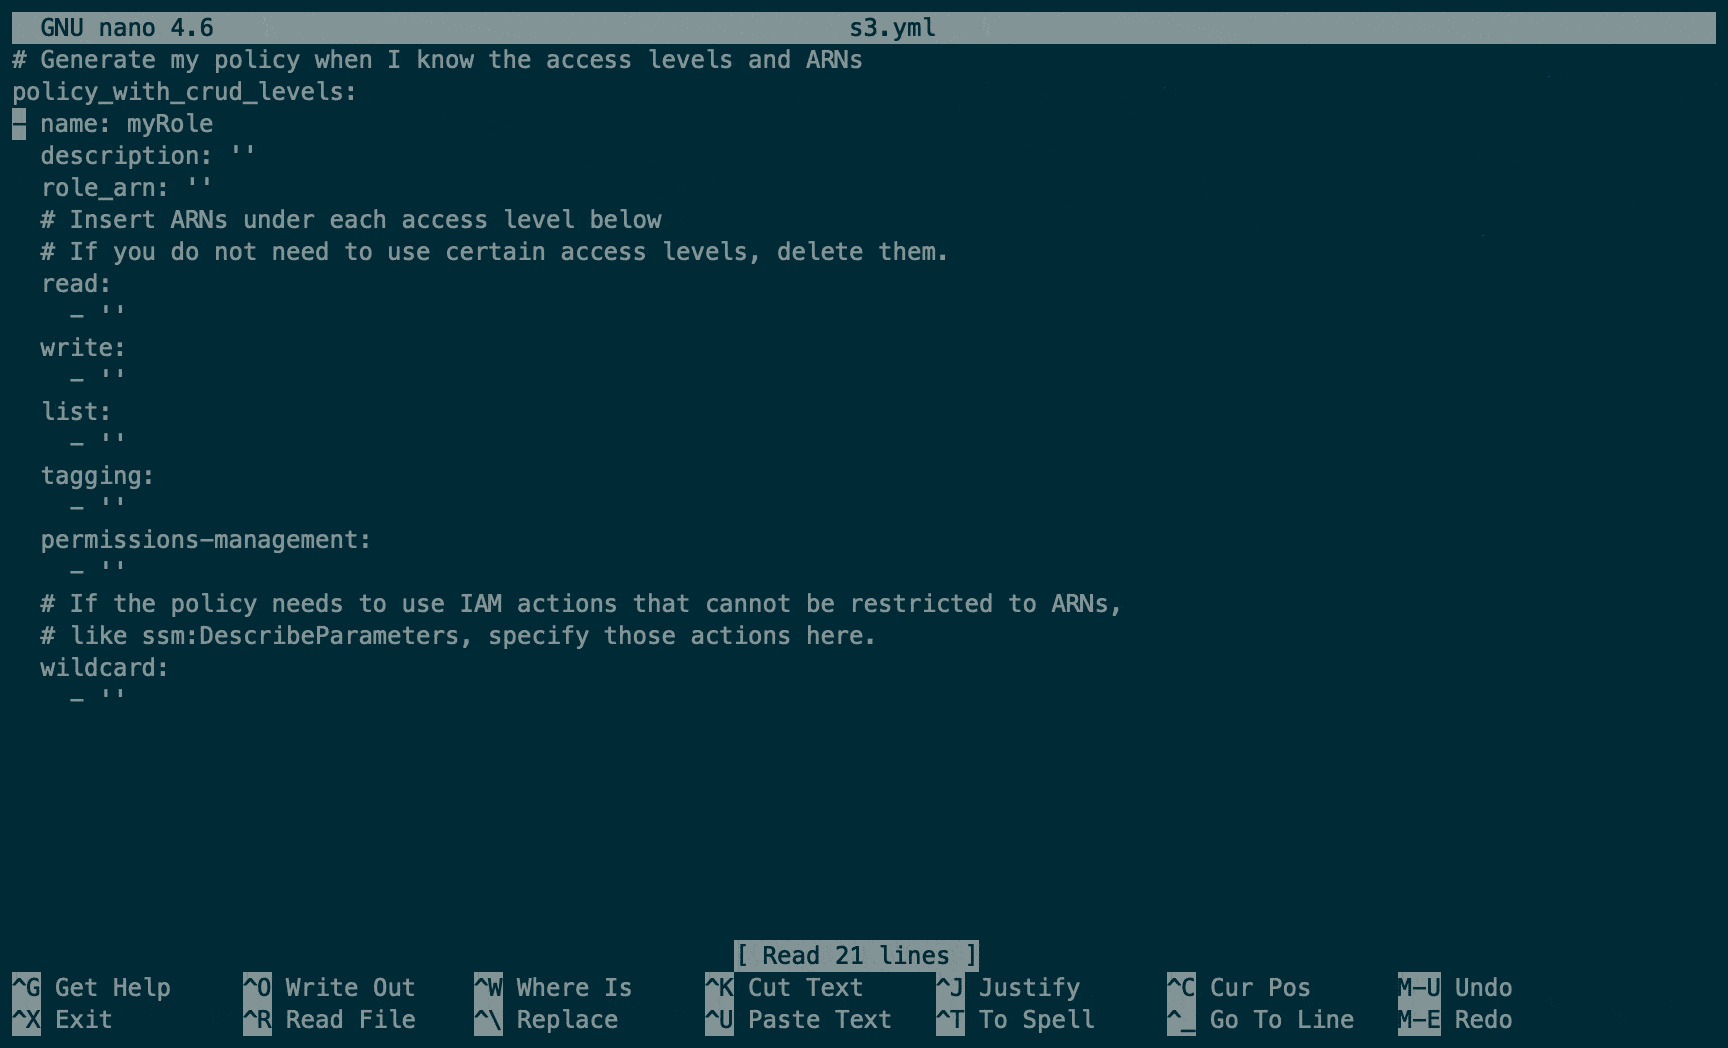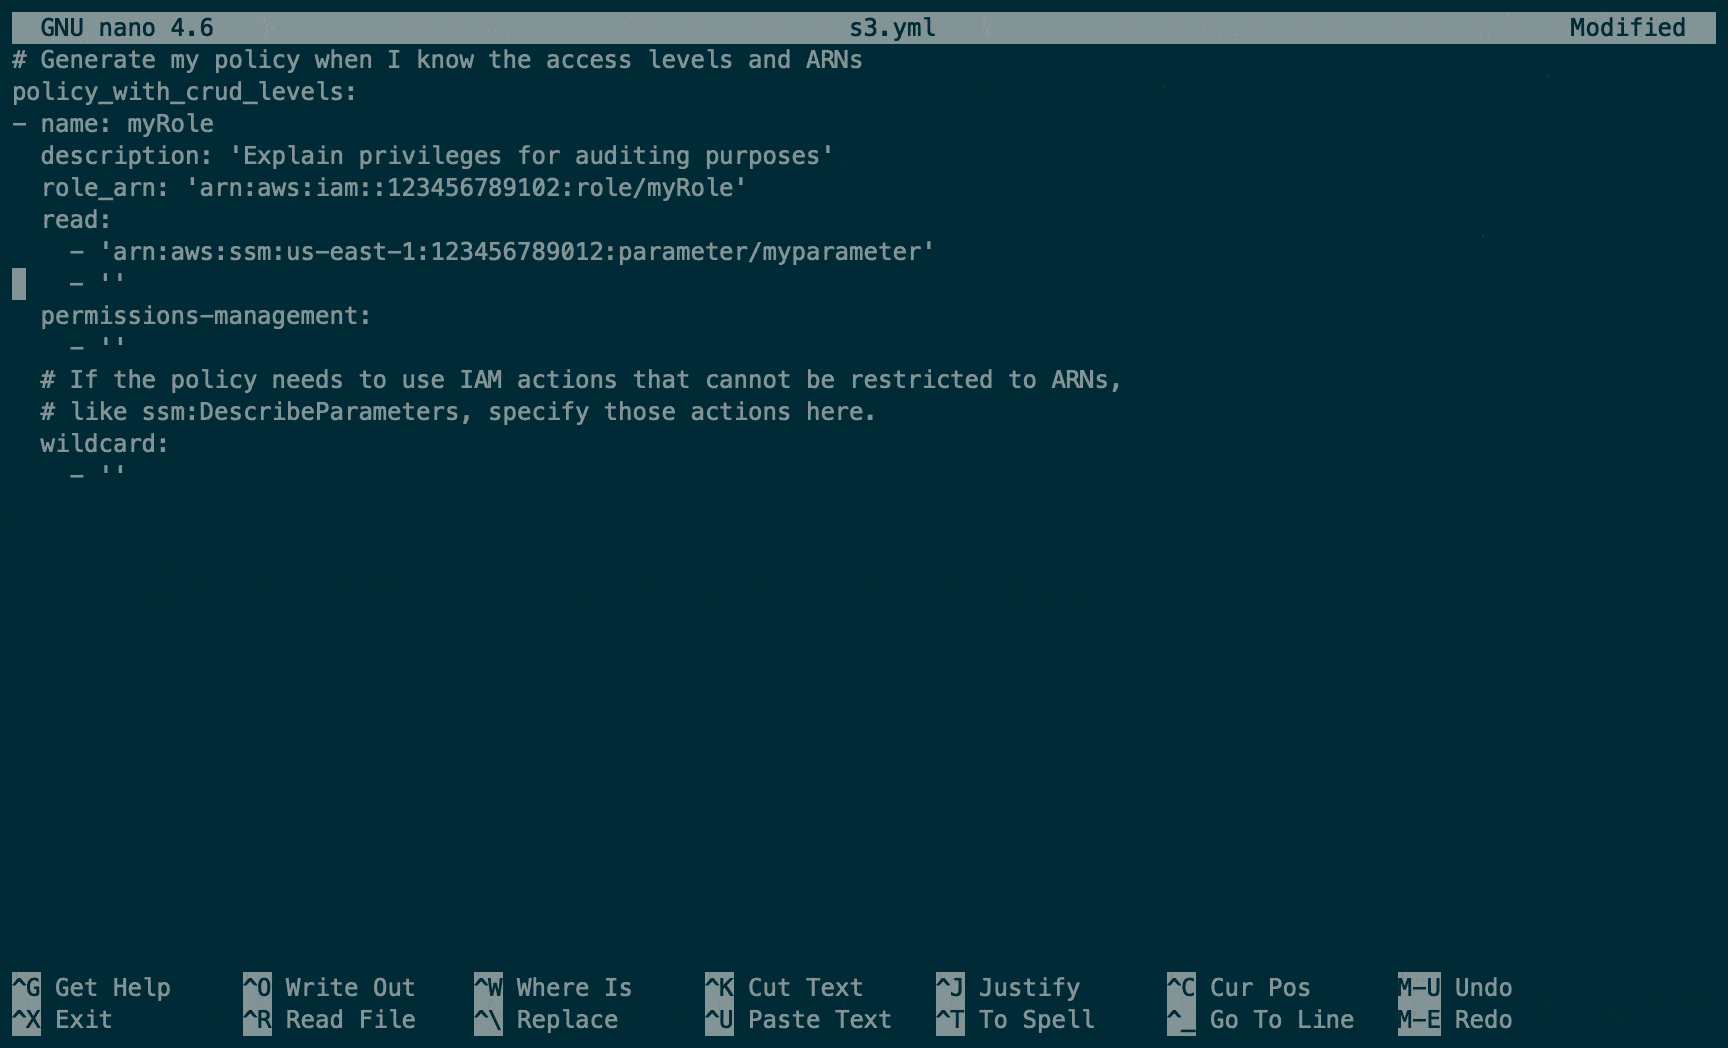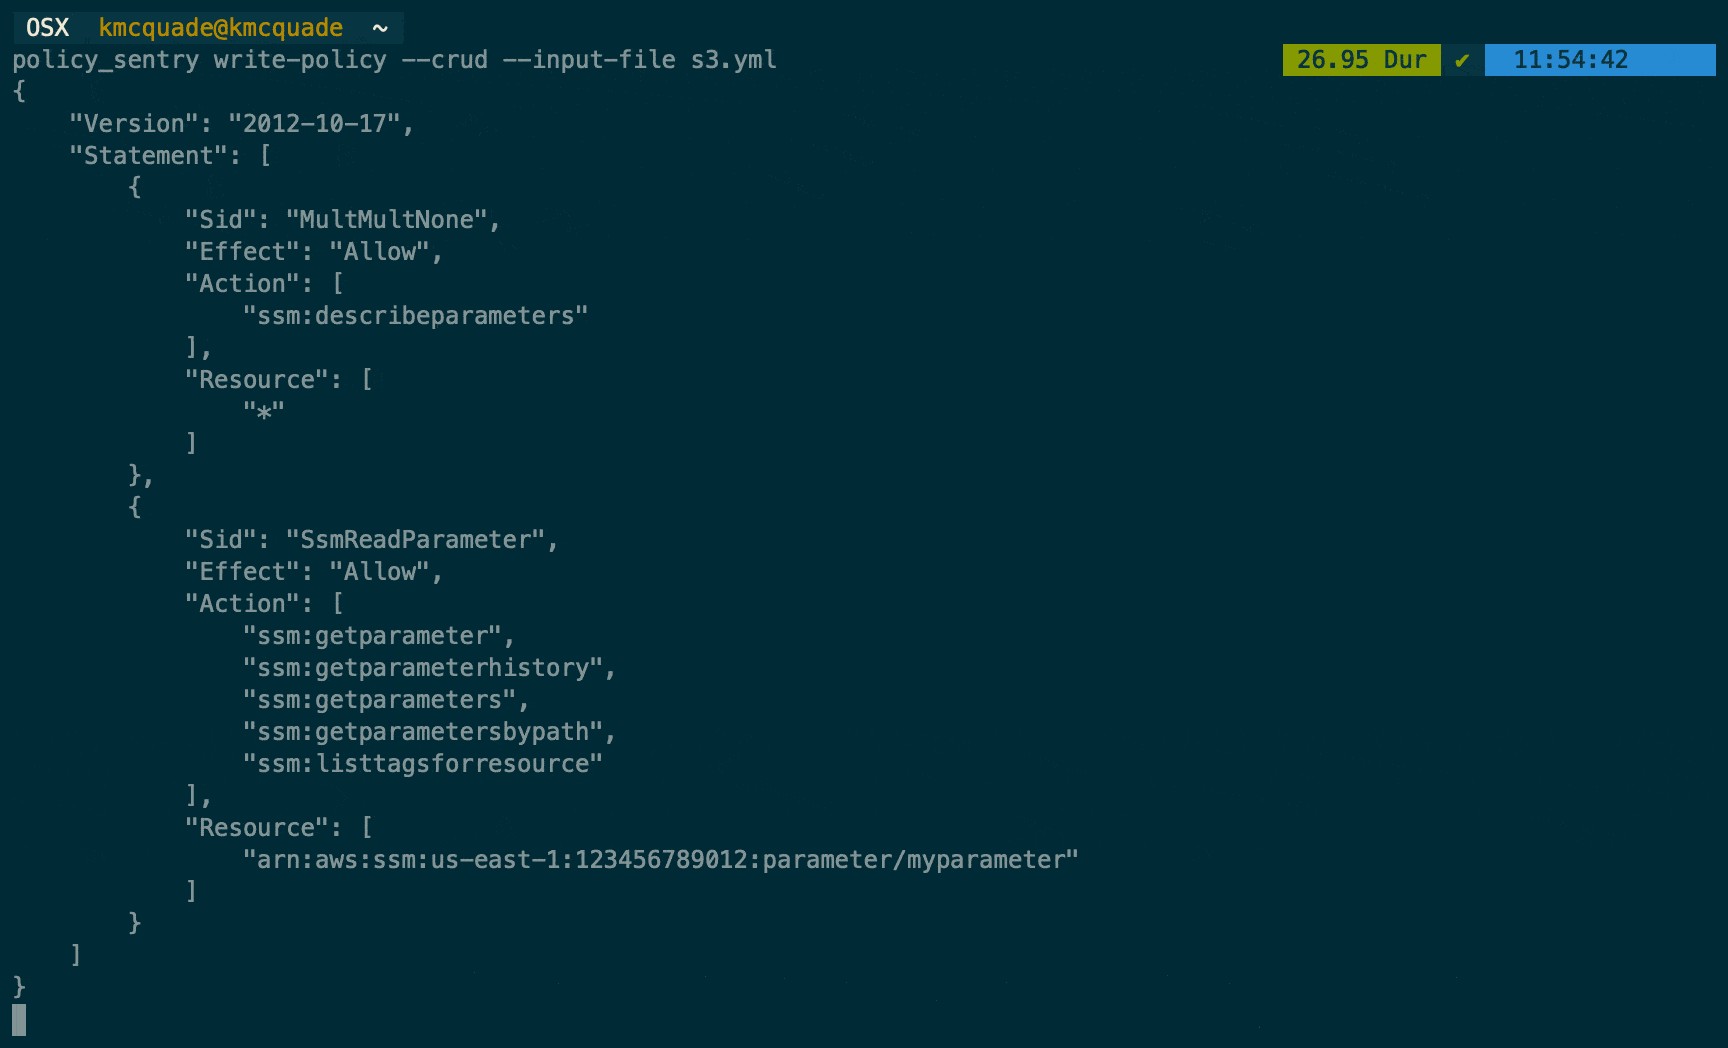 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
 bishopfox/cloudfox
أتمتة الوعي الظرفي لاختبارات الاختراق السحابية.
 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
 skydive-project/skydive
محلل طوبولوجيا الشبكة والبروتوكولات مفتوح المصدر وفي الوقت الفعلي
 automatedlab/automatedlab
إطار عمل توفير قائم على PowerShell لنشر بيئات معملية معقدة على Hyper-V وAzure. يدعم Windows وLinux ومنتجات مثل AD وExchange وPKI بنصوص برمجية بسيطة.
 controlplaneio/kubesec
تحليل المخاطر الأمنية لموارد Kubernetes
 tellerops/teller
إدارة الأسرار السحابية الأصلية للمطورين - لا تغادر سطر الأوامر أبدًا من أجل الأسرار.
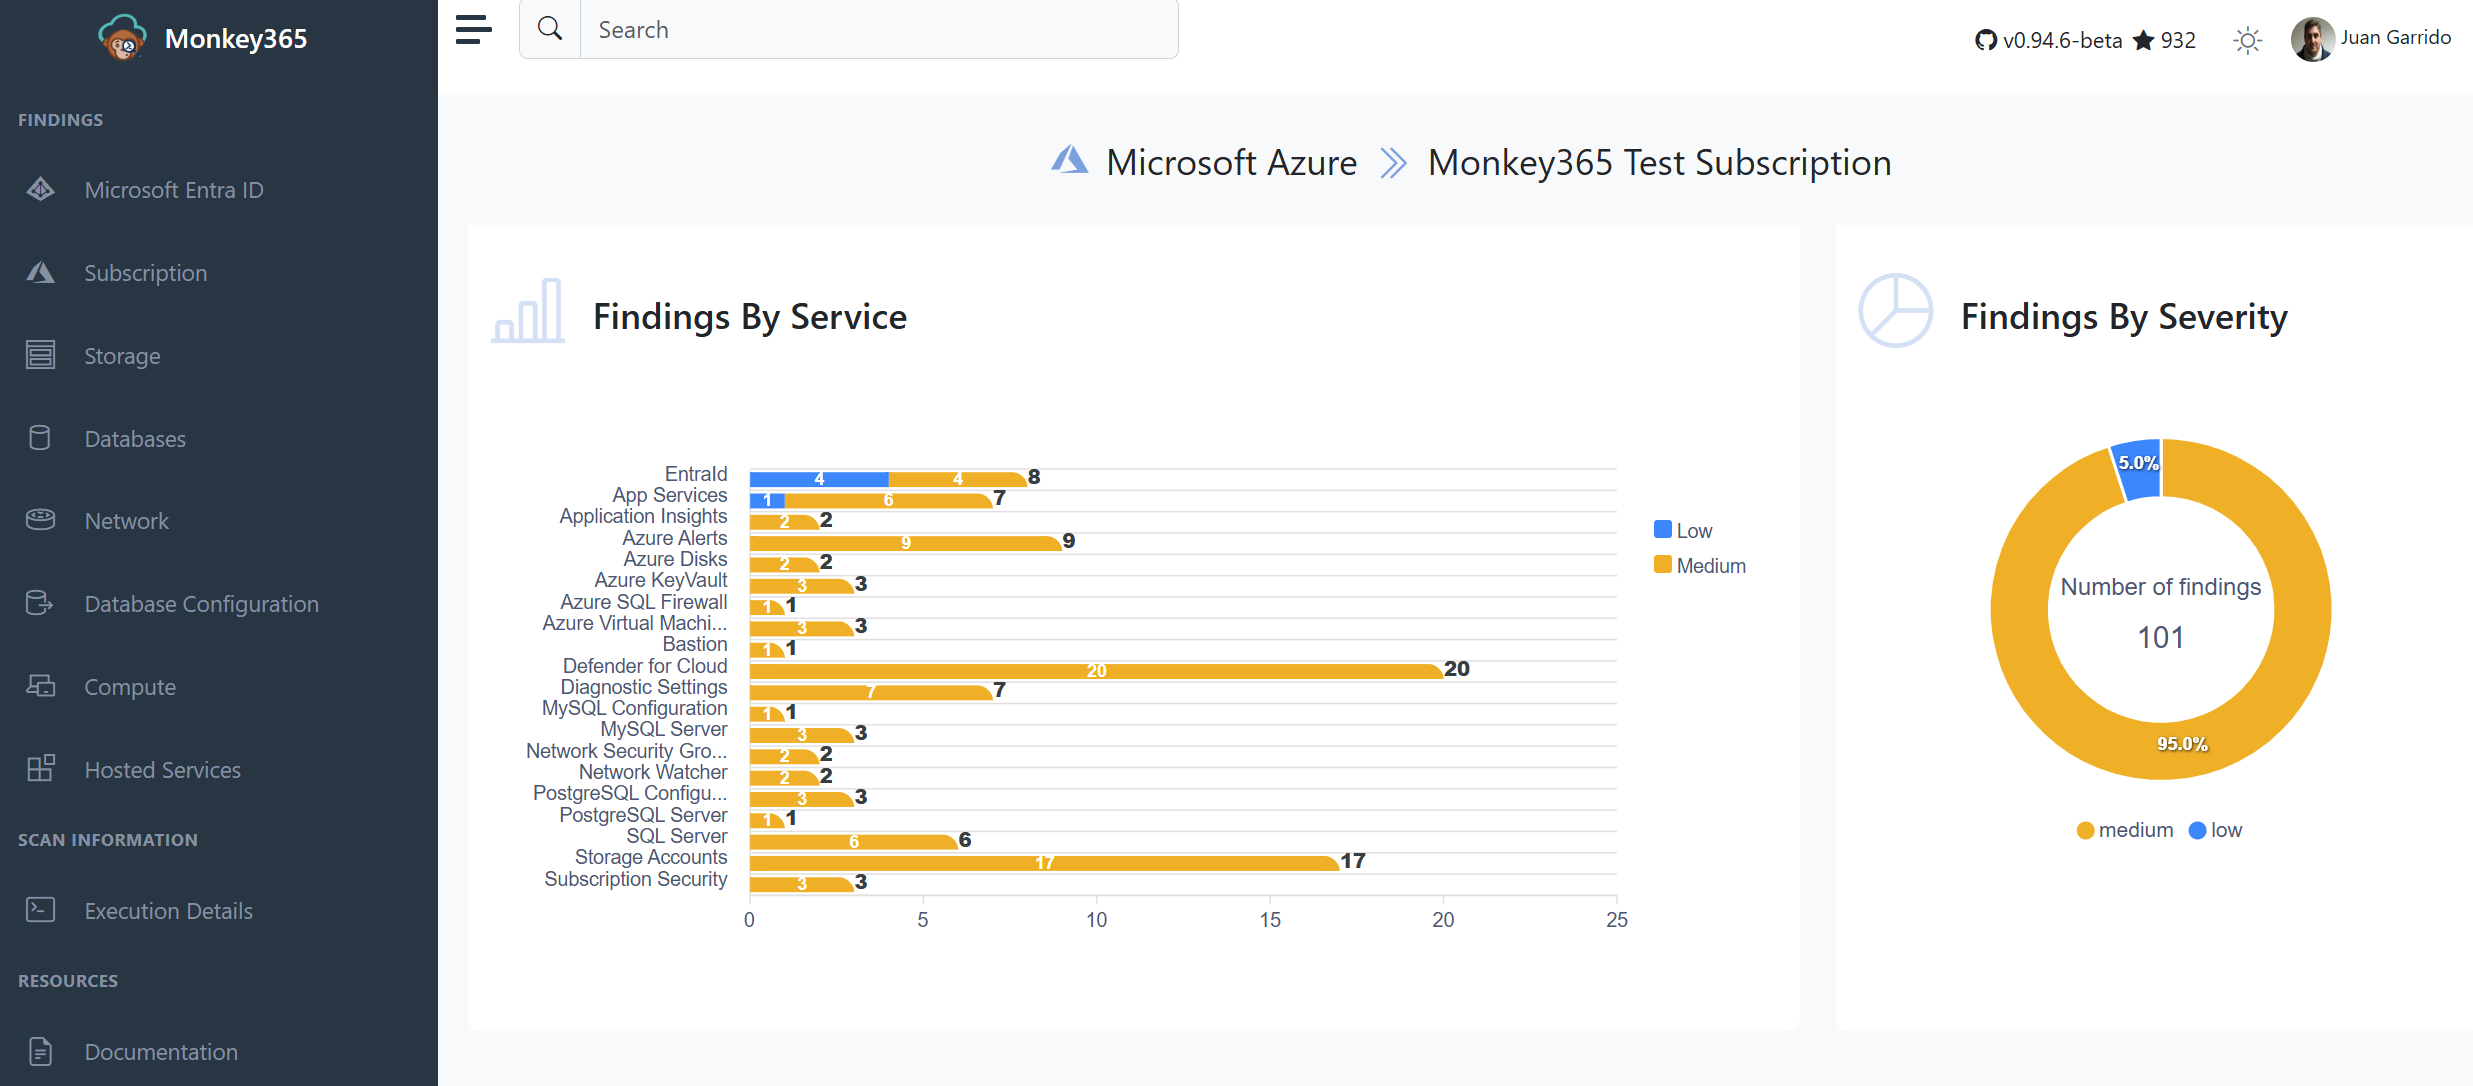 silverhack/monkey365
إطار تقييم أمني قائم على PowerShell لـ Microsoft 365 وAzure وEntra ID. يفحص التهيئات الخاطئة، والامتثال لمعيار CIS، والوضع الأمني السحابي، مع تقارير…
 nozaq/terraform-aws-secure-baseline
وحدة Terraform لإعداد حساب AWS الخاص بك مع التكوين الأساسي الآمن المستند إلى معايير CIS Amazon Web Services Foundations وأفضل الممارسات الأمنية…
 securityftw/cs-suite
Cloud Security Suite - أداة شاملة لتدقيق الوضع الأمني للبنية التحتية لـ AWS/GCP/Azure.
 lxc/incus-os
صورة نظام تشغيل لينكس غير قابلة للتغيير محسّنة لتشغيل حاويات Incus والآلات الافتراضية، مع UEFI Secure Boot، تشفير قرص TPM 2.0، وبناء صور تلقائي لنشر…
 hacktricks-wiki/hacktricks-cloud
قاعدة معرفة يقودها المجتمع لاختبار اختراق البيئات السحابية وخطوط أنابيب CI/CD: تقنيات الهجوم، التعداد، تصعيد الامتيازات، والكشف.
 dagrz/aws_pwn
مجموعة من أدوات اختراق AWS المتنوعة
 tmobile/pacbot
PacBot (بوت السياسة كرمز)
 p0ssuidao/terraguard
🛡️ 🔒 هدف هذا المشروع هو أن يكون بسيطًا لإنشاء وتدمير خدمة VPN الخاصة بك باستخدام WireGuard.
 t0pcyber/hawk
أداة تعتمد على PowerShell لجمع المعلومات المتعلقة بالاختراقات في O365 والانتهاكات المحتملة






