
 #1
أدوات لتدقيق التكوينات والأذونات والخدمات في منصات السحابة (IaaS، PaaS).
موصى به من Kitploit

 vighnesh91/cloudgarrison
منصة عمل محلية تعمل عبر المتصفح لتقييم الوضع الأمني متعدد السحابات، تحاكي مسارات الهجوم، وتدقق في امتثال IaC، وتحلل رسوم الهويات البيانية، وتُخطّط…

 nihal799/zttp
جسر SSH حصين بنموذج الثقة المعدومة (Zero-trust) مع إدارة مفاتيح مدعومة من Vault، وفرض سياسات RBAC، وتسجيل كامل للجلسات، وواجهة TUI إدارية للوصول…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
واجهة سطر أوامر لتخزين الكائنات المتوافق مع S3 عبر السحابات المتعددة لسرد وتصدير وتنزيل الحاويات (buckets) عبر AWS وAliyun وTencent وHuawei وغيرها،…
 bishopfox/cirro-azcli-ext
امتداد Azure CLI لمجموعة Cirro
 leitwacht/leitwacht
تحكم Leitwacht — أمان وقت التشغيل لـ GitLab Runner CI/CD: تأليف السياسات، تعدد المستأجرين، التدقيق، التكامل مع GitLab
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
كتيّب Ansible بسيط للتخفيف من ثغرات CopyFail (CVE-2026-31431) وDirtyFrag (CVE-2026-43284).
 imlzw/kubernetes-1.12.3-all-auto-install
ملف تثبيت ونشر سريع بنقرة واحدة بالكامل تلقائيًا لعقدة master (بدون ثغرة CVE-2018-1002105) لأنظمة Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3، تم…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) مع مصادقة Keycloak OAuth2 باستخدام Strimzi - يتجاوز قيد قائمة العناوين المسموح بها في CVE-2025-27817
 vvpoglazov/cve-2024-41110-checker
ماسح ضوئي يعتمد على SSH متوازي يكتشف CVE-2024-41110 في تثبيتات Docker، ويحدد الإصدارات الضعيفة وإضافات AuthZ، وينشئ خطة معالجة.
 h4wkst3r/dop2mop
مُجمِّع OpenGraph لـ BloodHound الذي يرسم خريطة مسارات الهجوم من البنية التحتية لـ DevOps إلى MLOps، ويجمع موارد خط أنابيب CI/CD، ومدير الخدمة، ومنصة…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
كشف ومعالجة لمرة واحدة لخوادم cPanel/WHM المخترقة عبر CVE-2026-41940، بما في ذلك فحوصات مؤشرات الاختراق (IOC)، وتنظيف البرمجيات الخبيثة، وحظر خوادم…
 dmcdtc/openvz-cve-patch-2026
GhostLock - تصحيح backport لـ CVE-2026-43499 لـ openVZ 7
 placeos/auth
PlaceOS خدمة المصادقة وحارس بوابة API.
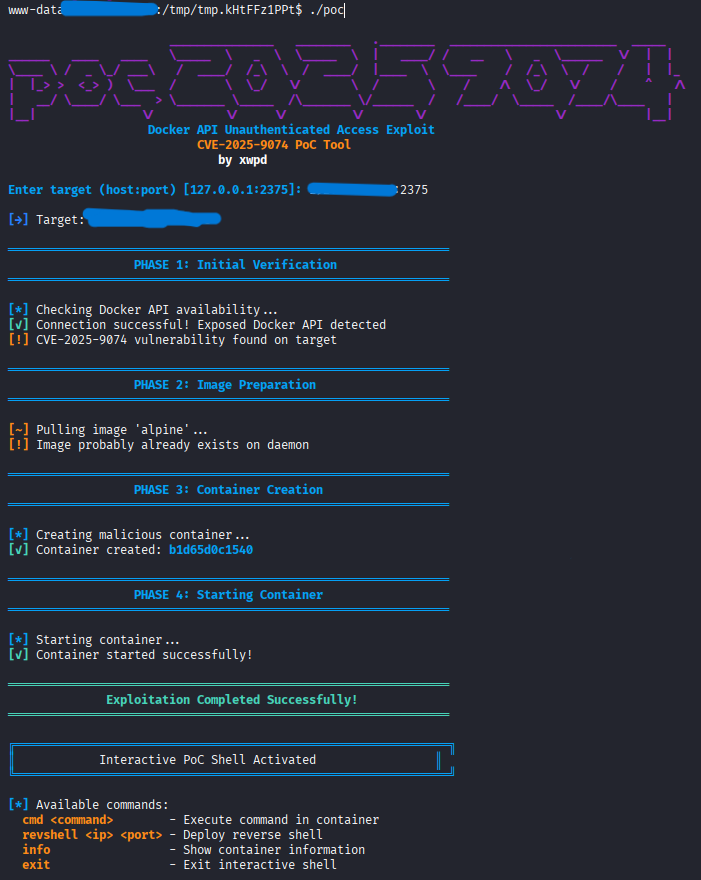 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (إثبات المفهوم). إطار استغلال متطور لـ CVE-2025-9074، يستهدف نقاط نهاية Docker API غير الموثَّقة مع قشرة أوامر تفاعلية…
 oseguera12/cowrie-honeypot-digitalocean
مصيدة SSH/Telnet متوسطة التفاعل مبنية باستخدام Cowrie, Loki, Promtail, Grafana - مزودة على DigitalOcean عبر Terraform مع خط أنابيب تحقق GitLab CI.
 mahdi13830510/cve-2026-31431-mitigation-suite
إطار دفاع وقت التشغيل على مستوى النواة لثغرات AF_ALG، يتضمن تتبع مآخذ eBPF، وتقوية Ansible، ومدقق تشفير لاكتشاف الانحراف.
 0xblackash/cve-2026-64531
تحليل مرجعي لثغرة تلف ذاكرة في Open vSwitch بنواة Linux، يغطي السبب الجذري والتأثير وأوامر الكشف وإرشادات التخفيف لفرق الأمن الدفاعية.








