
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 sajaljat/cve-2023-46449
استغلال إثبات المفهوم لـ CVE-2023-46449: IDOR في نظام إدارة المخزون Sourcecodester inventory management system v1.0 في وظيفة تغيير كلمة المرور مما…
 bypazs/cve-2023-26984
مشكلة في وظيفة إعادة تعيين كلمة المرور في Peppermint v0.2.4 تسمح للمهاجمين بالوصول إلى رسائل البريد الإلكتروني وكلمات المرور الخاصة بصفحة التذاكر…
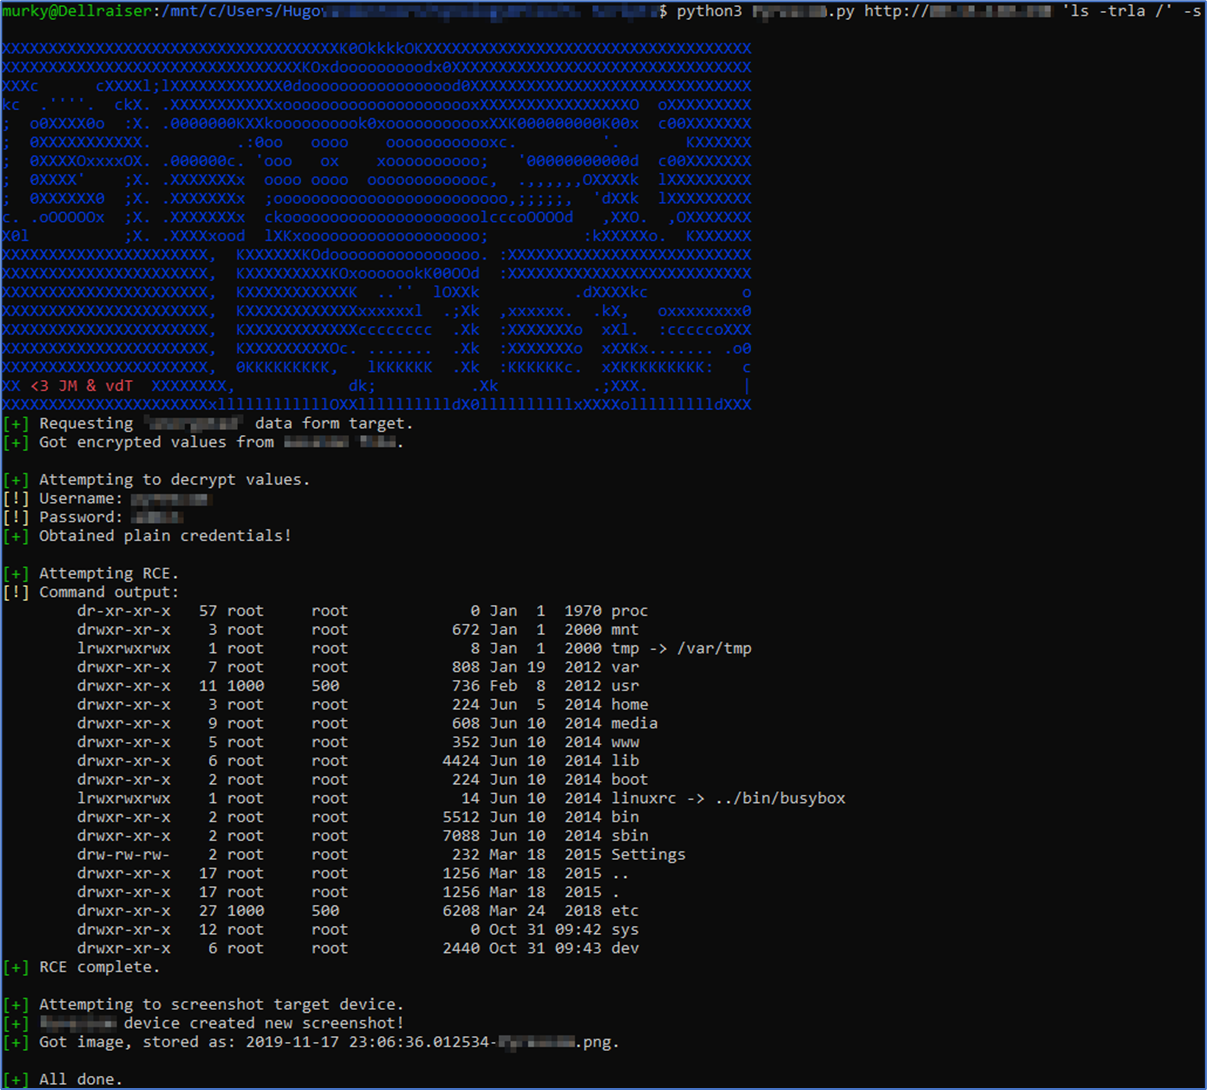 outpost24/pyrescom-termod-poc
كود إثبات المفهوم لـ Pyrescom Termod للثغرات CVE-2020-23160 وCVE-2020-23161 وCVE-2020-23162
 arian91/cve-2025-23369_saml_bypass
تجاوز مصادقة SAML على GitHub Enterprise
 hunt3r850/cve-2024-10924-wordpress-docker
بيئة استغلال معبأة في حاويات Docker لثغرة CVE-2024-10924، وهي تجاوز للمصادقة في إضافة WordPress Really Simple Security (الإصدارات 9.0.0-9.1.1.1) تتيح…
 harydhk7/cve-2024-4358
استغلال تنفيذ الأوامر عن بُعد قبل التحقق من الهوية لخادم تقارير Telerik (CVE-2024-4358/CVE-2024-1800) مع تجاوز المصادقة وتوليد حمولة إلغاء التسلسل.
 gunyakit/cve-2024-41713-poc-exploit
تجاوز المصادقة في Mitel MiCollab يؤدي إلى قراءة ملفات عشوائية
 redfox-security/digisol-dg-gr1321-s-password-policy-bypass-cve-2024-2257
استغلال لـ CVE-2024-2257: يتجاوز سياسة كلمة المرور على أجهزة توجيه Digisol DG-GR1321 عبر طلب HTTP مصمم، مما يتيح الوصول غير المصرح به لاختبار…
 tamagaft/cve-2019-17662
تنفيذ بلغة Golang لثغرة CVE-2019-17662 TinyVNC قراءة ملف عشوائية تؤدي إلى استغلال تجاوز المصادقة
 randomrobbiebf/cve-2024-10728
PostX <= 4.1.16 - ثغرة فقدان التفويض لتثبيت/تفعيل إضافات بشكل تعسفي
 rayngnpc/cve-2022-26923-rayng
استغلال لـ CVE-2022-26923
 l1uk/nextjs-middleware-exploit
بحث حول ثغرة الوسيطة (Middleware) في Next.js (CVE-2025-29927) التي تسمح بتجاوز التفويض (Authorization Bypass) واستغلالات محتملة.
 giovannidispoto/cve-2017-13872-patch
استغلال لثغرة CVE-2017-13872 يرفع الصلاحيات عن طريق تغيير كلمة مرور الجذر على الأنظمة المعرضة للخطر. يتطلب التنفيذ ويوفر وصولاً جديداً بصلاحيات الجذر.
 wtn-arny/cve-2024-37085
استغلال Python لـ CVE-2024-37085، وهو تجاوز مصادقة في برامج hypervisor ESXi المنضمة إلى المجال، مما يتيح تحميل قشرة غير مصادق عليها والوصول الكامل…
 0nyx-my7h/cve-2025-43921
إثبات مفهوم للاستغلال ونشرة استشارية لـ CVE-2025-43921، وهو تجاوز للمصادقة في GNU Mailman 2.1.39 يسمح بإنشاء قوائم بريدية دون مصادقة عبر نقطة النهاية…
 ethancunt/cve-2022-45599
إثبات المفهوم لـ CVE-2022-45599: ثغرة التلاعب بأنواع PHP في ملف login.php لجهاز التوجيه Aztech WMB250AC، مما يسمح بتجاوز مصادقة المسؤول عبر تجزئات…
 nxploited/cve-2024-56071
Simple Dashboard <= 2.0 - تصعيد الامتيازات بدون مصادقة
 zxj-hub/cve-2024-41713poc
Mitel MiCollab منصة التعاون المؤسسي ثغرة قراءة ملفات عشوائية (CVE-2024-41713) نظرًا لوجود ثغرة تجاوز المصادقة في مكون NuPoint Unified Messaging (NPM)…








