
 #1
 derrickschoen/laravel-framework
فرع من laravel/framework 10.50.2 مع CVE-2026-48019 (حقن CRLF في قاعدة البريد الإلكتروني الافتراضية) تم دمجه في ValidatesAttributes::validateEmail. تم…
 elevenpaths/latch-plugin-openvpn-as
إضافة Latch لخادم OpenVPN Access Server تتيح المصادقة الثنائية (2FA) لتأمين اتصالات VPN بكلمات مرور لمرة واحدة قائمة على الوقت (TOTP).
 kajzingerakos/cve-2026-25253
إثبات مفهوم لاستغلال CVE-2026-25253، يوضح تنفيذًا عن بُعد للكود بنقرة واحدة في OpenClaw عبر سرقة رمز المصادقة واختطاف WebSocket عبر المواقع.
 kit-lang/packages/kit-jwt
JSON Web Token (JWT) ترميز وفك الترميز لـ Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
تسمح هذه الثغرة للمهاجمين عن بُعد، سواء المصادق عليهم أو غير المصادق عليهم، بتنفيذ تعليمات برمجية عن بُعد على نسخ FreePBX الضعيفة. تم إصلاح هذه…
 1872892142/jboss-autopwn-1
JBoss Autopwn كما تم عرضه في BlackHat Europe 2010 - هذا الإصدار يتضمن CVE-2010-0738 ثغرة تجاوز المصادقة في JBoss عبر التلاعب بـ VERB كما اكتشفها…
 minh3102011/cve-2026-18963_analyst
مختبر قائم على Docker لإعادة إنتاج ثغرة Keycloak CVE-2026-18963، بما في ذلك إعداد الإصدار الهش، وبذر realm، وتحليل سير العمل على مستوى المصدر مع…
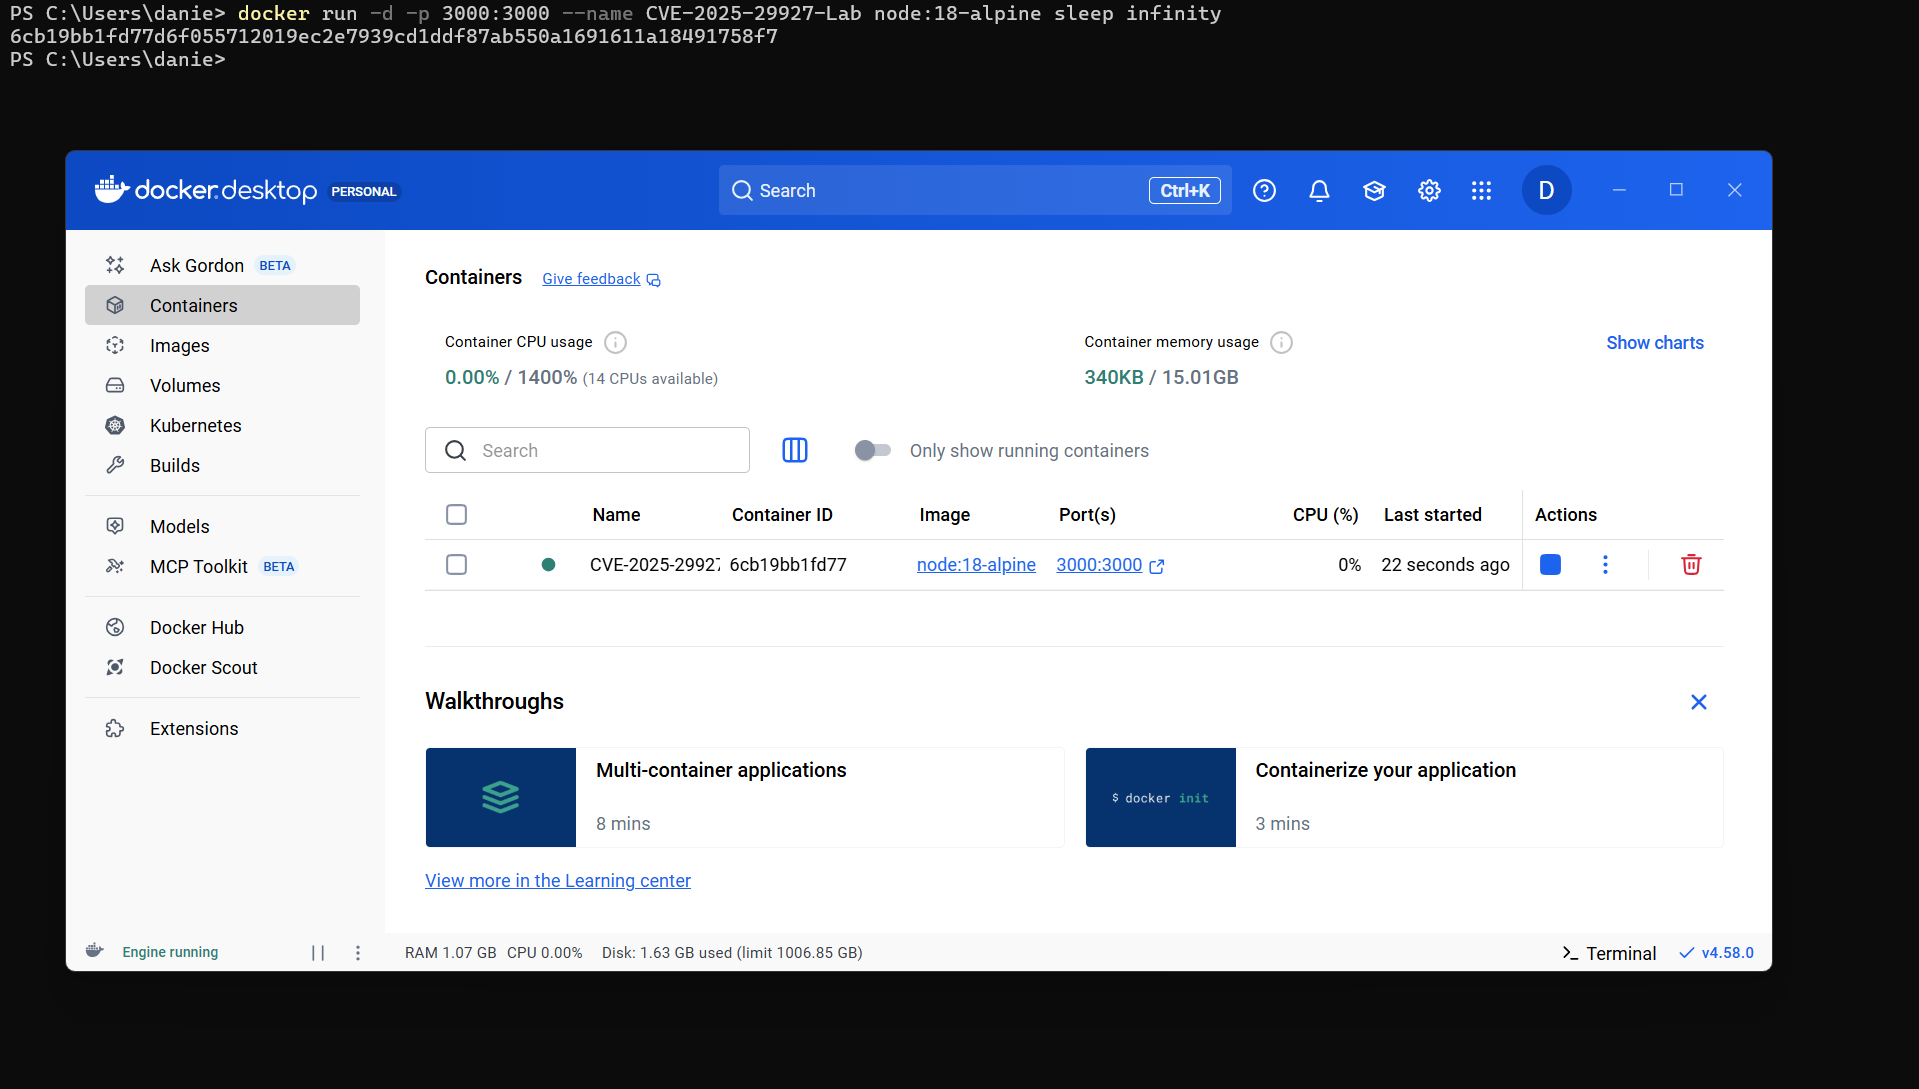 danielhallbro/cve-2025-29927-nextjs-bypass-poc
إثبات مفهوم لثغرة CVE-2025-29927 يوضح تجاوز البرمجيات الوسيطة في إصدارات Next.js الأقدم من 13.5.9
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE، الأداة قادرة على استخراج بيانات الاعتماد، والتقاط لقطات شاشة بناءً على الكوكيز السحرية (magic cookie) أو بيانات الاعتماد…
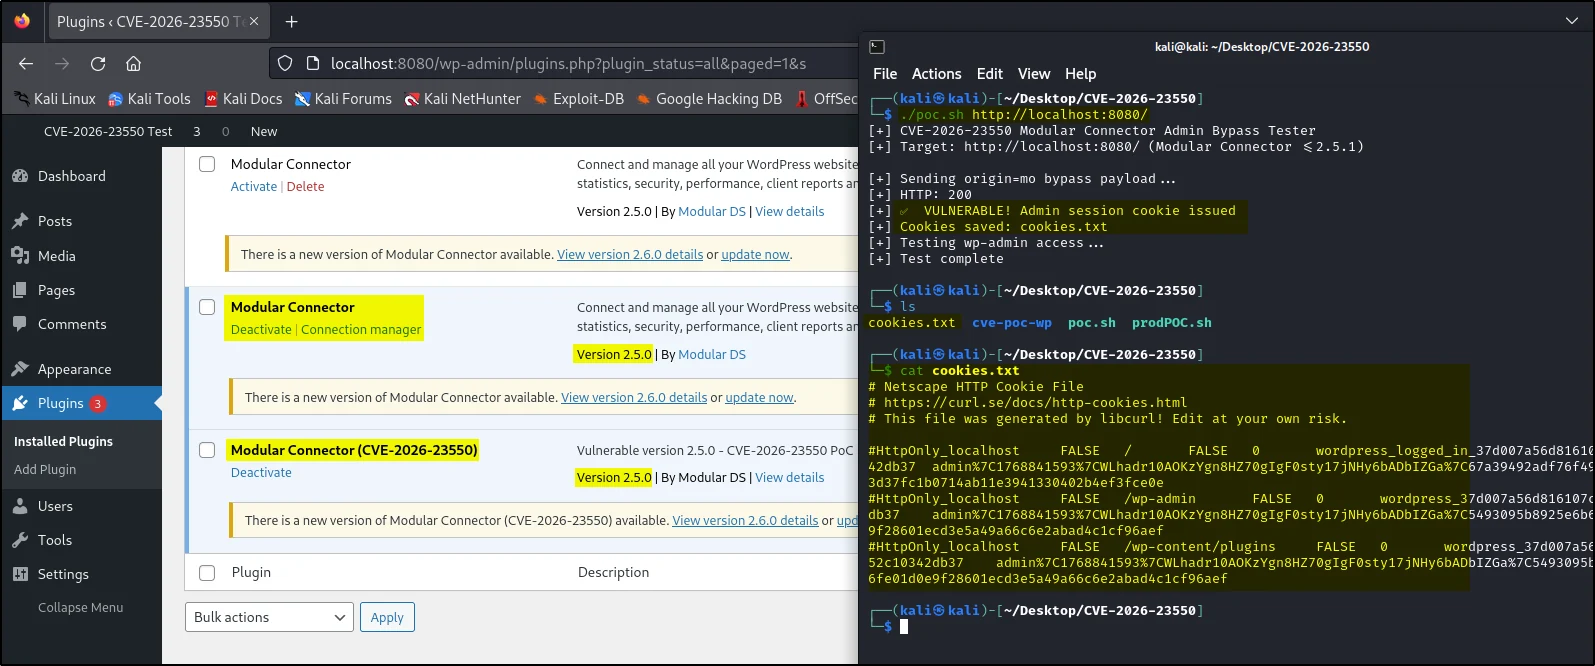 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - إضافة ووردبريس Modular DS **وصول غير مصادق إلى لوحة التحكم**
 kartik2005221/cve-2025-58434-poc
إثبات المفهوم لاستغلال CVE-2025-58434، يوضح الاستيلاء على الحساب دون مصادقة في Flowise عبر تسريب رموز إعادة تعيين كلمة المرور. يتضمن هجومًا من…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
إثبات المفهوم لـ CVE-2022-2466 يوضح إنهاء سياق طلب GraphQL غير المصادق عليه في Quarkus/SmallRye، متجاوزًا فحوصات التفويض.
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 هي ثغرة أمنية حرجة (درجة CVSS: 9.8) تؤثر على العديد من موديلات كاميرات IP وأجهزة DVR من Hikvision، تم الكشف عنها لأول مرة في عام 2017.…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
إثبات المفهوم (PoC) لثغرة تجاوز المصادقة التي تؤثر على التطبيقات التي تستخدم pac4j-jwt مع JWE (تشفير الويب JSON).
 phaedrik/cve-2023-23397-poc
اثنين من POCs قمت بإنشائها لـ CVE-2023-23397 Outlook NTLM vulnerability، لاستخدامها داخلياً.
 menevarad007/cve-2026-37749
إثبات مفهوم لثغرة حقن SQL في نظام إدارة الحضور البسيط CodeAstro الإصدار 1.0، يوضح تجاوز المصادقة عبر حمولة اسم مستخدم مصممة خصيصًا.
 skynoxk/cve-2025-40554
استغلال CVE-2025-40554









