
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 bigzooooz/cve-2022-31294
موقع منتدى النقاش عبر الإنترنت 1.0 - استيلاء على الحساب
 yucaerin/cve-2025-4322
Motors <= 5.6.67 - تصعيد صلاحيات بدون مصادقة عبر تحديث كلمة المرور/الاستيلاء على الحساب
 sangsenimanwartefak/cve-2026-7458
استغلال Python لإثبات المفهوم لثغرة CVE-2026-7458، وهو تجاوز للمصادقة دون الحاجة إلى مصادقة مسبقة في إضافة PickPlugins User Verification الخاصة بـ…
 izxci/cve-2026-8809
Advanced Custom Fields: Extended <= 0.9.2.5 - تصعيد صلاحيات غير مصادق عليه عبر تجاوز التحقق للمعامل '_acf_post_id'
 brainbob/cve-2026-76578
إثبات مفهوم استغلال لـ CVE-2026-76578 و CVE-2026-76560، عبر تسلسل LDAP ADD مجهول مع تجاوز SELFDN في 389-ds للحصول على صلاحيات مدير نطاق FreeIPA.
 sanupl/cve-2021-46067
CVE-2021-46067 - في نظام إدارة خدمة المركبات الإصدار 1.0 يمكن للمهاجم سرقة ملفات تعريف الارتباط مما يؤدي إلى الاستيلاء الكامل على الحساب.
 pulentoski/explotacion-cve-2023-32315-openfire
استغلال بايثون لـ CVE-2023-32315 يستهدف خوادم Openfire. يتجاوز مصادقة لوحة الإدارة عبر Unicode path traversal لإنشاء مستخدم إداري، مما يتيح تحميل…
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7 تفتقر إلى تحديد معدل الطلبات على POST /auth/token. يمكن لمهاجم غير مصادق تنفيذ محاولات تخمين غير محدودة ضد أي حساب. لا…
 nickpaulsec/2026-41940-poc
CVE-2026-41940: اكتشاف واستغلال ثغرة cPanel
 chenjp/cve-2026-29145-tester
يحتوي هذا المستودع على بيئة إثبات مفهوم (PoC) مصممة لاختبار CVE-2026-29145.
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: سلسلة اتصال iothubowner مبرمجة بشكل ثابت — Gardyn Home Kit (ICSA-26-055-03)
 itres-labs/usbcoercer
USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
استغلال هجوم توقيت عن بُعد لـ Apache mod_auth_digest (CVE-2026-33006) يتجاوز مصادقة Digest عبر سلسلة زمنية من 33 طبقة، مستعيدًا كلمات المرور من خلال…
 nefhara/cve-2022-26923
استغلال آلي لـ CVE-2022-26923 (Certifried)
 randomrobbiebf/sap-brute
SAP Netweaver登录暴力破解器。
 0xrixet/craftcms-poc-cve-2026-31266
بحث أمني حول آلية المصادقة في Craft CMS
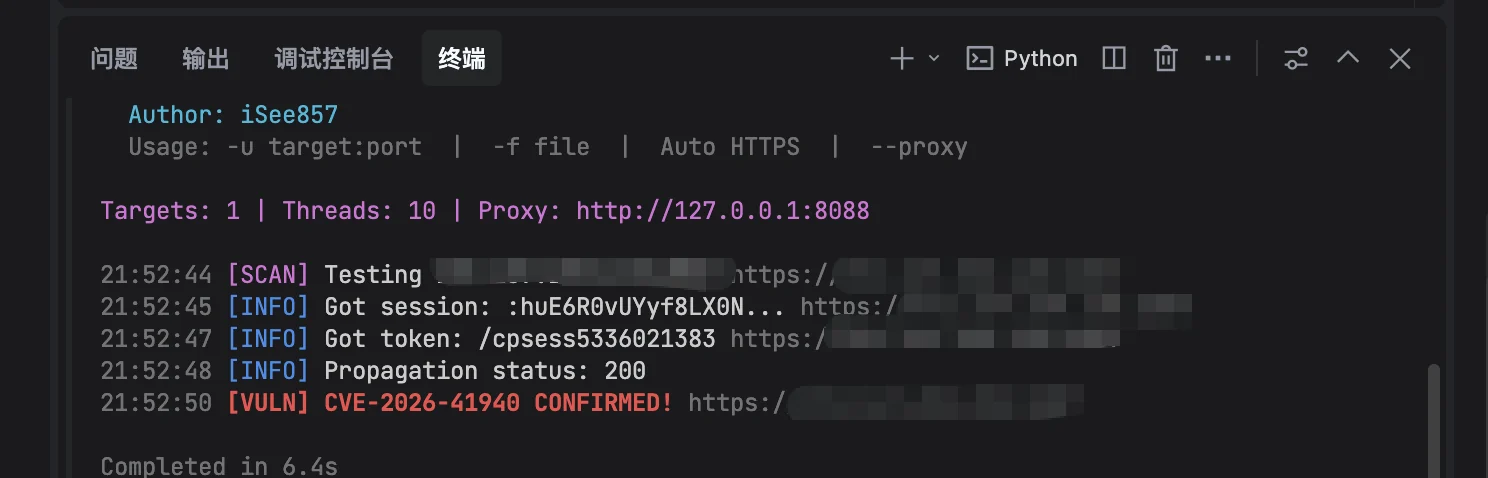 isee857/cpanel-whm-cve-2026-41940-authbypass
# ماسح لتجاوز مصادقة cPanel و WHM (CVE-2026-41940) ماسح يكتشف الإصدارات المعرضة للخطر عبر حقن CRLF والتلاعب بالجلسات، مع دعم تعدد الخيوط والبروكسي.
 sangsenimanwartefak/cve-2026-23550
استغلال Bash لـ CVE-2026-23550 يُفعّل تسجيل دخول مسؤول WordPress بدون مصادقة عبر طلب REST API مُصمم بعناية إلى نقطة نهاية…








