
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 abraxas/sonic-gnmi-noauth
يوثّق ويعيد إنتاج ثغرة مصادقة من نوع fail-open في SONiC gNMI حيث تسمح خريطة UserAuth الفارغة بعمليات كتابة gNMI Set وgNOI دون مصادقة، مع بيئة مختبر…
 affolter-engineering/ldapin
أداة سطر أوامر لتنفيذ مهام LDAP الأساسية لتقييمات الأمان
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca - عالي - محلي - صلاحية متبقية - unix sock enroll no JWT
 oscerd/cve-2026-95663
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج CVE-2026-95663، حيث كان Apache Camel camel-keycloak يقدّم نتائج فحص الرموز المخزّنة مؤقتًا بعد انتهاء…
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
ثغرة تجاوز المصادقة Apache OFBiz < 18.12.10.
 hakaioffsec/cve-2026-44706
حقن SQL في FilterService في Chatwoot
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
استشارة وإثبات مفهوم لحقن أوامر نظام التشغيل الموثّق في تشخيصات Ping عبر الويب لجهاز ONT-4GE-RFDW، قابل للاستغلال عبر بيانات اعتماد superadmin…
 oscerd/cve-2026-85301
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج تجاوز التحقق من المُصدر (issuer) في Apache Camel camel-keycloak (CWE-287)، تُوضّح السلوك المتأثر والسلوك…
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE Exploit
 pervinzahidli/cve-2026-104110
كشف غير مُصادق عليه لمسار المجلد الداخلي، والبريد الإلكتروني للعميل، وسياسة الرفع لبوابات عملاء FileRise Pro عبر /api/pro/portals/get.php
 biulove0x/cve-2022-0441
ووردبريس إضافة MasterStudy LMS 2.7.5 - إنشاء حساب مدير غير مصادق عليه
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - عالية - عن بُعد - تجاوز المصادقة الثنائية (2FA) - تسجيل الدخول بكلمة المرور عبر SOAP/REST يتجاوز TOTP
 dejanlevaja/wpbf
WPBF - أداة هجوم القوة الغاشمة متعددة الخيوط لـ WP
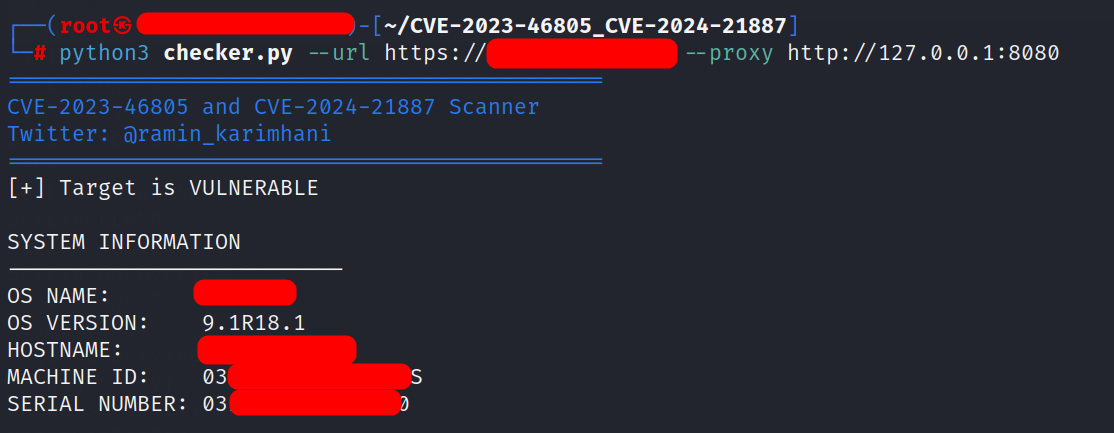 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
لا يتحقق السكربت الموجود في هذا المستودع إلا من وجود الثغرات المحددة في منتج Ivanti Connect Secure.
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
نصوص Python لإثبات المفهوم توضح ثغرة حجب الخدمة في Keycloak 20.0.3، مع أهداف قابلة للتكوين ومتغيرات هجومية متكررة.
 dpfkdlemtp/epson-eh-tw5350-advisories
نشرات أمنية لـ CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 trackflaw/cve-2024-10924-wordpress-docker
حاوية دوكر ضعيفة لـ Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – تجاوز المصادقة CVE-2023-50164








