
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 lkarlslund/ldapnomnom
افحص بقوة وبشكل هادئ ومجهول أسماء مستخدمي Active Directory بسرعات هائلة من وحدات تحكم المجال عن طريق (إساءة) استخدام طلبات LDAP Ping (cLDAP)
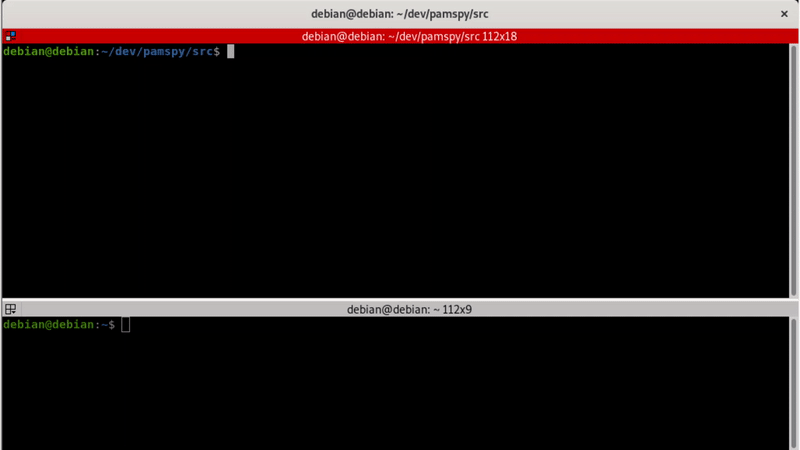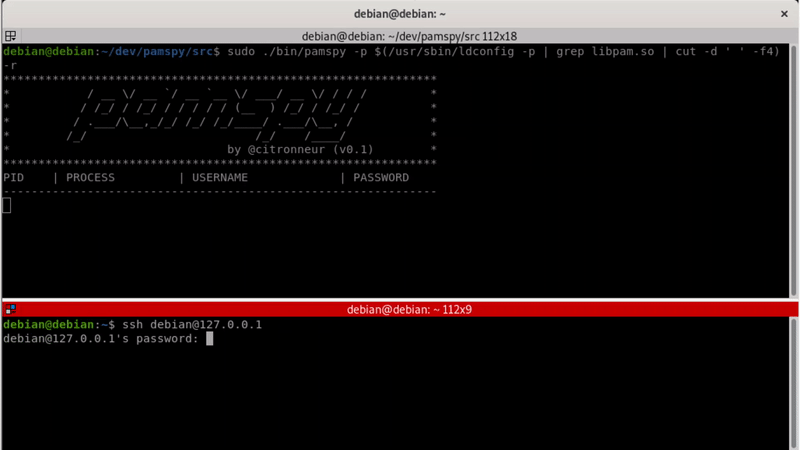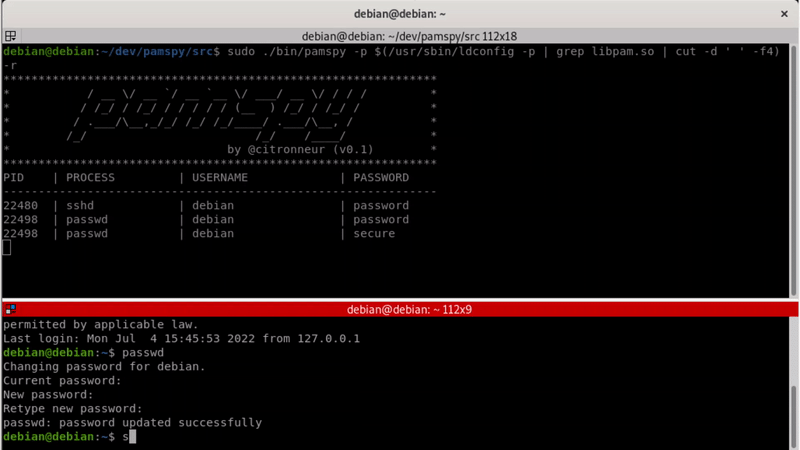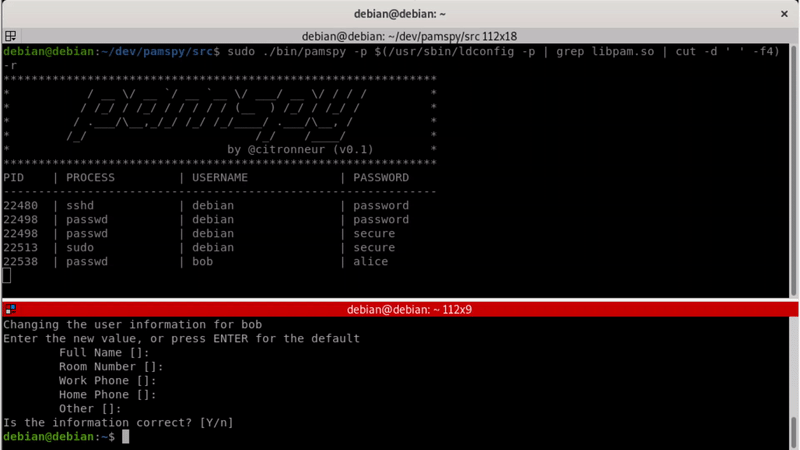 citronneur/pamspy
أداة تفريغ بيانات الاعتماد لأنظمة Linux باستخدام eBPF
 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…
 bats3c/adcspwn
أداة لتصعيد الامتيازات في شبكة الدليل النشط عن طريق إجبار حسابات الآلات على المصادقة وترحيلها إلى خدمة الشهادات.
 skelsec/msldap
مكتبة بايثون لتدقيق مايكروسوفت أكتيف دايركتوري عبر LDAP، مع دعم NTLM، Kerberos، والمصادقة عبر SSPI، ربط القناة، التشفير، ووكيل SOCKS5 مع عميل تفاعلي…
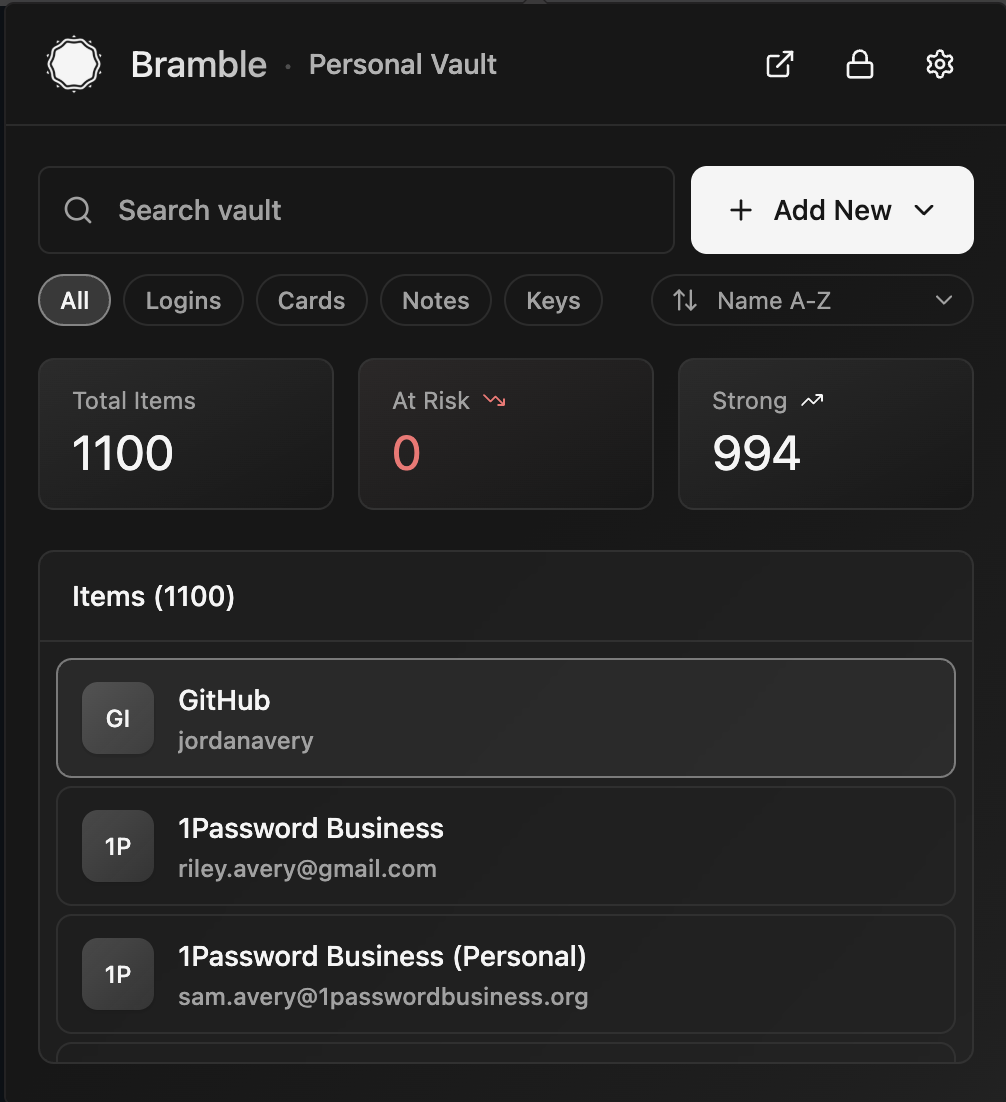 flythenimbus/bramble
مدير كلمات مرور محلي أولاً مع مزامنة مباشرة من جهاز إلى جهاز
 cyph/cyph
خدمة مراسلة وتواصل اجتماعي آمنة تشفيريًا.
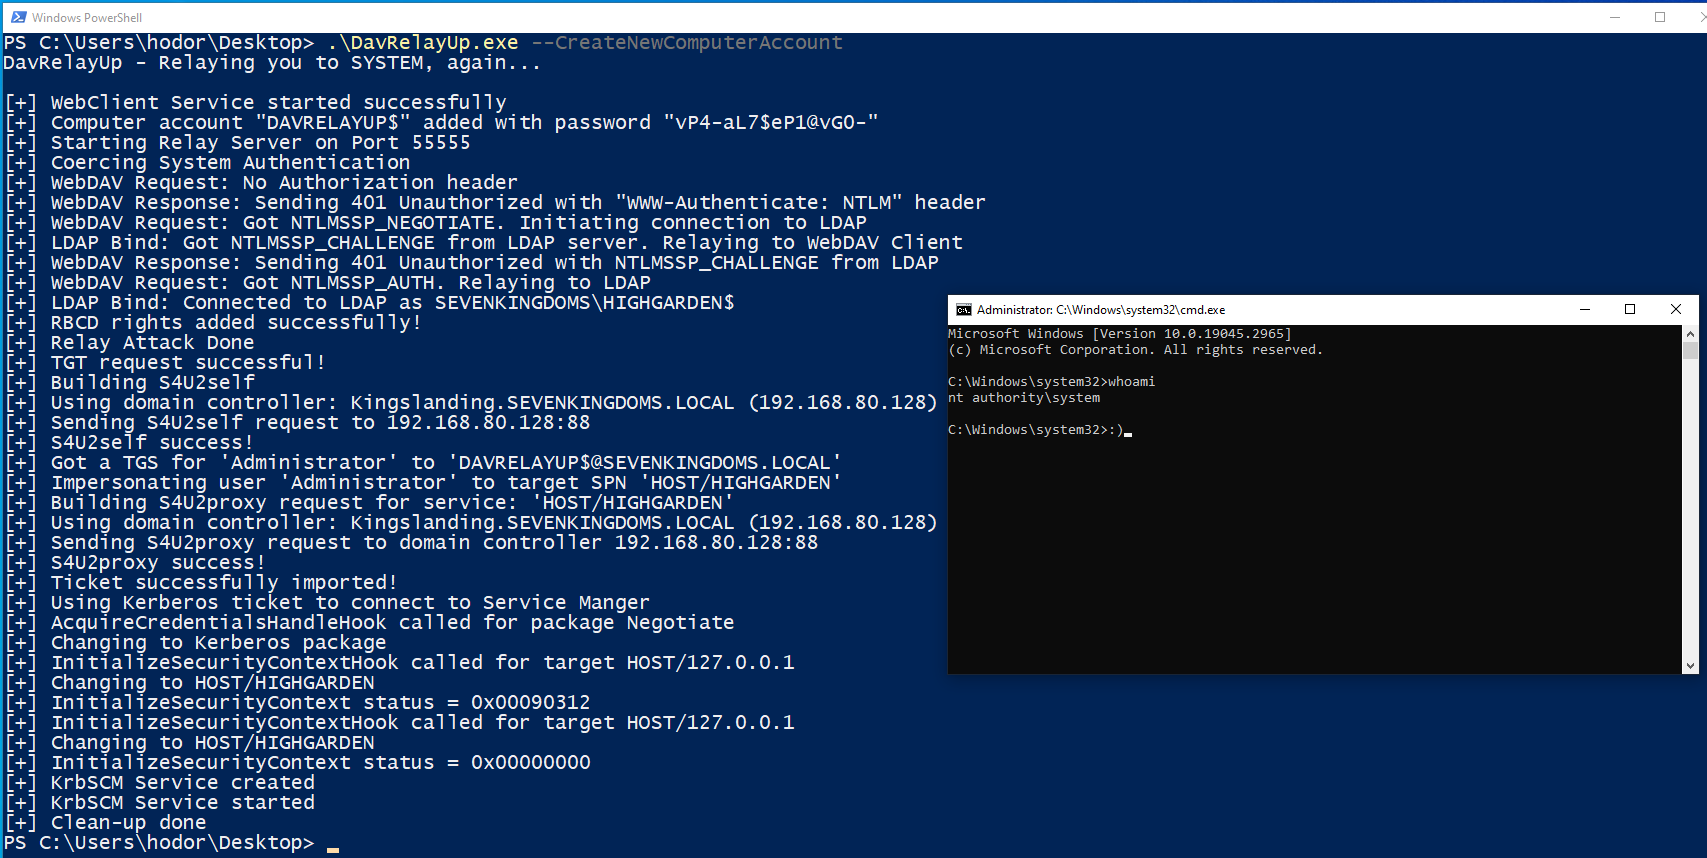 dec0ne/davrelayup
يُؤتمت عملية تصعيد الامتيازات المحلية إلى SYSTEM على محطات عمل Windows المنضمة إلى المجال، وذلك عبر إعادة توجيه المصادقة NTLM من WebDAV إلى LDAP، مع…
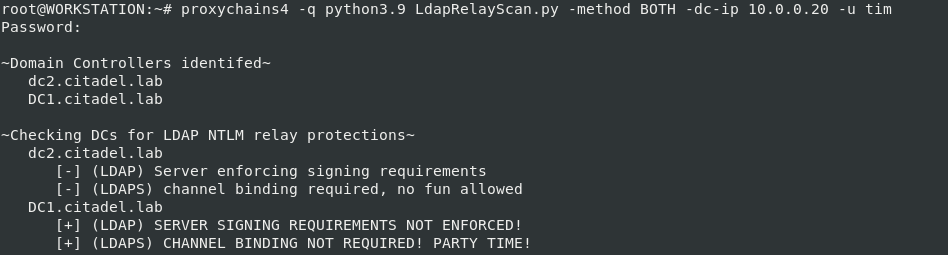 zyn3rgy/ldaprelayscan
التحقق من حمايات LDAP المتعلقة بترحيل مصادقة NTLM
 wh0amitz/sharpadws
استطلاع واستغلال Active Directory لفرق Red Teams عبر خدمات ويب Active Directory (ADWS).
 dev-sec/chef-os-hardening
هذا الكوكبوك الخاص بـ Chef يوفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 ghostpack/koh
يلتقط رموز جلسات تسجيل الدخول في ويندوز عبر تسريب الرموز لتمكين إعادة استخدام بيانات الاعتماد وانتحال الهوية، مع تكامل Cobalt Strike BOF لسرقة الرموز…
 kgretzky/evilqr
إثبات مفهوم لإظهار هجمات التصيد عبر تبديل رمز الاستجابة السريعة الديناميكي في الممارسة العملية.
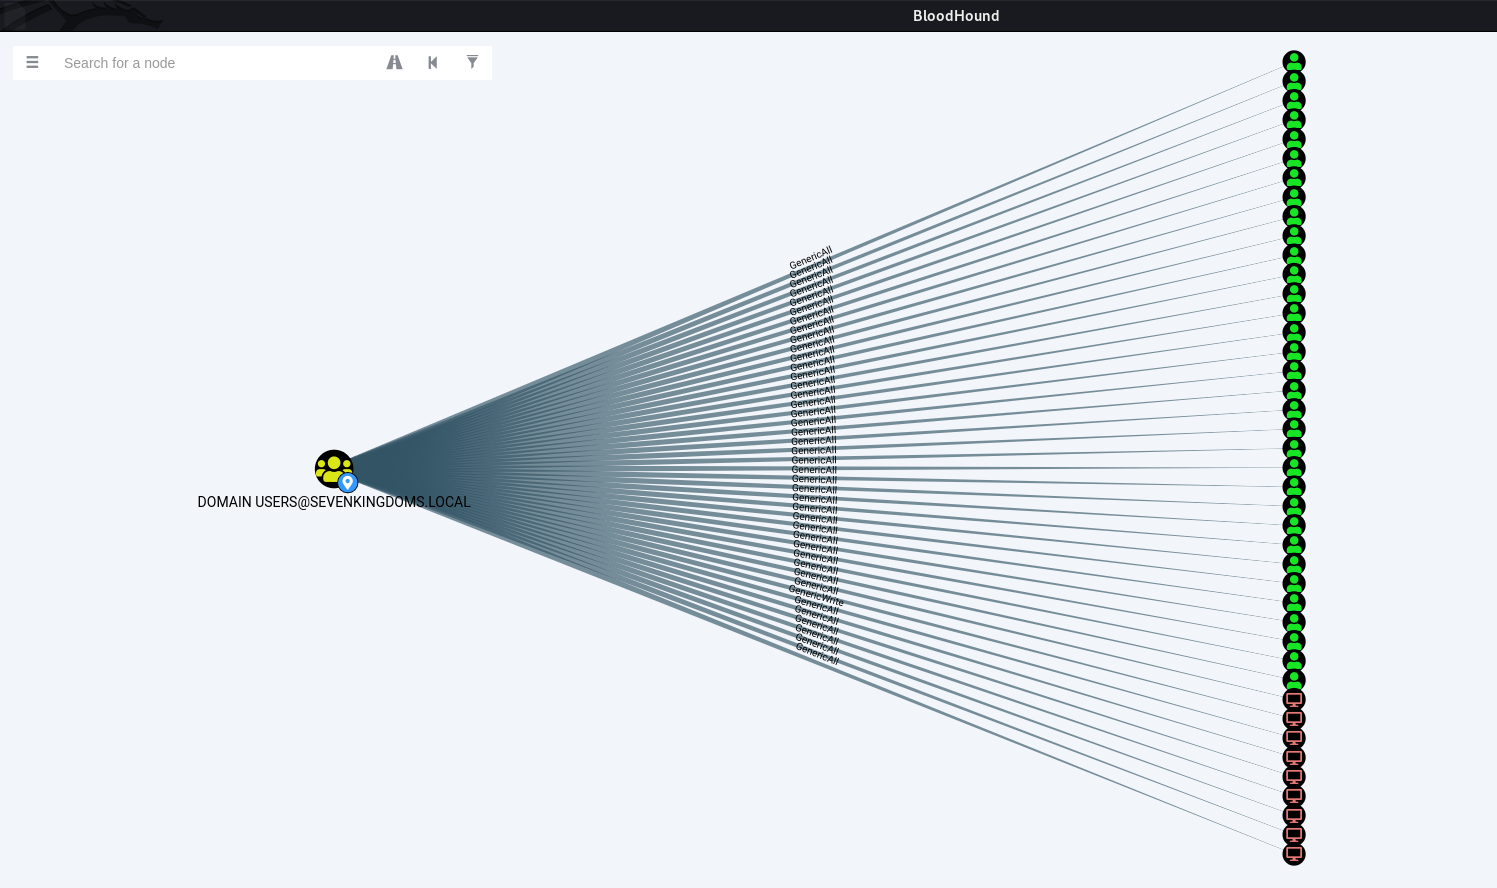 dec0ne/shadowspray
أداة لرش Shadow Credentials عبر نطاق كامل أملاً في استغلال قوائم DACL المنسية من نوع GenericWrite/GenericAll على كائنات أخرى في النطاق.
 praetorian-inc/brutus
أداة سريعة لاختبار بيانات الاعتماد بدون تبعيات في لغة Go. اختراق SSH وMySQL وPostgreSQL وRedis وMongoDB وSMB وأكثر من 20 بروتوكولاً. بديل لـ Hydra مع…
 optiv/go365
أداة هجوم لمستخدمي Office365
 tarlogicsecurity/kerbrute
برنامج نصي لتنفيذ هجوم القوة العمياء على Kerberos باستخدام Impacket








