
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit

 randomrobbiebf/cve-2024-11643
إمكانية الوصول بواسطة AllAccessible <= 1.3.4 - نقص التفويض للمستخدمين الموثقين (مشتركين فما فوق) لتحديث خيار عشوائي
 hotblac/cve-2022-31692
يوضح CVE-2022-31692 تجاوز تفويض Spring Security مع استغلال Java بسيط، مما يتيح لباحثي الأمن اختبار الثغرة وفهمها.
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate بوابة إعادة تعيين كلمة المرور
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
تصعيد امتيازات مستخدم مُصادَق إلى صلاحيات المدير عبر استغلال Uncanny Groups الخاصة بـ LearnDash.
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - نقص التفويض إلى تحديث خيارات عشوائي للمستخدمين الموثوقين (مشترك فأكثر)
 sariamubeen/cve-2024-10924
استغلال Python لثغرة CVE-2024-10924 التي تتجاوز المصادقة الثنائية في إضافة Really Simple SSL الخاصة بووردبريس، مما يتيح الوصول الإداري غير المصرح به…
 b1u3st0rm/cve-2024-44812-poc
إثبات المفهوم لاستغلال ثغرة CVE-2024-44812 - تجاوز المصادقة عبر حقن SQL في موقع الشكاوى الإلكتروني v1.0
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ إثبات مفهوم (PoC) لتجاوز المصادقة في middleware الخاص بـ Next.js
 heimd411/cve-2025-29927-poc
استغلال إثبات المفهوم لـ CVE-2025-29927، وهي ثغرة تجاوز وسيط Next.js. يتضمن بصمة الإصدار، ومعالجة رأس قابلة للتكوين، واستدلالات كشف النجاح لاختبار…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
استغلال حقن SQL في ABO.CMS 5.8 يتجاوز المصادقة عبر معامل tb_login، مما يمنح وصولاً غير مصادق إلى لوحة الإدارة. يتضمن طلب HTTP لإثبات المفهوم (PoC) مع…
 geraldoalcantara/cve-2023-49547
نظام دعم العملاء 1.0 - تجاوز تسجيل الدخول عبر حقن SQL
 ally-petitt/cve-2023-43154-poc
PoC لثغرة الارتباك النوعي في نظام إدارة المحتوى Mac التي تؤدي إلى تجاوز المصادقة والاستيلاء على حساب المسؤول.
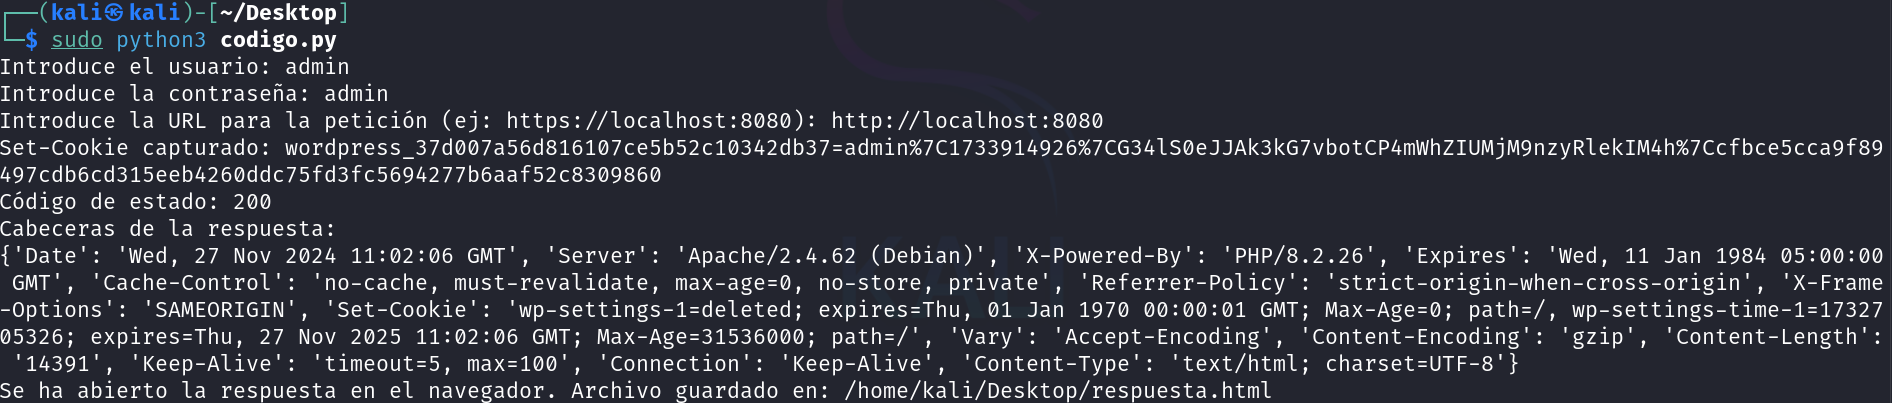 hunt3r850/cve-2024-10924-poc
استغلال إثبات المفهوم لـ CVE-2024-10924، وهي ثغرة تجاوز مصادقة في إضافة Really Simple Security لـ WordPress، مما يتيح تجاوز MFA عبر طلبات مصممة.
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
إثبات المفهوم لـ CVE-2020-24030: انتهاء صلاحية رمز مميز ضعيف في ForLogic Qualiex v1/v3 مما يتيح تصعيد الامتيازات عن بعد دون مصادقة والوصول إلى…
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
إثبات مفهوم (PoC) لثغرة CVE-2024-27198 مكتوب بلغة Go
 asg-castle/cve-2023-27350
إثبات مفهوم لاستغلال CVE-2023-27350 في PaperCut NG؛ يستغل ثغرة التحكم في الوصول SetupCompleted لتجاوز المصادقة وتنفيذ الأكواد بصلاحيات SYSTEM.








