
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit

 qianlijaingshan/milvus-auth-audit
نص برمجي للكشف عن أمان المصادقة في Milvus: CVE-2025-64513 (باب خلفي في sourceid) / CVE-2026-26190 (token ضعيف في /expr) / المنفذ الداخلي 53100
 liam-worsley/cve-2025-32433-poc-analysis
هذا تحليل لثغرة CVE-2025-32433 (ثغرة Erlang OTP SSH). لم أكتب أيًا من الكود، فقط كتبت تعليقات تصف ما يفعله الكود وتعليمات لإعداد الخادم لتنفيذ…
 aj2108/cve-2026-8239
كتابة تقنية أمنية حول ثغرة IDOR في Concrete CMS تكشف عن تقييمات المحادثات من خلال غياب التفويض في نقطة النهاية get_rating، مع توضيح السبب الجذري…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بحذف الغرف دون تصريح (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347 هي ثغرة مرجع مباشر غير آمن للكائنات (IDOR) مقترنة بثغرة مستوى تفويض خاطئ في إصدارات Concrete CMS 9.5.0 والإصدارات الأقدم. يكمن الخلل في…
 atlasvector/certighost-cve-2026-54121
تقرير كشف Splunk لثغرة CVE-2026-54121 (CertiGhost): إساءة استخدام مطاردة شهادات AD CS المؤدية إلى اختراق كامل للنطاق. كشف مُتحقق منه معمليًا، وخطوات…
 cognitive-functors/c4-meta-system
دفاع ذكاء اصطناعي للإنتاج بحماية من 7 طبقات: قيود رياضية، وصول قائم على قدرات الكائنات، إجماع O2 موزّع، أخلاقيات SVETILO. أول دفاع مفتوح المصدر ضد…
 h8su/wordpress-cve-2024-10924-exploit
استغلال إثبات المفهوم (PoC) لثغرة CVE-2024-10924، وهي ثغرة أمنية في إضافة Really Simple SSL الخاصة بـ WordPress تتيح تجاوز المصادقة الثنائية (2FA).…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927 هي ثغرة أمنية خطيرة تؤثر على Next.js، وهو إطار عمل React الشهير لبناء تطبيقات ويب كاملة المكدس (full-stack). تسمح هذه الثغرة للمهاجمين…
 franklincg/secdim-assurance-drift-challenge
أداة SecDim Challenge Builder مستوحاة من CVE-2026-88861: تجاوز المصادقة متعددة العوامل AAL1 عند حدود بيانات الاعتماد ذات الصلاحيات العالية
 1mxml/cve-2022-23131
يستغل تجاوز مصادقة SAML SSO في Zabbix (CVE-2022-23131) ويتضمن استعلام FOFA لتحديد مثيلات Zabbix الضعيفة.
 focused.hunts/the.vault
مدير كلمات مرور يركز على الخصوصية مع تخزين محلي ومزامنة عبر السحابة الخاصة بك عبر Google Drive وMicrosoft OneDrive وDropbox. أسرارك. تحكمك.
 alash3al/wp-allowed-hosts
إضافة تحمي موقع ووردبريس الخاص بك من ثغرة CVE-2017-8295
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
إضافة WordPress مؤقتة تتطلب المصادقة لنقطة نهاية REST Batch API الأساسية للتخفيف من سلسلة ثغرات wp2shell (CVE-2026-63030). تتضمن سجل تدقيق اختياريًا…
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
الثغرة: ضعف في تدفق المنطق في الوصول عن بُعد والوصول عبر الأجهزة المحمولة
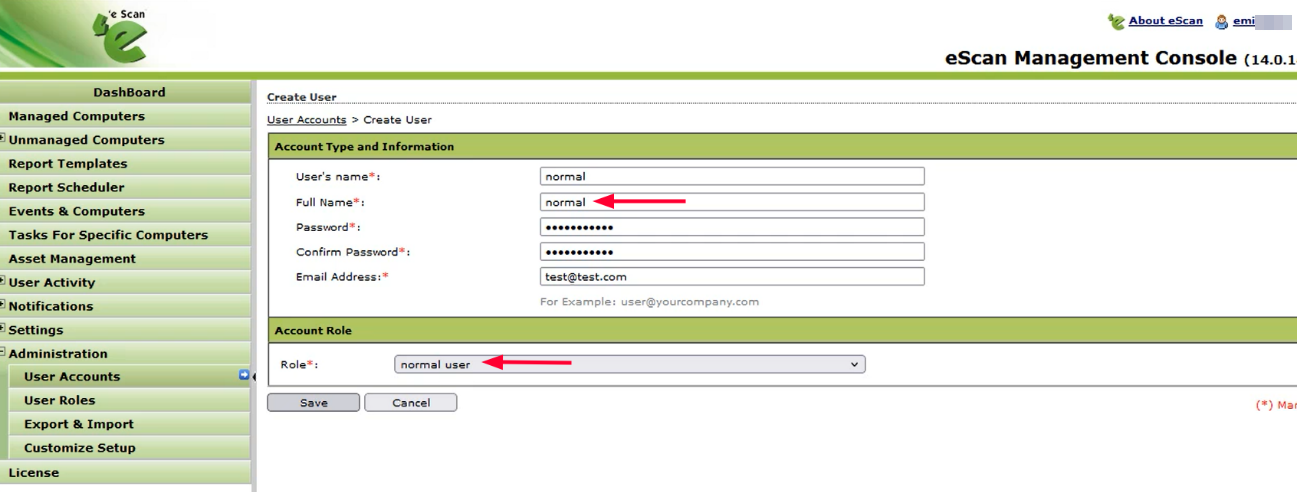 sahiloj/cve-2023-33730
يحتوي eScan Management Console الإصدار 14.0.1400.2281 على ثغرة تصعيد امتيازات عبر دالة `GetUserCurrentPwd` تتيح للمهاجمين استرجاع كلمة مرور أي مستخدم…
 adarsh14734/aegis-releases
وكيل Sandbox وMCP يحجب وكلاء البرمجة بالذكاء الاصطناعي من قراءة مفاتيح SSH وبيانات اعتماد AWS وملفات .env، مع سياسة الرفض افتراضيًا وسجلات تدقيق…








