
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 vanhari/cve-2026-39987
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة في نقطة نهاية WebSocket الطرفية في marimo، مما يتيح تنفيذ أوامر بدون مصادقة في الإصدارات السابقة للإصدار…
 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken لا يعيد التحقق من حالة الحساب أبدًا (CVE-2026-71206، خطورة عالية 8.2)
 foxer131/cve-2026-70481
إثبات مفهوم لاستغلال ثغرة تفويض في Open WebUI تتيح للمستخدمين ذوي الامتيازات المنخفضة تعديل وحذف رسائل قنوات الأعضاء الآخرين عبر استدعاءات API…
 dz-y/azure-apim-dev-portal-signup-bypass
سكربت Python لتجاوز التسجيل في Azure APIM عندما تكون الواجهة معطلة، وهذا يختلف عن CVE-2025-66390 لأنه لا يتطلب إعداد أي شيء عبر المستأجرين.
 orangejuicehu/cve-2024-41958-poc
هذا إثبات مفهوم صغير لـ CVE-2024-41958
 hypnguyen1209/cve-2026-63520
سلسلة استغلال لتنفيذ أوامر عن بُعد غير مصادق عليه في Microsoft SharePoint، تجمع بين تجاوز مصادقة JWT مع إنشاء نوع .NET غير آمن لتحقيق تنفيذ الكود…
 redteambrasil/cve-2020-24030
الكشف عن CVE-2020-24030: ضعف انتهاء صلاحية الرمز المميز في ForLogic Qualiex مما يتيح تصعيد الامتيازات عن بُعد والوصول إلى البيانات الحساسة عبر إعادة…
 bombobombone/cve-2026-73318
إثبات مفهوم لاستغلال ثغرة XenForo CVE-2026-73318، وهي تجاوز للتفويض يسمح لمسؤولي لوحة التحكم (ACP) بفرض إعادة الموافقة على السياسة على مستوى الموقع…
 ac8999/cve-2026-27344
غياب التفويض في inseriswiss inseri core inseri-core يسمح باستغلال مستويات أمان التحكم في الوصول المكوّنة بشكل غير صحيح. تؤثر هذه المشكلة على inseri…
 philippeabraxas-jpg/responsible-alliance-protocol
لا يمكن أن تكون السلامة مجرد تعليمات في الـ prompt. يوفر TBP حدودًا خارجية لطبقة التنفيذ للوكلاء المستقلين، حيث يفرض ثوابت F/I/W الصارمة عبر سياسات…
 alardiians/gitea-cve-2026-28699
تمارين معملية + شرح لـ CVE-2026-28699: تجاوز تطبيق نطاقات OAuth2 في Gitea عبر المصادقة الأساسية HTTP
 aj2108/cve-2026-8237
شرح مفصل لثغرة IDOR في Concrete CMS، يغطي نقطة النهاية message_detail، السبب الجذري لغياب التحقق من الصلاحيات، سيناريوهات الهجوم، التأثير، والإصلاح.
 huzjie/aegisagent
بوابة أمان وقت التشغيل لوكلاء الذكاء الاصطناعي: تصادق تشفيريًا على استدعاءات الأدوات، وتفرض السياسات، وتعزل التنفيذ في بيئة رملية، وتسجّل مسارات…
 george0papasotiriou/cve-2026-23004-automotive-uds-authentication-bypass-via-replay-attack
استغلال إثبات مفهوم يوضح تجاوز مصادقة UDS عبر إعادة إرسال التحدي والاستجابة على وحدات التحكم الإلكترونية (ECUs) في السيارات، مع محاكي CAN-UDS بلغة…
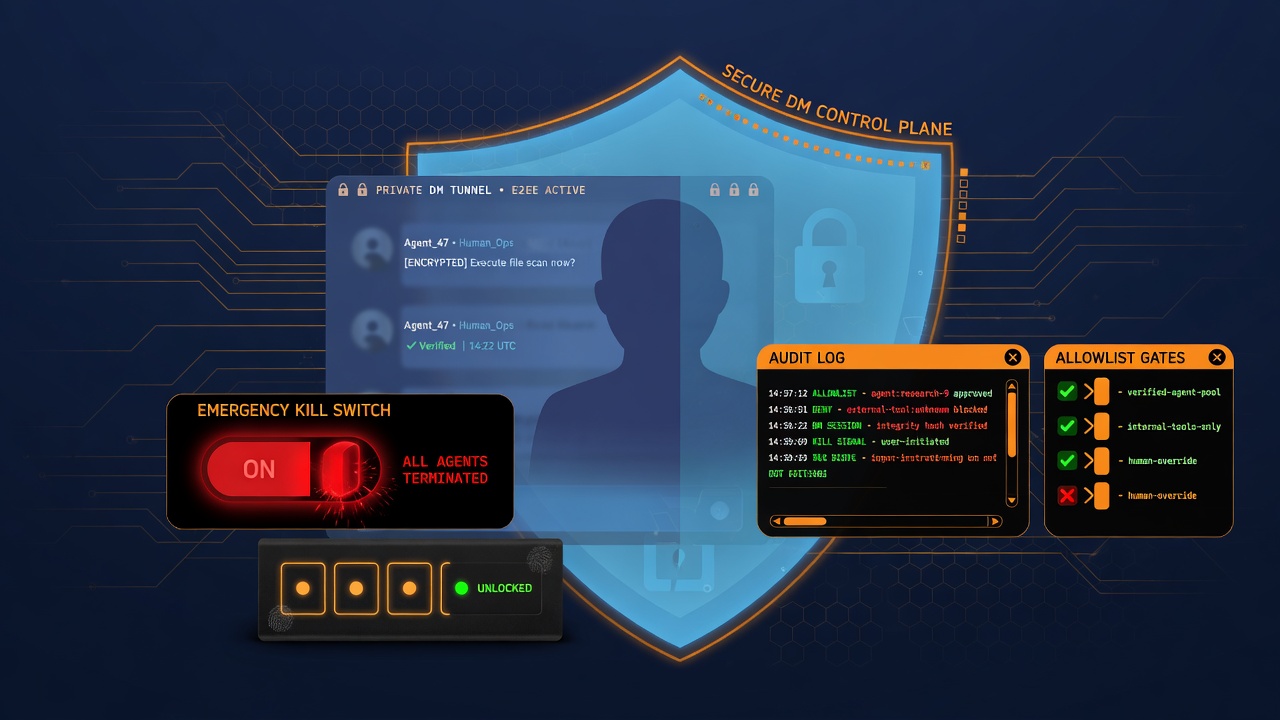
 wattocyber/agentic-dm-gateway
مستوى تحكم أمني لوكلاء LLM: القوائم المسموحة، مفتاح الإيقاف الفوري للمالك، جلسات PIN، حدود المعدل، كشف حقن الأوامر، وتنقية المخرجات لمنع تسرب الأسرار…
 theopaid/cve-2026-66750-insufficient-access-controls-allow-for-unauthorized-file-downloads-let-s-chat-
استشارة أمنية: ضوابط الوصول غير الكافية تسمح بتنزيل الملفات غير المصرح به (Let's Chat)
 luismirandaacebedo/cve-2025-65856
تجاوز كامل للمصادقة في كاميرا Xiongmai XM530 IP عبر ONVIF
 qianlijaingshan/milvus-auth-audit
نص برمجي للكشف عن أمان المصادقة في Milvus: CVE-2025-64513 (باب خلفي في sourceid) / CVE-2026-26190 (token ضعيف في /expr) / المنفذ الداخلي 53100








