#1

 fzakaria/anubis-fetch
مثل curl، لكنه يتجاوز جدران الحماية من البوتات الخاصة بـ Anubis وCloudflare.
 saadahla/anti-sandbox
أداة بلغة C++ لكشف بيئات صندوق الرمل AnyRun، مما يمكن البرامج الضارة من تجنب التحليل الديناميكي وأنظمة الصندوق الرمل الآلية.
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
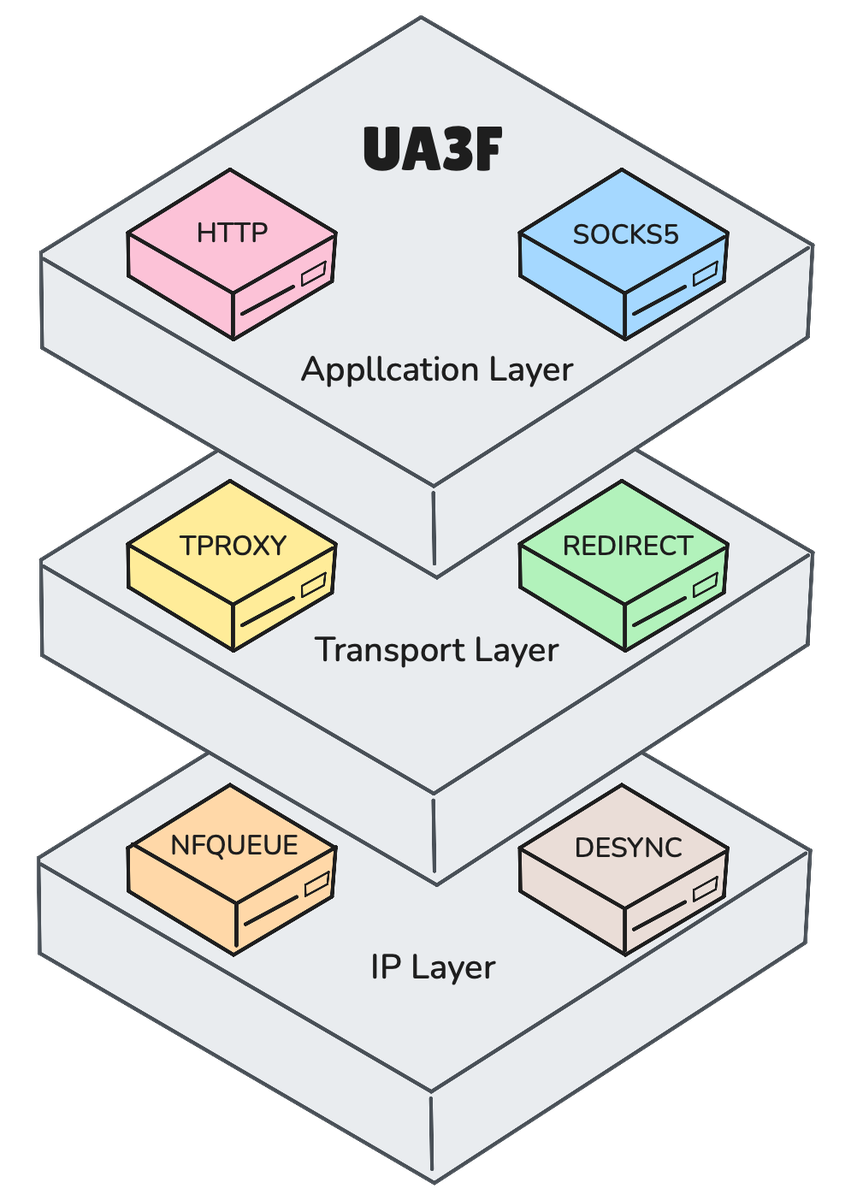 sunbk201/ua3f
وكيل إعادة كتابة HTTP(S) شفاف يدعم أوضاع HTTP وSOCKS5 وTPROXY وREDIRECT وNFQUEUE مع اعتراض HTTPS (MitM)، وإعادة كتابة الرؤوس والمحتوى وفق قواعد،…
 xkiian/awswaf
AWS WAF Solver، هندسة عكسية كاملة منفذة بنسبة 100% بلغة Python وGolang.
 billythegoat356/kramer
مُشوِّش بايثون بنسبة 100% من المستوى التالي.
 sarperavci/googlerecaptchabypass
حل Google reCAPTCHA في أقل من 5 ثوانٍ! 🚀
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 apify/fingerprint-suite
أدوات بصمة المتصفح لإخفاء هوية الكاشطات الخاصة بك. من تطوير Apify.
 checkpointsw/nodejs-tracer
متتبع وقت التشغيل لتحليل برمجيات Node.js الخبيثة يربط الوحدات الأساسية، ويسجل الاستدعاءات، ويخدع فحوصات مكافحة التحليل، ويلتقط كتابة الملفات وطلبات…
 p0pr0ck5/lua-resty-waf
جدار حماية تطبيقات الويب (WAF) عالي الأداء مبني على حزمة OpenResty.
 openresty/lua-resty-limit-traffic
مكتبة Lua لتقييد حركة المرور والتحكم بها في OpenResty/ngx_lua
 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 duhirsch/moveedr
تعطيل أنظمة EDR بشكل دائم بصلاحية المسؤول المحلي
 gmh5225/disk-spoofer
برنامج تمويه استعلام حجم القرص والقطاعات المعتمد على برنامج تشغيل النواة، يمكنه التهرب من استعلام Windows WMIC.
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 kitsune-de/stealth_call
# مكتبة استدعاءات نظام غير مباشرة لنظام ويندوز x64 (رأس فقط) بدون CRT، بدون IAT، حماية VEH ضد نقاط التوقف، تجاوز AMSI/ETW، ذاكرة W^X، استدعاءات…