#1
 androbugs/androbugs_framework
إطار عمل AndroBugs هو ماسح ضوئي فعّال لثغرات أندرويد يساعد المطوّرين أو القرّاصنة في اكتشاف الثغرات الأمنية المحتملة في تطبيقات أندرويد. لا حاجة…
 sonyxperiadev/apkanalyser
أداة تحليل ثابتة لملفات APK الخاصة بنظام Android تقوم بفحص كود بايت Dalvik، وفك تشفير موارد XML، واكتشاف المشكلات المحتملة. تدعم تعديل الثنائيات،…
 mesquidar/adbsploit
أداة مبنية على بايثون لاستغلال وإدارة أجهزة أندرويد عبر ADB
 s0md3v/diggy
استخراج نقاط النهاية من ملفات apk.
 b3nac/injuredandroid
تطبيق Android ضعيف يعرض أمثلة بسيطة لثغرات أمنية بأسلوب ctf.
 abhi-r3v0/adhrit
Android Security Suite للاستطلاع المتعمق وتحليل البايت كود الثابت بناءً على معايير Ghera.
 superandroidanalyzer/super
محلل أندرويد Rust آمن، موحد، قوي وقابل للتوسعة
 androidhooker/hooker
Hooker هو مشروع مفتوح المصدر للتحليلات الديناميكية لتطبيقات أندرويد. يوفر هذا المشروع أدوات وتطبيقات متنوعة يمكن استخدامها لاعتراض وتعديل أي…
 novoda/gradle-static-analysis-plugin
إعداد سهل لأدوات التحليل الثابت لمشاريع Android وJava.
 nowsecure/android-forensics
تطبيق وإطار عمل مفتوح المصدر للتحليل الجنائي الرقمي على Android
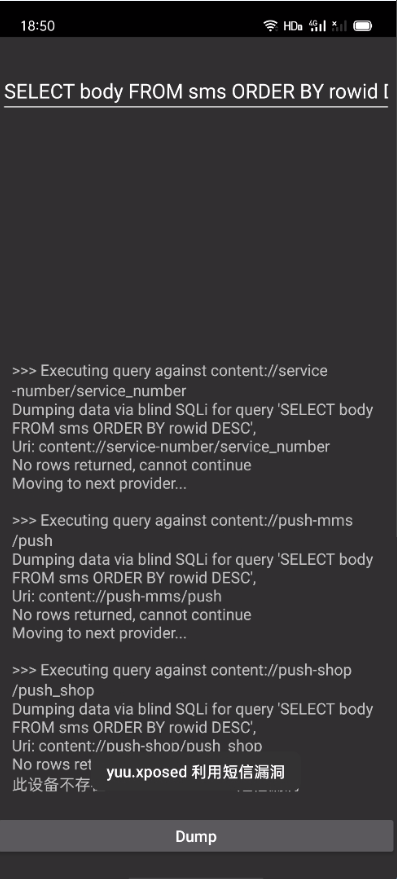 yuuouu/coloros-cve-2025-10184
ثغرة SMS في نظام ColorOS، وخطة إنقاذ المستخدم الذاتية
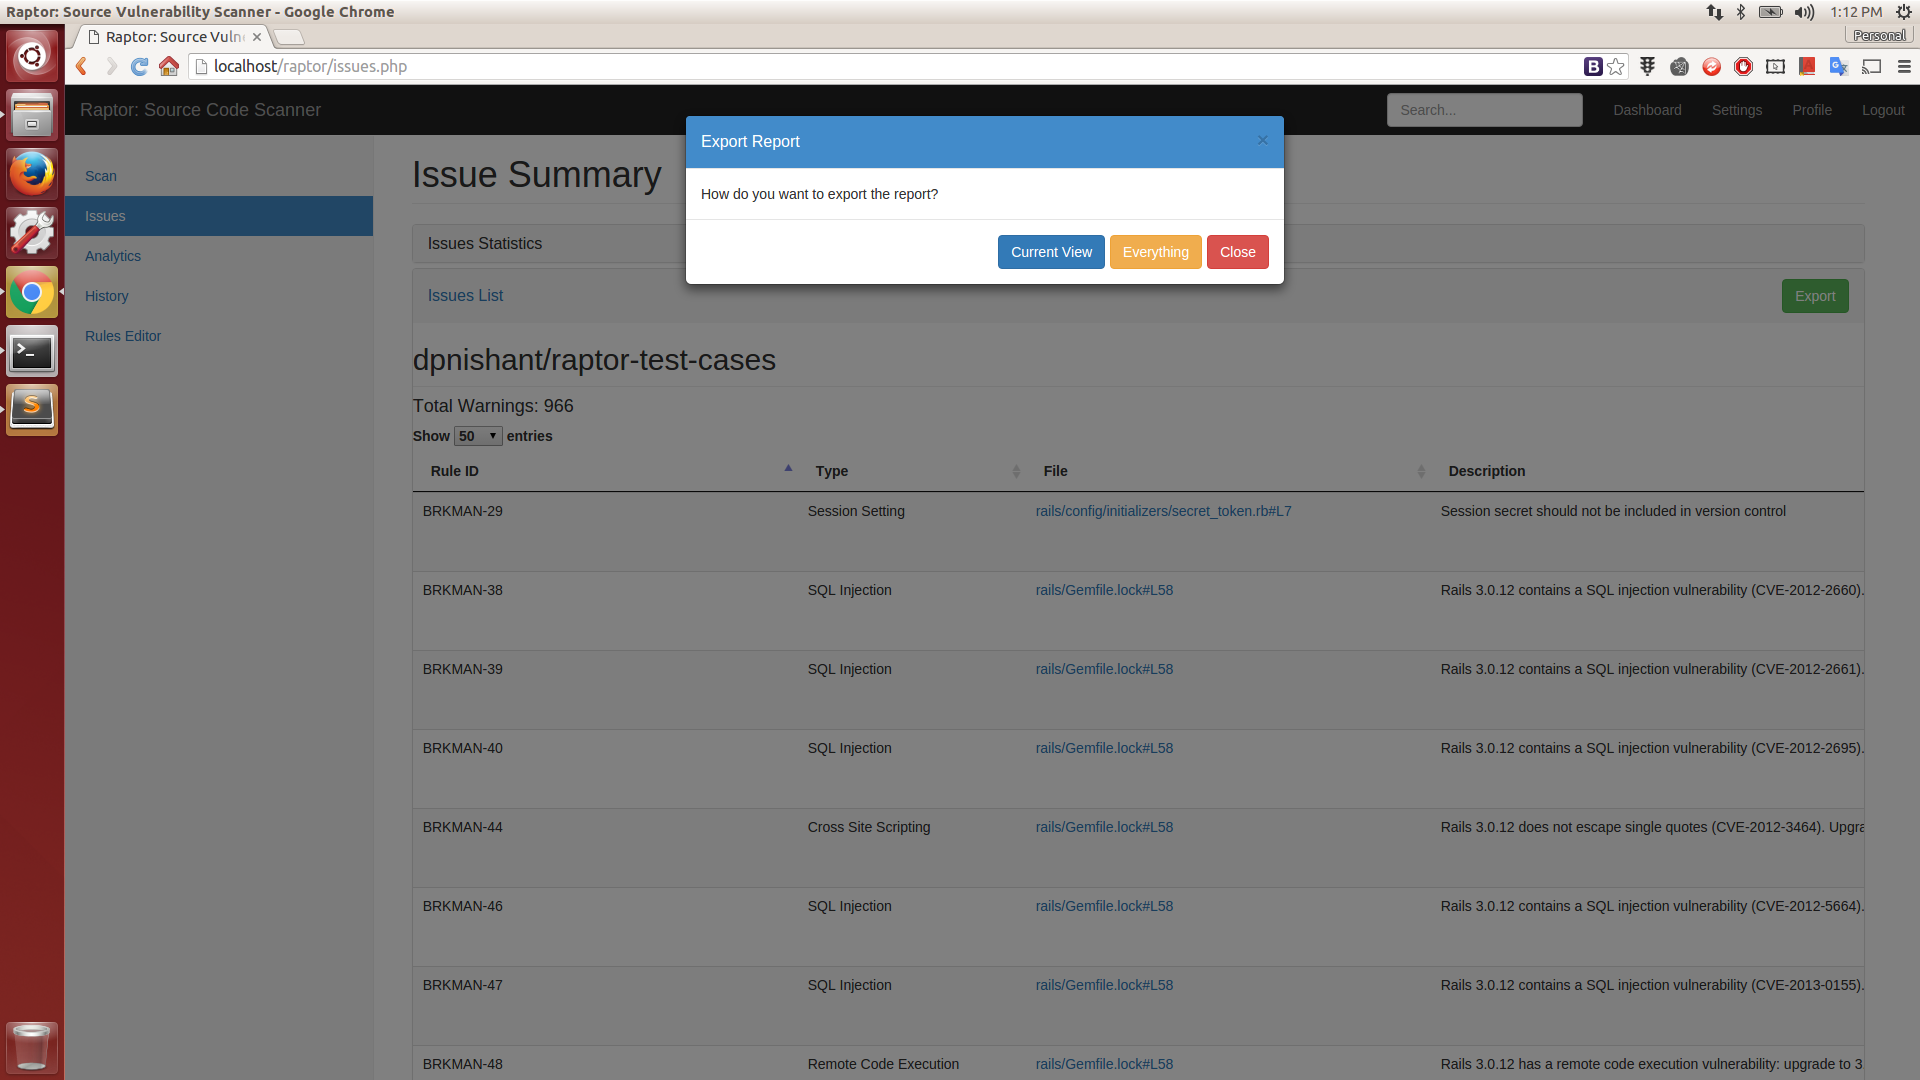 dpnishant/raptor
ماسح ثغرات شفرة المصدر القائم على الويب
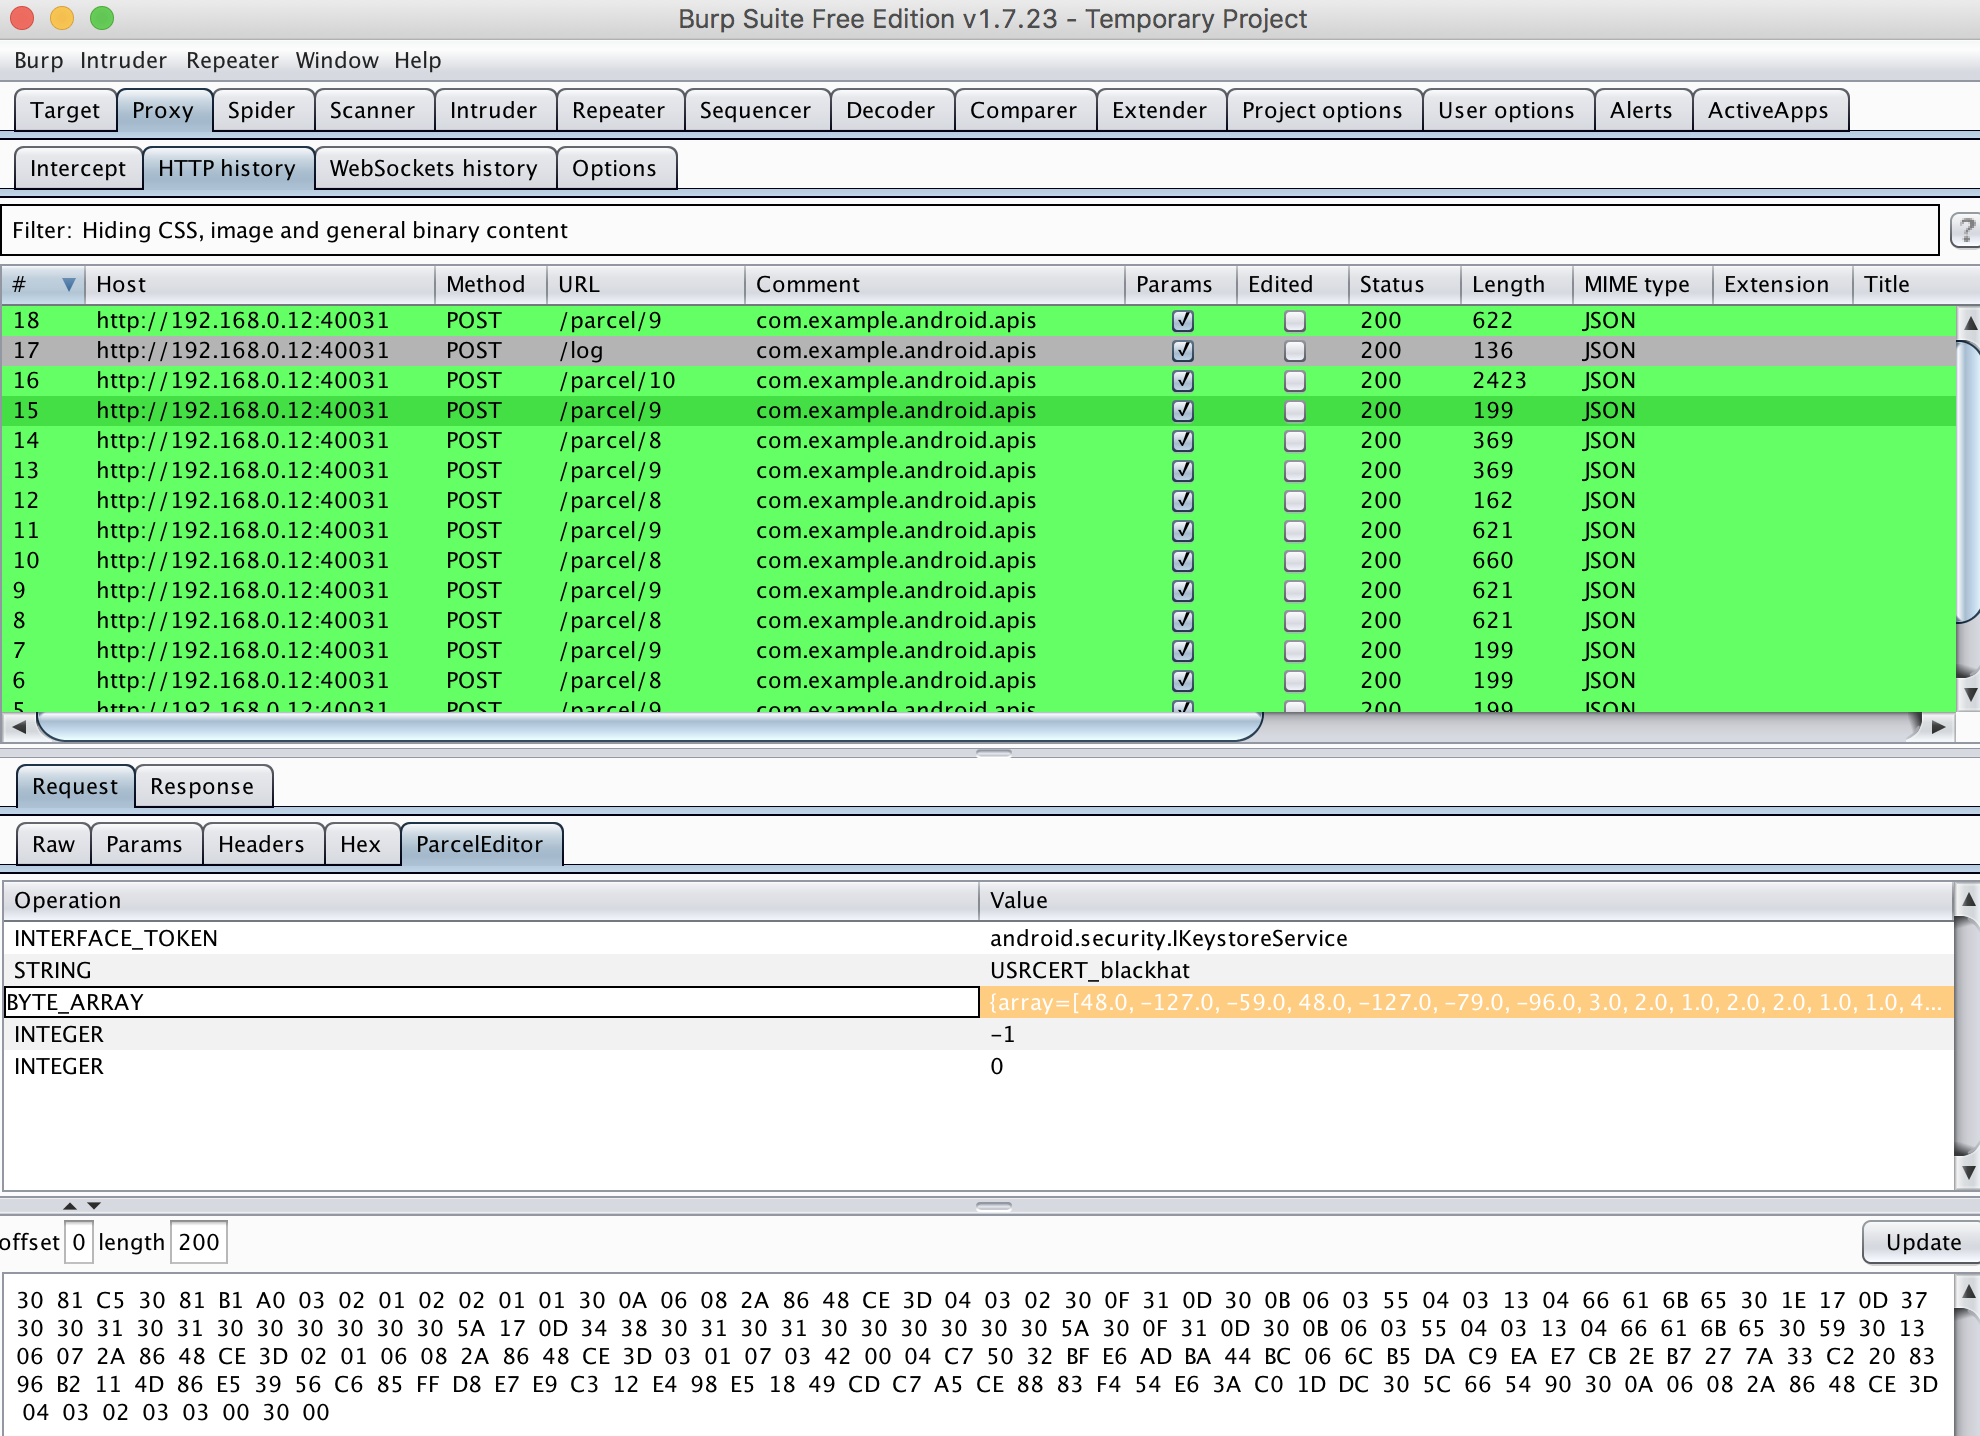 1ultimat3/badintent
اعترض، عدّل، كرّر وهاجم معاملات Binder في أندرويد باستخدام Burp Suite
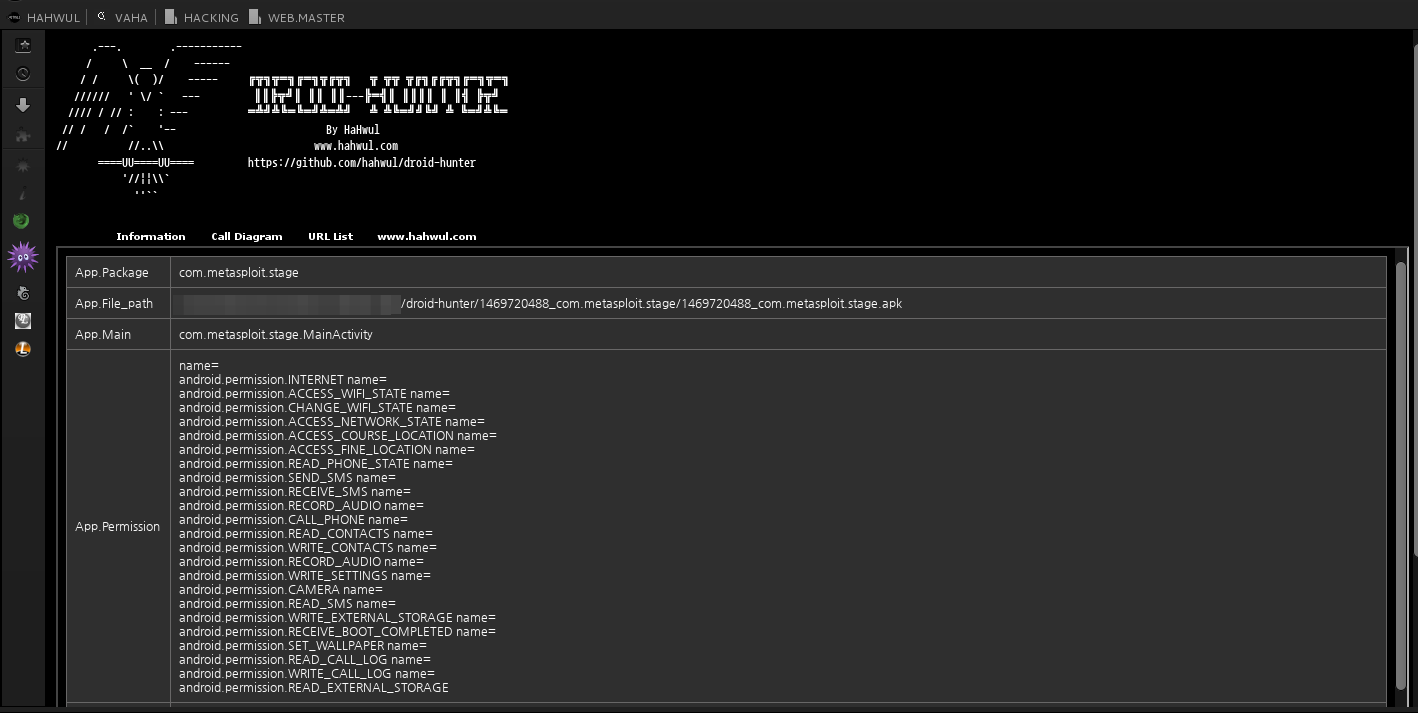 hahwul/droid-hunter
(مهمل) أداة تحليل ثغرات تطبيقات أندرويد واختبار الاختراق لأندرويد
 certcc/keyfinder
أداة للعثور على وتحليل ملفات المفاتيح الخاصة (والعامة)، بما في ذلك دعم ملفات Android APK.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC لنظام Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*هذا المشروع لم يعد مدعومًا* OWASP GoatDroid هي بيئة تدريب كاملة الوظائف ومكتفية ذاتيًا لتثقيف المطورين والمختبرين حول أمن أندرويد. يتطلب GoatDroid…