
 #1
أدوات أمان LLM وحقن المطالبات واستخراج النماذج والذكاء الاصطناعي العدائي وأدوات الفريق الأحمر للذكاء الاصطناعي.
موصى به من Kitploit
 jaydendancer12/ai-code-review
أداة CLI مدعومة بالذكاء الاصطناعي تراجع الكود بحثًا عن الثغرات الأمنية والأخطاء والأنماط المعاكسة باستخدام نماذج اللغات الكبيرة. تدعم المزودين…
 daryllundy/cve-2025-32711
مجموعة أدوات كشف ومعالجة مبنية على PowerShell لـ CVE-2025-32711 (EchoLeak)، وهي ثغرة حرجة لحقن أوامر AI بدون نقر في Microsoft 365 Copilot. تفحص أنماط…
 owasp/secureml
SecureML - تأمين ووضع علامة مائية على نماذج AL
 named1ess/cve-2026-30741
إثبات مفهوم يوضح تنفيذ الأوامر عن بُعد عبر حقن موجه من جهة الطلب في منصة OpenClaw Agent Platform، مستغلًا غياب التحقق من التكامل لتنفيذ أوامر طرفية…
 wattocyber/lm-fingerprint
بصمة نماذج LLM المتوافقة مع OpenAI من خلال إشارات المُرمِّز (tokenizer) والسلوك.
 cau-iss-lab/backdoor-attack-defense-llms
كود بحثي ينفّذ طرق الهجوم والدفاع عبر الباب الخلفي لنماذج اللغة الكبيرة (LLMs)، بما في ذلك خوارزميات IBSD وSLIP وBeDKD وBadApex.
 guardia-ai/gitlab-component
ماسح امتثال لقانون الذكاء الاصطناعي الأوروبي (EU AI Act) لخطوط أنابيب GitLab CI/CD — يكتشف مكتبات الذكاء الاصطناعي/التعلم الآلي وينشر تصنيف المخاطر…
 shinthink/cve-2026-27966
ماسح RCE قبل المصادقة لـ Langflow < 1.8.0 — حقن المسار + حقن Vertex → تنفيذ التعليمات البرمجية (CVSS 9.8)
 unknownhl/deepguard
الكود البرمجي لورقة ACL 2026 (المسار الرئيسي) "DeepGuard: توليد الأكواد الآمنة عبر التجميع الدلالي متعدد الطبقات"
 boreas37/cve-2026-73678-poc
CVE-2026-73678 — منصة MindsDB Minds ثغرة تنفيذ تعسفي للكود عن بُعد (RCE) بدون مصادقة عبر scratchpad exec (CVSS 10.0). تم التحقق منها من البداية إلى…
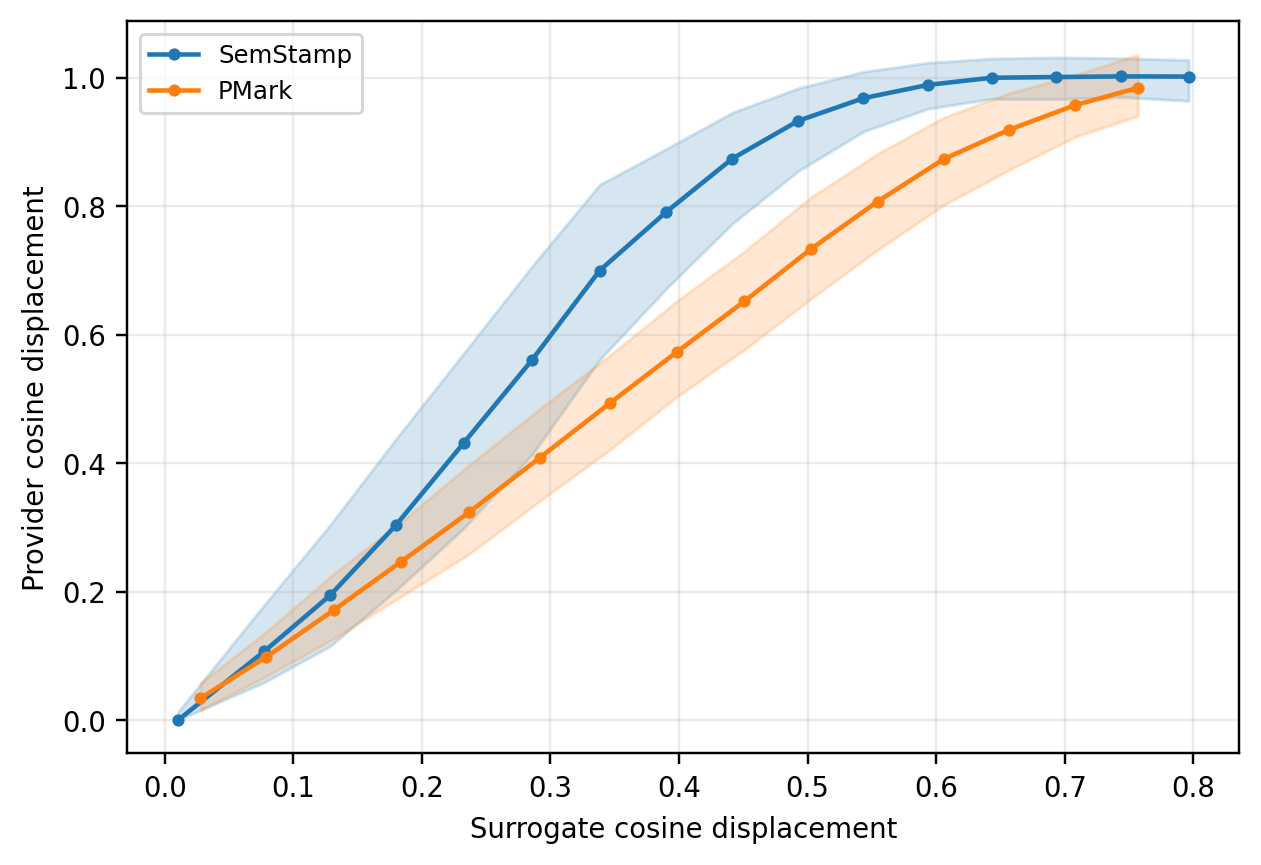 d-diaa/swordstamp
ترميز مائي دلالي مع كشف قوي بالترتيب عبر وحدات دون الجملة
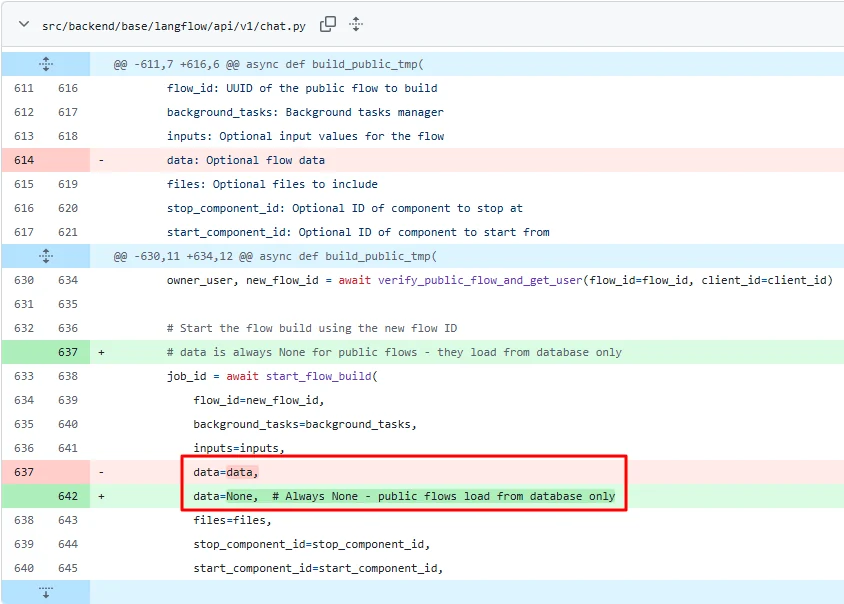 yym8538/cve-2026-33017
إثبات مفهوم استغلال لـ CVE-2026-33017، وهو RCE غير مُصادَق عليه في نقطة نهاية build_public_tmp الخاصة بـ Langflow، حيث يحقن مكوّنًا مخصصًا خبيثًا…
 vinsontang1/dcvd
الكود في "DCVD: دمج عبر الوسائط بقناة مزدوجة للكشف المشترك عن الثغرات الأمنية وتحديد مواقعها"
 sisl-uri/t-backdoor
بحث كودي يطبق T-Backdoor، هجمات الباب الخلفي ذات المحفز الزمني على الشبكات العصبية النبضية باستخدام محفزات المعدل والكمون والاهتزاز دون اضطراب مكاني.
 vladimir-tokarev-cyera/llama-cpp-security-patches
Security patches for unpatched llama.cpp vulnerabilities (CVE-2026-43626 through CVE-2026-43632) — Cyera Research
 qianlijaingshan/fastgpt-sandbox-audit
أداة تدقيق سلسلة الهروب من بيئة الصندوق الرمل (Sandbox) في FastGPT باستخدام Python (مرتبطة بـ CVE-2026-32128، سلسلة فحص الإصدار v4.14.8)
 oscerd/cve-2026-49042
إثبات مفهوم (PoC) لإعادة إنتاج ثغرة CVE-2026-49042 (Apache Camel camel-langchain4j-tools): وسائط استدعاء الأدوات لنموذج لغوي كبير (LLM) مُخترق عبر…
 thirukguru/aws-perimeter
أداة مسح أمني لـ AWS تعمل من خلال الطرفية، وتحتوي على أكثر من 102 فحصًا أمنيًا عبر VPC و IAM و S3 و CloudTrail والحاويات (ECS/EKS) وكشف الهجمات…








