
 #1
أدوات إلغاء الترجمة وتحليل الملفات الثنائية وتلخيص الكود وتحليل البرامج الضارة المدعومة بالذكاء الاصطناعي.
موصى به من Kitploit
 markoglasgow/gemma_crackme_tutorial
دليل تعليمي خطوة بخطوة حول استخدام نموذج الذكاء الاصطناعي المحلي Gemma 4 E4B من Google لهندسة عكسية لملف crackme على Windows باستخدام Ghidra، بما في…
 flankerhqd/jebmcp
مكوّن إضافي لخادم MCP خاص بـ JEB Pro يتيح فك الترجمة بمساعدة الذكاء الاصطناعي، وفحص الدوال/الحقول، وإعادة التسمية التلقائية أثناء الهندسة العكسية…
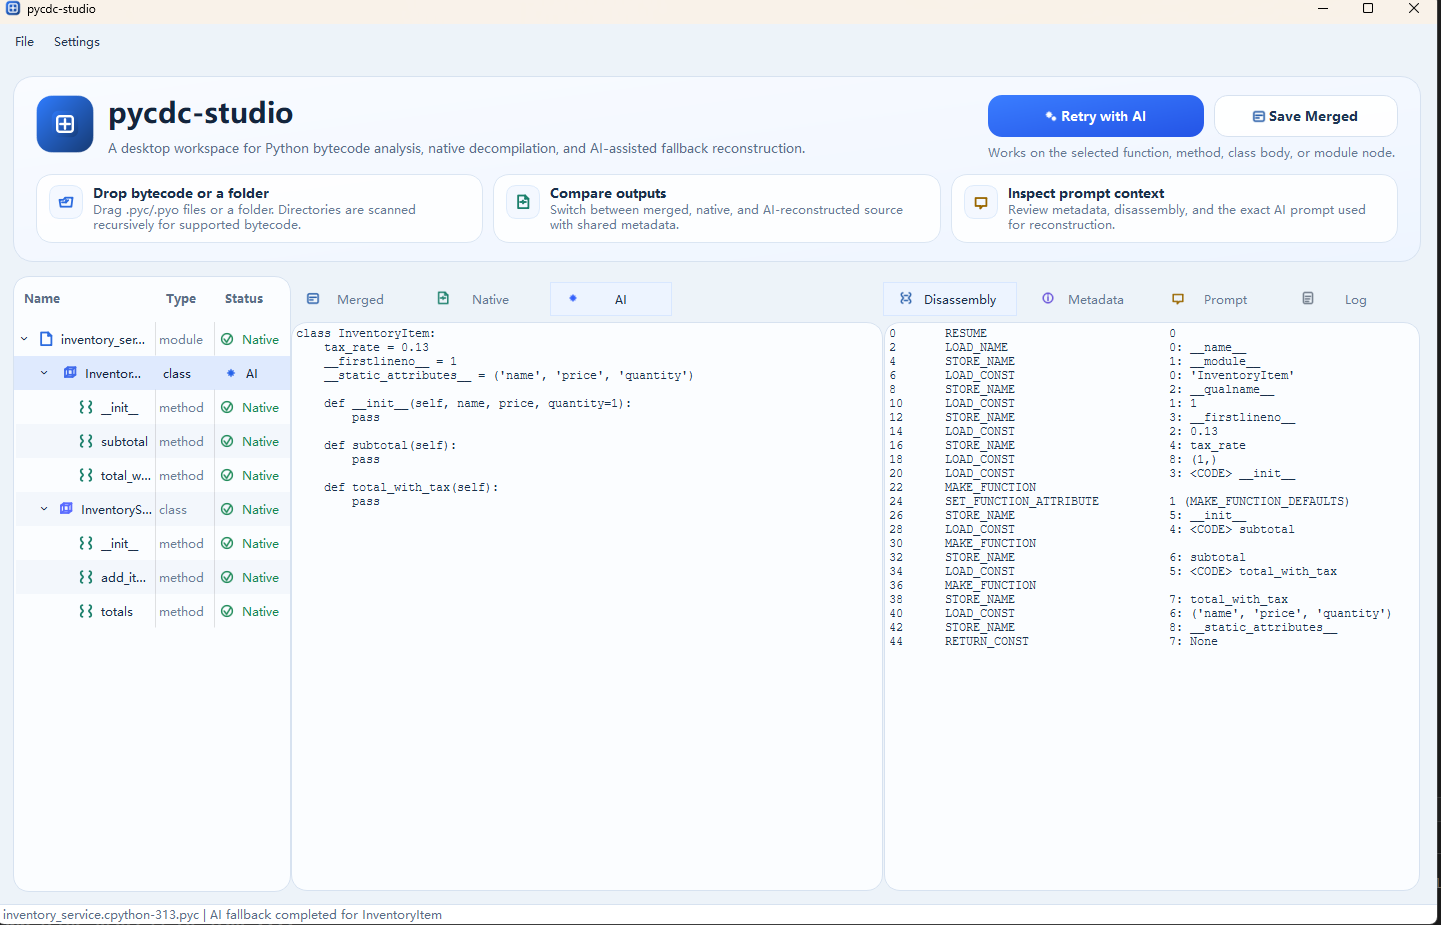 ddouworld/pycdc-studio
واجهة مستخدم سطح مكتب باستخدام Qt Widgets لاستكشاف بايت كود بايثون باستخدام pycdc/pycdas، وفحص فك التجميع الأصلي، واستخدام الذكاء الاصطناعي كخطة…
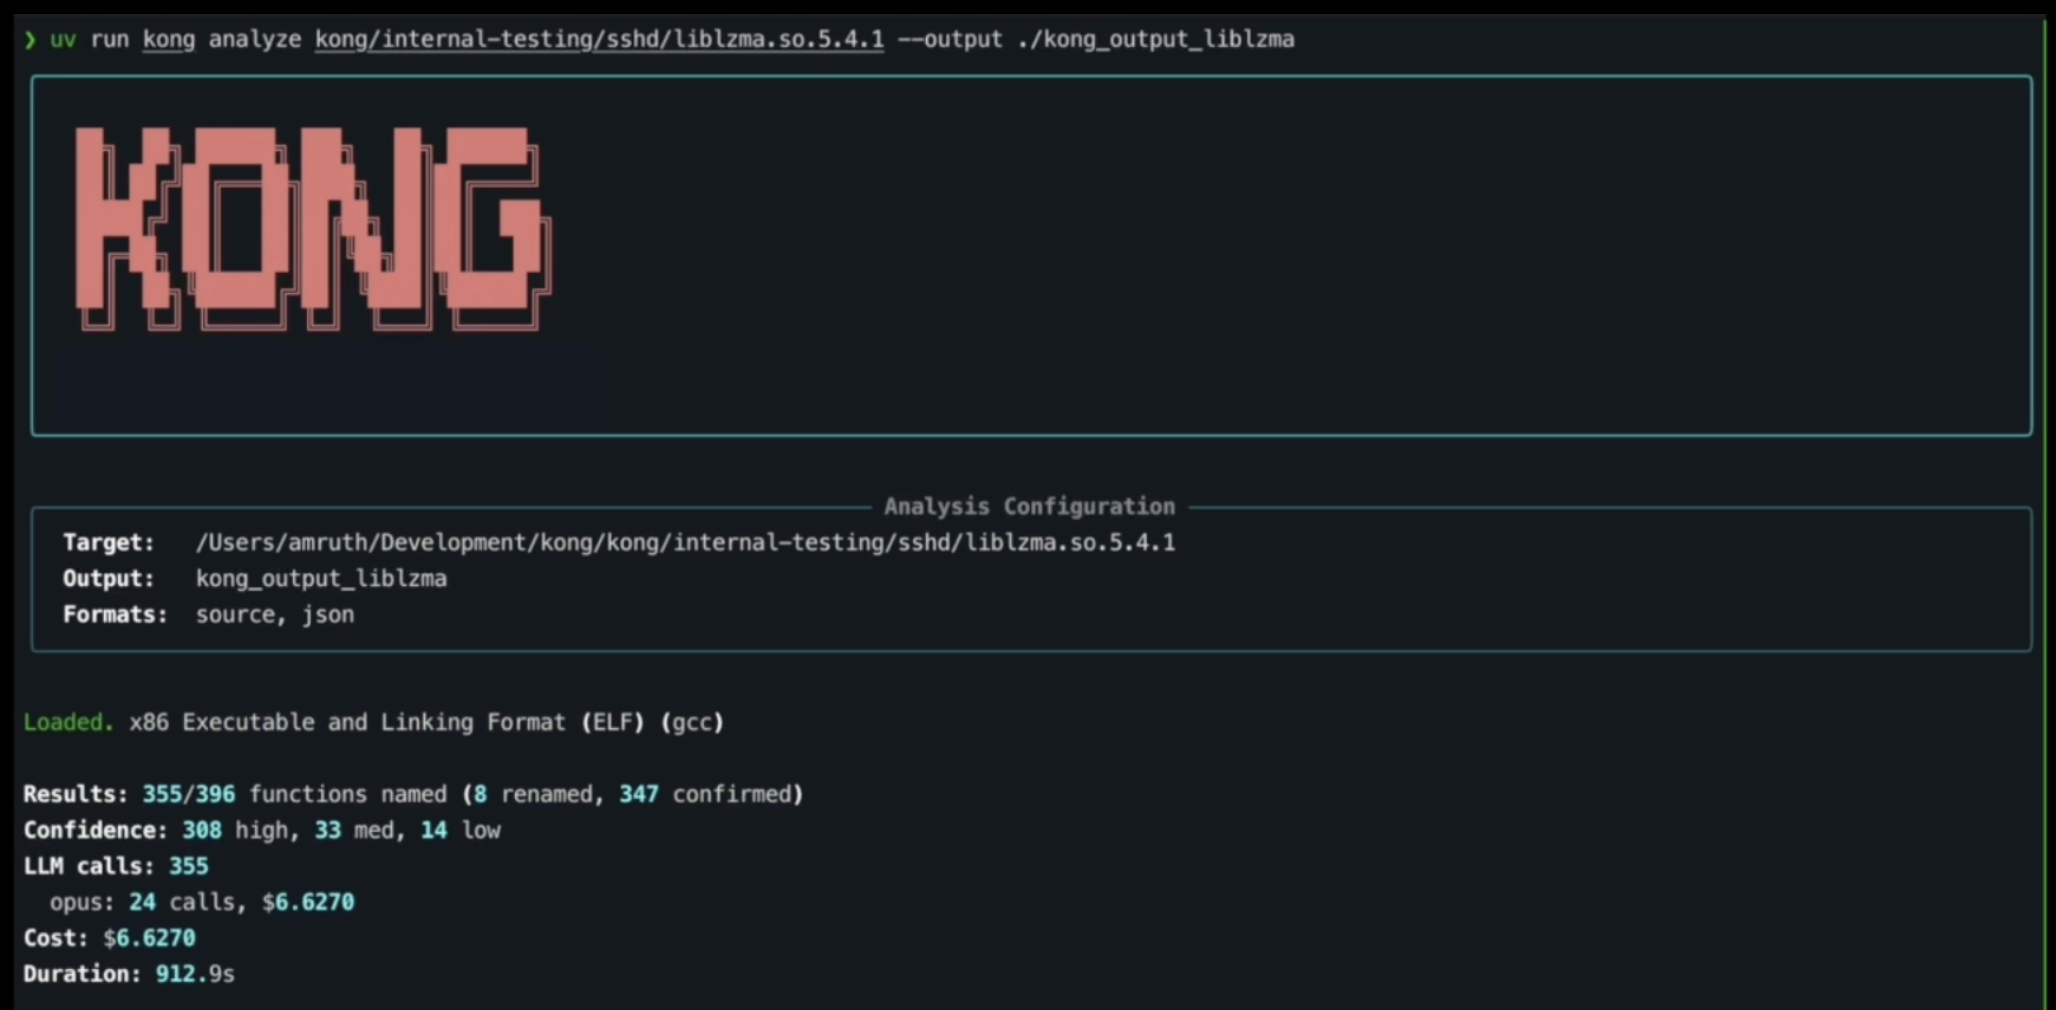 amruth-sn/kong
أول مهندس عكسي وكيل في العالم.
 fatmike-gh/mcpdebugger
خادم مصحح أخطاء MCP لملفات ويندوز القابلة للتنفيذ (x86 و x64). يكشف وظائف المصحح كأدوات MCP للتحليل الثابت / الديناميكي للبرنامج المُصحَح وفحص…
 knifeyspoony/ghidra-copilot
توفر تجربة هندسة عكسية قائمة على الدردشة بمساعدة LLM داخل Ghidra
 unicorn-engine/unicorn
إطار عمل محاكي وحدة المعالجة المركزية Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 albertan017/llm4decompile
الهندسة العكسية: تفكيك الكود الثنائي باستخدام نماذج اللغة الكبيرة
 gmh5225/ida-claude-code-plugins
إضافات تدمج Claude Code مع IDA Pro للمساعدة في هندسة عكسية وسير عمل تحليل الملفات الثنائية من خلال التفكيك وفهم الشيفرة المدعومين بالذكاء الاصطناعي.
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.
 akamai/cve-2025-60719-afd.sys
إثبات مفهوم وتحليل السبب الجذري لـ CVE-2025-60719، ثغرة استخدام بعد التحرير في Windows afd.sys تؤدي إلى تصعيد امتيازات محلي، مع رؤى حول مقارنة…
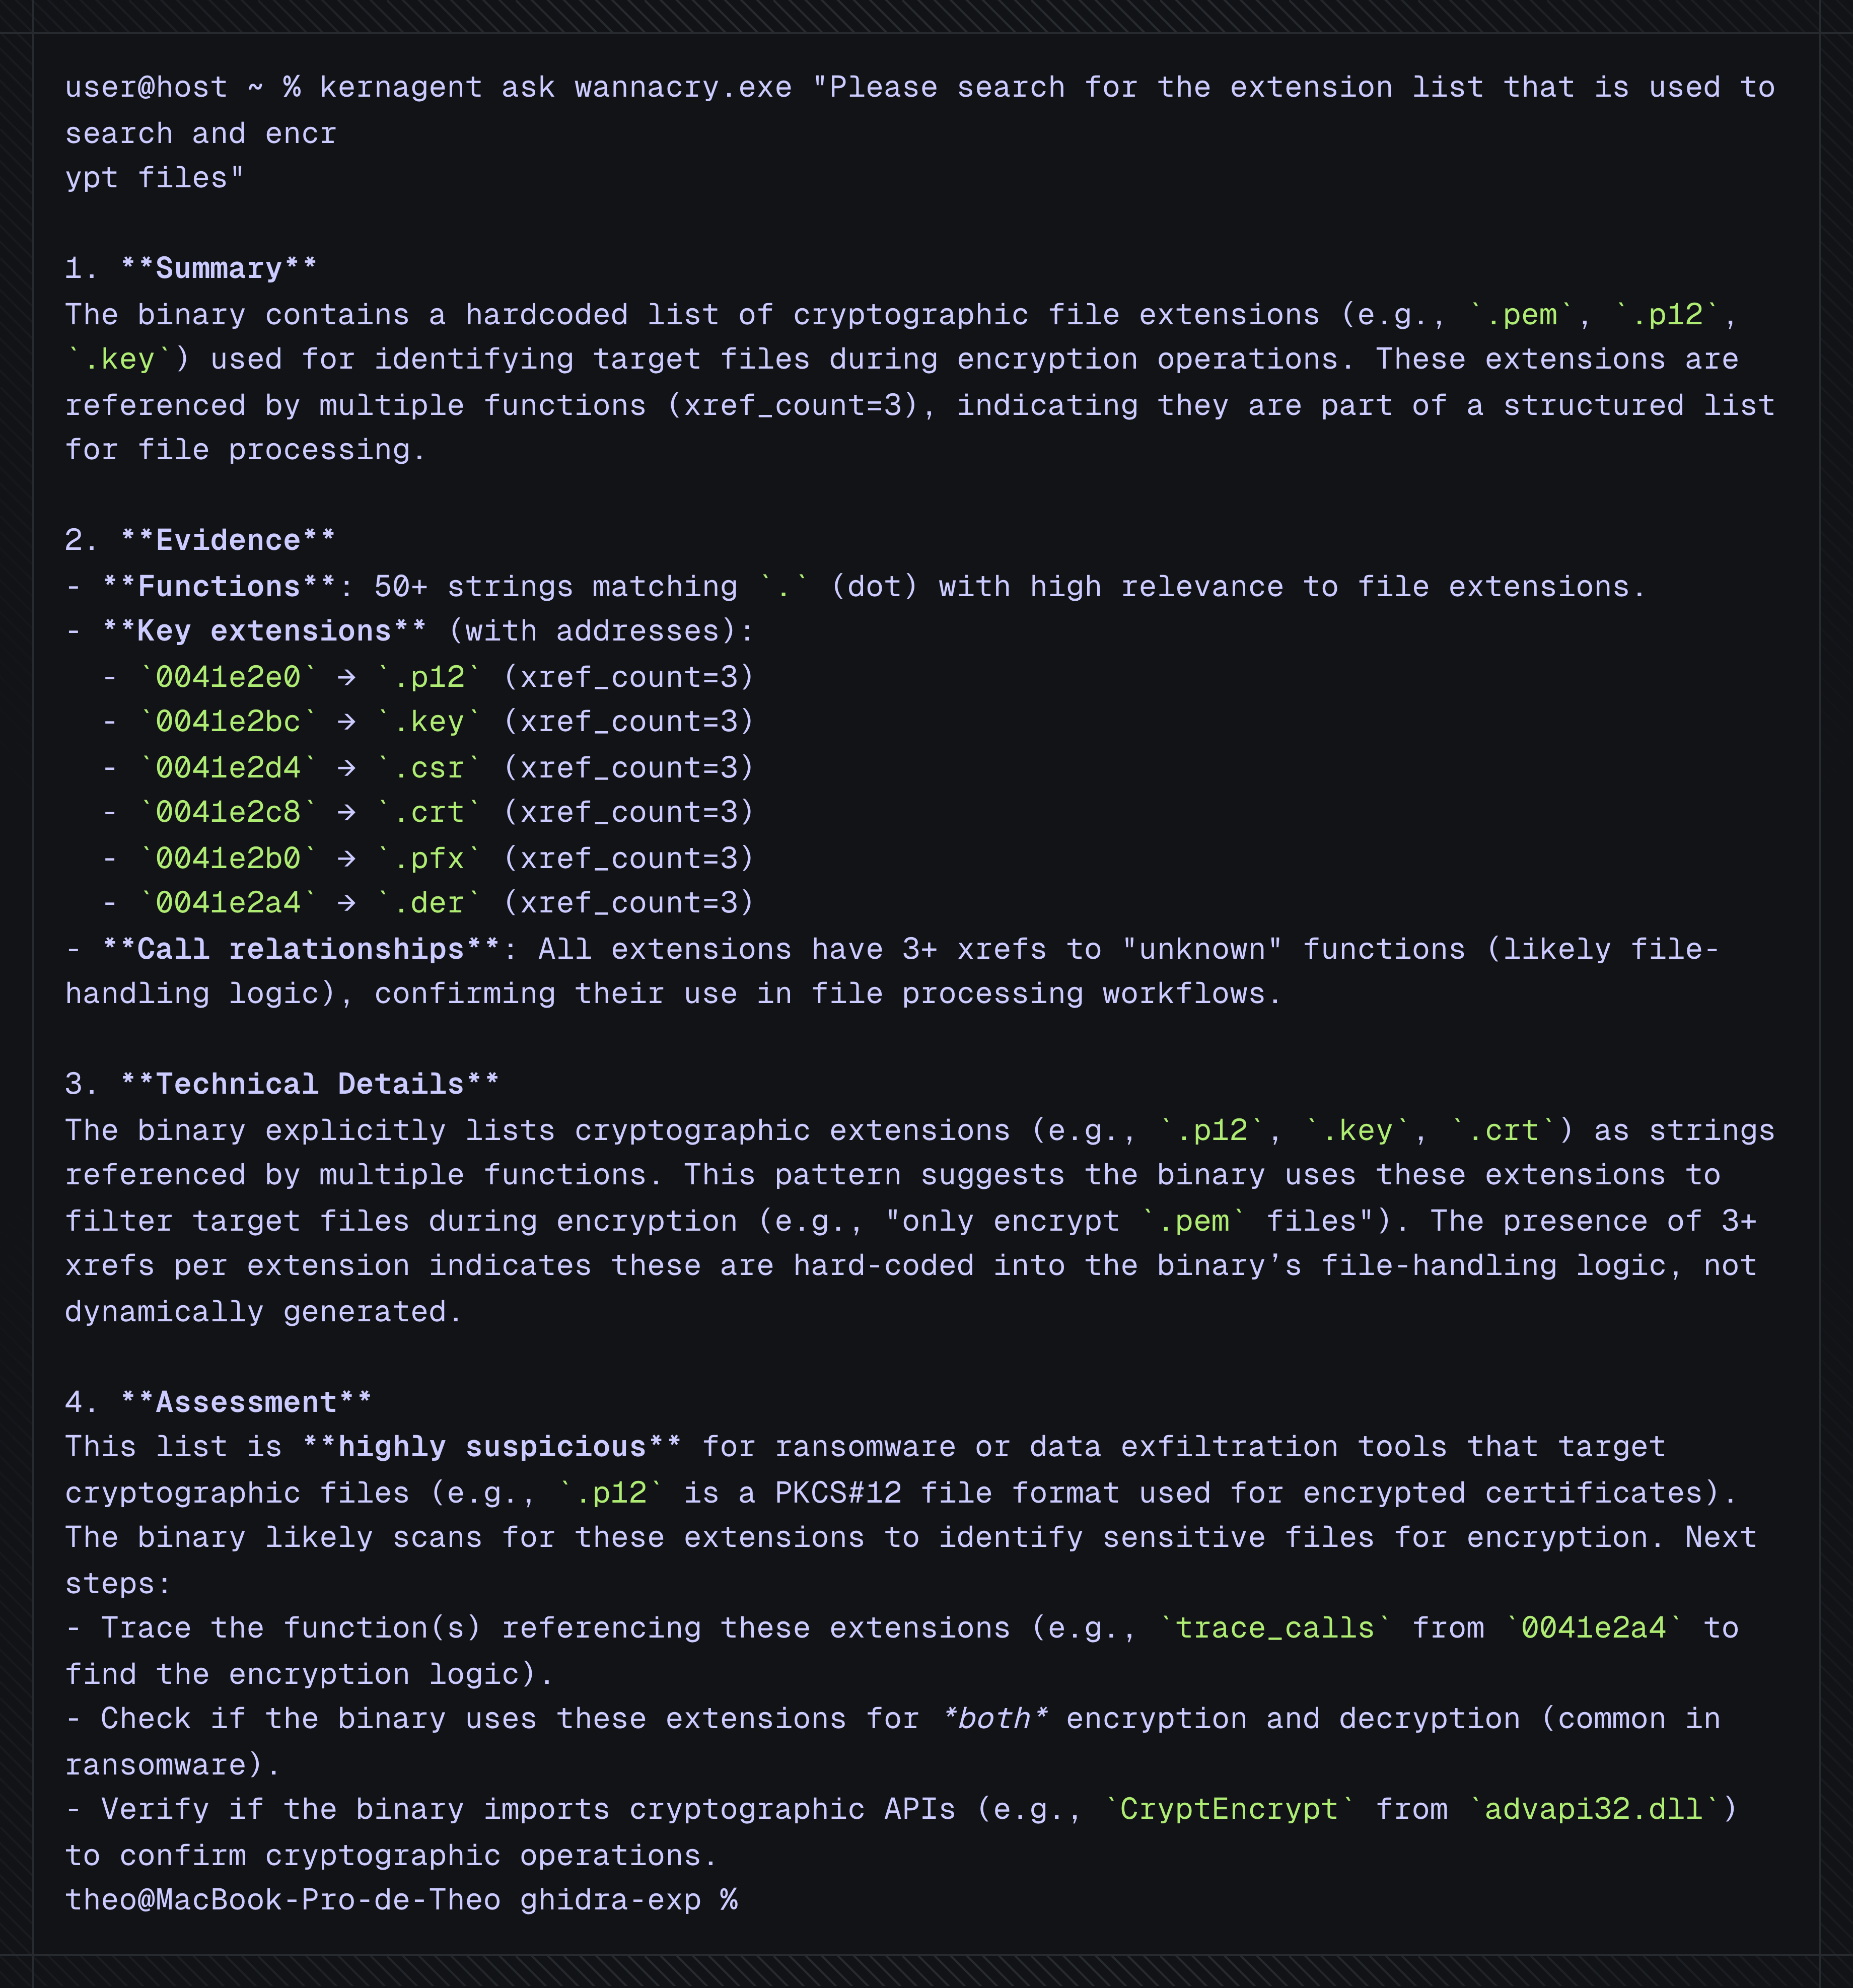 karib0u/kernagent
وكيل ذكاء اصطناعي بدون واجهة رسومية للهندسة العكسية الحتمية.
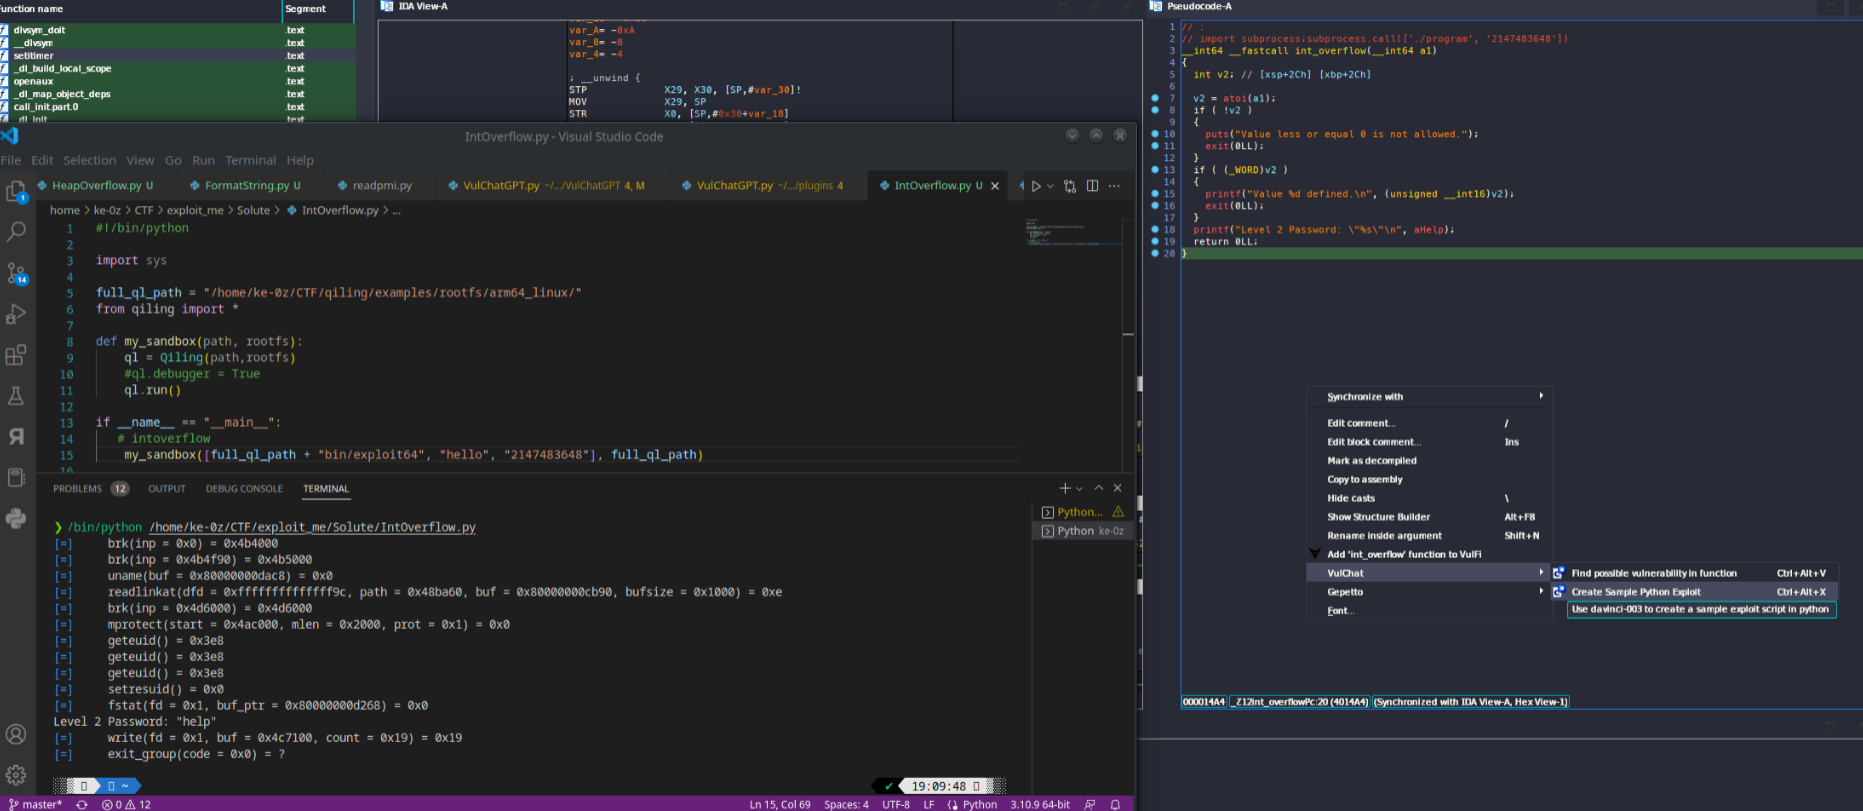 ke0z/binaivulhunter
استخدم مفكك الشيفرة IDA PRO HexRays مع OpenAI (ChatGPT) للعثور على الثغرات المحتملة في الملفات الثنائية.
 20urc3/sekiryu
مجموعة أدوات شاملة لـ Ghidra headless.
 lt-asset/resym
لورقتنا في CCS24 🏆 "ReSym: تسخير نماذج اللغة الكبيرة لاستعادة رموز المتغيرات وهياكل البيانات من الملفات الثنائية المجرّدة" بقلم دانينغ شيه، تشو…
 ant4g0nist/lisa.py
تكامل LLDB MCP + أوامر مفيدة أخرى
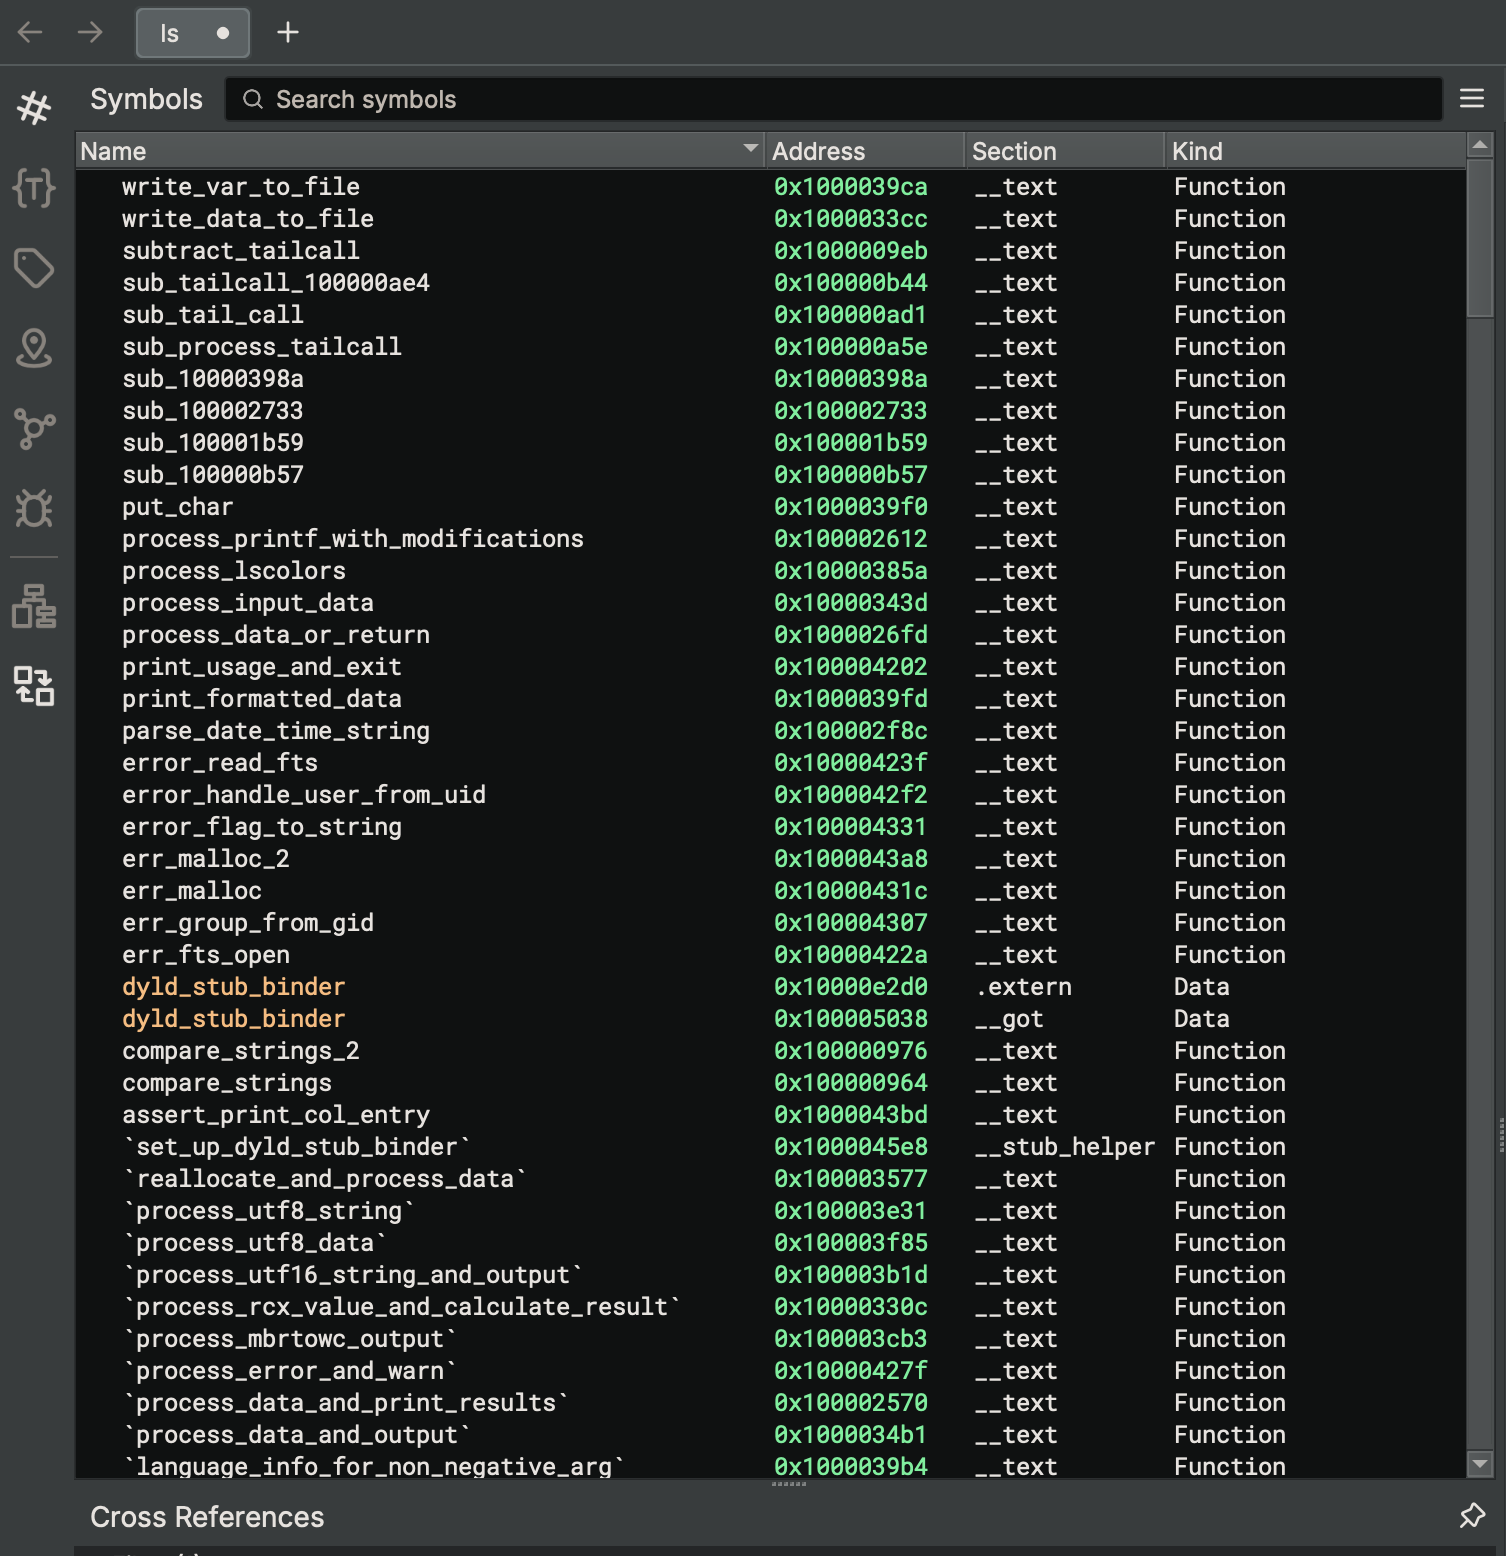 ahaggard2013/binaryninja-ollama
إضافة لـ Binary Ninja تدمج نماذج Ollama المحلية لإعادة تسمية الدوال والمتغيرات في كود HLIL المفكوك، مع الحفاظ على الخصوصية عبر إبقاء التحليل محليًا…








