

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Фиды и агрегаторы угроз — Инструменты — Страница 7 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
126 результатов
intelmq preview

intelmq

GitHubcerttools/intelmq

IntelMQ — это решение для команд ИТ-безопасности по сбору и обработке потоков данных о безопасности с использованием протокола очередей сообщений.
ioc-managementosintthreat-feeds-aggregators+6
1.1k
6 месяцев назад
iocextract preview

iocextract

GitHubpedramamini/iocextract

Экстрактор дефангированных индикаторов компрометации (IOC).
ioc-managementosintthreat-feeds-aggregators+5
5842 лет назад
Adama preview

Adama

GitHubrandomuserid/adama

Поиск для Threat Hunting и Security Analytics
threat-feeds-aggregatorsthreat-intelligenceincident-response+1
2391 год назад
ThreatActors-TTPs preview

ThreatActors-TTPs

GitHubessexrich/threatactors-ttps

Репозиторий создан для обмена информацией о тактиках, методах и процедурах, используемых злоумышленниками. Изначально с группами программ-вымогателей…
ioc-managementthreat-feeds-aggregatorsvulnerability-analysis+6
484 ч 44 мин назад
100_days_of_kql_2026 preview

100_days_of_kql_2026

GitHubm4nbat/100_days_of_kql_2026

Репозиторий для хранения KQL-запросов в рамках моего челленджа «100 дней KQL».
threat-feeds-aggregatorsthreat-intelligenceeducation+3
192 месяцев назад
SentinelThread-Forensics preview

SentinelThread-Forensics

GitHubadham504/sentinelthread-forensics

Высокоскоростная платформа криминалистической триаж Windows, которая оркестрирует движок Hayabusa для преобразования сырых журналов EVTX в…
threat-feeds-aggregatorsvulnerability-analysisforensics+5
26 месяцев назад
gundog preview

gundog

GitHubjangeisbauer/gundog

gundog - направленная охота в Microsoft Defender
threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
535 лет назад
TekDefense-Automater preview

TekDefense-Automater

GitHub1an0rmus/tekdefense-automater

Automater - анализ IP URL и MD5 OSINT
osintthreat-feeds-aggregatorshash-analysis+1
55710 лет назад
security-advisories preview

security-advisories

GitHubnextcloud/security-advisories

👮 Уведомления безопасности Nextcloud
threat-feeds-aggregatorsvulnerability-analysisthreat-intelligence+1
762 лет назад
vuln-list-aqua preview

vuln-list-aqua

GitHubaquasecurity/vuln-list-aqua

Уведомления о безопасности от Aqua Security
threat-feeds-aggregatorsvulnerability-analysis
510 месяцев назад
abusech preview

abusech

GitHubrollwagen/abusech

CLI-клиент для abuse.ch
ioc-managementthreat-feeds-aggregatorsinformation-gathering+1
110 месяцев назад
scirius preview

scirius

GitHubstamusnetworks/scirius

Веб-интерфейс для управления наборами правил Suricata, охоты за угрозами и настройки правил с агрегацией данных из нескольких источников,…
defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
6801 год назад
GOSINT preview
Archived

GOSINT

GitHubciscocsirt/gosint

Фреймворк GOSINT — это проект, используемый для сбора, обработки и экспорта высококачественных индикаторов компрометации (IOCs).

ioc-managementosintthreat-feeds-aggregators+3
5603 лет назад
enterpriseattack preview

enterpriseattack

GitLabxakepnz/enterpriseattack

Легковесный Python-модуль для взаимодействия с набором данных [MITRE ATT&CK®](https://attack.mitre.org/) Enterprise. Создан для скорости с…
threat-feeds-aggregatorsutilities-frameworksthreat-intelligence
111 месяцев назад
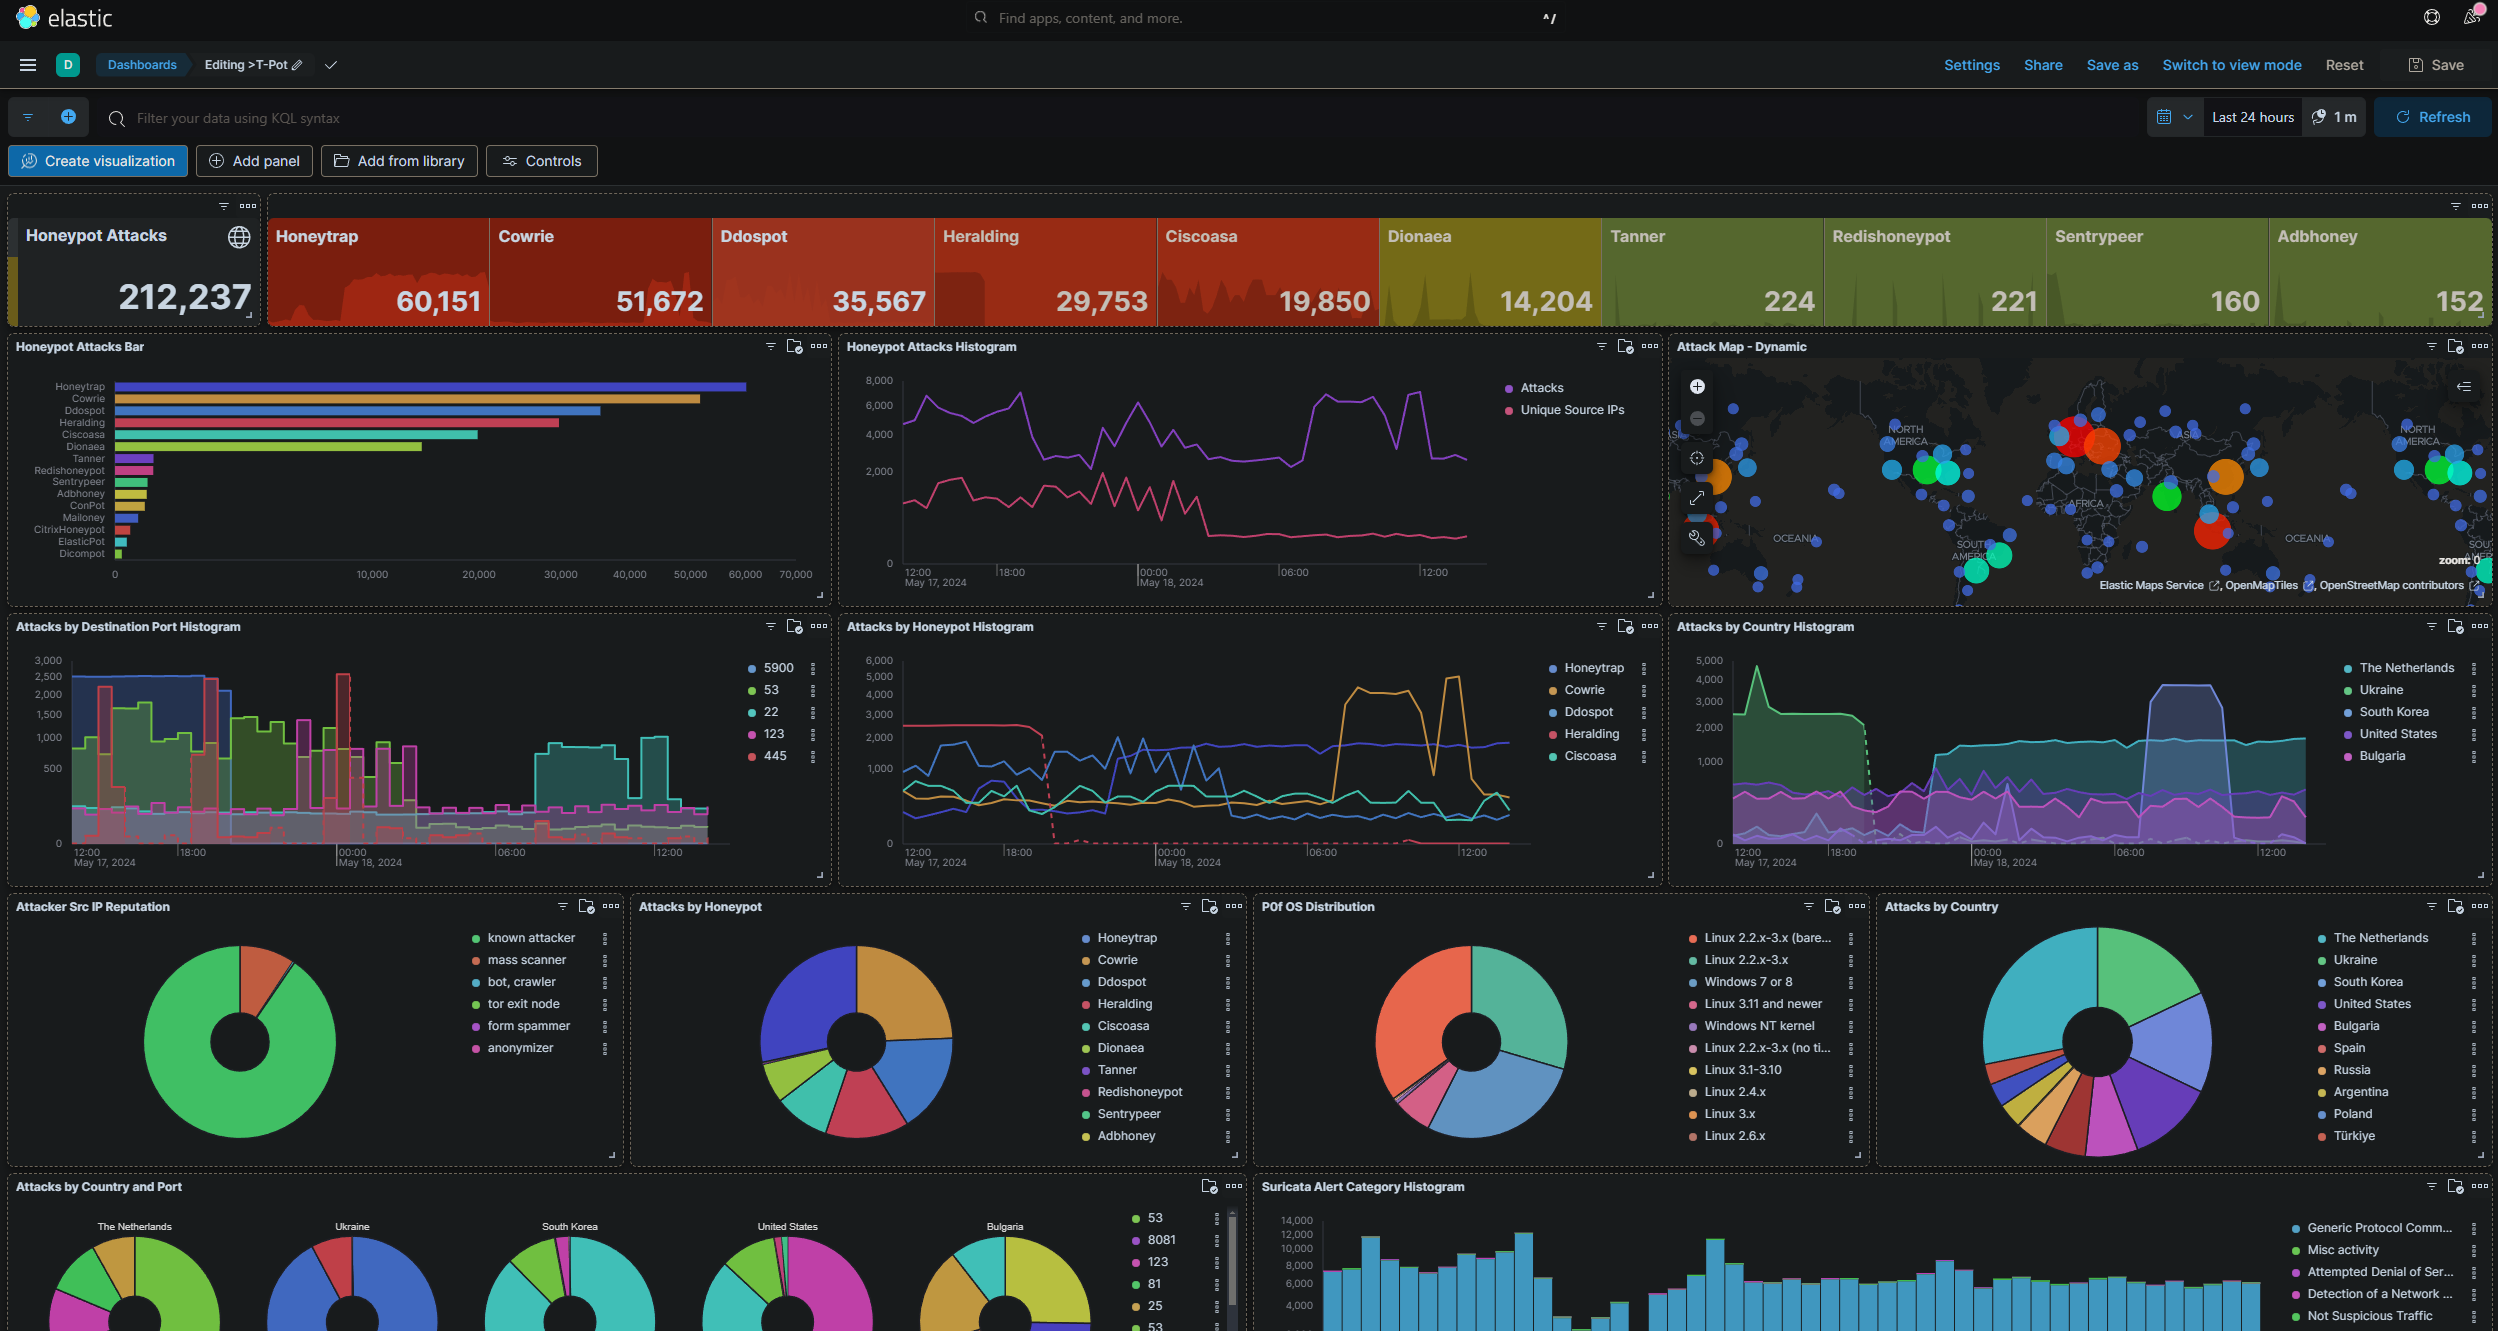
honeypot preview

honeypot

GitHubrxerium/honeypot

🍯Honeypot Threat Intel
defensive-toolsioc-managementthreat-feeds-aggregators+4
11 год назад
pulledpork preview

pulledpork

GitHubshirkdog/pulledpork

Pulled Pork для управления правилами Snort и Suricata (из Google code)
vulnerability-scannersthreat-feeds-aggregatorsconfiguration-auditing+2
4425 лет назад
BRIntelcollector preview

BRIntelcollector

GitHubqbitseclabs/brintelcollector

Киберразведка угроз (CTI) с использованием национальных или даже глобальных источников и индикаторов угроз, но с доказательствами или индикаторами,…

osintthreat-feeds-aggregatorsinformation-gathering+1
811 месяцев назад
jupyter-notebooks preview

jupyter-notebooks

GitHubvulncheck-oss/jupyter-notebooks

Примеры Jupyter-ноутбуков, которые запрашивают API VulnCheck для построения графиков сроков эксплуатации, известных эксплуатируемых уязвимостей и…

threat-feeds-aggregatorsvulnerability-analysisexploitation+5
92 месяцев назад
Назад1234567Вперёд