


 joshuaprovoste/deserializer
Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…
 nationwide-group-oss/cryptoptic
Сканер на основе CodeQL, который инвентаризирует вызовы криптографических функций в репозиториях и организациях GitHub, формируя криптографическую…
 githubsecuritylab/seclab-taskflow-agent
Многоагентный фреймворк с поддержкой MCP для декларативных агентных рабочих процессов на основе YAML, используемый для аудита кода с помощью ИИ,…
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 sonarsource/sonarqube
Платформа контроля качества кода и статического анализа с quality gates, мультиязычным сканированием и правилами, ориентированными на безопасность,…
 whgojp/javaseclab
Комплексная лаборатория по уязвимостям Java с уязвимым и исправленным кодом, сценариями атак, заметками по аудиту источников/стоков и рекомендациями…
 phpstan/phpstan
Инструмент статического анализа PHP - обнаруживайте ошибки в коде без его запуска!
 microsoft/applicationinspector
Инструмент анализа исходного кода, предназначенный для выявления интересующих функций и других характеристик, чтобы быстро ответить на вопрос «Что в…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
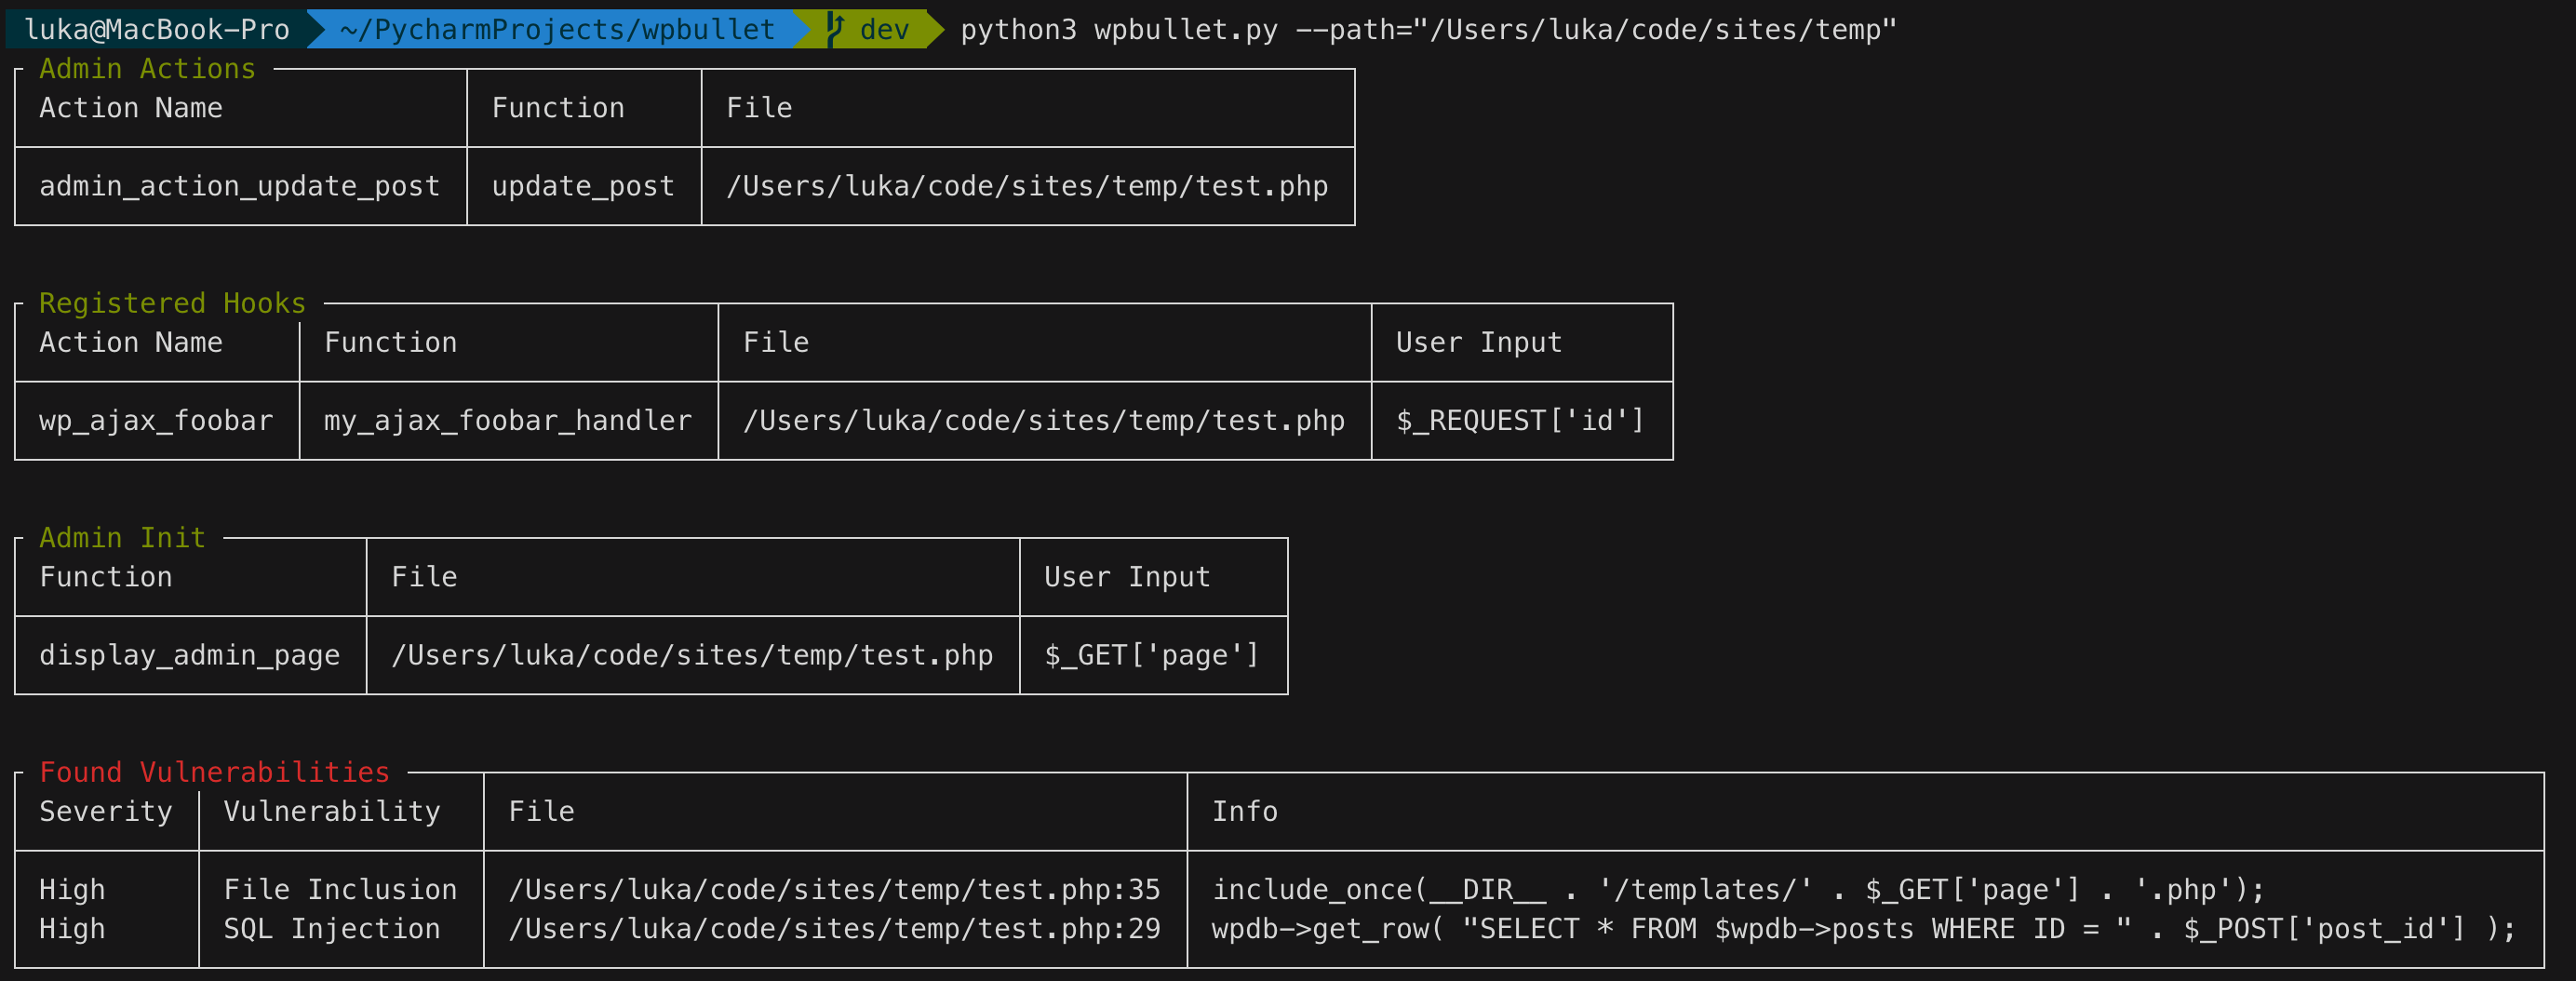 webarx-security/wpbullet
Статический анализ кода для WordPress (и PHP)
 david-a-wheeler/flawfinder
инструмент статического анализа для поиска уязвимостей в исходном коде на C/C++
 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 splx-ai/agentic-radar
Сканер безопасности для ваших агентных LLM-процессов
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…