

Archived
blackpill
 shard77/blackpill
Руткит для ядра Linux на Rust, использующий собственный гипервизор 2-го типа, а также программы eBPF XDP и TC.
privilege-escalationpersistence-mechanismsids-ips-evasion+7
 egebalci/egesploit
EGESPLOIT — это библиотека на Go для разработки вредоносного ПО.
 coldzer0/cmulator
Cmulator — это (x86 - x64) скриптуемая песочница-эмулятор для реверс-инжиниринга шеллкода и PE-бинарников. Основана на Unicorn, Zydis Engine и…
 optiv/dent
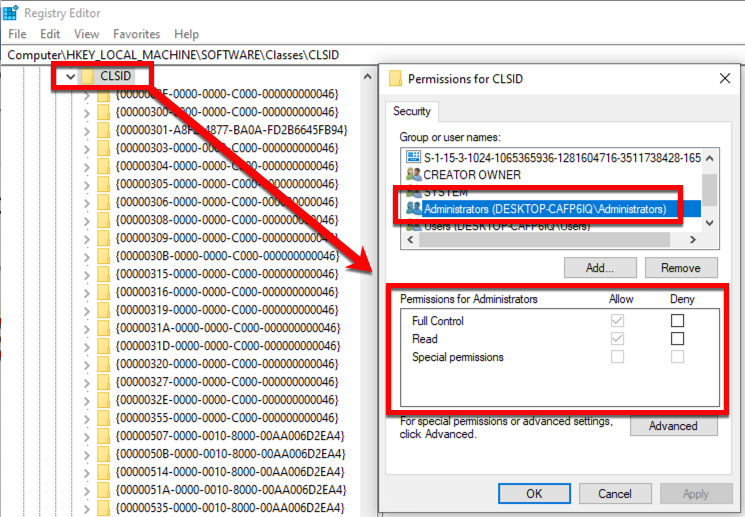
Фреймворк для создания обходов на основе COM, использующий уязвимости в сенсорах Microsoft WDAPT.
 chrispetrou/hrshell
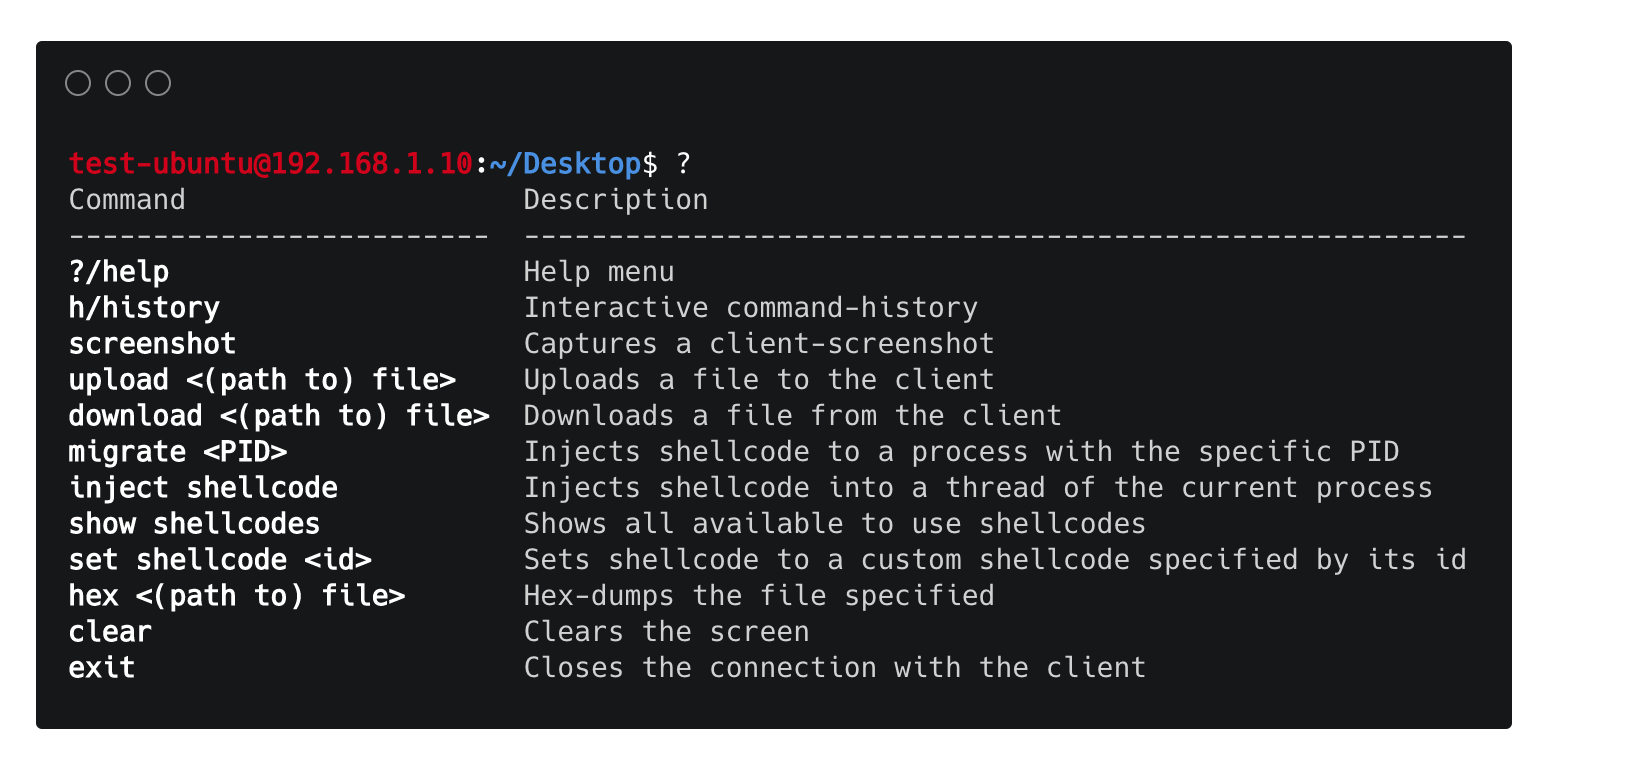
HRShell — это HTTPS/HTTP reverse shell, созданный на базе flask. Это продвинутый C2-сервер с множеством функций и возможностей.
 zerx0r/dvenom
🐍 Double Venom (DVenom) — это инструмент, который предоставляет обёртку шифрования и загрузчик для вашего шеллкода.
 e3prom/bst
Binary String Toolkit (BST). Быстро и легко конвертируйте бинарные строки для всех ваших задач по разработке эксплойтов. 😎
 markoarmitage/metasploit-framework
app превращать nil-значения public и private в пустые строки 3 месяца назад config Использовать bundler/setup для более мягкой обработки ошибок,…