
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Шелл-код — Инструменты | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
404 результатов
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Эмулятор аппаратного обеспечения x86 и симулятор процессов Windows на чистом Rust для анализа вредоносного ПО, эмуляции шелл-кода и распаковки…

exploit-frameworksreverse-engineeringshellcode+2
313
10 ч 4 мин назад
pwntools preview

pwntools

GitHubgallopsled/pwntools

CTF-фреймворк и библиотека для разработки эксплойтов

penetration-testing-frameworksexploit-frameworksreverse-engineering+7
13.6k1 день назад
metasploit-framework preview

metasploit-framework

GitHubrapid7/metasploit-framework

Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…

penetration-testing-frameworksprivilege-escalationreconnaissance+20
38.8k2 дней назад
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Рефлективный PE-маппер и устойчивый к обнаружению движок stomping модулей для Windows x64

defensive-toolspersistence-mechanismsreverse-engineering+7
82 дней назад
merlin preview

merlin

GitHubne0nd0g/merlin

Merlin — это кроссплатформенный HTTP/2 Command & Control сервер и агент для пост-эксплуатации, написанный на golang.

penetration-testing-frameworksexploit-frameworkspayload-generation+10
5.6k3 дней назад
sliver preview

sliver

GitHubbishopfox/sliver

Фреймворк эмуляции противника
penetration-testing-frameworksexploit-frameworkspayload-generation+16
11.7k4 дней назад
tools preview

tools

GitHubnullsecuritynet/tools

Курируемая коллекция инструментов безопасности, эксплойтов, кода доказательства концепции, шеллкодов и скриптов для тестирования на проникновение и…

exploit-frameworksexploitationshellcode+5
724 дней назад
metasploit-payloads preview

metasploit-payloads

GitHubrapid7/metasploit-payloads

Унифицированный репозиторий для различных payload'ов Metasploit Framework

penetration-testing-frameworksexploit-frameworkspayload-generation+9
2.1k5 дней назад
exoproc preview

exoproc

GitHubwoldann/exoproc

Кросспроцессная инструментация для Windows x64 на TypeScript — перехват функций, перенаправление потоков и чтение/запись памяти в другом процессе без…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
46 дней назад
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

Техника, сочетающая снятие хуков с NTDLL и варианты гейтов HellsGate

defensive-toolsids-ips-evasionreverse-engineering+6
139 дней назад
AetherVM preview

AetherVM

GitHubaethervm/aethervm

Платформа анализа и эмуляции бинарных файлов, нативная для LLVM, которая преобразует машинный код AArch64 и x86_64 в LLVM IR для инструментирования,…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
1510 дней назад
static_asm preview

static_asm

GitHubmahmoudimus/static_asm

Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
payload-generationcode-analysisexploitation+6
3110 дней назад
Cobaltstrike_BOFLoader preview

Cobaltstrike_BOFLoader

GitHubcodextf2/cobaltstrike_bofloader

Портированная версия/переработанная версия загрузчика BOF из Cobalt Strike с открытым исходным кодом как есть
penetration-testing-frameworksexploit-frameworksshellcode+3
7413 дней назад
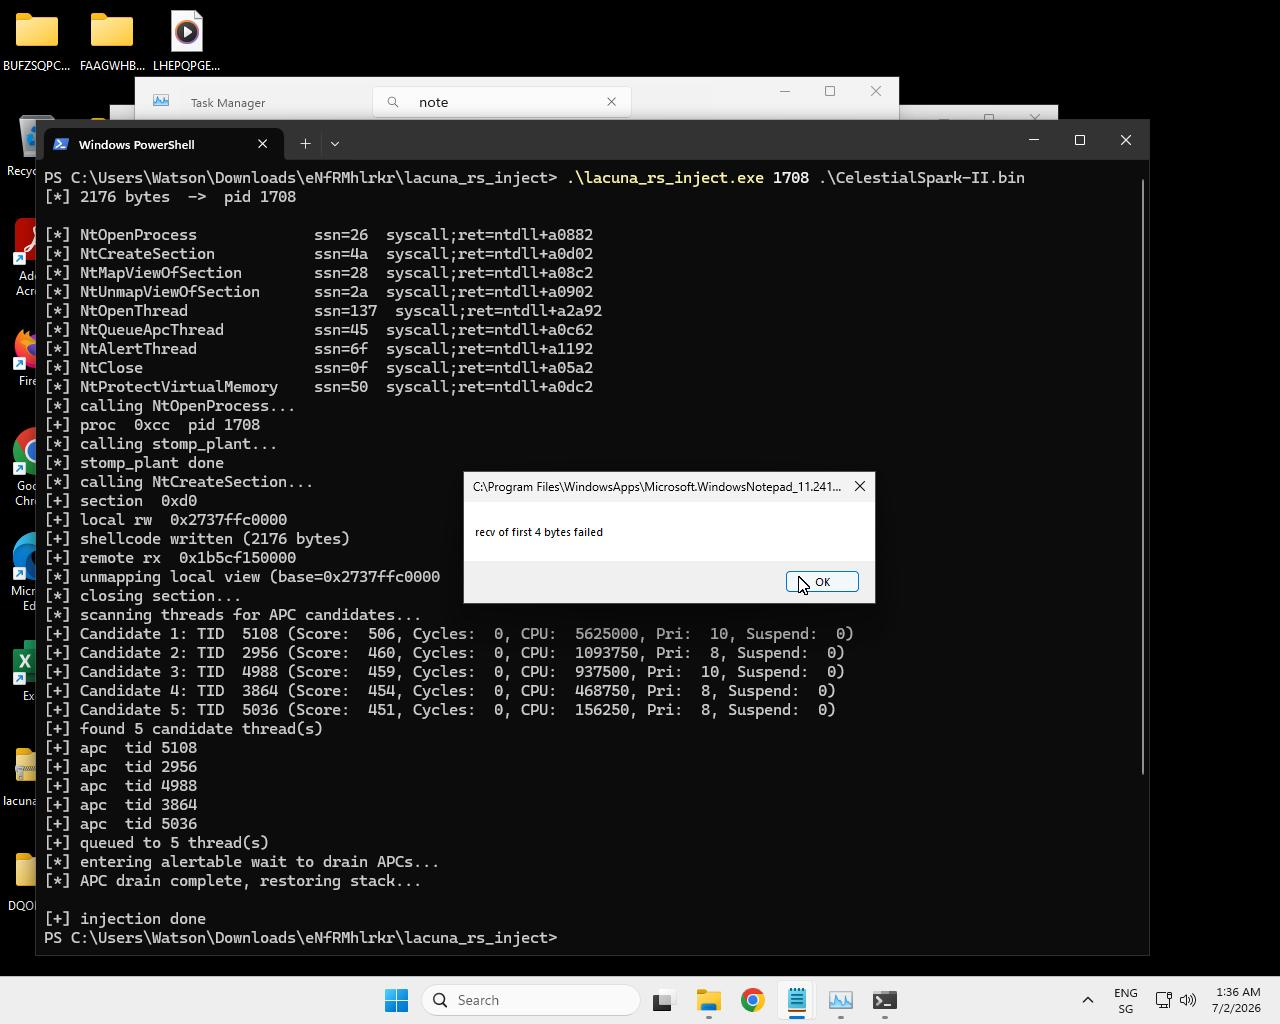
lacuna-rs preview

lacuna-rs

GitHubkarkas66/lacuna-rs

Rust крейт для спуфинга стека вызовов ghost-frame, runtime indirect syscalls и APC injection на Windows x64. Предоставляет разрешение SSN, эмиссию…
shellcodepost-exploitationred-teaming+2
1816 дней назад
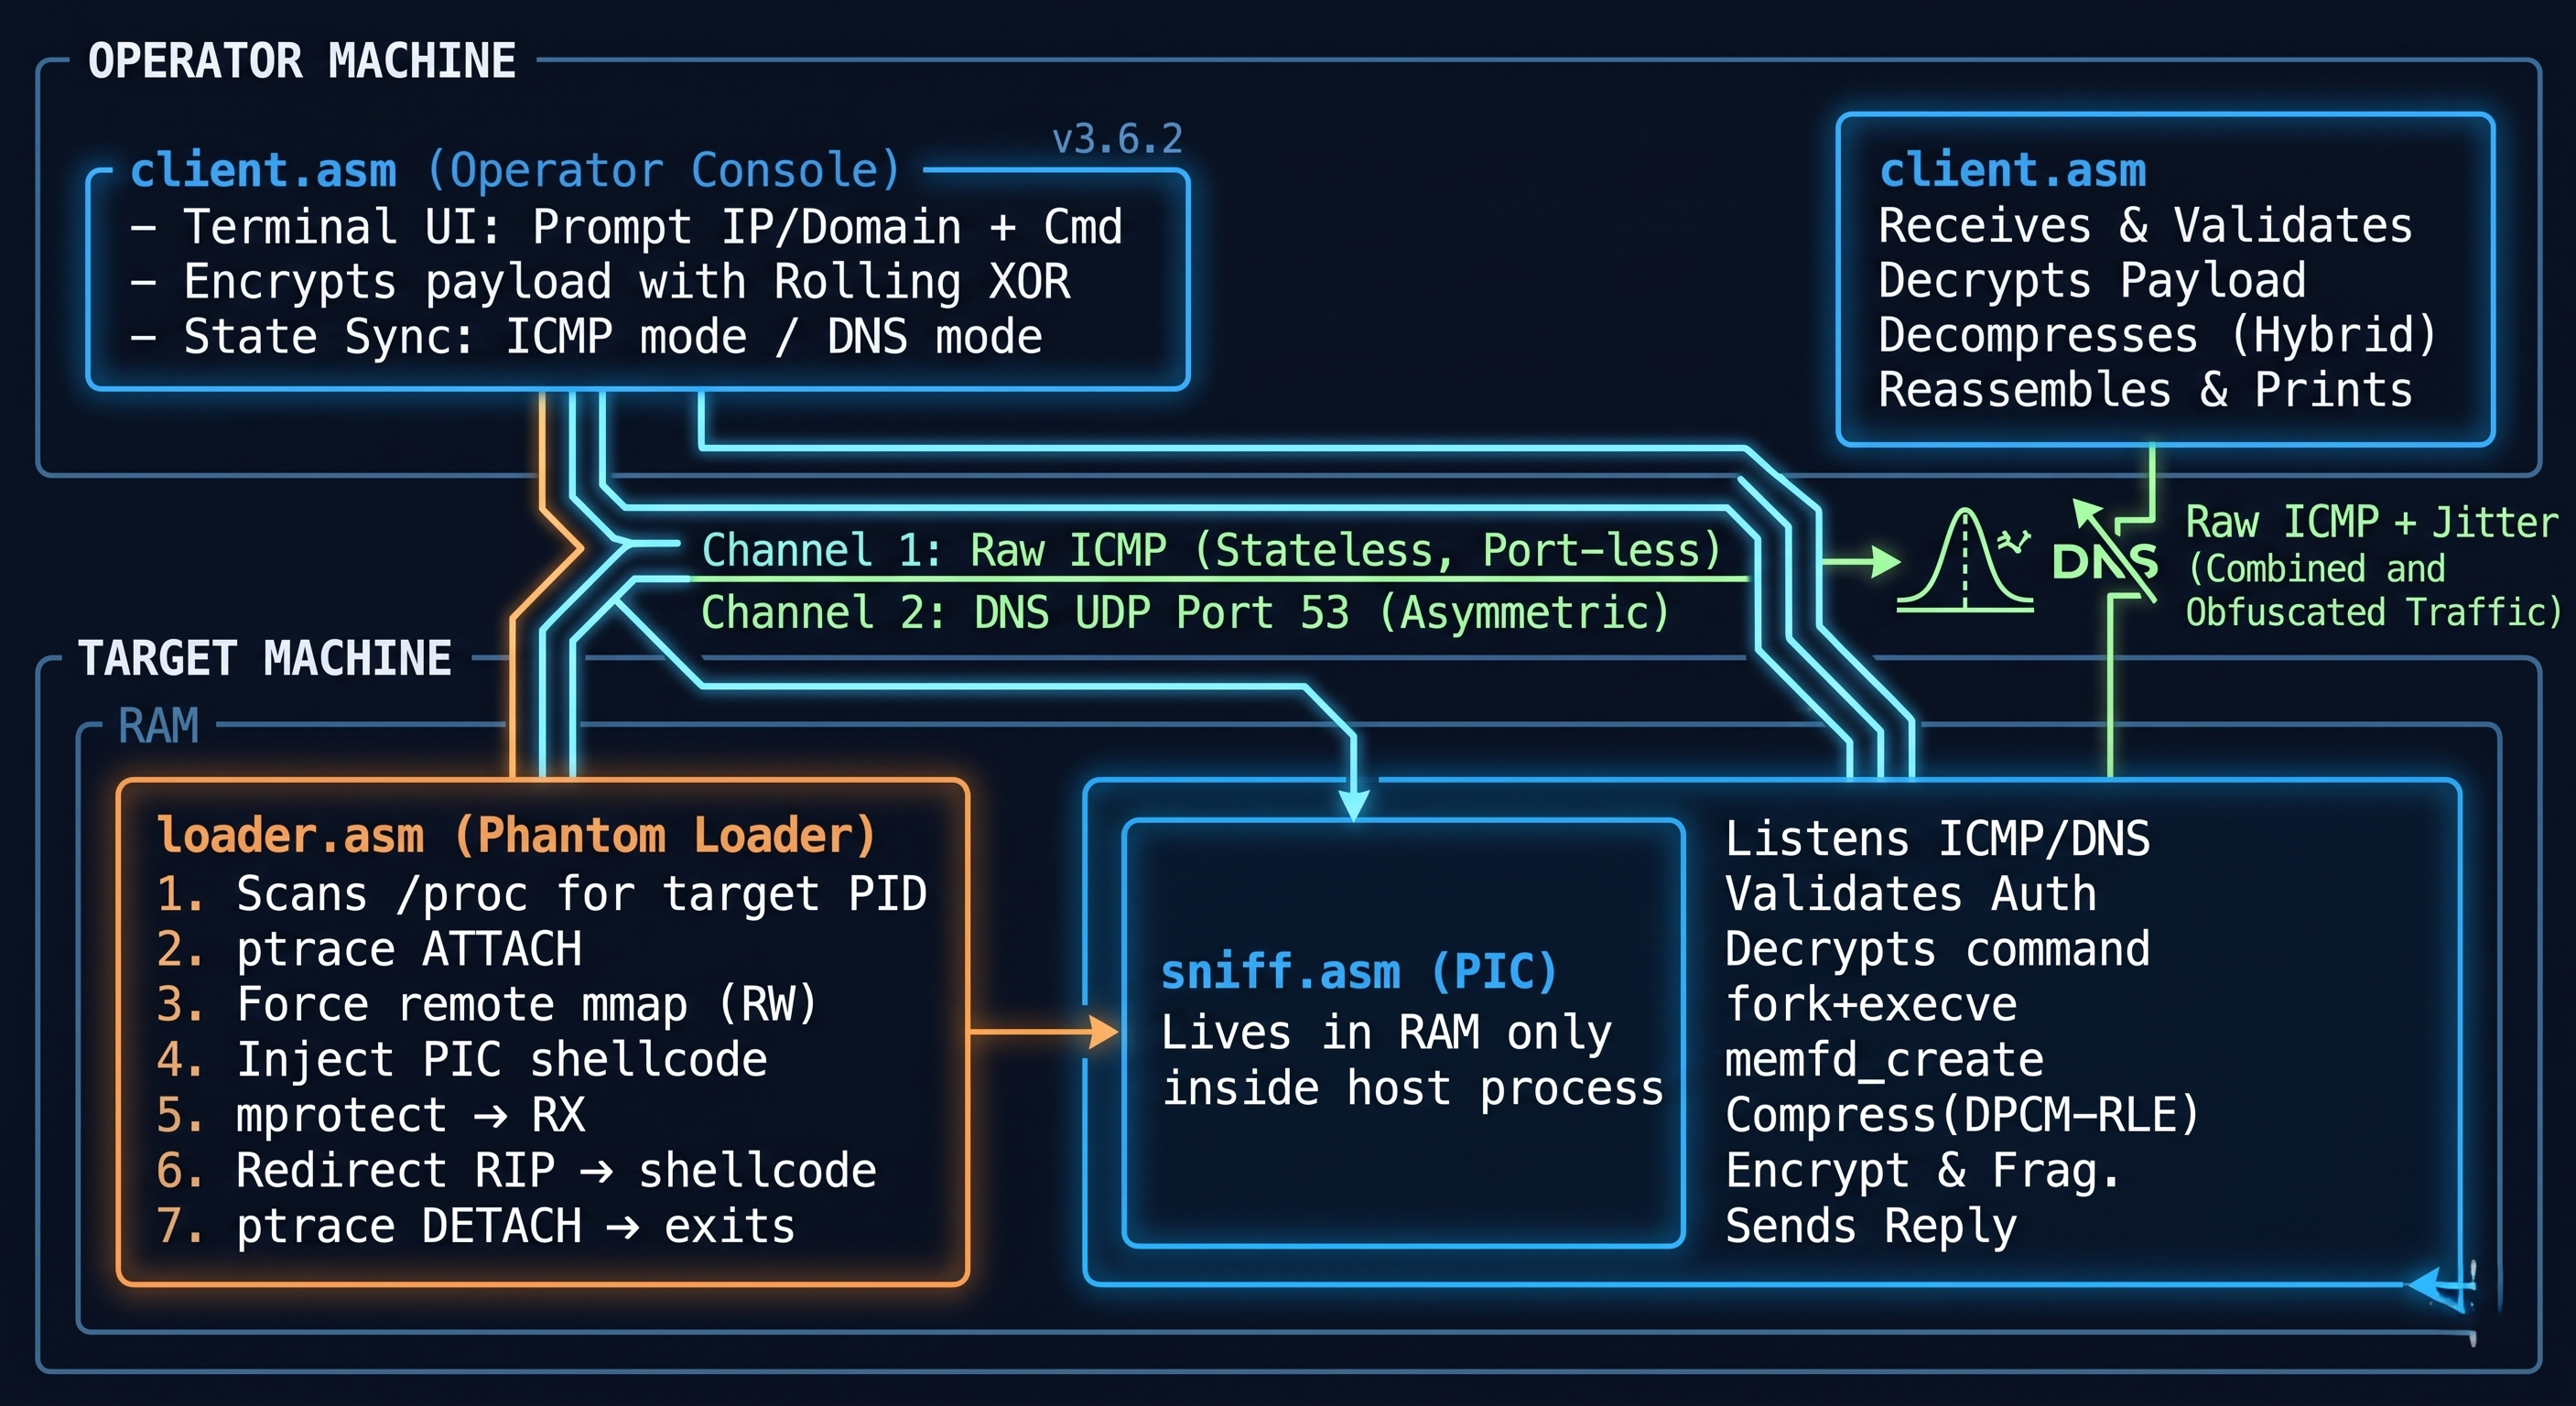
ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent preview

ICMP-Ghost-A-Fileless-x64-Assembly-C2-Agent

GitHubjm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent

Бесфайловый C2-фреймворк на ассемблере x64 с двухканальным пивотингом по протоколам ICMP/DNS, прямым выполнением системных вызовов и внедрением в…

privilege-escalationexploit-frameworksids-ips-evasion+5
8816 дней назад
Exploits + Shellcode + GHDB preview

Exploits + Shellcode + GHDB

GitLabexploit-database/exploitdb

exploitdb // Официальный репозиторий Exploit-Database
reconnaissanceexploit-frameworksvulnerability-analysis+7
25216 дней назад
exploitgym preview

exploitgym

GitHubsunblaze-ucb/exploitgym

ExploitGym — это крупномасштабный реалистичный бенчмарк, созданный на основе реальных уязвимостей и предназначенный для оценки способности ИИ-агентов…

exploit-frameworksvulnerability-analysisshellcode+9
75619 дней назад
KDU preview

KDU

GitHubhfiref0x/kdu

Утилита для драйверов ядра Windows, которая эксплуатирует уязвимые подписанные драйверы (BYOVD) для обхода DSE, загрузки неподписанных драйверов,…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8k19 дней назад
Назад12…23Вперёд