
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Шелл-код — Инструменты — Страница 23 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
404 результатов
pylibemu preview

pylibemu

GitHubbuffer/pylibemu

A Libemu Cython wrapper

dynamic-analysis-sandboxingreverse-engineeringshellcode+2
1282 лет назад
BasicHook preview

BasicHook

GitHubmalwaretech/basichook

Движок инлайн-хукинга для x86 (с использованием трамплинов)
exploitationreverse-engineeringshellcode+3
9911 лет назад
ASPX_WebShell_COFFLoader preview

ASPX_WebShell_COFFLoader

GitHubepotseluevskaya/aspx_webshell_coffloader

Веб-шелл ASPX с загрузчиком COFF для выполнения Beacon Object Files (BOF) на целевых серверах через полуинтерактивный Python-клиент, предназначен для…
shellcodeweb-application-exploitationpenetration-testing+3
1347 месяцев назад
dicerosbicornis preview

dicerosbicornis

GitHubmaldevel/dicerosbicornis

Полнофункциональный Windows-бэкдор, использующий электронную почту в качестве C&C-сервера.
encryption-decryption-toolsshellcodedata-exfiltration+5
169 лет назад
Partial-deobfuscated-sc-from-HackingTeam-Malware.- preview

Partial-deobfuscated-sc-from-HackingTeam-Malware.-

GitHubspiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-

Этот репозиторий содержит необходимые файлы для аналитического блога, который скоро появится.
static-analysisreverse-engineeringshellcode+3
12 лет назад
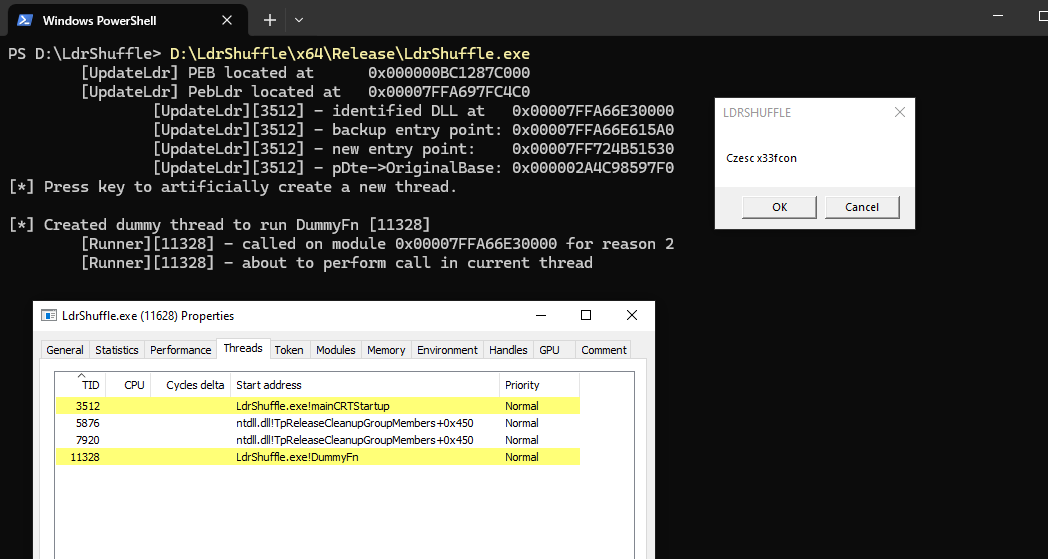
LdrShuffle preview

LdrShuffle

GitHubrwxstoned/ldrshuffle

Техника выполнения/внедрения кода с использованием манипуляции структурой модулей DLL в PEB
code-analysisexploitationlateral-movement+6
2891 год назад
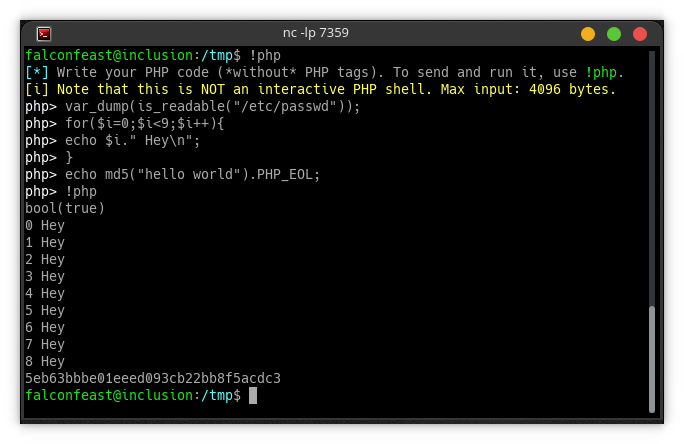
YAPS preview

YAPS

GitHubnickguitar/yaps

Yet Another PHP Shell - самая полная PHP обратная оболочка
privilege-escalationpayload-generationvulnerability-analysis+7
844 лет назад
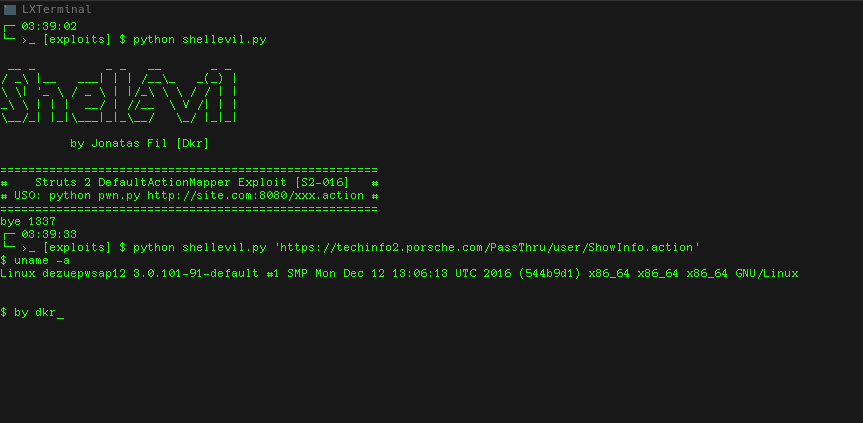
ShellEvil preview

ShellEvil

GitHubpentestingxroot/shellevil

Struts 2 DefaultActionMapper Эксплойт интерактивной оболочки для CVE-2013-225 [S2-016]

payload-generationvulnerability-analysisexploitation+3
9 лет назад
Назад1…2223Вперёд