

grype
 anchore/grype
Сканер уязвимостей для образов контейнеров и файловых систем
static-analysisvulnerability-scannerscontainer-security+4
anchore/grypeСканер уязвимостей для образов контейнеров и файловых систем
 projectdiscovery/nuclei
Быстрый сканер уязвимостей на основе YAML с шаблонным движком обнаружения для автоматизированного тестирования безопасности веб-приложений, API,…
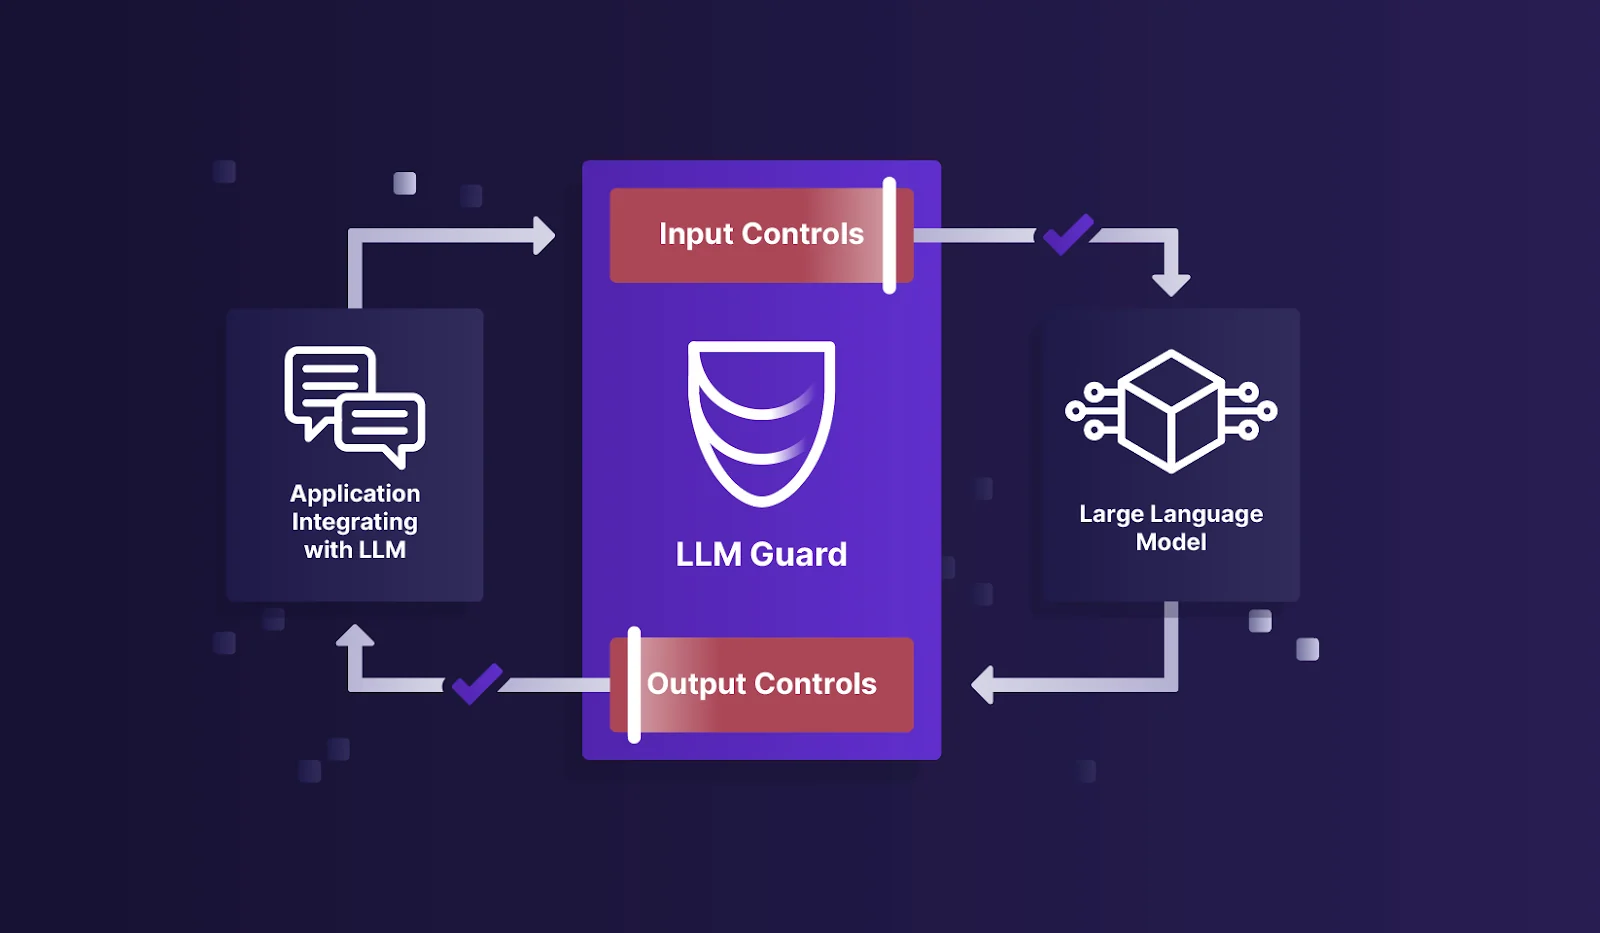 protectai/llm-guard
Инструментарий безопасности для взаимодействия с LLM
 maweil/bidi_char_detector
Проверяет ваши файлы на наличие символов Unicode BIDI, которые могут быть использованы для атак на цепочку поставок. См. CVE-2021-42574
 nomograph/kit
Менеджер проверенных реестров инструментов. Управляет цепочками инструментов разработчика из реестров на основе git.
 openclarity/openclarity
OpenClarity — это платформа с открытым исходным кодом, созданная для повышения безопасности и наблюдаемости облачных нативных приложений и…
 praetorian-inc/gato
Инструмент для перечисления и атак на пайплайны GitHub Actions
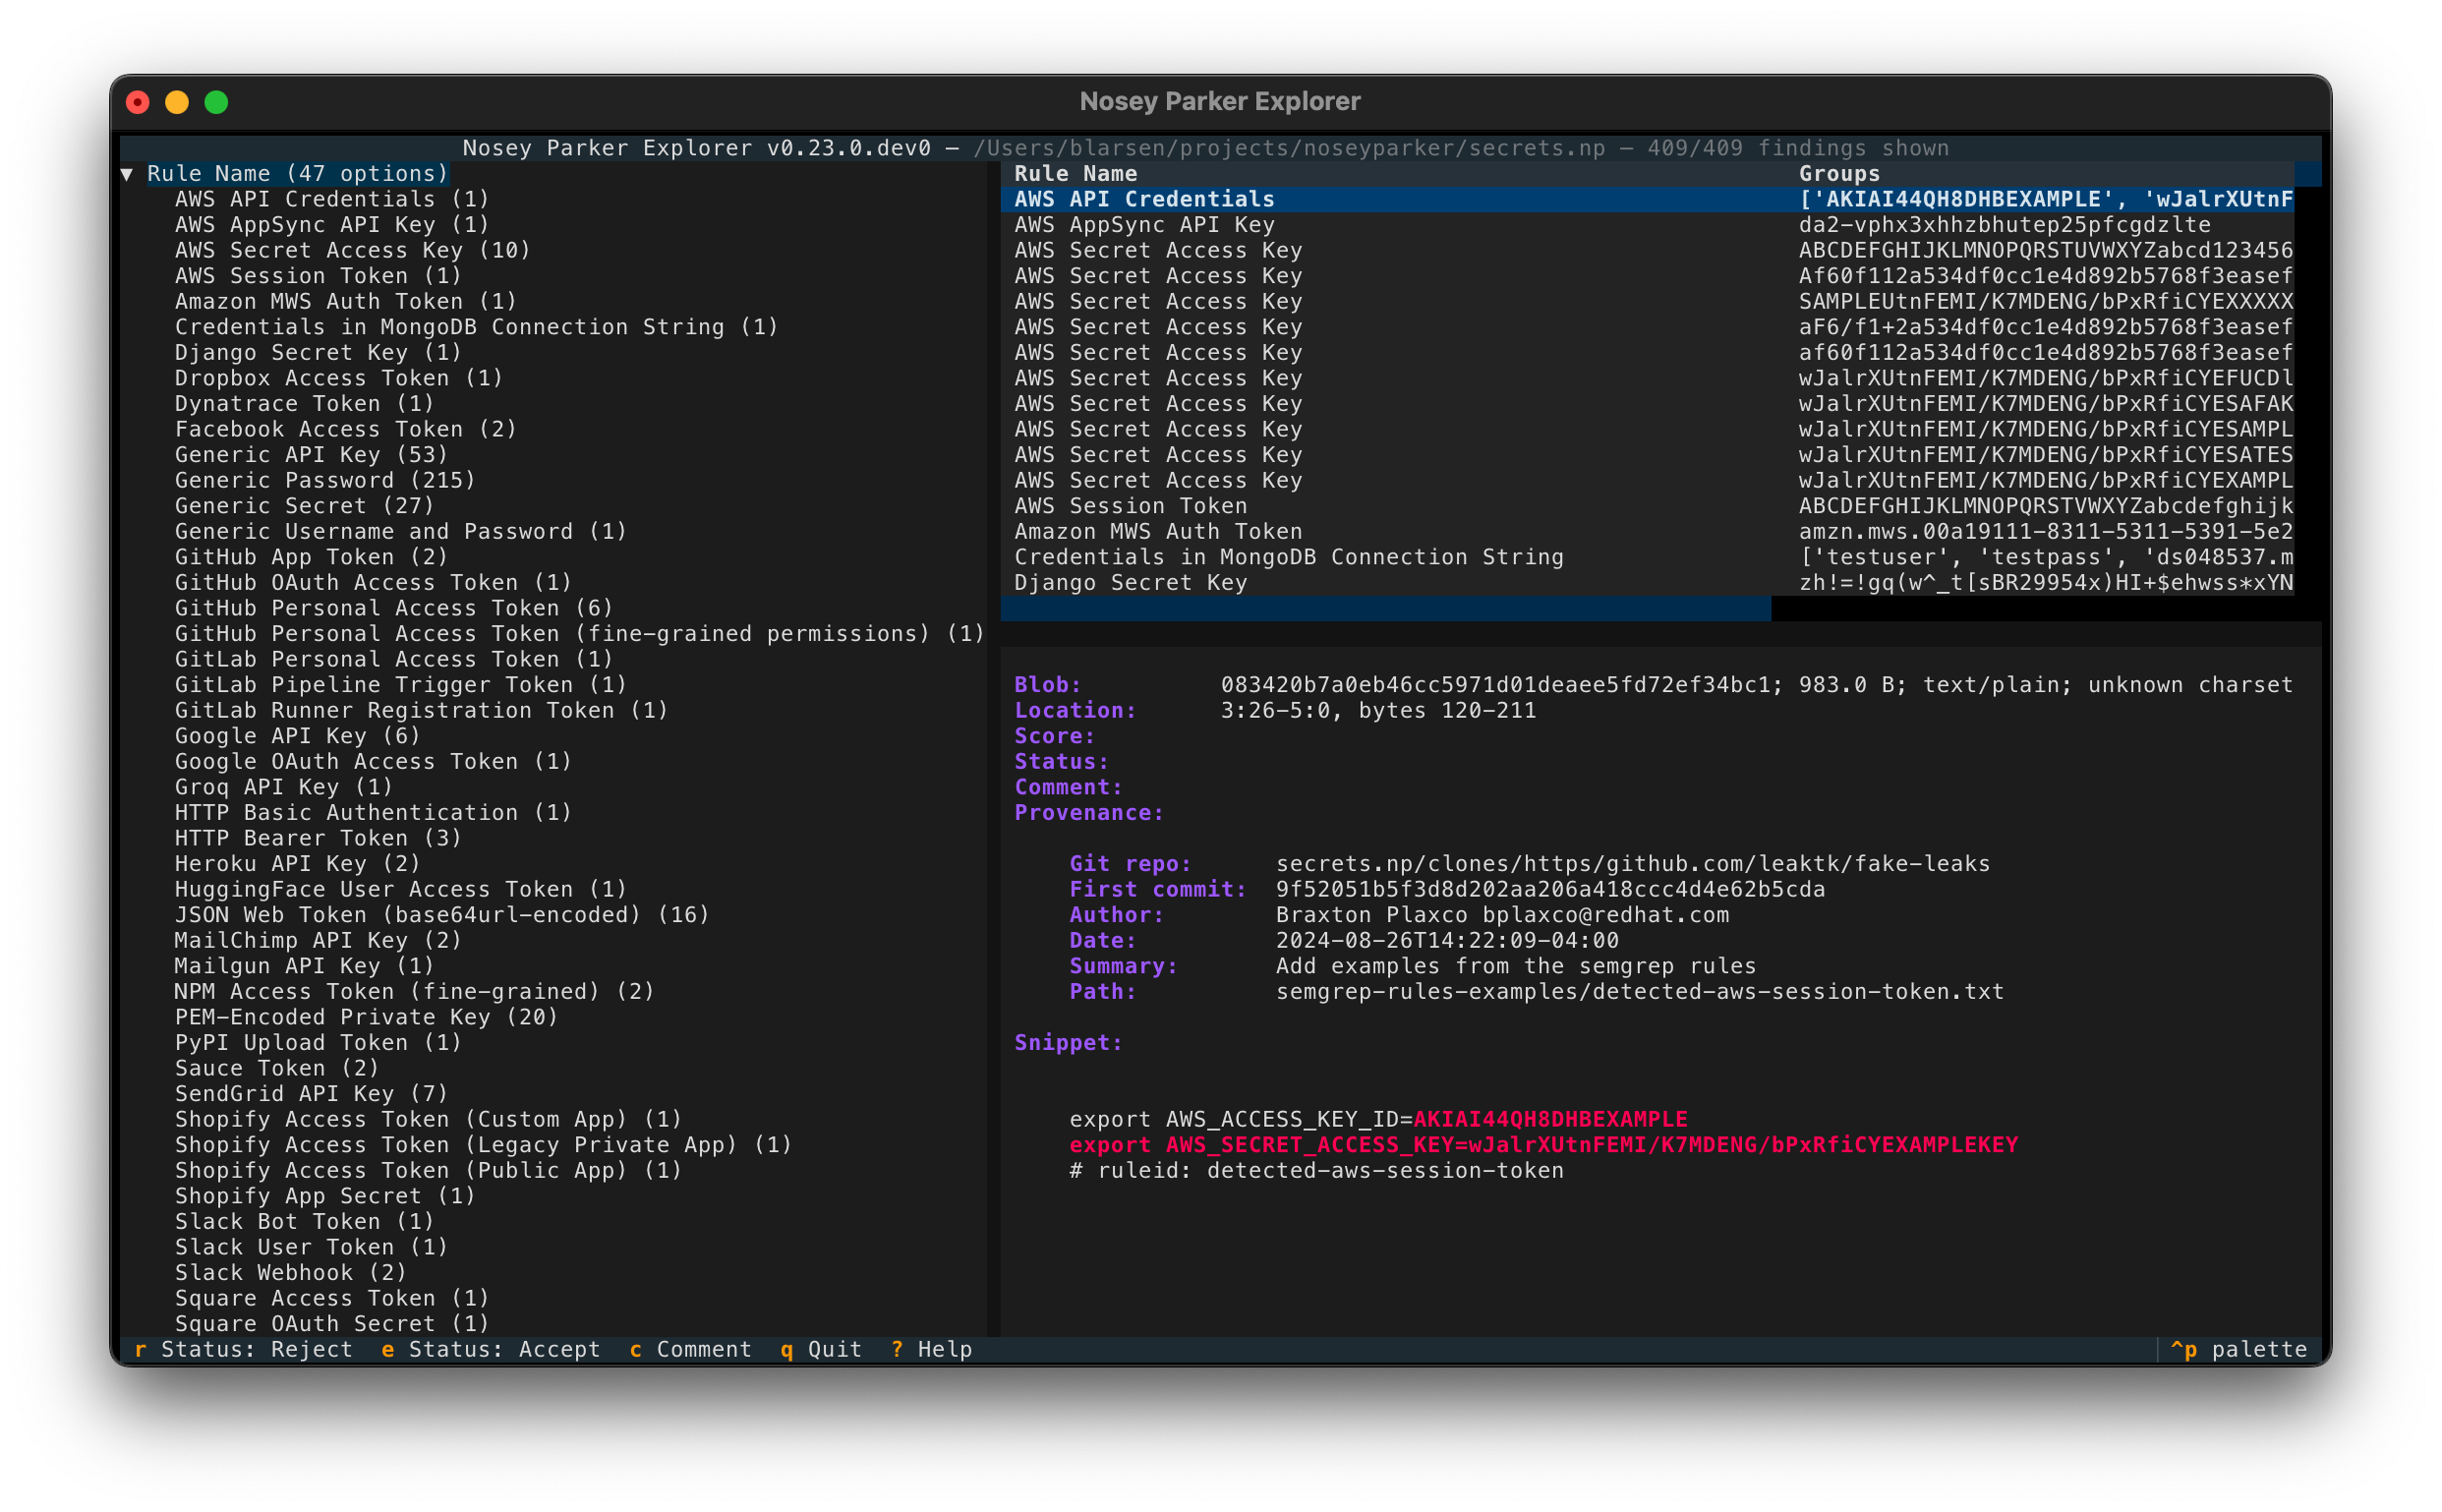 praetorian-inc/noseyparker
Nosey Parker — это инструмент командной строки, который находит секреты и конфиденциальную информацию в текстовых данных и истории Git.
 playtikaoss/leaktopus
Автоматизированный сканер для обнаружения секретов и утечек на GitHub и paste-сайтах, с эвристической фильтрацией, обогащением IOL через…
 rootlug/aura
Project Aura: аудит безопасности и интроспекция кода
 daddycocoaman/dumpscan
Поиск секретов в памяти ядра и пользовательского пространства
 reposaur/reposaur
Инструмент для соблюдения лицензий открытого исходного кода на платформах разработки.
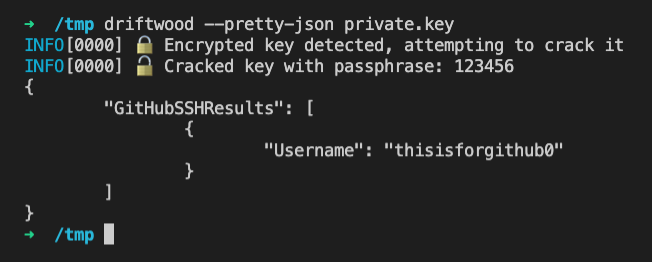 trufflesecurity/driftwood
Использование закрытого ключа: проверка
 skyscanner/whispers
Выявляйте жестко закодированные секреты в статическом структурированном тексте
 stacscan/stacs
Статический сканер токенов и учётных данных
 praetorian-inc/gokart
Инструмент статического анализа для обеспечения безопасности Go-кода
 0xteles/jsleak
Go-код для обнаружения утечек в JS-файлах с помощью регулярных выражений
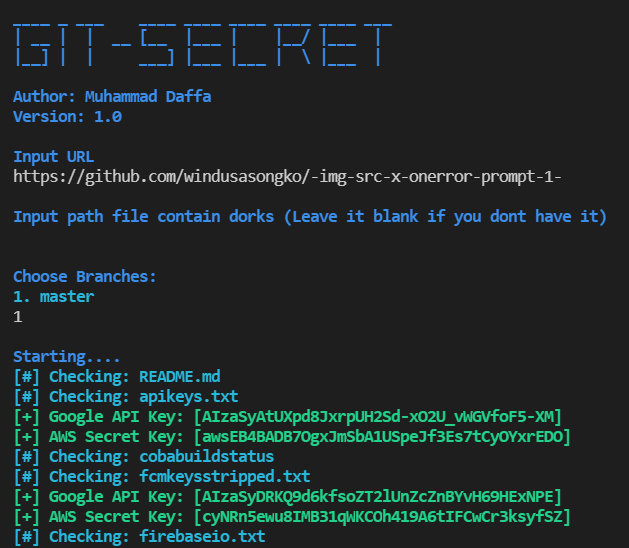 daffainfo/git-secret
Скрипты на Go для поиска конфиденциальных данных, таких как API-ключи / некоторые ключевые слова в репозитории GitHub