

pwndbg
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
embedded-systems-securitystatic-analysismemory-forensics+12
pwndbg/pwndbgЭксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 ashishb/android-security-awesome
A collection of android security related resources
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 0xax/linux-insides
Книга в процессе написания о ядре Linux и его внутренностях.
 icsharpcode/ilspy
.NET Декомпилятор с поддержкой генерации PDB, ReadyToRun, метаданных (&многое другое) - кроссплатформенный!
 ainfosec/fissure
Фреймворк для RF и реверс-инжиниринга для всех. Подписывайтесь и ★, чтобы показать свою поддержку!
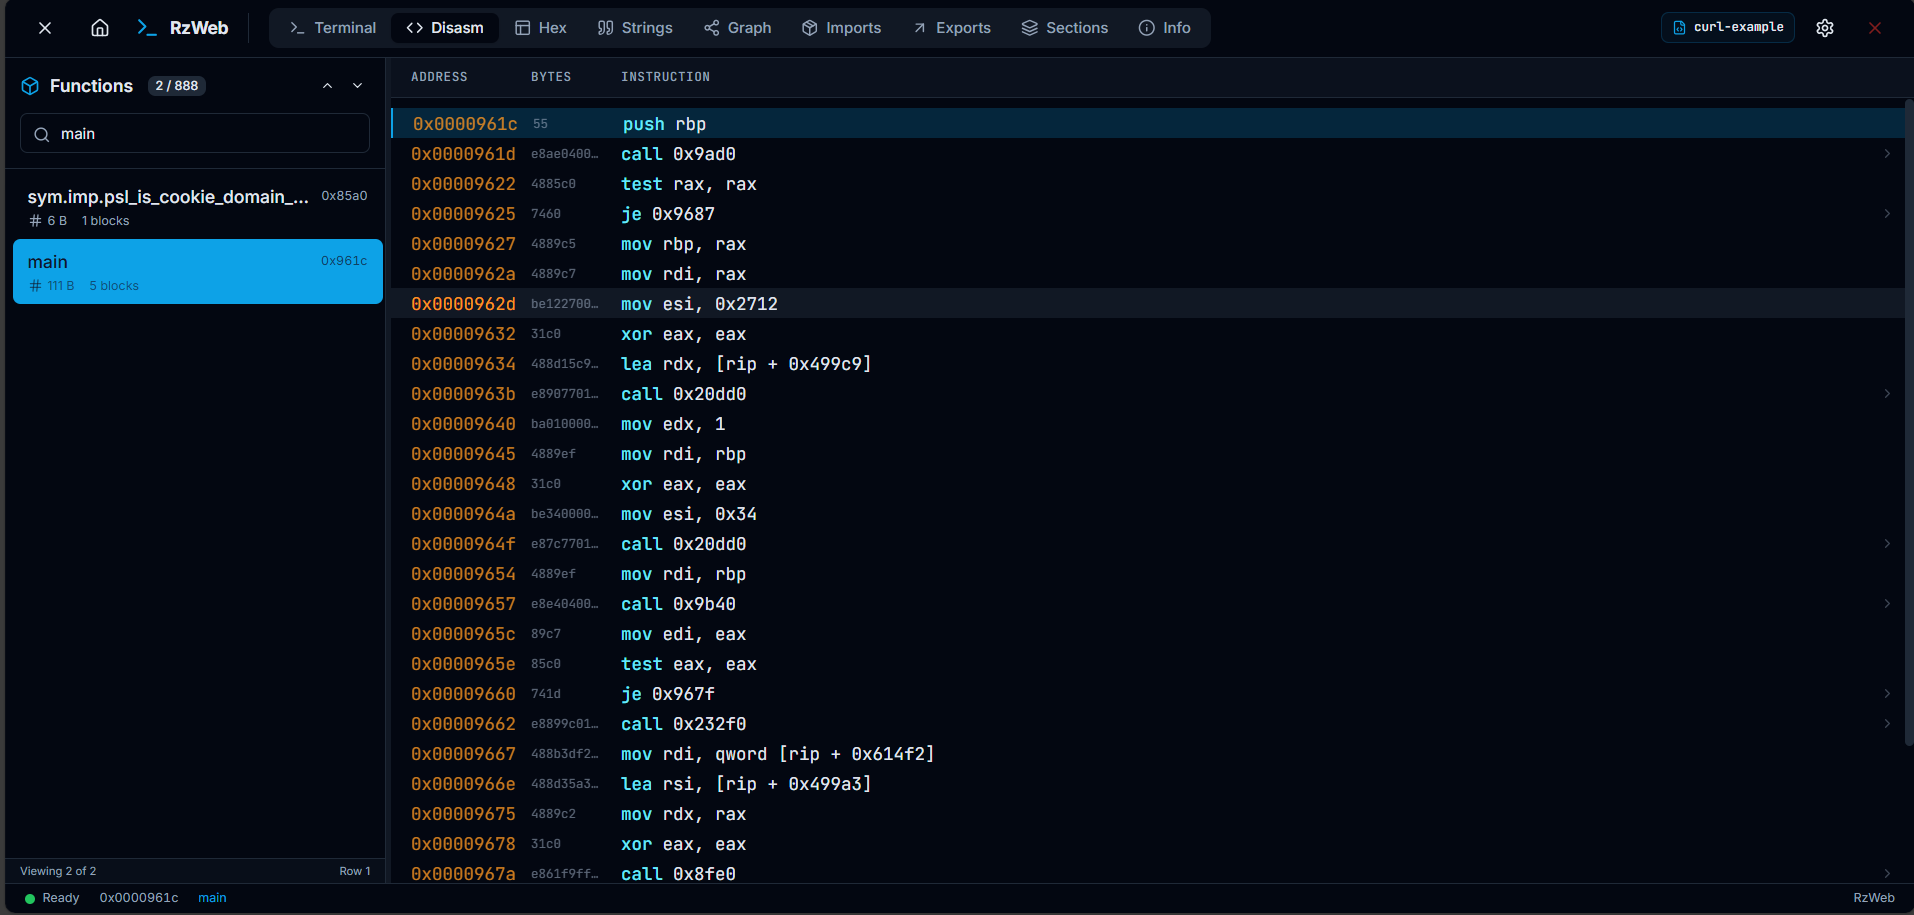 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 neurosaki987/tvm-recover
Девиртуализирует секции .tvm0 виртуальной машины Tencent: поднимает обработчики VM до листингов гостевого уровня и LLVM IR, восстанавливает CFG и…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 vicanso/pingap
Обратный прокси-сервер, подобный nginx, построенный на pingora, простой и эффективный.
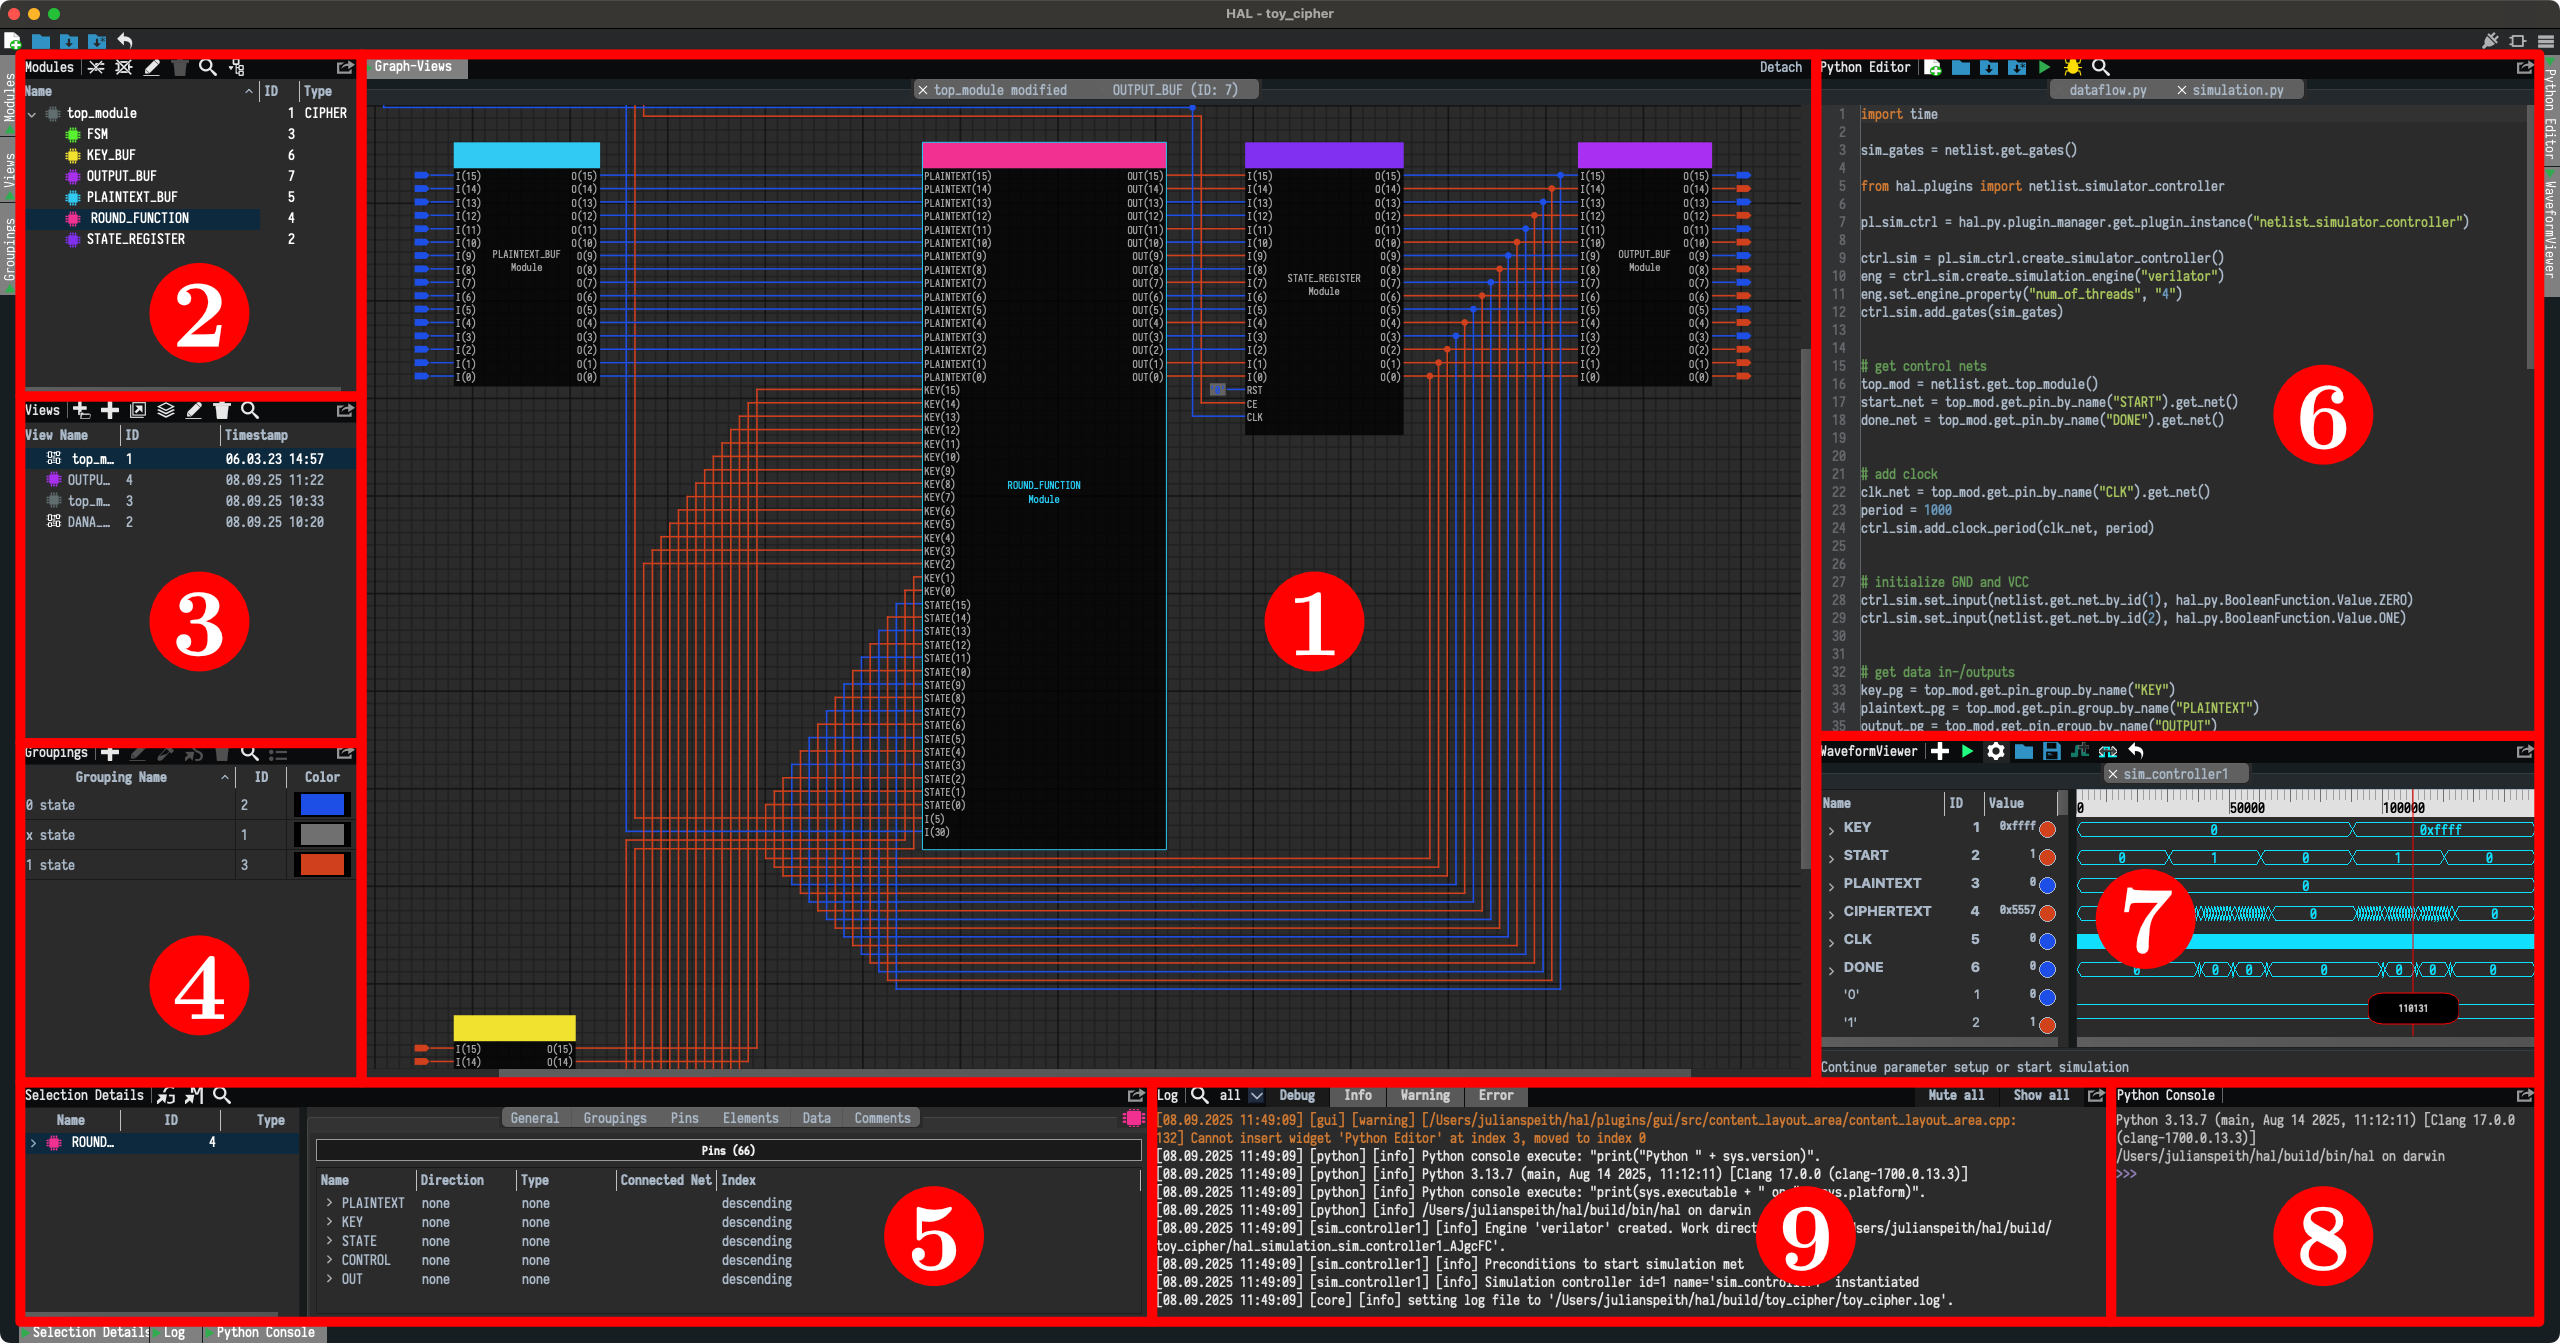 emsec/hal
HAL – Анализатор аппаратного обеспечения
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
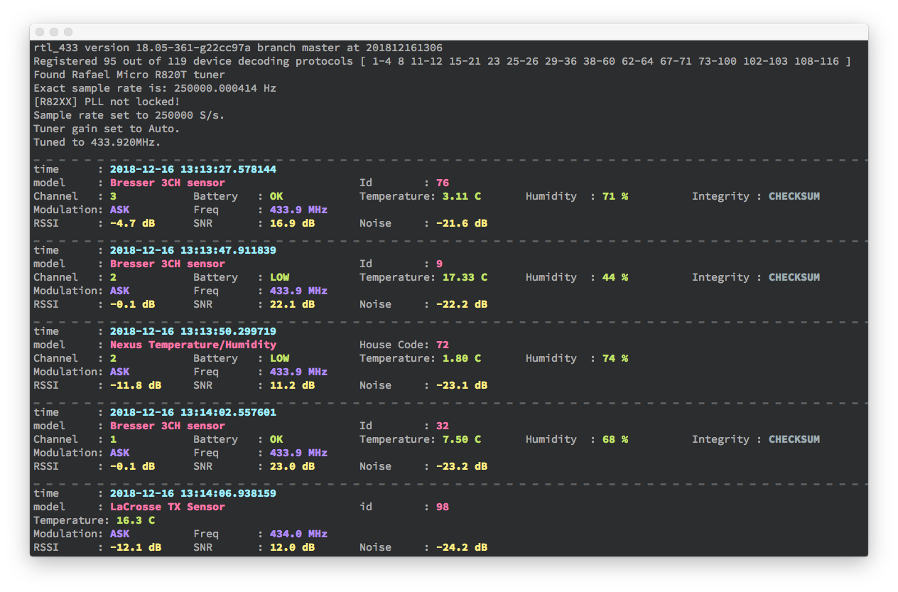 merbanan/rtl_433
Программа для декодирования радиопередач от устройств в диапазонах ISM (и других частотах)
 radareorg/r2ai
Плагин Radare2 с ИИ, использующий локальные или удалённые LLM для декомпиляции, объяснения функций, обнаружения уязвимостей, переименования и…
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.