
httpx
 mythicc2profiles/httpx
Настраиваемый, управляемый сообществом HTTP C2-профиль
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
32
mythicc2profiles/httpxНастраиваемый, управляемый сообществом HTTP C2-профиль
 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
 2932796375github/cve-2026-43499_oppo-mt6835
Цепочка эксплойтов proof-of-concept для CVE-2026-43499, нацеленная на Android-устройства OPPO MT6835, с предзагружаемой нагрузкой, системой сборки и…
 mythicagents/apfell
Агент JavaScript for Automation (JXA) для macOS
 egebalci/sgn
Полиморфный бинарный кодировщик для полезных нагрузок в сфере наступательной безопасности. Кодирует шеллкод с помощью цепи обратной связи на основе…
 toxy4ny/bl00dym4ry
Обучающий симулятор трояна для тренировки по кибербезопасности, моделирующий фишинговые атаки с социальной инженерией, разведку системы, обход…
 codextf2/screenshotbof
Альтернативная функция создания скриншотов для Cobalt Strike, использующая WinAPI и не выполняющая fork & run. Скриншот загружается в память.
 fm0ss/cve-2025-9951-ffmpeg-jp2-poc
Доказательство концепции для CVE-2025-9951, демонстрирующее контролируемое выполнение колбэка в FFmpeg через несоответствие сопоставления компонентов…
 razureink/fucker
Фреймворк для тестирования на проникновение с движком принятия решений на основе ИИ
 turtlesec-software/crlf-desyncs
Шаблоны Nuclei и эксплойт-ресурсы для атак десинхронизации на основе CRLF
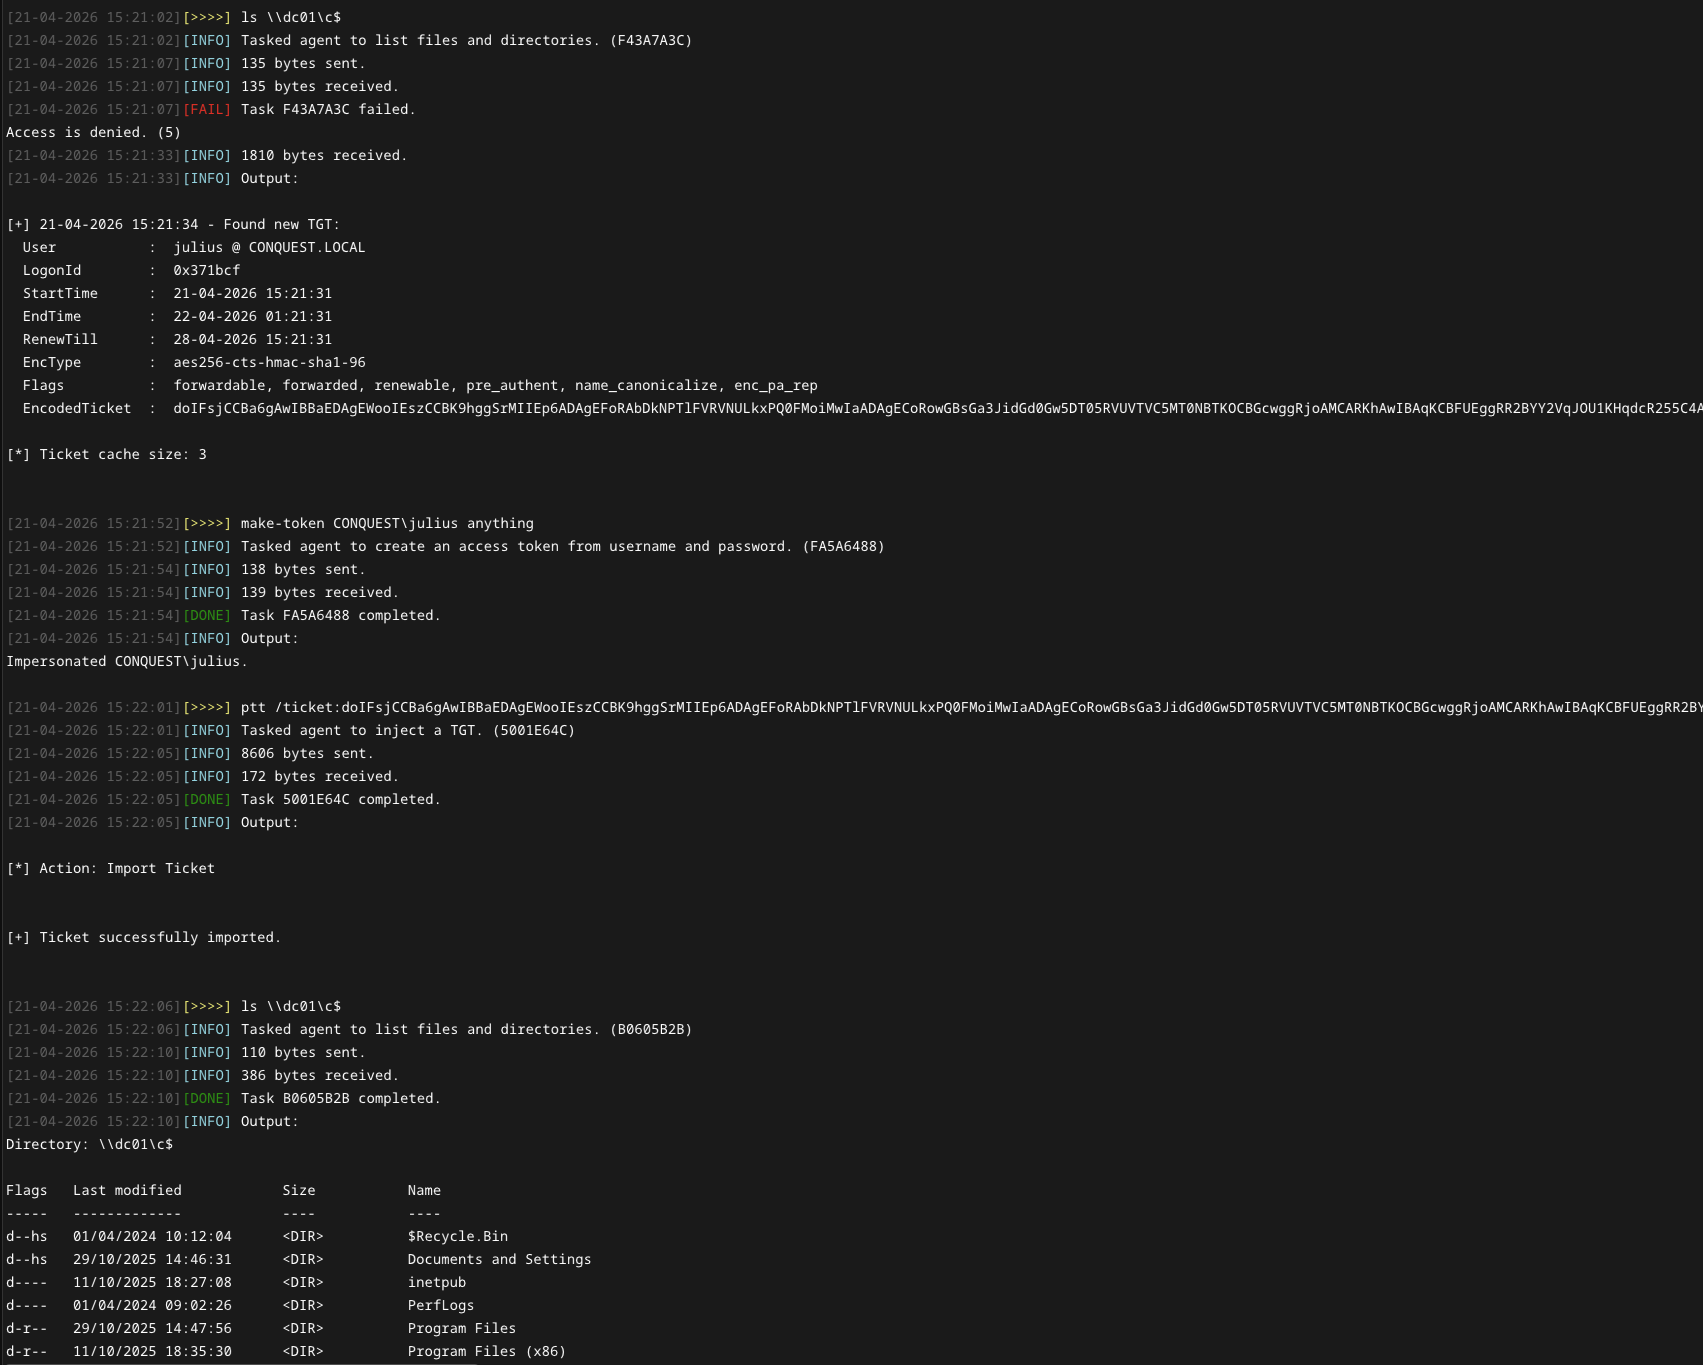 jakobfriedl/tgt-monitor-bof
Async BOF для автоматического извлечения или обновления Kerberos TGTs на целевой системе.
 luemmelsec/pentest-tools-collection
Курируемая подборка инструментов и команд наступательной безопасности для атак на Active Directory, C2, повышения привилегий, обфускации и…
 matheuzsecurity/furtex
Инструментарий для постэксплуатации и обхода защиты для Linux.
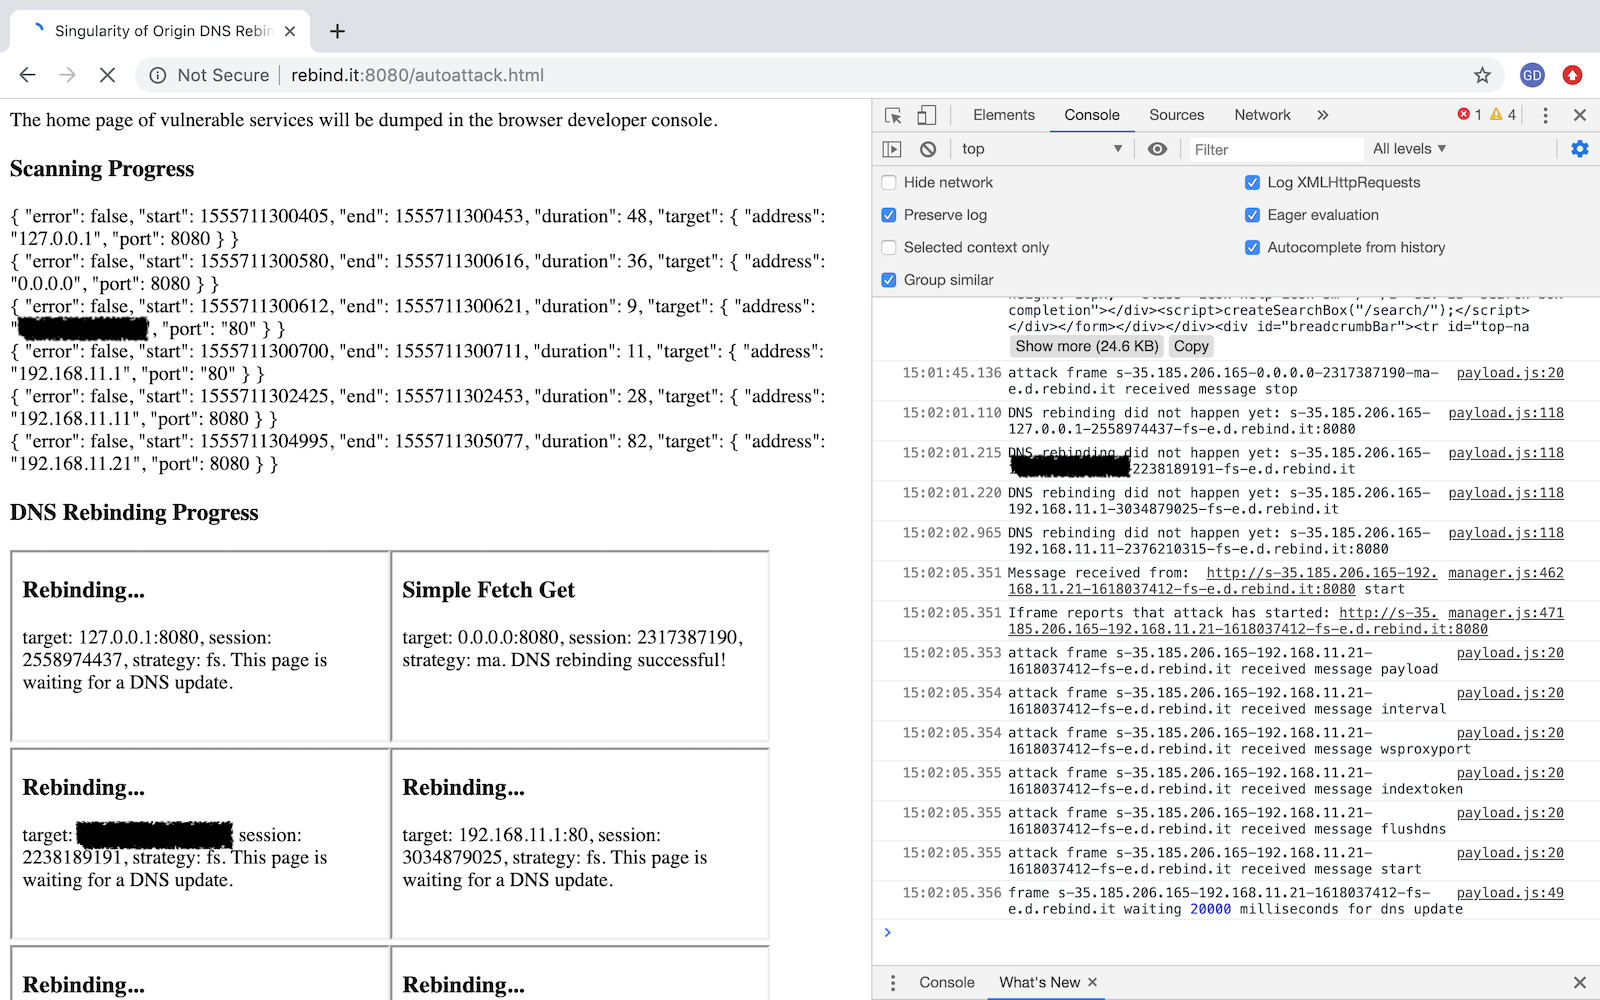 nccgroup/singularity
Фреймворк для атак DNS-ребандинг.
 softdeadlock/voron-crypto
Библиотека крипто/протокола мессенджера Voron (X3DH-lite + Double Ratchet, group sender-keys, onion transport) — запрошена внешняя проверка
 galoryber/fawkes
Fawkes — это golang Mythic C2 агент, написанный исключительно ИИ.
 schich/lucky-spark
Скрытный загрузчик, предназначенный для полезных нагрузок (шеллкода), размещаемых через http/https, как в Sliver, или на raw-ссылках GitHub.
 yo-yo-yo-jbo/macos_app_structure
Образовательное глубокое погружение в пакеты приложений macOS, plist-файлы и поведение процессов launchd, с заметками по offensive security об…