
edrEvasionWorkshop
 tyeurada/edrevasionworkshop
Материалы воркшопа «Пошаговая разработка вредоносного ПО: обход EDR от загрузчиков до ядра», представленного на DEF CON 34 и BSidesLV 2026.…
defensive-toolsexploitationpost-exploitation+5
397
tyeurada/edrevasionworkshopМатериалы воркшопа «Пошаговая разработка вредоносного ПО: обход EDR от загрузчиков до ядра», представленного на DEF CON 34 и BSidesLV 2026.…
 1xpwn/cve-2025-32463
This CVE addresses a vulnerability in sudo versions 1.9.14 to 1.9.17, enabling unauthorized local privilege escalation to root access.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, но с wasm
 learner330/fastjson-cve-2026-16723
Подробный анализ CVE-2026-16723 и эксплойт-кит для RCE в Fastjson 1.2.83, охватывающий уязвимые пути кода, генерацию вредоносных JAR/байткода и среду…
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Эксплойт PoC для удаленного выполнения кода от root MySQL / повышения привилегий Только для…
 asset-group/ghostsplice
# Репозиторий Ghostsplice: PoC для атаки Cross-Channel Trust Fragmentation
 ivan-sincek/powershell-reverse-tcp
Скрипты PowerShell для взаимодействия с удалённым хостом.
 hazcod/ransomwhere
Образец PoC-вымогателя для проверки вашей стратегии реагирования на атаки программ-вымогателей.
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Продвинутый сканер RCE для React Server Components, предназначенный для CVE-2025-55182. Возможности: многоэтапное фингерпринтинг, проверка…
 jvbotelho/skewrun
Протоколы обнаружения времени Active Directory для red teams. Скрытое извлечение через Kerberos, SMB, NTLM и CLDAP.
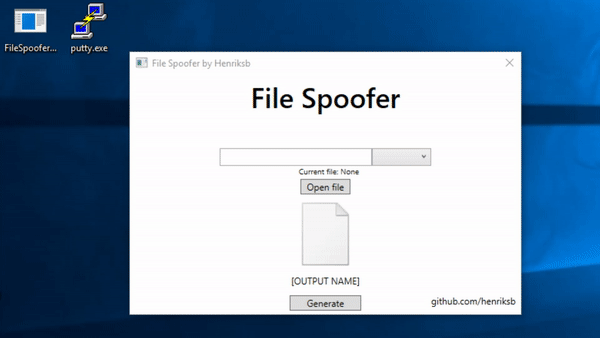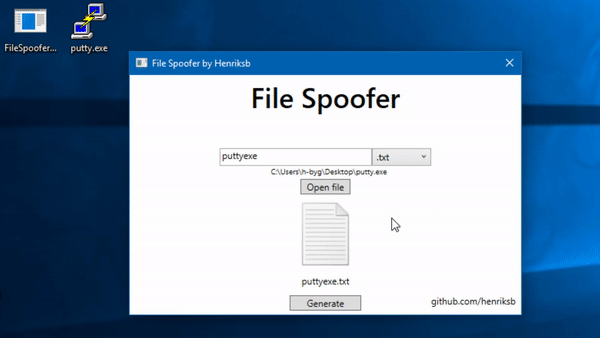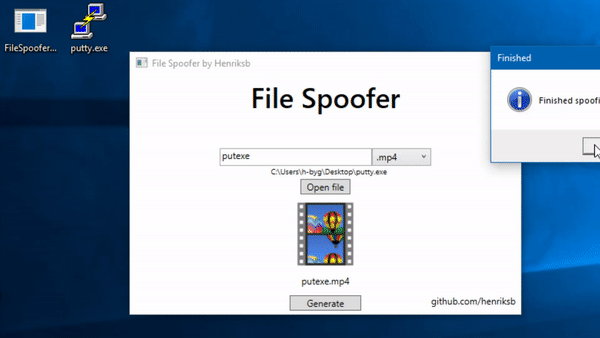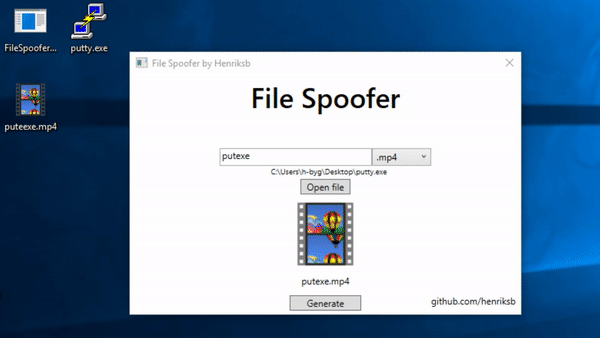 henriksb/extensionspoofer
Подделка значков и расширений файлов в Windows
 genericcoding/pois0nsword
Демонстрация чтения и записи с использованием cve-2025-43529 и обхода userland PAC на iOS 26.1
 0xrootpls/fritter
Генератор полиморфного shellcode для выполнения в памяти EXE, DLL, .NET, VBScript и JScript с рандомизацией для каждого вывода и каждой сборки для…
 kpcyrd/sh4d0wup
Злоупотребление ключами подписи и фреймворк эксплуатации обновлений
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — повышение привилегий (priv-esc) + heap UAF + JOP-цепочка к system() под uid 999(mysql) на стандартном Docker-образе.…
 0xdea/shellcode
Коллекция моих примеров shellcode.
 0xdea/tactical-exploitation
Современный тактический набор инструментов для эксплуатации уязвимостей.
 traitimtrongvag/android-imgui-template
Полный проект шаблона меню ImGui для Android.