

MSRKit
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
privilege-escalationexploitationreverse-engineering+5
67
rurixis/msrkitКонцепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 youssefnoob003/sindrikit
Основополагающая библиотека на C для создания оперативно достоверных наступательных возможностей
 iterat0r/cnaemulator
Автономный стенд для эмуляции и тестирования Aggressor Scripts (.cna) Cobalt Strike, который проверяет синтаксис, эмулирует Beacon API и выполняет…
 buter-chkalova/rvbbit-arsenal
Наступательные и оборонительные исследования безопасности ядра Linux, сосредоточенные на поведении руткитов, наблюдаемых артефактах и обнаружении.
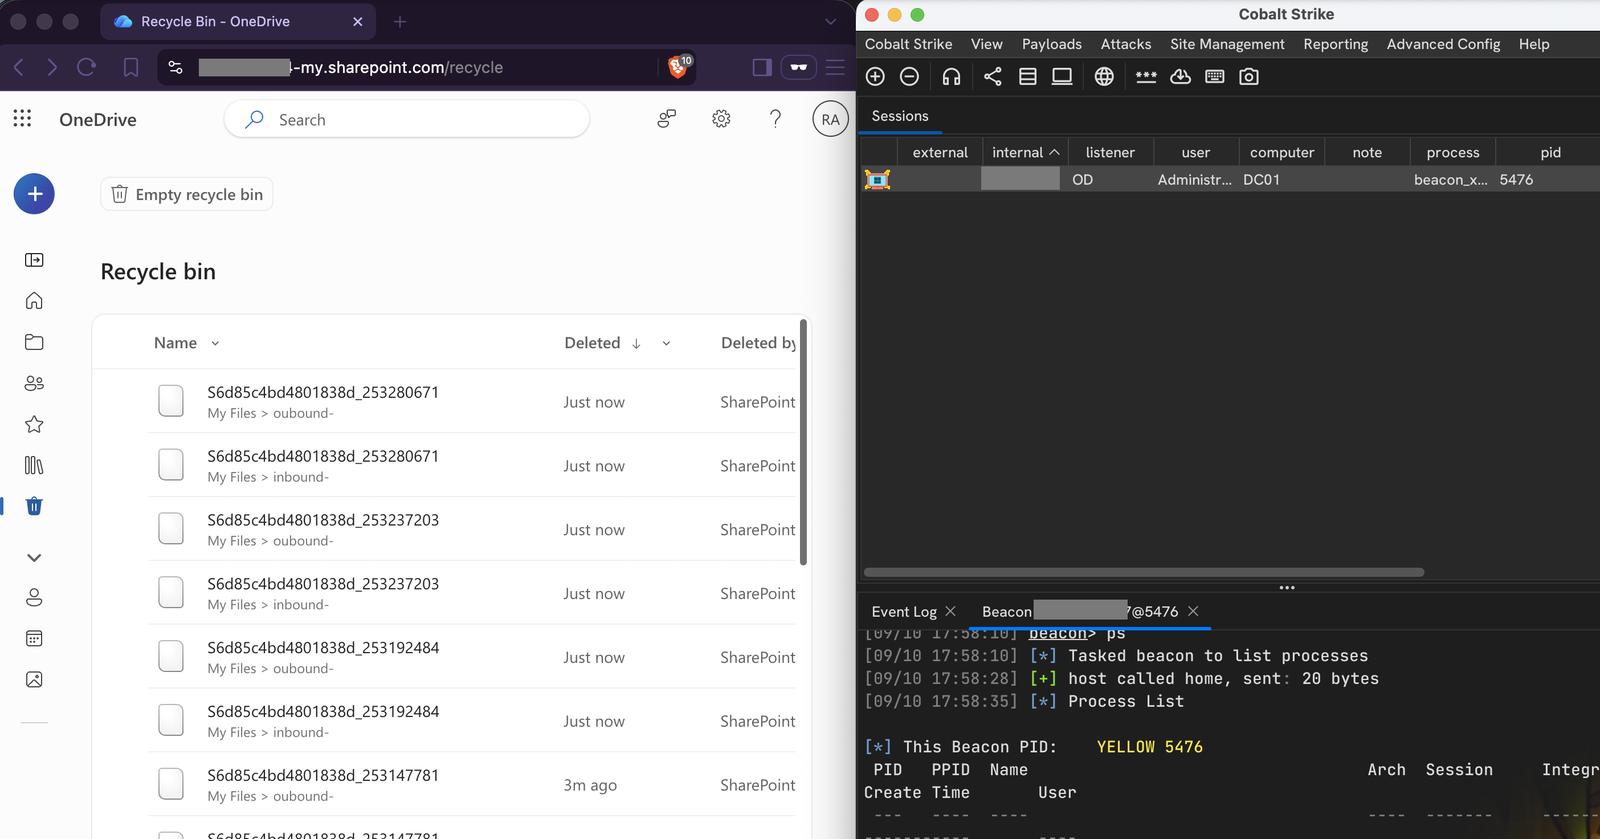 nmht3t/onedrive-udc2
OneDrive как скрытый C2-транспорт для Cobalt Strike
 x-3306/project-onyx
Продвинутый обход EDR с помощью спуфинга AI-телеметрии и WASM-песочницы. Project Onyx — это PoC-конвейер Red Team, предназначенный для демонстрации…
 winterknife/evenstar
Intel 64/Windows низкоуровневые эксперименты
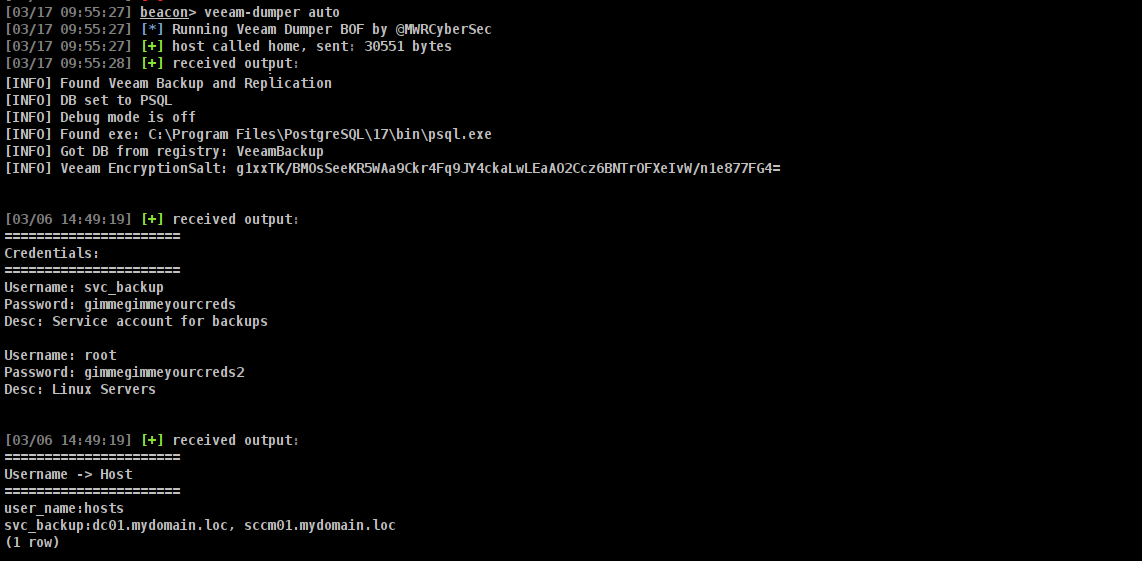 mwr-cybersec/veeamdumper-bof
BOF для извлечения учетных данных для Veeam Backup and Replication и Veeam One
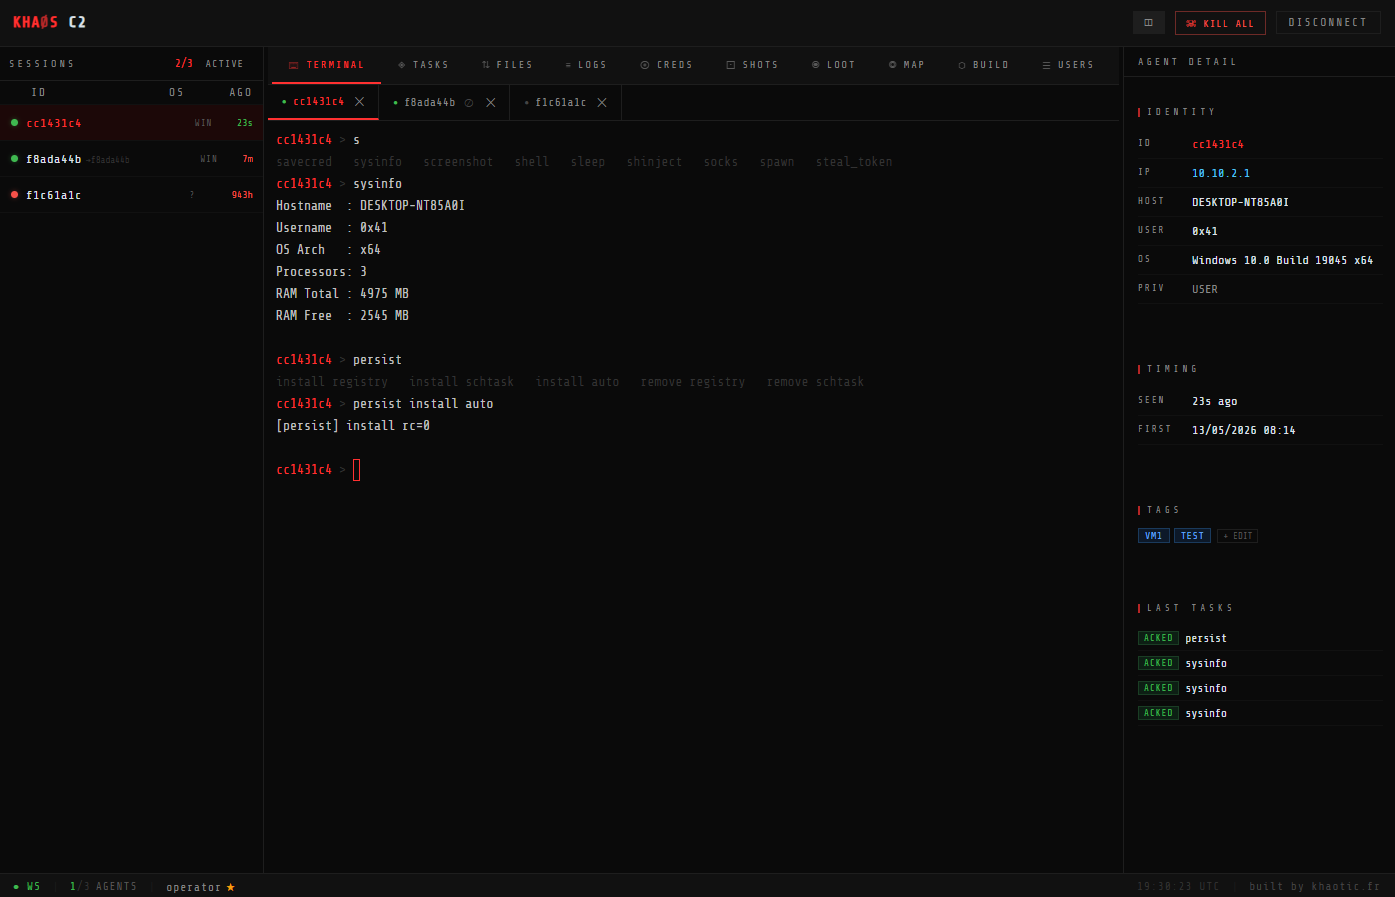 28zaaky/khaos-c2
KHAOS — это современный C2-фреймворк, который маршрутизирует трафик агентов через облачные сервисы, уже доверенные корпоративными сетями.
 whispergate/msteams
Профиль Mythic C2, который туннелирует трафик агента через каналы Microsoft Teams с использованием Microsoft Graph API, с шифрованием AES256,…
 dirkjanm/askwam
Запросить у Web Account Manager (WAM) токены Entra ID
 voidsecsoftwares/voidsyscall
Кроссплатформенный имплант и C2 на основе системных вызовов — прямые системные вызовы (Windows), необработанные системные вызовы (Linux), каналы…
 brucedevices/firmware
Хищническая прошивка ESP32
 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 ripits-sec/couchpotato
Инструмент повышения привилегий в Windows, который патчит ETW и AMSI и использует косвенные системные вызовы для злоупотребления…
 principlecheck/kslkatzbof
Beacon Object File для встроенного извлечения учетных данных LSASS с использованием техники BYOVD через KslD.sys. Извлекает NT-хеши и пароли в…
 rosesecurity/anti-virus-evading-payloads
Во время фазы эксплуатации в рамках пентеста или этичного хакинга вам в конечном итоге потребуется попытаться вызвать выполнение кода на компьютерах…