

Awesome-Hacking
 hack-with-github/awesome-hacking
Коллекция различных крутых списков для хакеров, пентестеров и исследователей безопасности
osintreverse-engineeringweb-security+7
118.0k
hack-with-github/awesome-hackingКоллекция различных крутых списков для хакеров, пентестеров и исследователей безопасности
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 torvalds/linux
Дерево исходных кодов ядра Linux
 x64dbg/x64dbg
Открытый отладчик пользовательского режима для Windows. Оптимизирован для реверс-инжиниринга и анализа вредоносного ПО.
 werwolv/imhex
🔍 Гекс-редактор для реверс-инженеров, программистов и тех, кто ценит свою сетчатку, работая в 3 часа ночи.
 imthenachoman/how-to-secure-a-linux-server
Пошаговое руководство по усилению безопасности Linux-сервера, охватывающее безопасность SSH, межсетевые экраны, обнаружение вторжений, аудит и…
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
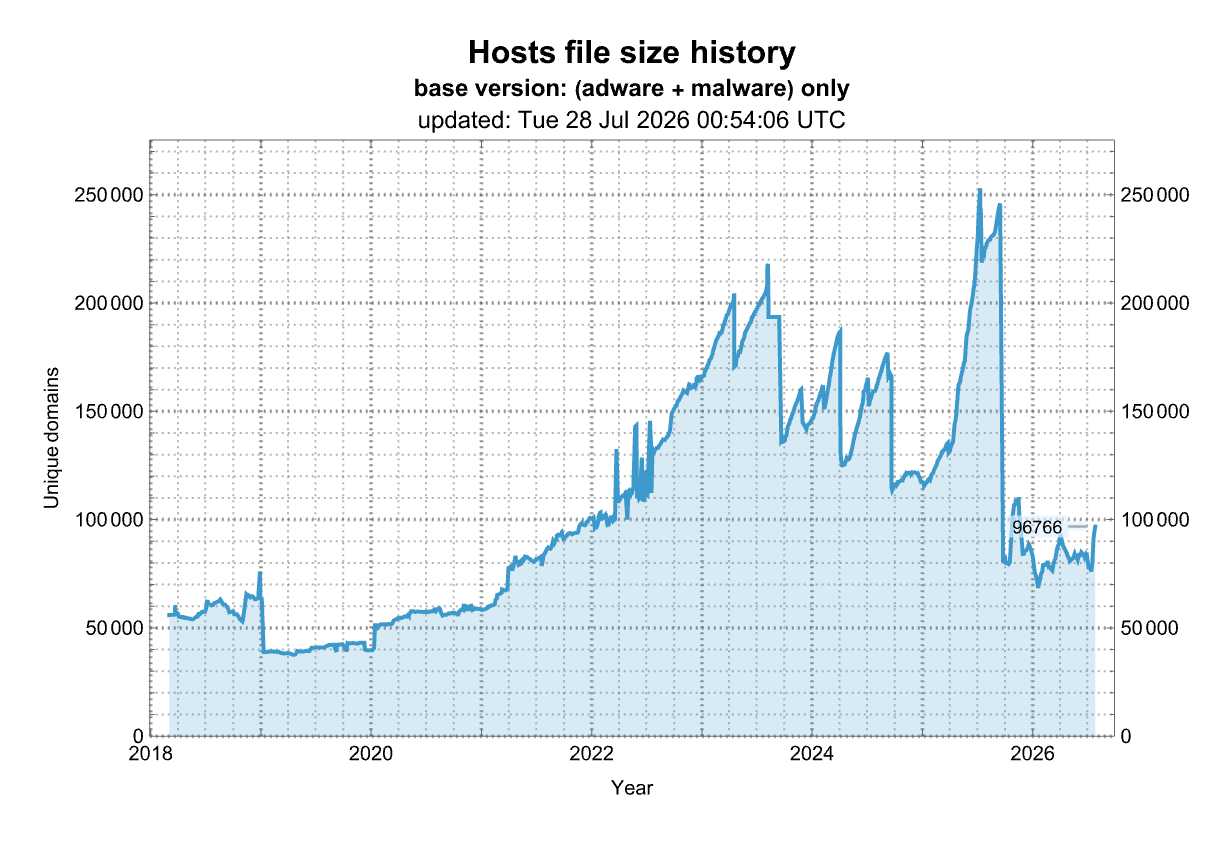 stevenblack/hosts
🔒 Консолидирует и расширяет hosts-файлы из нескольких хорошо подобранных источников. Опционально можно выбрать расширения для порно, социальных…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 mobsf/mobile-security-framework-mobsf
Автоматизированный фреймворк для тестирования безопасности мобильных приложений на Android, iOS и Windows. Выполняет статический и динамический…
 mukul975/anthropic-cybersecurity-skills
817 структурированных навыков кибербезопасности для ИИ-агентов · Сопоставлено с 6 фреймворками: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST…
 wazuh/wazuh
Открытая платформа XDR и SIEM для обнаружения угроз, анализа журналов, мониторинга целостности файлов, оценки уязвимостей и управления соответствием…
 vitalysim/awesome-hacking-resources
Коллекция ресурсов по взлому и тестированию на проникновение, чтобы стать лучше!
 ashishb/android-security-awesome
A collection of android security related resources
 sandboxie-plus/sandboxie
Песочница Plus & Classic
 sbilly/awesome-security
Коллекция потрясающего программного обеспечения, библиотек, документов, книг, ресурсов и крутых вещей о безопасности.
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…