

hol-guard
 hashgraph-online/hol-guard
Открытый антивирус для ИИ-агентов: блокировка рискованных инструментов, доступа к секретам, промпт-инъекций, вредоносных пакетов, MCP-серверов,…
defensive-toolsstatic-analysisvulnerability-scanners+7
941
hashgraph-online/hol-guardОткрытый антивирус для ИИ-агентов: блокировка рискованных инструментов, доступа к секретам, промпт-инъекций, вредоносных пакетов, MCP-серверов,…
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 horsicq/detect-it-easy
Программа для определения типов файлов для Windows, Linux и MacOS.
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 momo5502/sogen
🪅 Эмулятор userspace для Windows и Linux
 magicsword-io/loldrivers
Курируемая база данных уязвимых и вредоносных драйверов Windows с правилами обнаружения YARA, Sigma, ClamAV и Sysmon для проактивного поиска угроз и…
 mandiant/flare-floss
FLARE Obfuscated String Solver — Автоматически извлекает обфусцированные строки из вредоносного ПО.
 frida/frida-gum
Кроссплатформенная библиотека инструментирования и интроспекции, написанная на C
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 blackorbird/apt_report
Интересная коллекция отчетов APT и некоторые специальные IOC
 stamparm/maltrail
Система обнаружения вредоносного трафика в реальном времени, использующая публичные чёрные списки, статические следы вредоносного ПО и эвристический…

 sandboxie-plus/sandboxie
Песочница Plus & Classic
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 bst04/cybersources
Курируемый список инструментов и ресурсов по кибербезопасности.
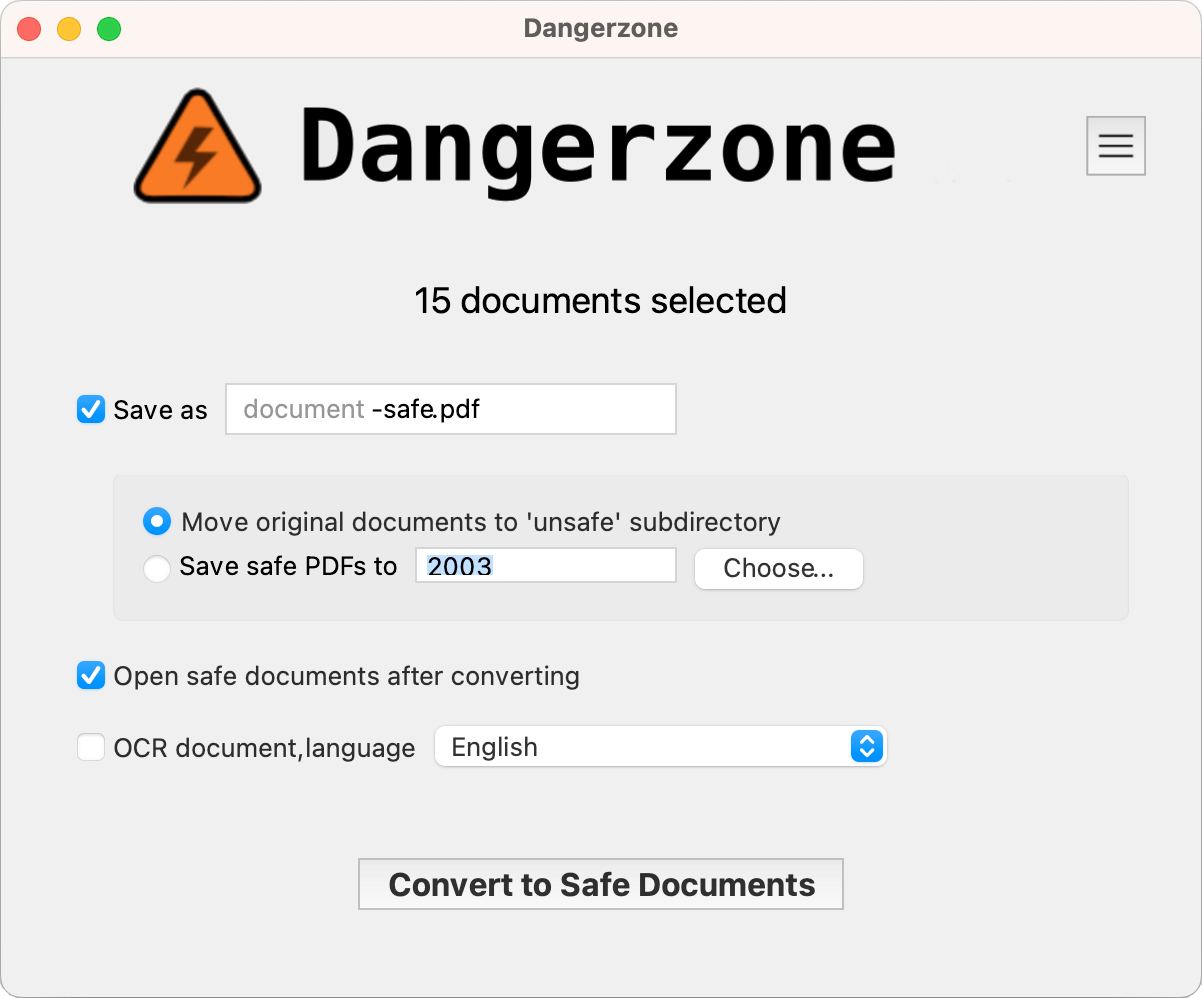 freedomofpress/dangerzone
Берите потенциально опасные PDF-файлы, офисные документы или изображения и конвертируйте их в безопасные PDF-файлы.