

Malcolm
 cisagov/malcolm
Контейнеризированный набор для анализа сетевого трафика, принимающий PCAP, логи Zeek и оповещения Suricata для автоматической нормализации,…
packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5k
cisagov/malcolmКонтейнеризированный набор для анализа сетевого трафика, принимающий PCAP, логи Zeek и оповещения Suricata для автоматической нормализации,…
 thinkst/opencanary
Легковесный honeypot, эмулирующий распространённые сетевые сервисы для обнаружения активности злоумышленника после взлома, с расширяемыми модулями…
 purp1ew0lf/blue-team-notes
Ты ведь не думал, что я оставлю синюю команду в стороне, правда?
 log2timeline/plaso
Движок цифровой криминалистики, который разбирает журналы, файлы и системные артефакты для построения супертаймлайнов, обеспечивая хронологическую…
 usarmyresearchlab/dshell
Dshell — это фреймворк для форензического анализа сетей.
 jpcertcc/logontracer
Исследуйте вредоносные входы в Windows путем визуализации и анализа журнала событий Windows
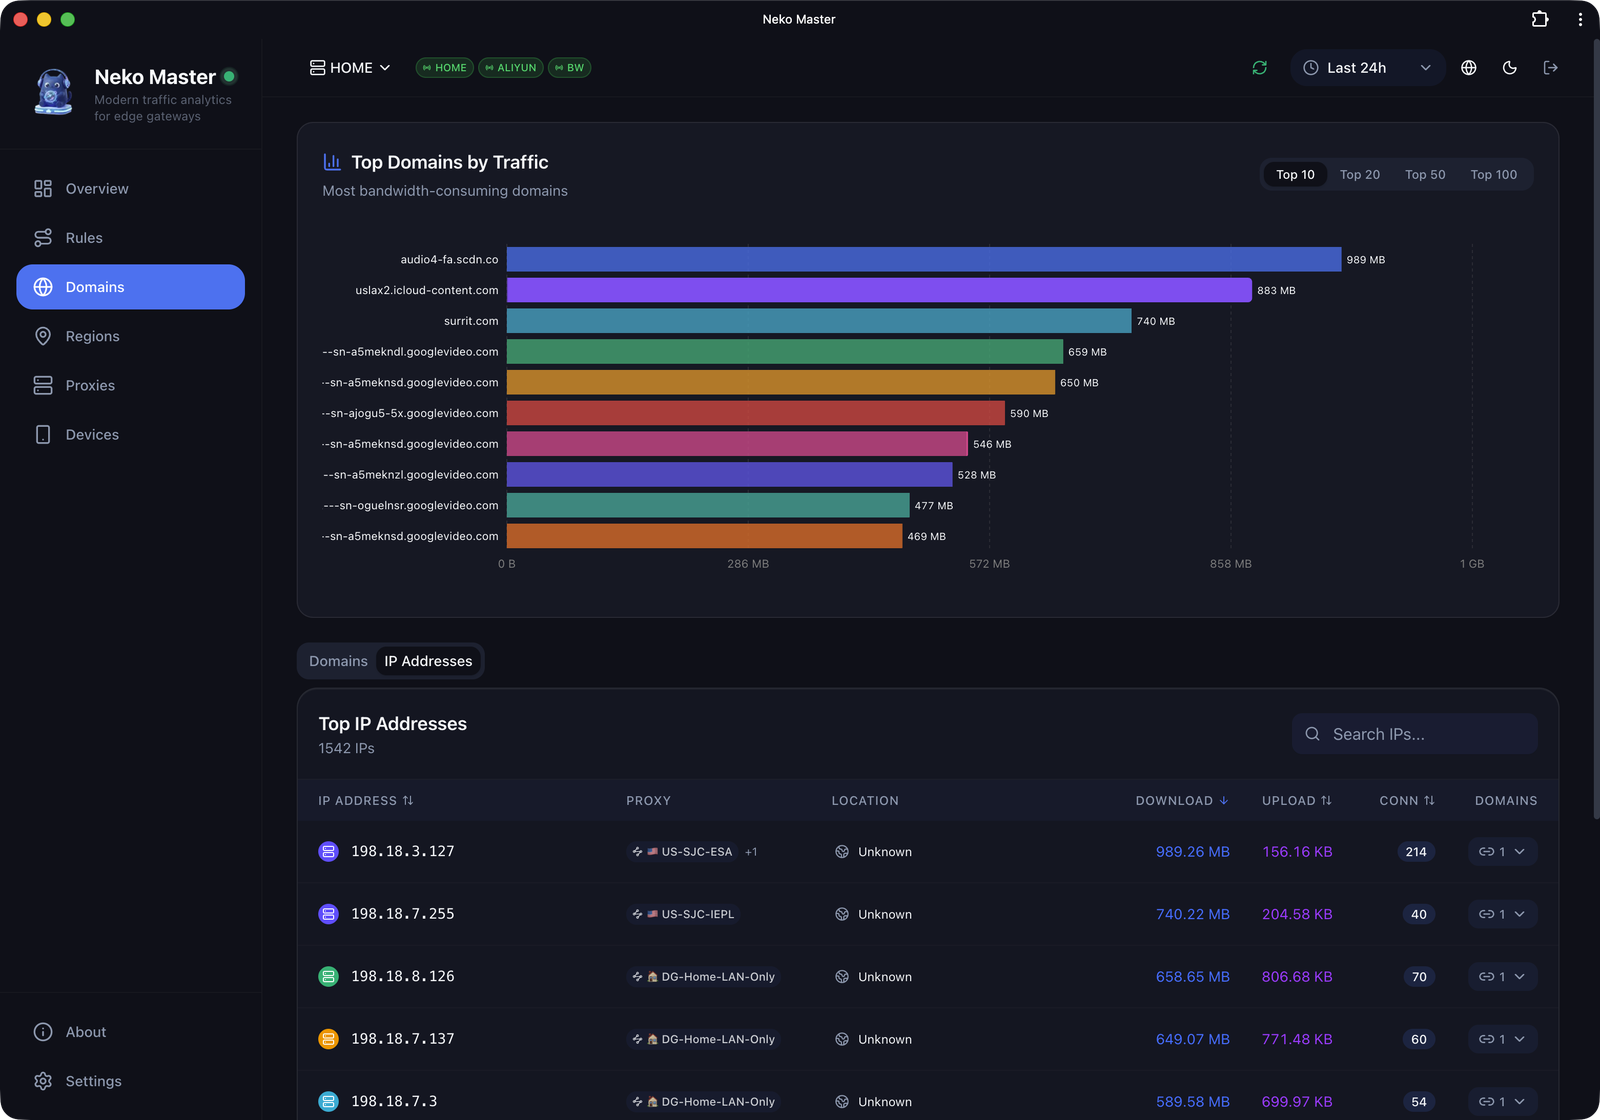 foru17/neko-master
Современная и элегантная панель управления для визуализации и анализа сетевого трафика.
 rabobank-cdc/dettect
Обнаружение тактик, техник и боевых угроз
 jipegit/osxauditor
OS X Auditor — это бесплатный инструмент для компьютерной криминалистики Mac OS X.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 microsoft/msticpy
Инструменты безопасности Microsoft Threat Intelligence
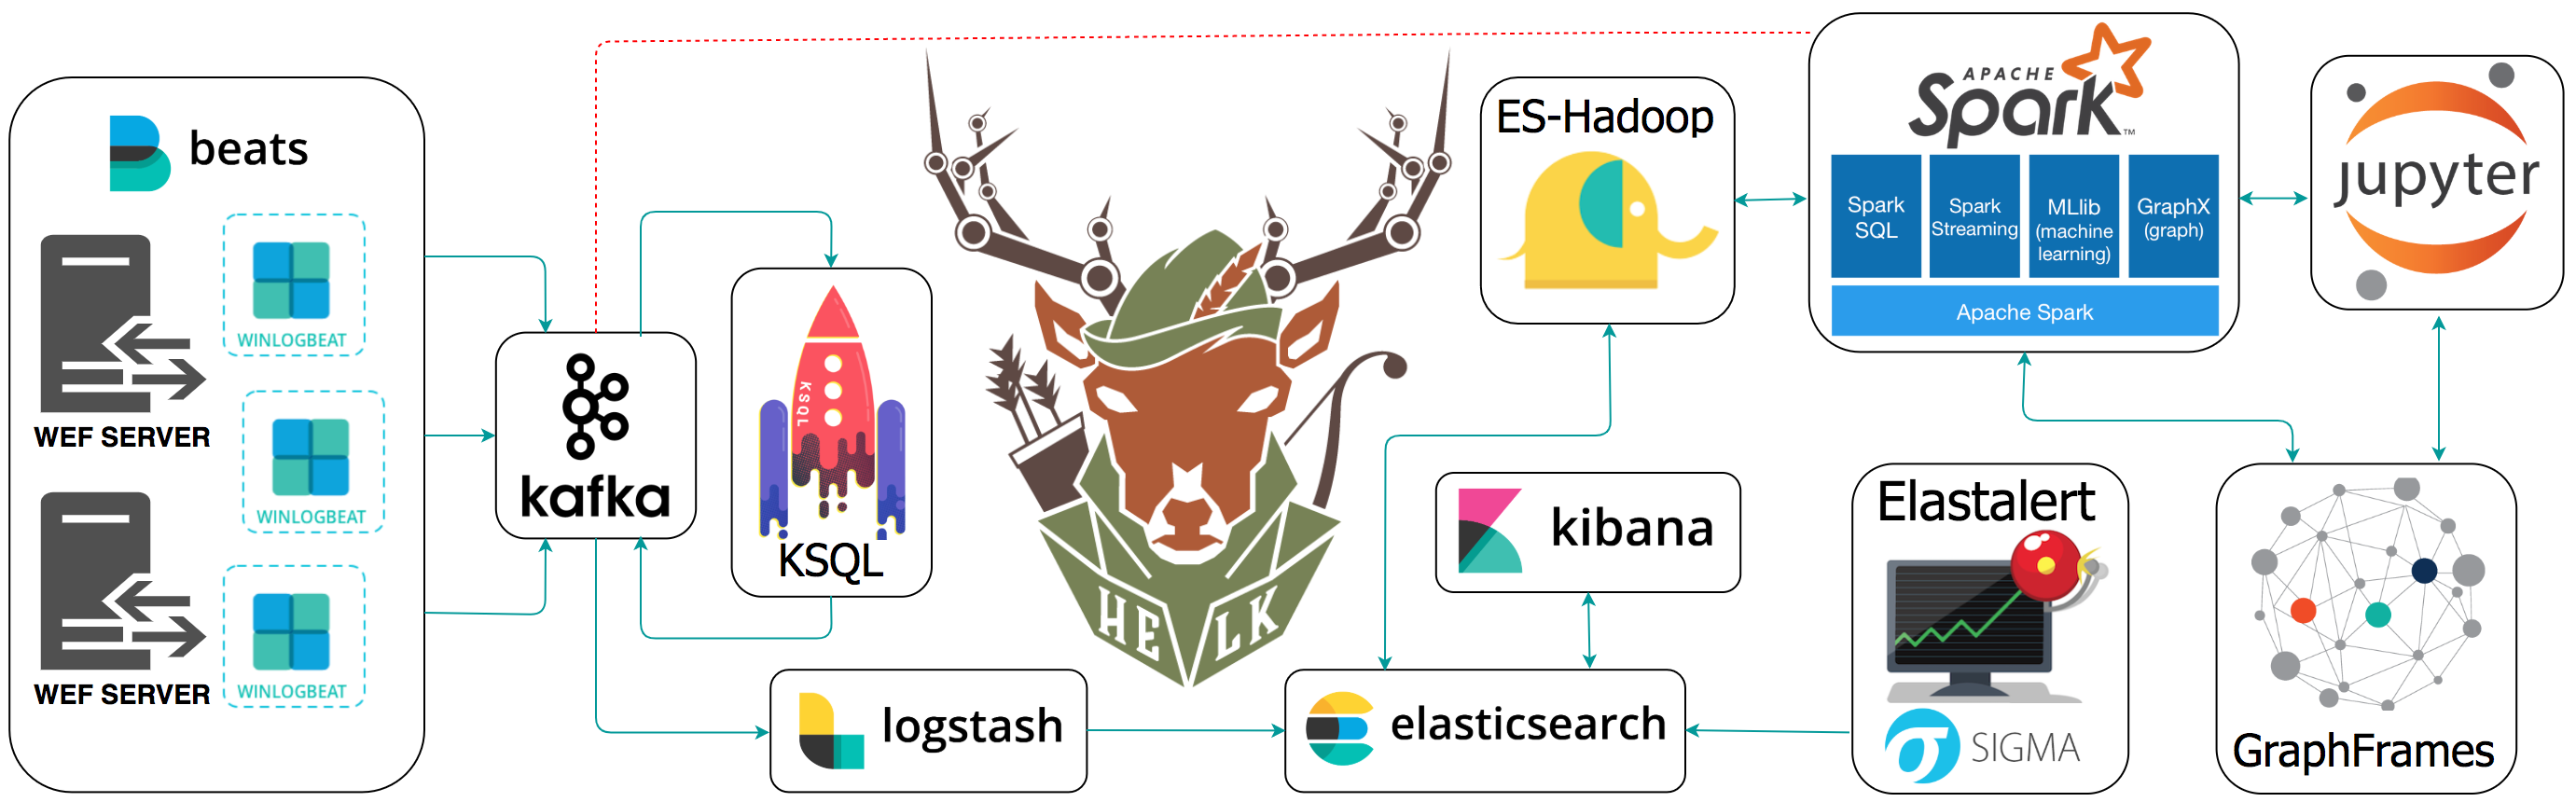
 sans-blue-team/deepbluecli
Инструмент для охоты за угрозами на основе PowerShell, который анализирует журналы событий Windows для обнаружения вредоносной активности, включая…
 ericzimmerman/kapefiles
Этот репозиторий служит площадкой для созданных сообществом Targets и Modules для использования с KAPE.
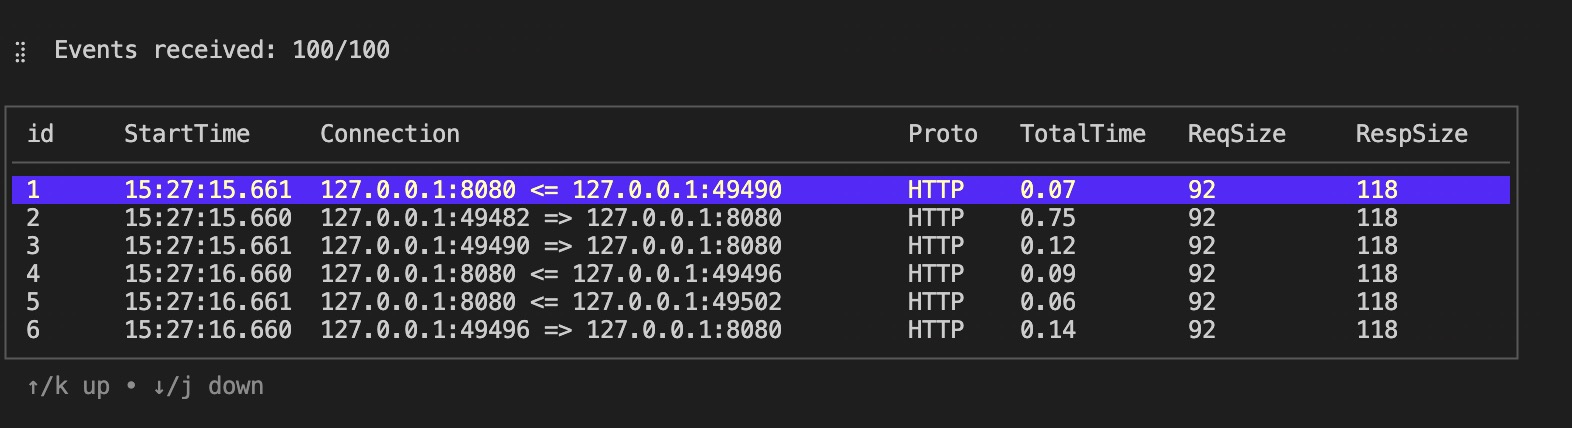 hengyoush/kyanos
Kyanos - это инструмент анализа сетевых подключений, использующий eBPF. Он может визуализировать время, которое пакеты проводят в ядре, захватывать…
 tsale/edr-telemetry
Этот проект направлен на сравнение и оценку телеметрии различных EDR-продуктов.