How-To-Secure-A-Linux-Server

Пошаговое руководство по усилению безопасности Linux-сервера, охватывающее безопасность SSH, межсетевые экраны, обнаружение вторжений, аудит и…

Пошаговое руководство по усилению безопасности Linux-сервера, охватывающее безопасность SSH, межсетевые экраны, обнаружение вторжений, аудит и…

Горизонтально масштабируемая мультитенантная система агрегации логов, которая индексирует метки вместо полного текста, интегрируется с Grafana и…

Инструментация, мониторинг и аналитика операционной системы на основе SQL.

Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…

Открытая платформа XDR и SIEM для обнаружения угроз, анализа журналов, мониторинга целостности файлов, оценки уязвимостей и управления соответствием…

Облачный SIEM для интеллектуальной аналитики безопасности вашего предприятия.

Демон для блокировки хостов, вызывающих множественные ошибки аутентификации

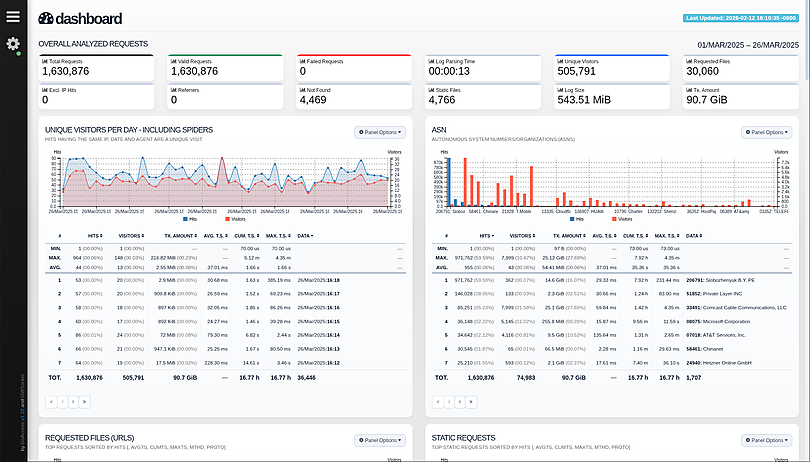
GoAccess — это анализатор веб-логов в реальном времени и интерактивный просмотрщик, который работает в терминале в *nix-системах или через ваш…

Самый простой и самый безопасный способ доступа и защиты всей вашей инфраструктуры.

Главный репозиторий правил Sigma

Движок IDS/IPS и WAF с открытым исходным кодом, который анализирует журналы и HTTP-запросы для обнаружения и блокировки вредоносных IP-адресов,…

ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…

Zeek — это мощный фреймворк для анализа сети, который сильно отличается от типичных IDS, которые вы, возможно, знаете.

Централизованная платформа управления логами для сбора, индексации и анализа потоковых логов, с оповещениями и корреляцией событий для мониторинга…

🍯 T-Pot - Универсальная мульти-хонипот платформа 🐝

Сетевая наблюдаемость на базе eBPF для Kubernetes. Индексирует трафик L4/L7 с полным контекстом K8s, расшифровывает TLS без ключей. Доступна для…

Система обнаружения вредоносного трафика в реальном времени, использующая публичные чёрные списки, статические следы вредоносного ПО и эвристический…

Движок сетевой IDS/IPS/NSM с открытым исходным кодом для инспекции трафика в реальном времени, обнаружения и предотвращения вторжений, анализа…