
Flipper
 uberguidoz/flipper
# Площадка (и свалка) для вещей, которые я создаю или модифицирую для Flipper Zero
embedded-systems-securityrfid-nfc-toolswireless-security+3
17.3k2 месяцев назад
uberguidoz/flipper# Площадка (и свалка) для вещей, которые я создаю или модифицирую для Flipper Zero
 darkflippers/unleashed-firmware
Кастомная прошивка для Flipper Zero, обеспечивающая функции Sub-GHz-радио, эмуляции NFC/RFID, инфракрасных сигналов и BadUSB-атак для тестирования…
 flipperdevices/flipperzero-firmware
Flipper Zero — исходный код прошивки
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 justcallmekoko/esp32marauder
Набор инструментов для атаки и защиты WiFi/Bluetooth для ESP32
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 refirmlabs/binwalk
Инструмент анализа прошивки
 greatscottgadgets/hackrf
Недорогая платформа программно-определяемого радио с открытым исходным кодом, включающая аппаратные проекты и встроенное ПО для передачи, приёма и…
 spacehuhntech/esp8266_deauther
Доступная платформа для взлома WiFi для тестирования и обучения
 rfidresearchgroup/proxmark3
Аппаратный инструмент для анализа RFID, эмуляции и тестирования на проникновение. Поддерживает протоколы 125kHz и 13.56MHz (MIFARE, iClass,…
 mister-devel/main_mister
Основной бинарный файл и документация платформы аппаратной эмуляции на базе ПЛИС для разработки ретро-систем, компиляции прошивок и исследований в…
 v33ru/awesome-connected-things-sec
Курируемый список ресурсов по безопасности для всех подключённых вещей
 geo-tp/esp32-bit-pirate
Инструмент для взлома аппаратного обеспечения с веб-интерфейсом командной строки, который общается по всем протоколам
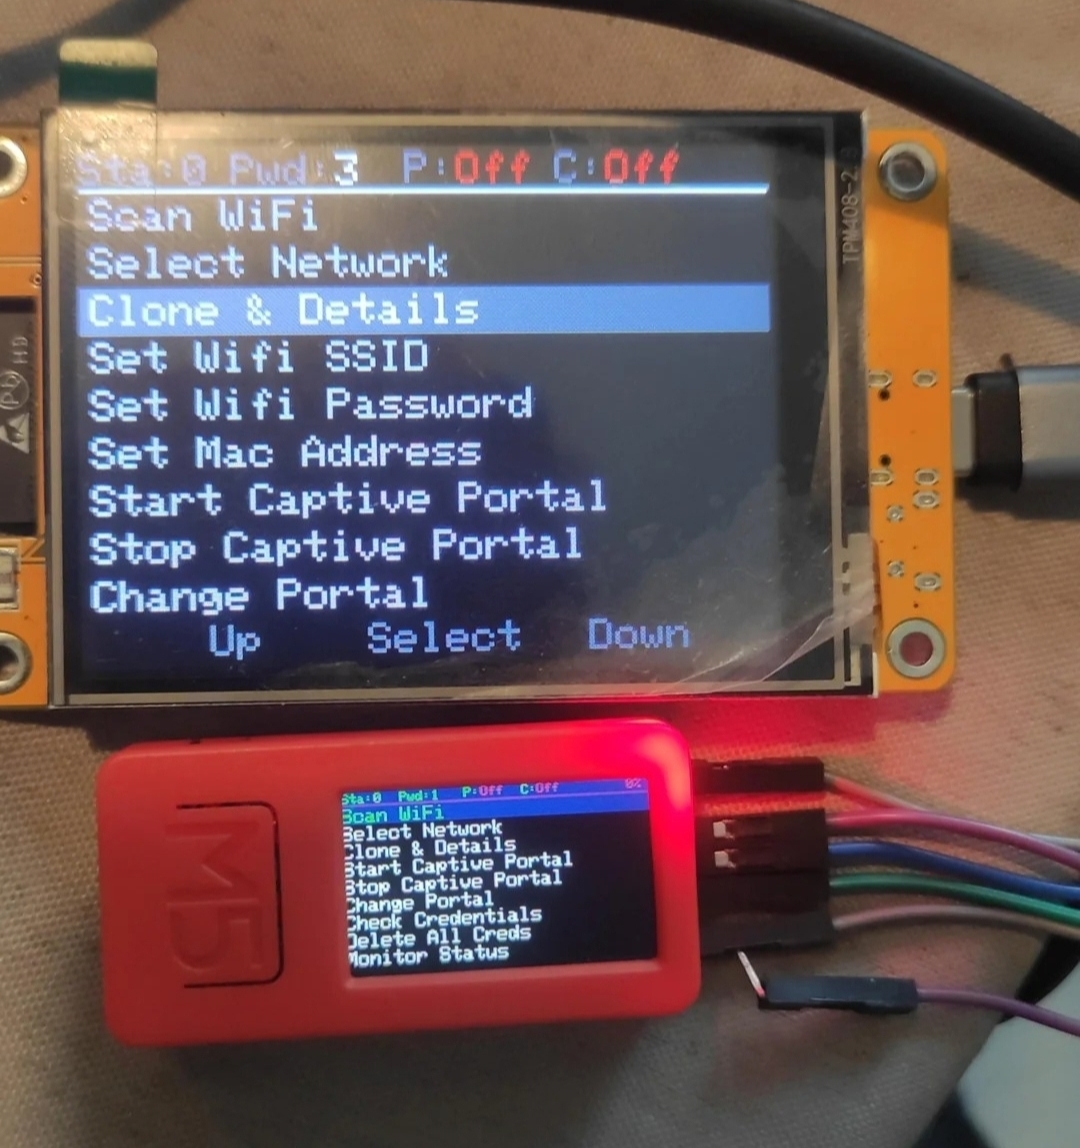 7h30th3r0n3/evil-m5project
Многофункциональный инструментарий для тестирования Wi-Fi на проникновение для устройств M5Stack. Выполняет сканирование сети, атаки «злой близнец»,…
 idoka/awesome-canbus
:articulated_lorry: Подборка инструментов, оборудования и ресурсов для CAN-шины — для исследователей кибербезопасности, реверс-инженеров и…
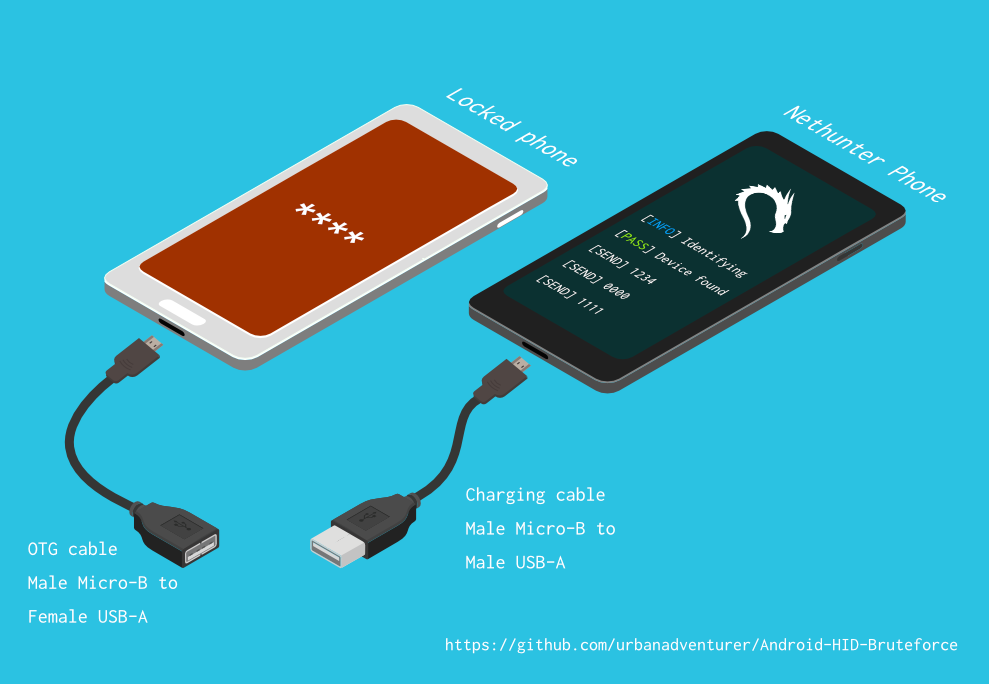 urbanadventurer/android-pin-bruteforce
Разблокируйте Android-телефон (или устройство) путем брутфорса PIN-кода блокировки экрана. Превратите свой телефон с Kali Nethunter в…
 seemoo-lab/nexmon
C-based фреймворк для патчинга прошивок WiFi-чипов Broadcom/Cypress, который обеспечивает режим монитора, инъекцию кадров и многое другое
 emenstanougat/esp32-bluejammer
Основанный на ESP32 и nRF24 глушитель 2.4 ГГц, который нарушает работу Bluetooth, BLE, WiFi и RC-каналов посредством шума и флудинга пакетами для…