unleashed-firmware
Кастомная прошивка для Flipper Zero, обеспечивающая функции Sub-GHz-радио, эмуляции NFC/RFID, инфракрасных сигналов и BadUSB-атак для тестирования…

Кастомная прошивка для Flipper Zero, обеспечивающая функции Sub-GHz-радио, эмуляции NFC/RFID, инфракрасных сигналов и BadUSB-атак для тестирования…

Основанный на ESP32 и nRF24 глушитель 2.4 ГГц, который нарушает работу Bluetooth, BLE, WiFi и RC-каналов посредством шума и флудинга пакетами для…

Набор инструментов для атаки и защиты WiFi/Bluetooth для ESP32

Открытая платформа для беспроводных исследований на базе ESP32.

Bluetooth 5 и 4.x LE сниффер для оборудования TI CC1352/CC26x2 с поддержкой расширенной рекламы, всех режимов PHY, фильтрации MAC/RSSI и экспорта в…

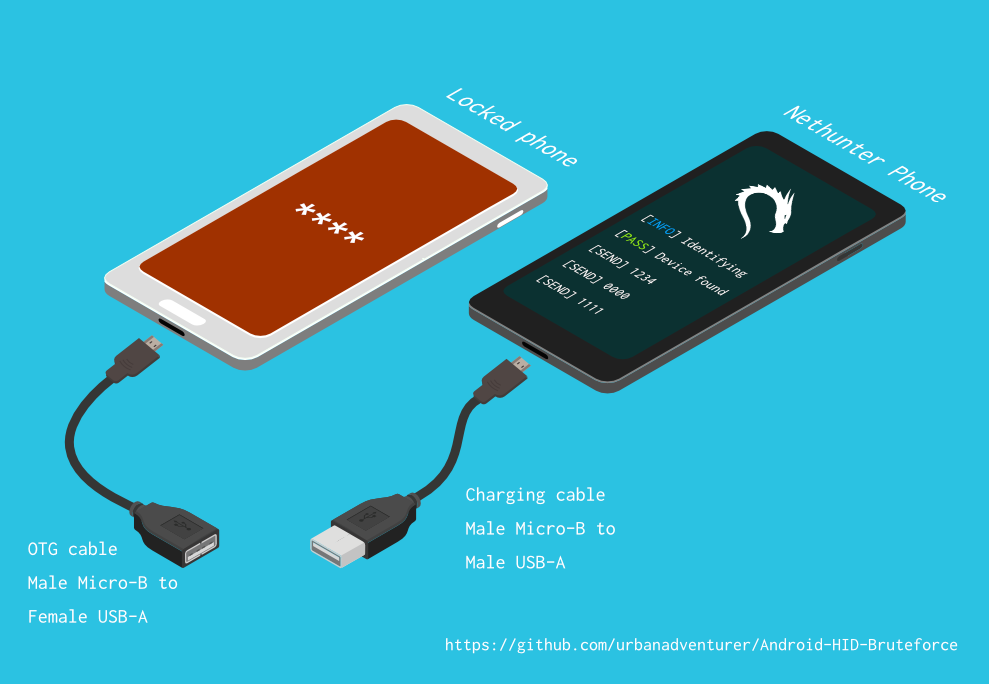
Разблокируйте Android-телефон (или устройство) путем брутфорса PIN-кода блокировки экрана. Превратите свой телефон с Kali Nethunter в…

Фреймворк для пентестинга на Python

Реверс-инжиниринг головного устройства BYD Dolphin — CAN-шина, AVAS, NFC-ключи, OTA и многое другое. DiLink 3 / Android 10.

Открытая прошивка для HydraBus — многофункционального инструмента для отладки встраиваемого оборудования, взлома и тестирования на проникновение,…

Доступная платформа для взлома WiFi для тестирования и обучения

Flipper Zero — исходный код прошивки

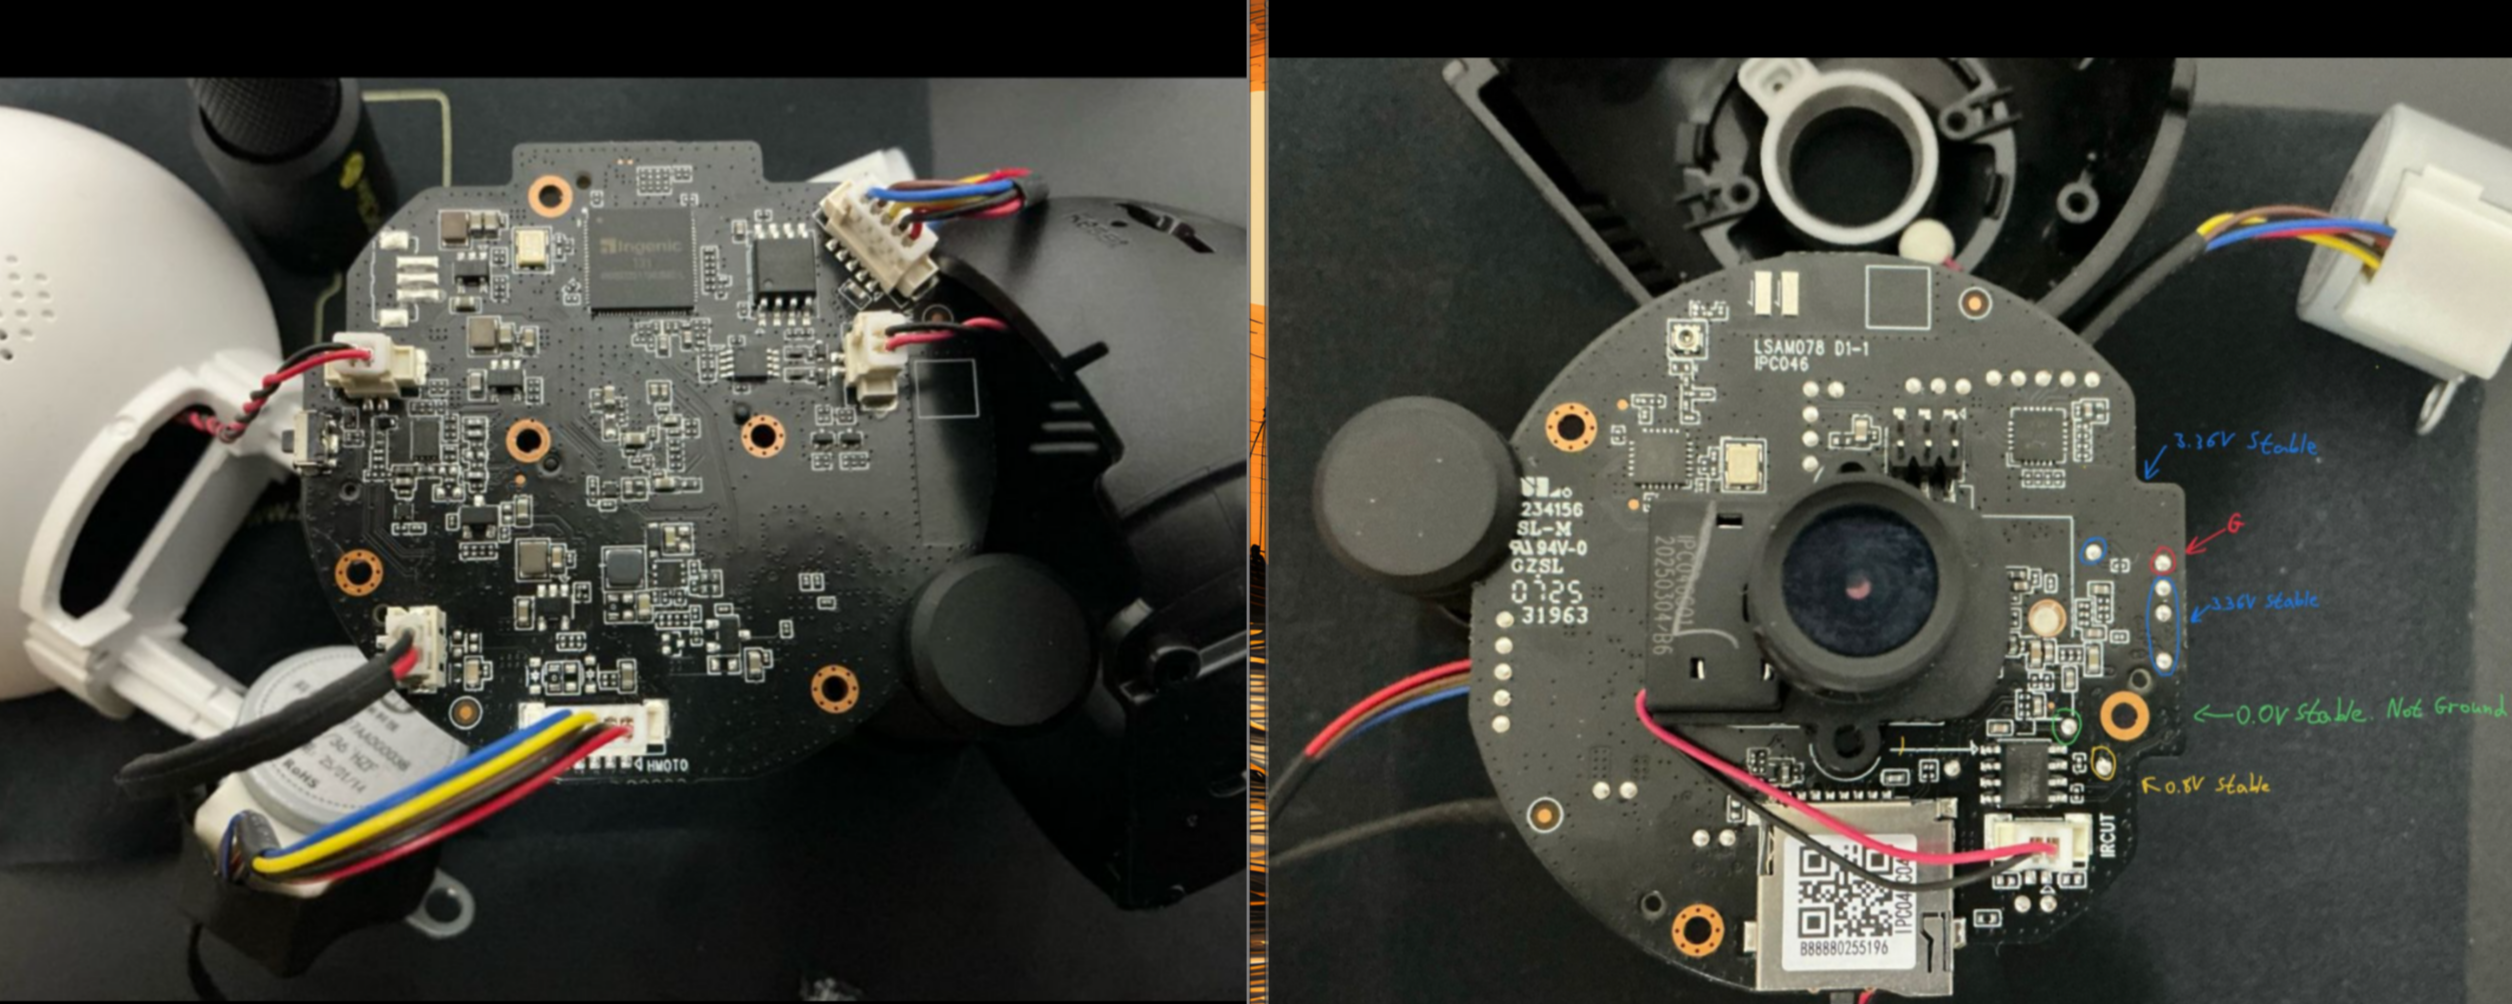
От UART до Root: Взлом Xiaomi C200 через U-Boot

Реализуйте собственное USB-устройство на Python с поддержкой аппаратного периферийного устройства, такого как Cynthion или GreatFET

Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.

Инструмент анализа и сравнения прошивок

:articulated_lorry: Подборка инструментов, оборудования и ресурсов для CAN-шины — для исследователей кибербезопасности, реверс-инженеров и…

C-based фреймворк для патчинга прошивок WiFi-чипов Broadcom/Cypress, который обеспечивает режим монитора, инъекцию кадров и многое другое

Инструмент для взлома аппаратного обеспечения с веб-интерфейсом командной строки, который общается по всем протоколам