
shad0w
 bats3c/shad0w
Фреймворк для пост-эксплуатации, предназначенный для скрытной работы в сильно мониторимых средах.
exploit-frameworkspayload-generationpost-exploitation+2
2.2k5 лет назад
bats3c/shad0wФреймворк для пост-эксплуатации, предназначенный для скрытной работы в сильно мониторимых средах.
 rew-sploit/rew-sploit
Эмуляция и анализ атак MSF и *других*
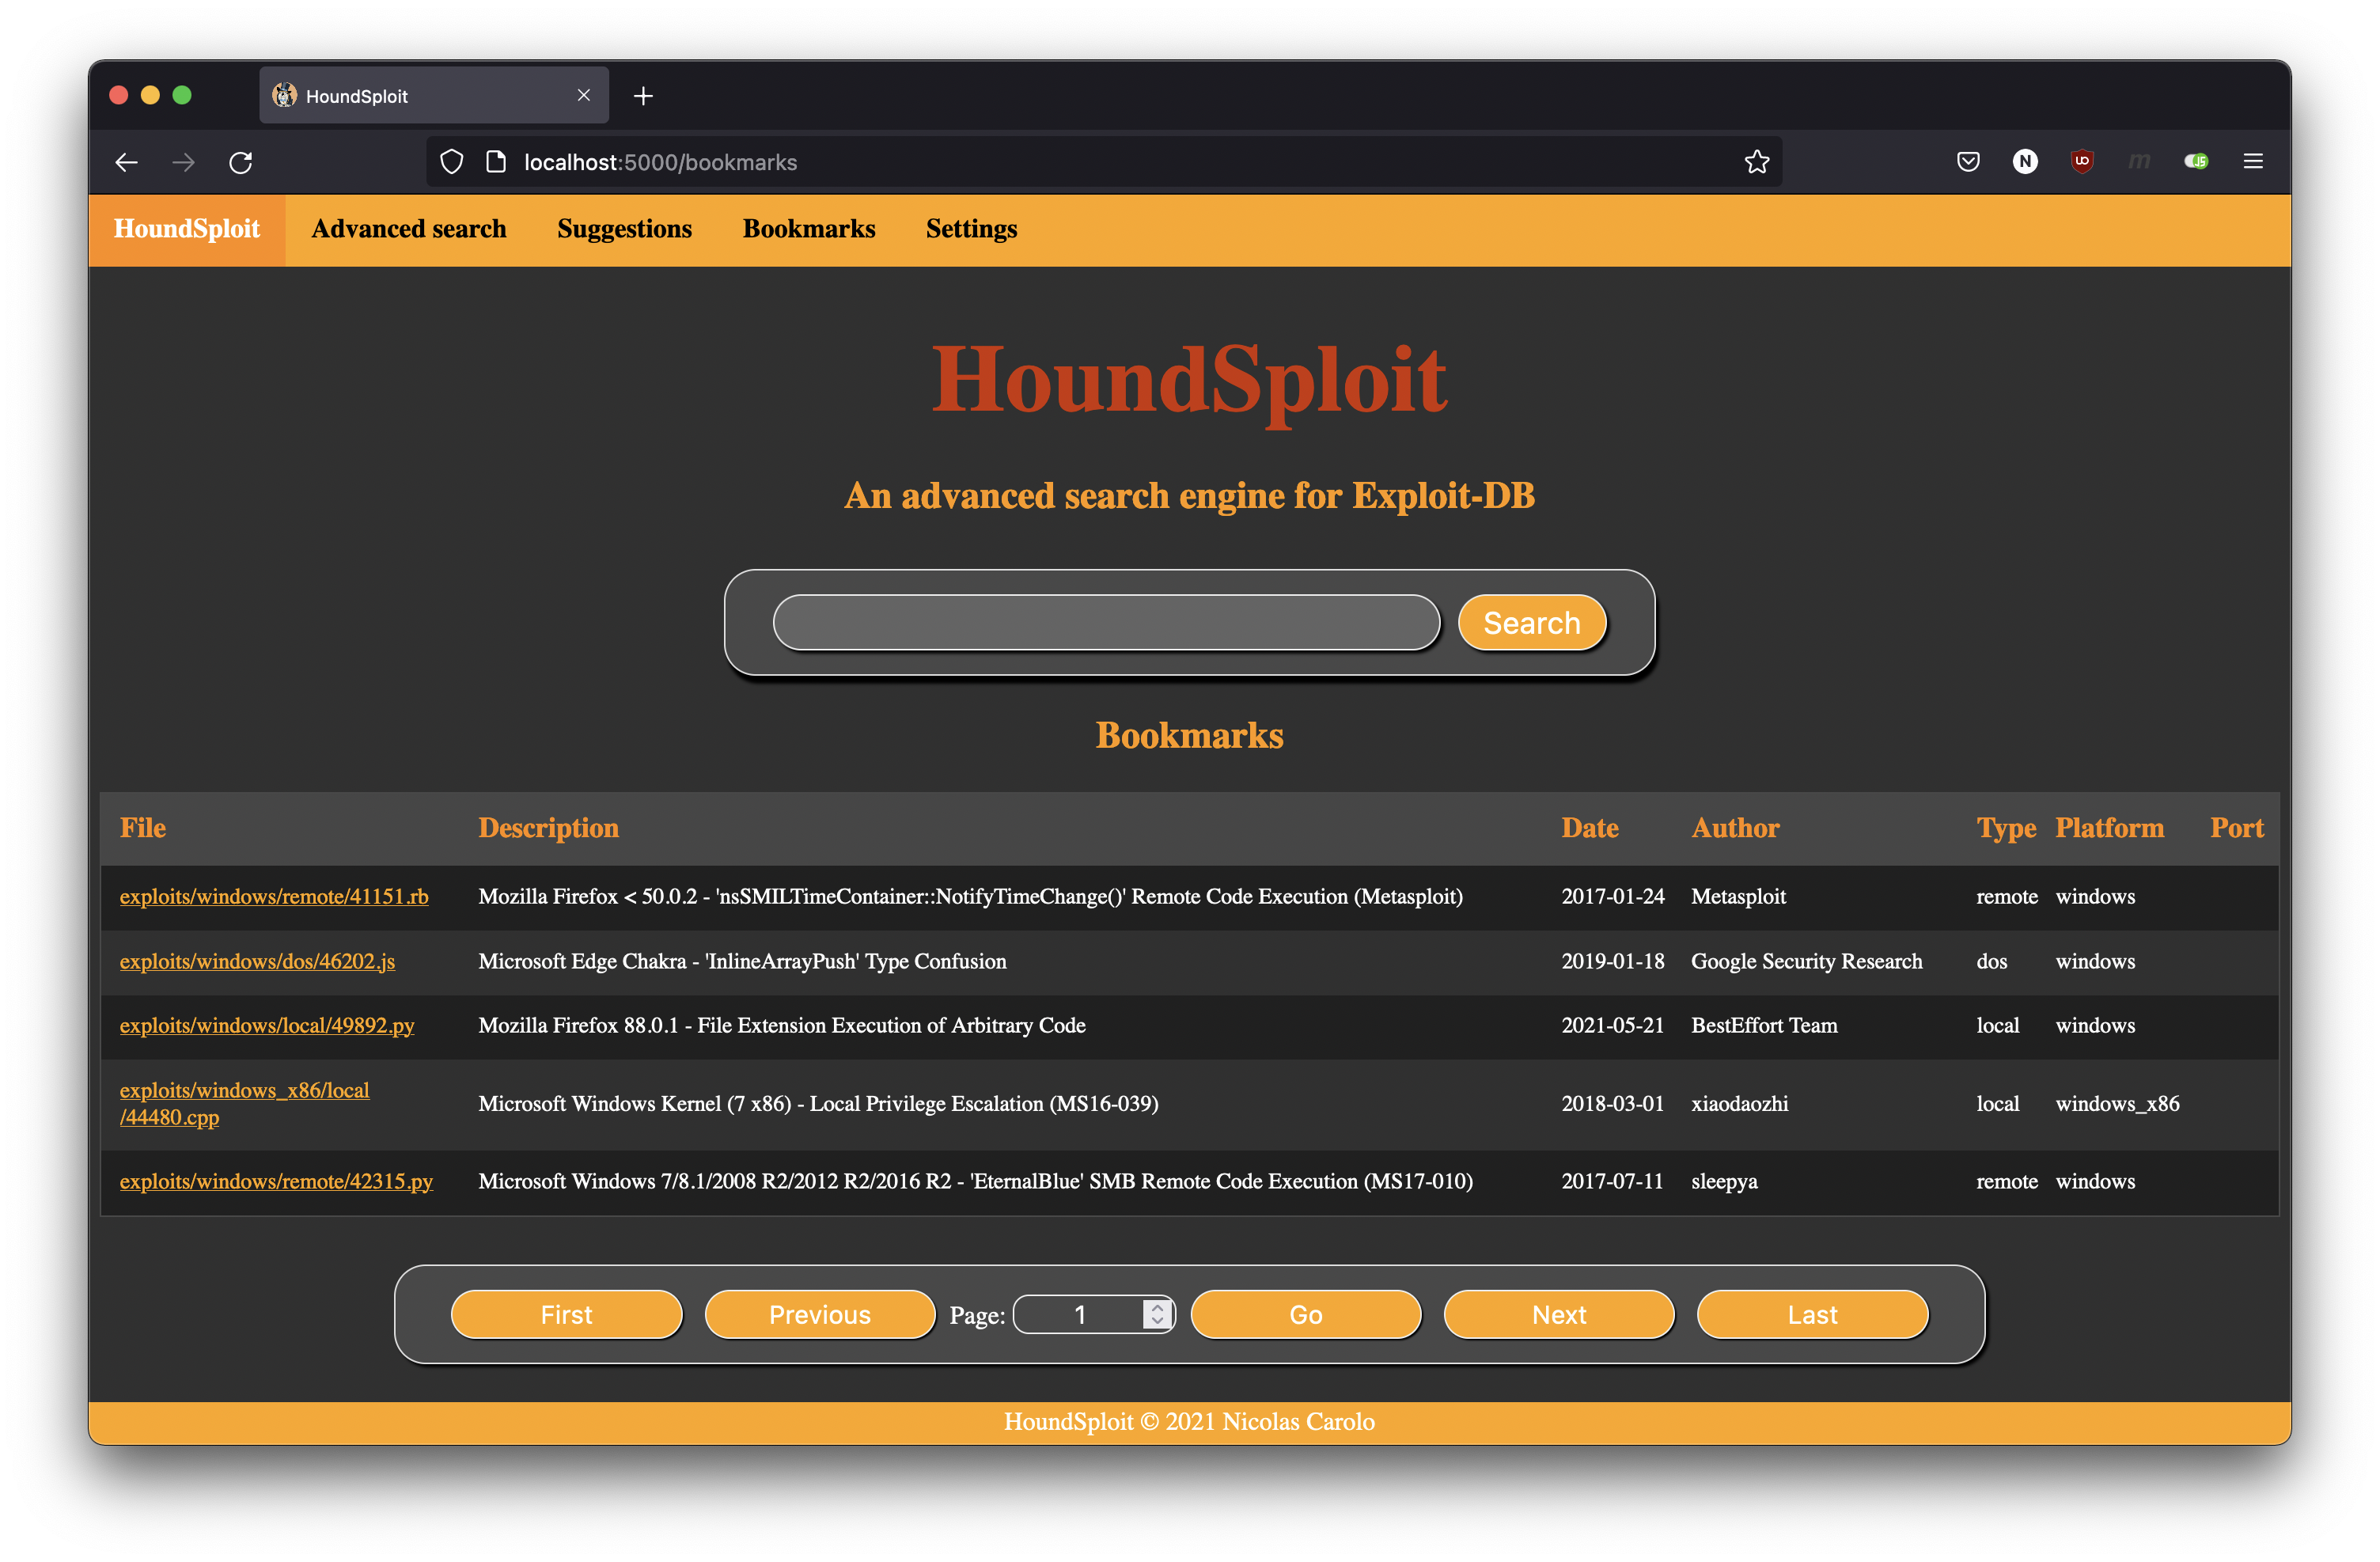 nicolas-carolo/houndsploit
Продвинутый графический поисковый движок для Exploit-DB
 phra/pezor
Упаковывайте шеллкод и PE-исполняемые файлы в маскирующиеся полезные нагрузки с использованием методов антиотладки, распутывания, системных вызовов и…
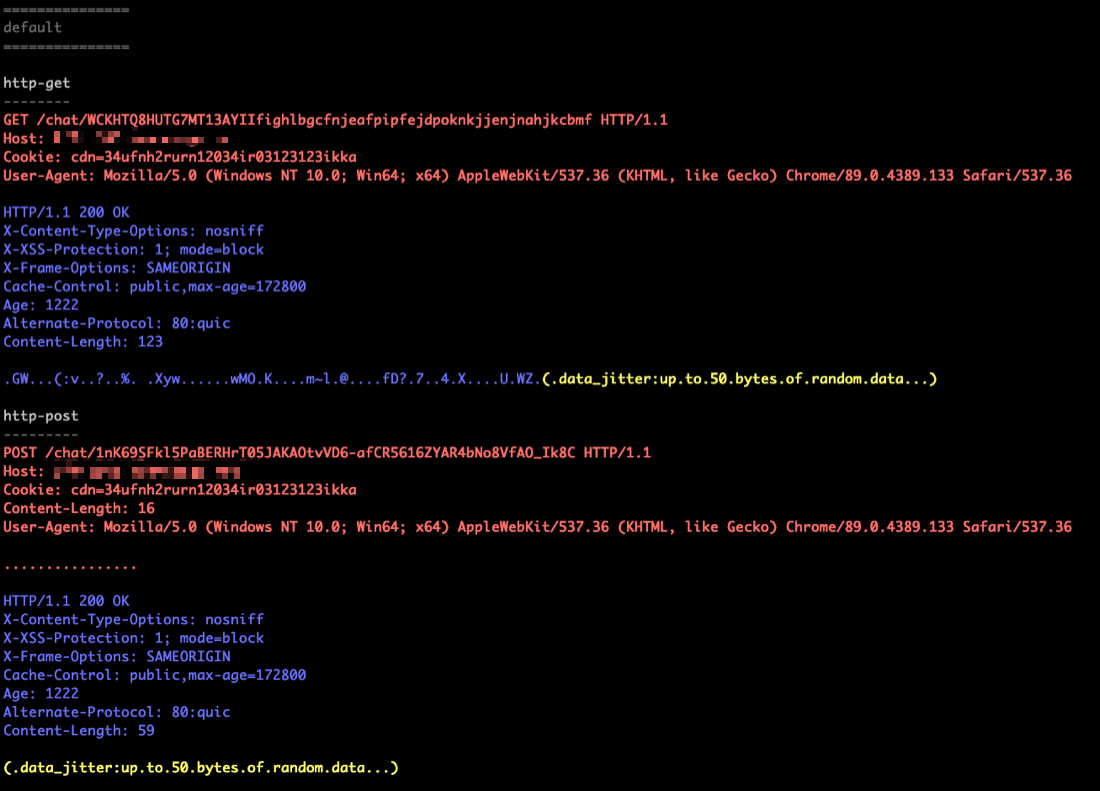 tylous/sourcepoint
Полиморфный генератор профилей C2 для Cobalt Strike, который автоматизирует создание уклончивых конфигураций beacon со случайными параметрами для…
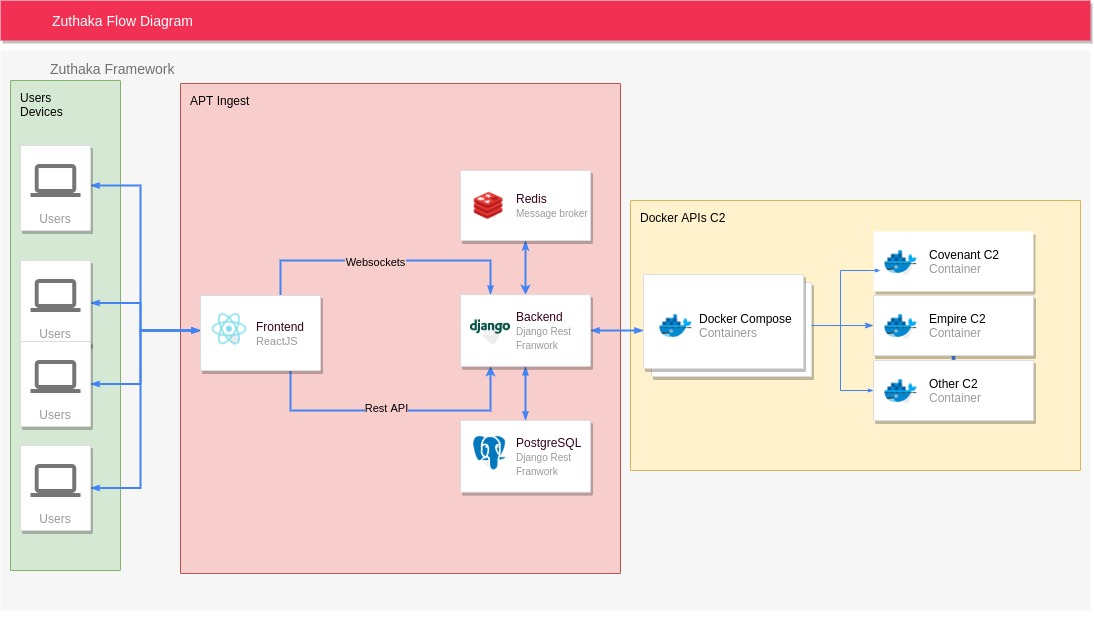 pucarasec/zuthaka
Открытая платформа интеграции C2, предоставляющая единый веб-интерфейс для управления несколькими экземплярами командных центров, слушателями,…
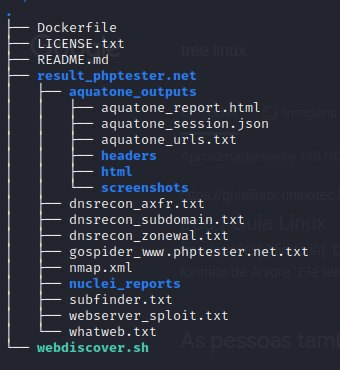 v1n1v131r4/webdiscover
Цель этого скрипта — автоматизировать процесс перебора веб-ресурсов и поиска эксплойтов.
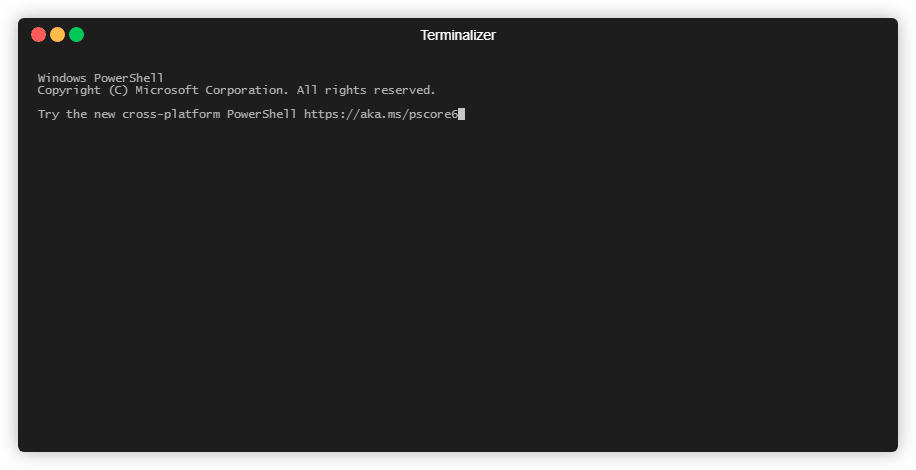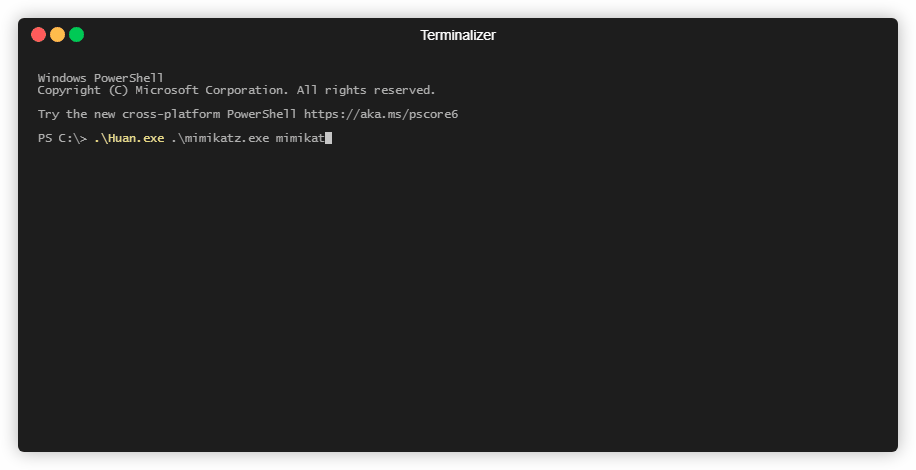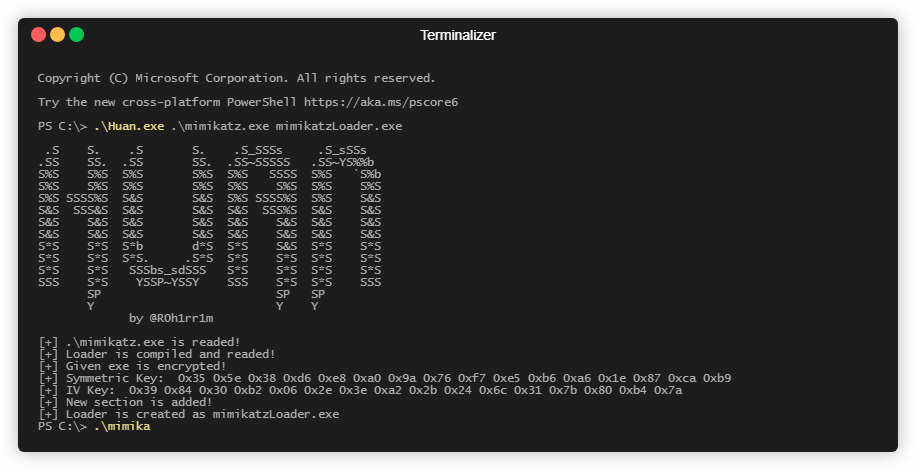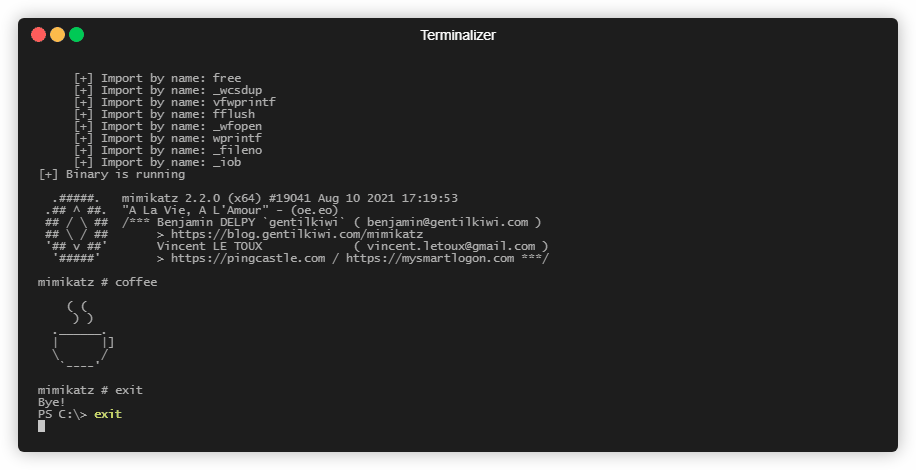 frkngksl/huan
Генератор зашифрованного загрузчика PE
 offxec/pavelow
PAVELOW Exploit Toolbox — это BASH-скрипт, который взаимодействует с вашим дистрибутивом KALI, чтобы улучшить процесс поиска и эксплуатации…
 tanc7/exocet-av-evasion
EXOCET - обходящий антивирусы, необнаруживаемый инструмент доставки полезной нагрузки
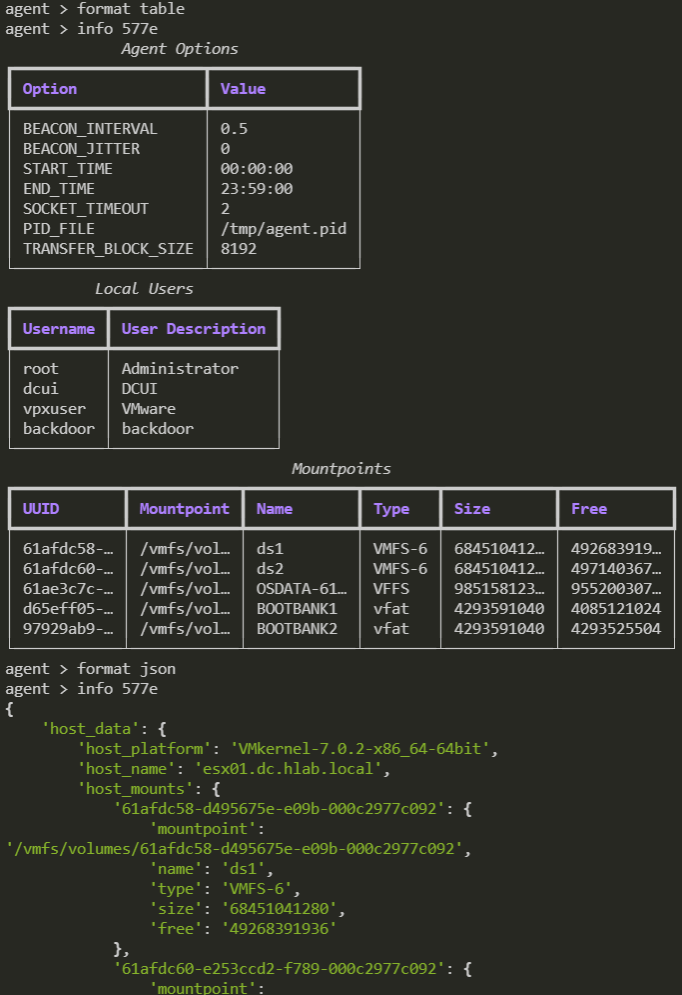 psmths/reave
WIP Фреймворк для постэксплуатации, адаптированный для гипервизоров.
 reverseclabs/wepwnise
WePWNise генерирует архитектурно-независимый код VBA для использования в документах или шаблонах Office и автоматизирует обход средств контроля…
 gr1mmie/atlasc2
C# C2 фреймворк, ориентированный на операции первого этапа
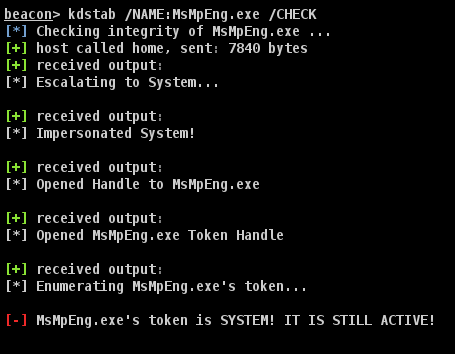 octoberfest7/kdstab
Комбинация BOF KillDefender и Backstab
 nvisosecurity/pycobalthound
pyCobaltHound — это расширение скрипта Aggressor для Cobalt Strike, предназначенное для обеспечения глубокой интеграции между Cobalt Strike и…
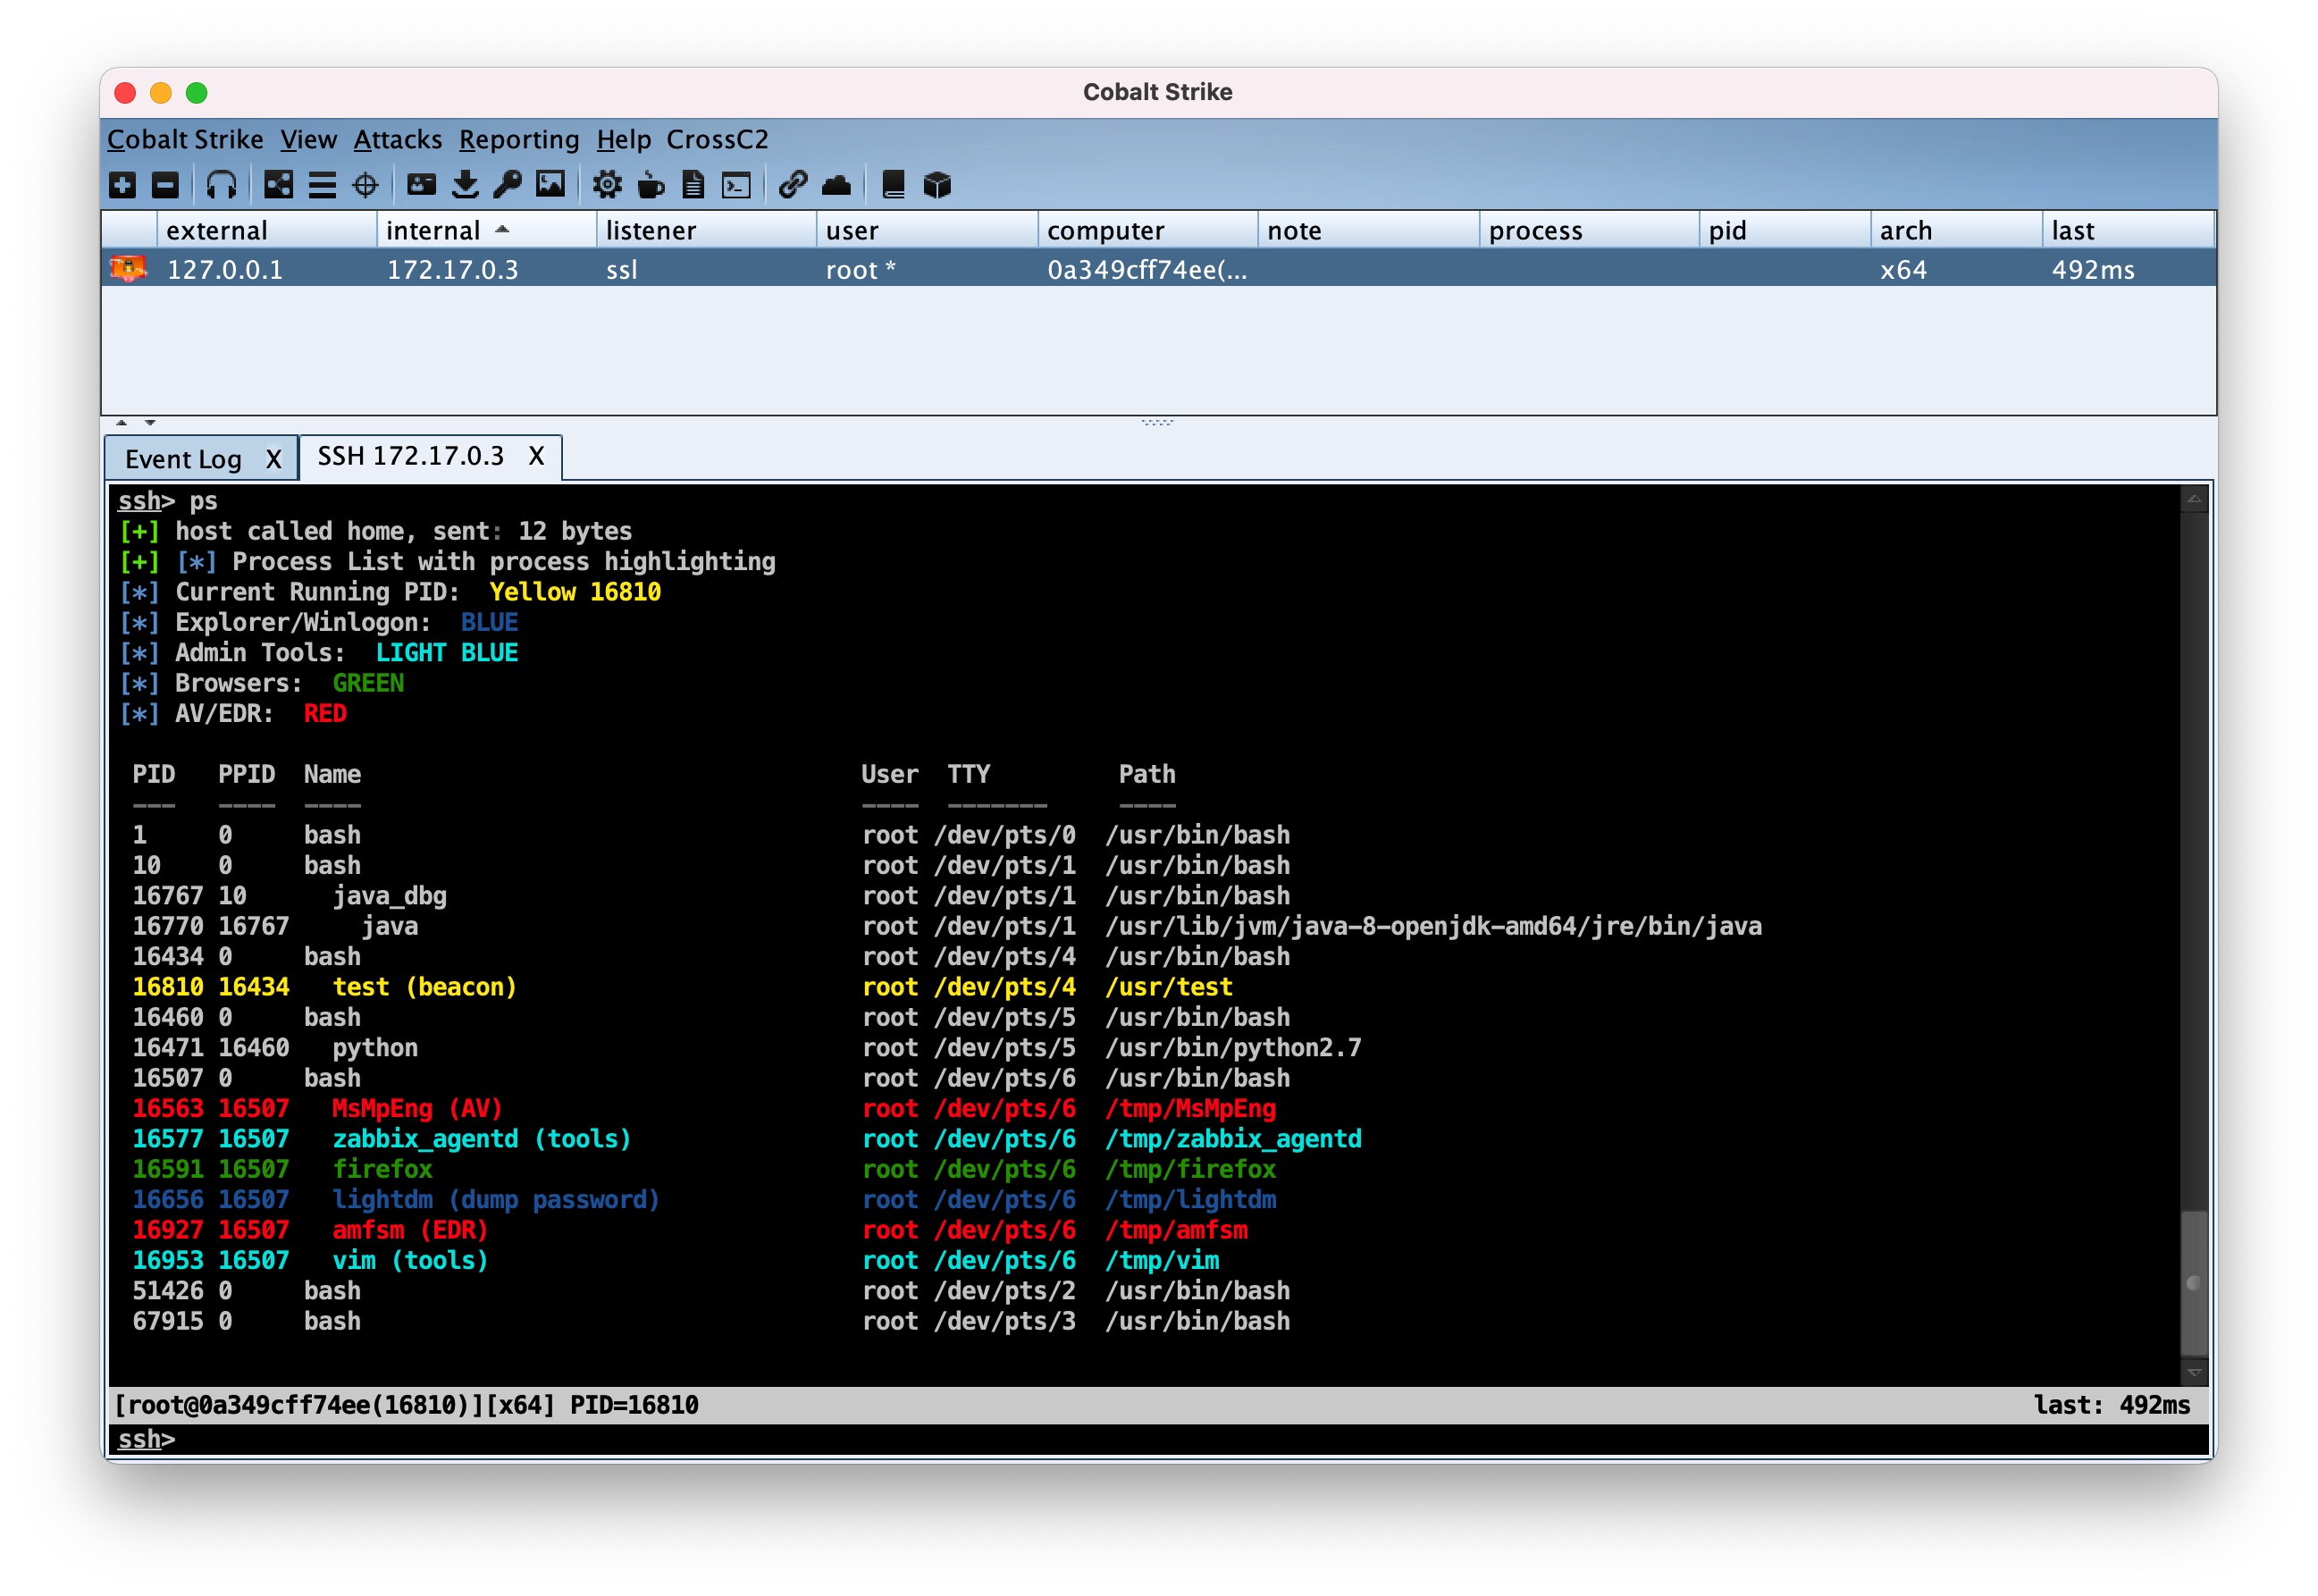 crossc2/crossc2kit
CrossC2, разработанный на основе фреймворка Cobalt Strike, может использоваться для управления другими кроссплатформенными системами. CrossC2Kit…
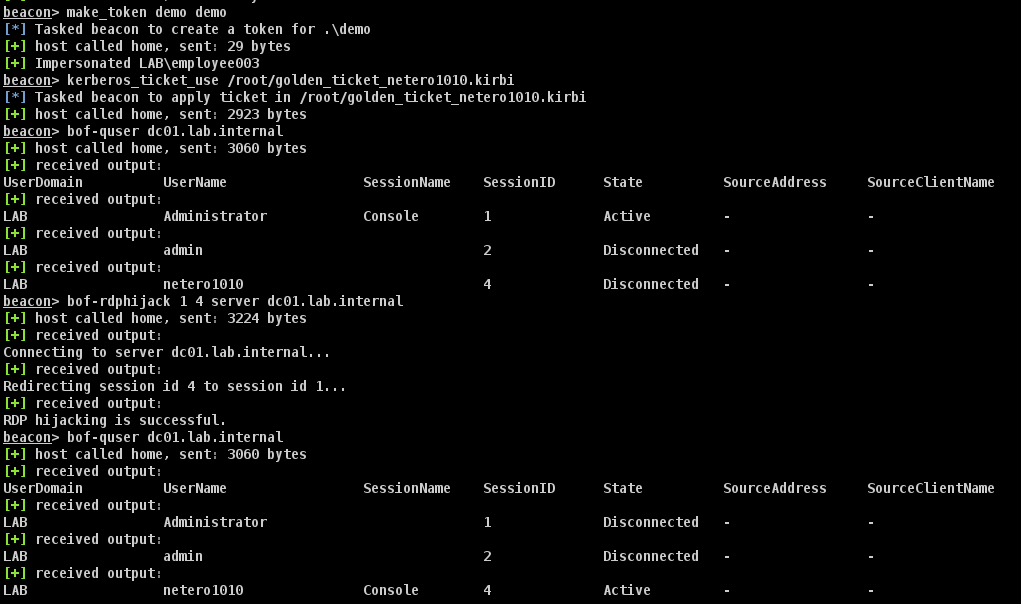 netero1010/rdphijack-bof
Файл объекта Beacon (BOF) для Cobalt Strike, использующий API WinStationConnect для выполнения локального/удаленного перехвата сеансов RDP.
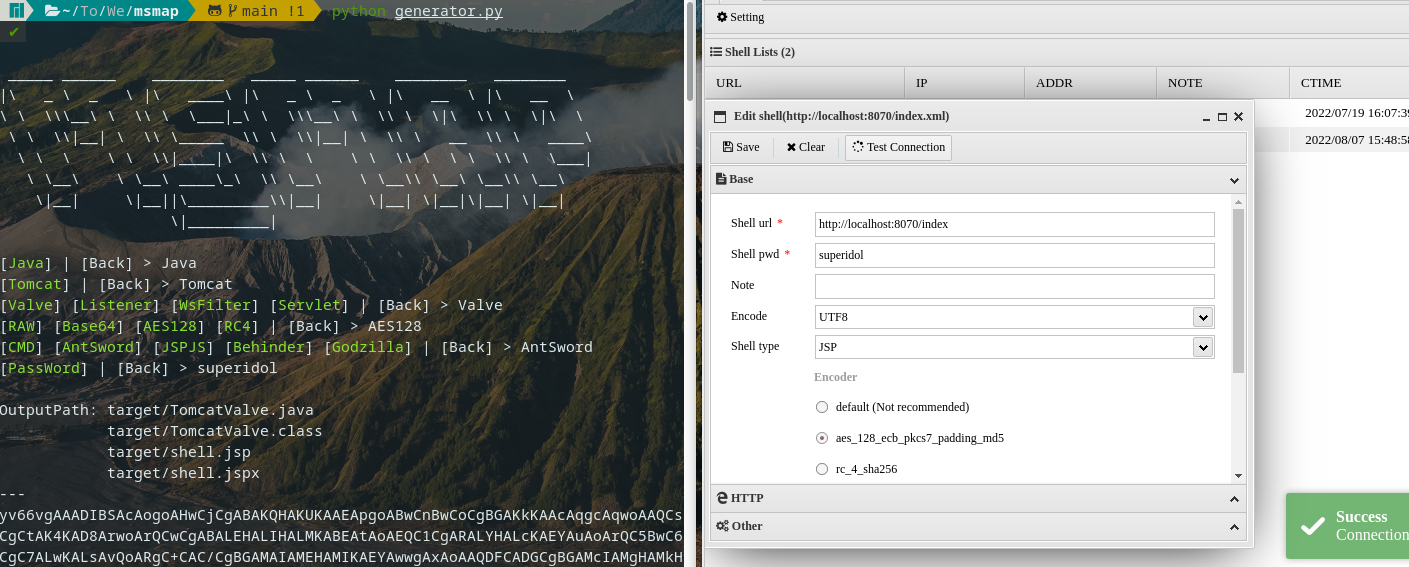 hosch3n/msmap
Модульный генератор memory webshell'ов, поддерживающий Java-контейнеры (Tomcat, Spring, WebLogic), с множеством типов шеллов, кодировщиков и…