

BurpIA
 dragonjar/burpia
Расширение Burp Suite, которое добавляет пассивное обнаружение уязвимостей с помощью искусственного интеллекта.
defensive-toolsweb-vulnerability-scannersvulnerability-analysis+7
21
dragonjar/burpiaРасширение Burp Suite, которое добавляет пассивное обнаружение уязвимостей с помощью искусственного интеллекта.
 kaisonox/apiscope
Фреймворк для перехвата API и мониторинга Windows-приложений
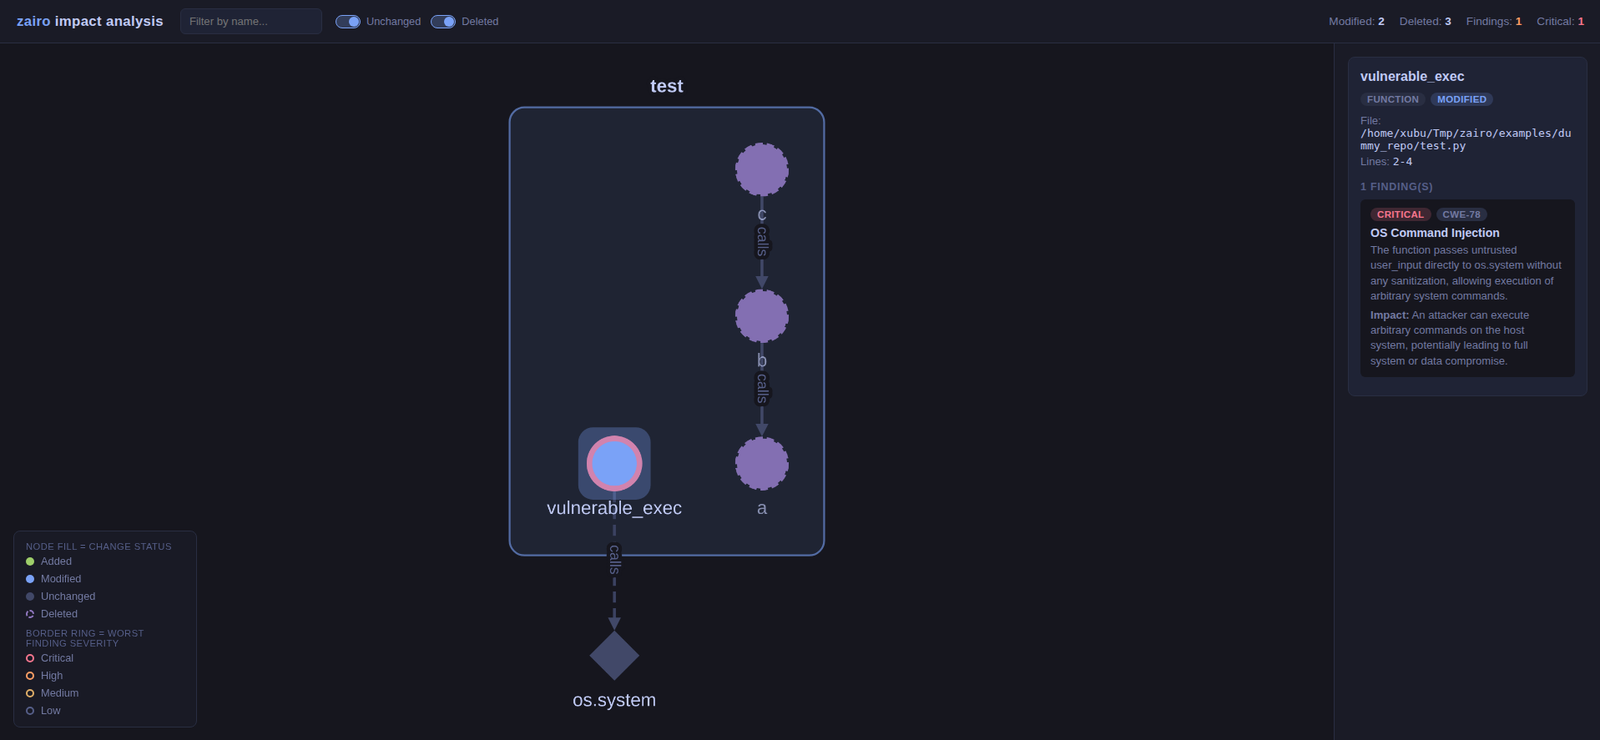 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
 fkie-cad/sandroid_dexray-intercept
Инструмент для анализа Android-вредоносного ПО, создающий комплексные профили времени выполнения путём перехвата поведения приложений в области…
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.
 sunghoojung/reverse-engineering-browser
Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 lolcaken/javascript-deobfuscator
Деобфускатор для вывода javascript-obfuscator 5.x (строковые массивы, уплощение потока управления, самозащита, RC4/base64)
 anonmoty/xxstrike
XSS-сканер на базе XSStrike с пользовательскими функциями. Обнаруживает уязвимости XSS в веб-приложениях.
 bishopfox/mauidll
Извлечение управляемых сборок (.NET) из хранилища сборок MAUI Android.
 nccgroup/android_demystification_toolbox
ADT — это набор инструментов, предназначенный для моделирования поведения приложений, исследования и тестирования уязвимостей безопасности, а также…
 gmh5225/enigma-
Реализация аналитического ядра Ghidra на C++ без зависимостей от JVM, обеспечивающая встраиваемый бинарный анализ, основы Pcode/Sleigh и интерфейсы,…
 whatswrongandwhy/ptrace
Основанная на ptrace утилита для трассировки и отладки процессов в Linux, предназначенная для анализа системных вызовов, памяти и потока выполнения…
 gmh5225/frida-stalker-ntstrace
Трассировщик системных вызовов на основе frida-stalker для Windows (x64).
 gmh5225/ida-claude-code-plugins
Плагины, интегрирующие Claude Code с IDA Pro для помощи в реверс-инжиниринге и рабочих процессах анализа бинарных файлов посредством…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Библиотека Enterprise Security API, предоставляющая средства безопасности для Java-веб-приложений, включая аутентификацию, контроль доступа, проверку…
 openbba0/bba
Песочница для клонирования Android-приложений с CLI в стиле Frida, которая запускает или подключается к клонированным приложениям и внедряет скрипты…
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON-серверы-мосты для IDA Pro и Ghidra, предоставляющие декомпиляцию, перекрёстные ссылки, символы, таблицы виртуальных методов, RTTI и патчинг…