

Archived
hooker
 androidhooker/hooker
Hooker — это проект с открытым исходным кодом для динамического анализа Android-приложений. Этот проект предоставляет различные инструменты и…
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
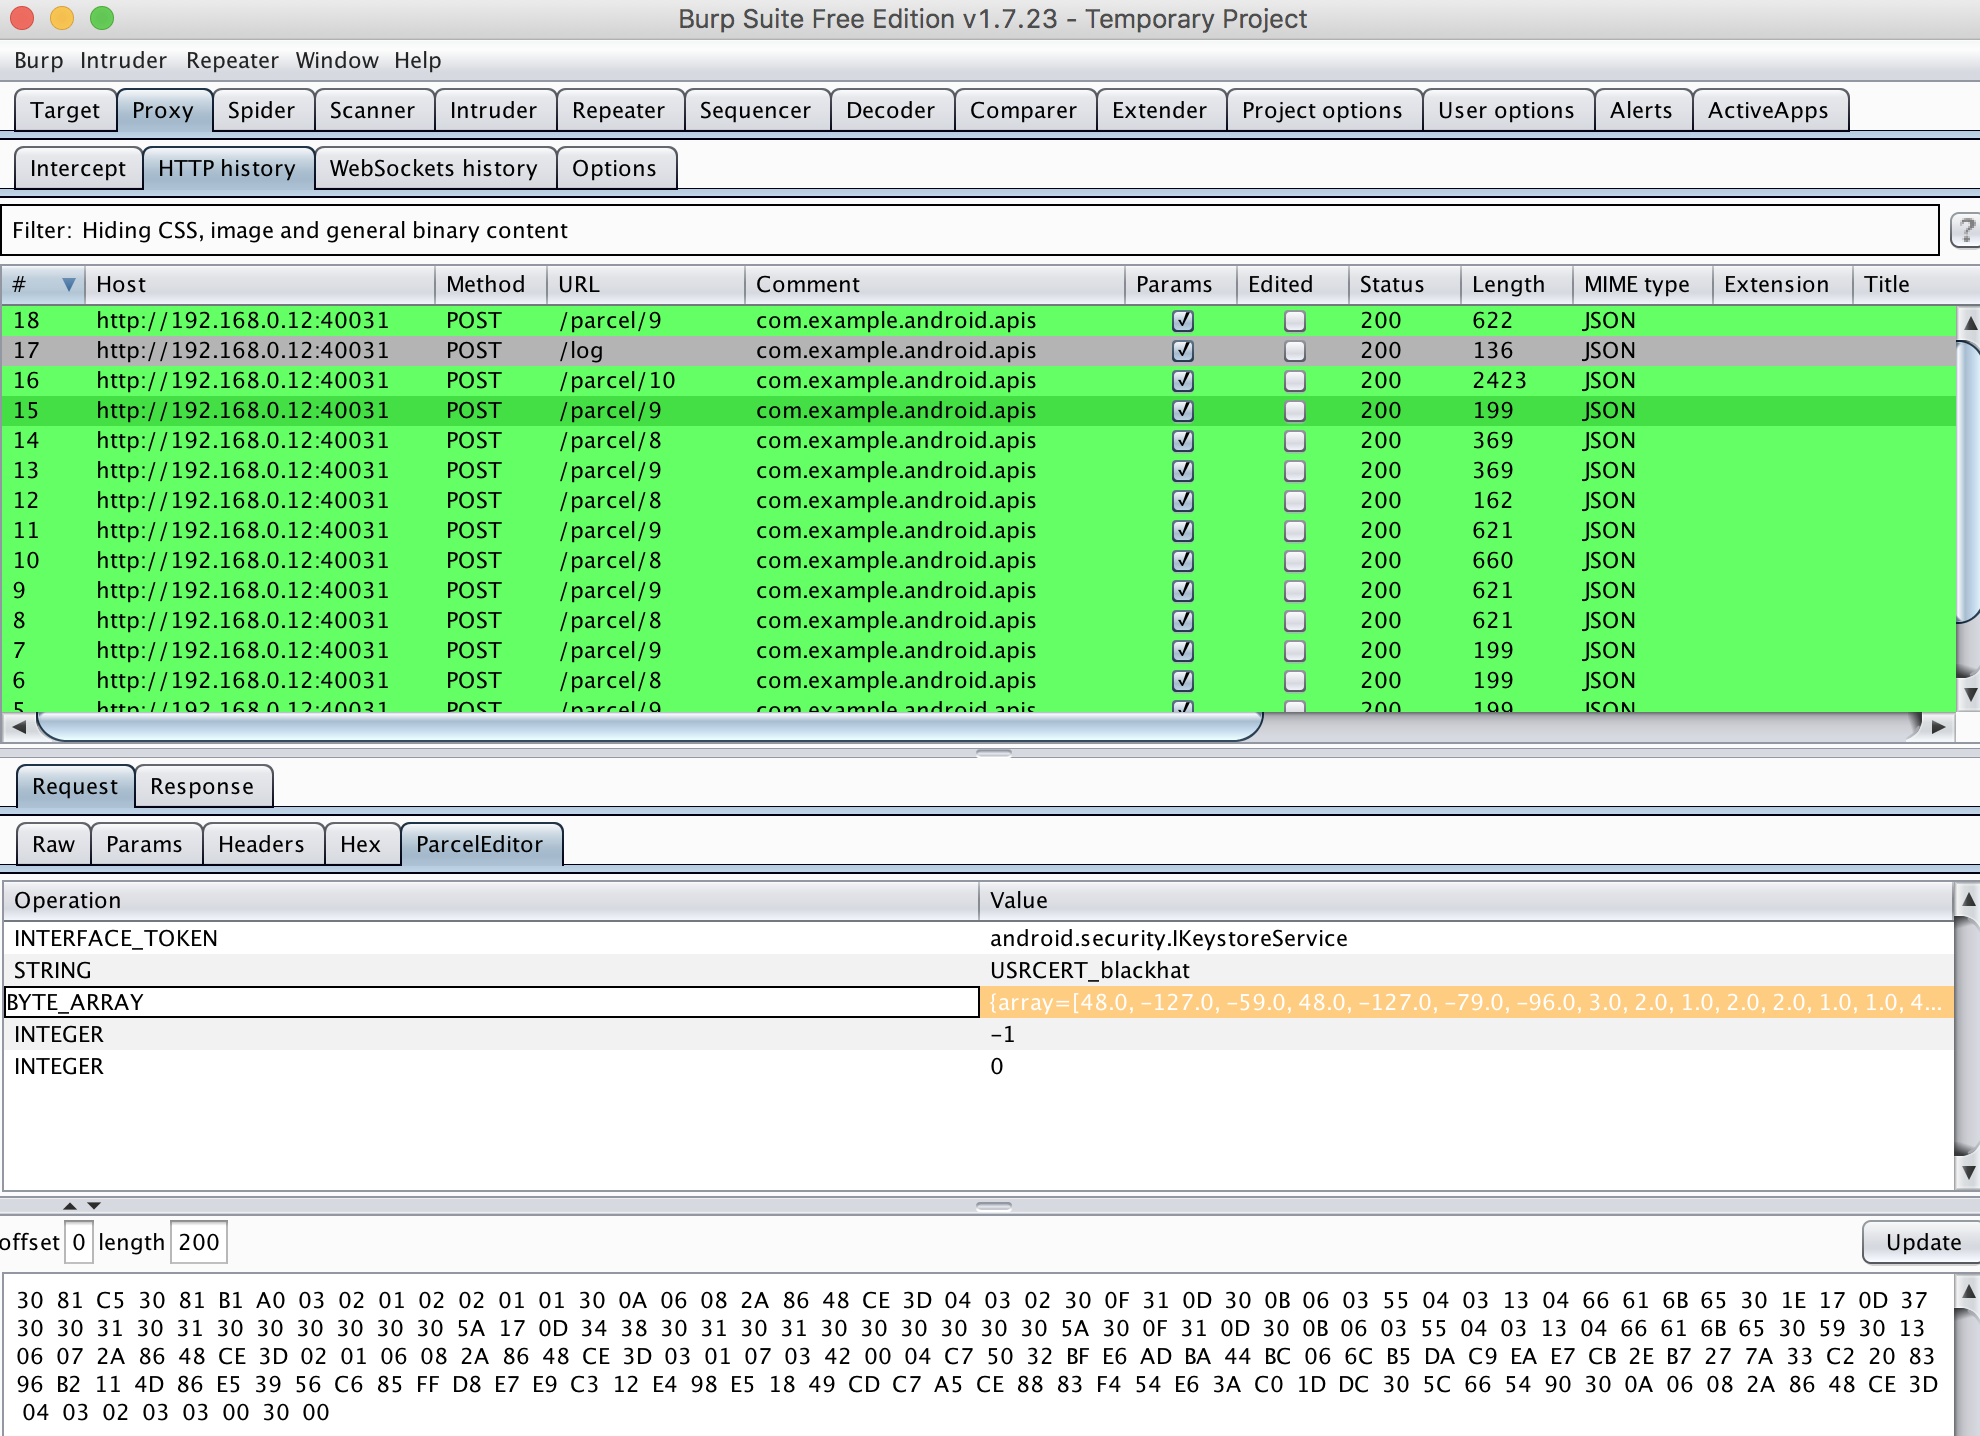 1ultimat3/badintent
Перехватывайте, изменяйте, повторяйте и атакуйте транзакции Android Binder с помощью Burp Suite
 coldzer0/cmulator
Cmulator — это (x86 - x64) скриптуемая песочница-эмулятор для реверс-инжиниринга шеллкода и PE-бинарников. Основана на Unicorn, Zydis Engine и…
 certcc/certfuzz
Этот проект содержит исходный код CERT Basic Fuzzing Framework (BFF) и CERT Failure Observation Engine (FOE).
 mandiant/flare-qdb
Командная строка и отладчик Python для инструментирования и изменения поведения нативного программного обеспечения на Windows и Linux.
 sentinel-one/efi_fuzz
Фаззер с направленным покрытием для переменных UEFI NVRAM, использующий эмуляцию Qiling и AFL++ для обнаружения уязвимостей в прошивке с помощью…
 crowdstrike/crowdfms
CrowdStrike Feed Management System. CrowdFMS — это фреймворк для автоматизации сбора и обработки образцов из VirusTotal с использованием системы…
 mandiant/flashmingo
Автоматический анализ SWF-файлов на основе некоторых эвристик. Расширяемо с помощью плагинов.
 cmatthewbrooks/r2kit
Набор скриптов для рабочего процесса анализа кода вредоносных программ на основе radare
 vishnunandan555/cordon
Запускайте любую команду в ограниченном представлении файловой системы в Linux
 purpleteam-labs/purpleteam-s2-containers
Контейнеры второго этапа
 577industries/aegisgraph
AegisGraph: графовая платформа для оценки доказательств на уровне приложений для защищенных приложений обмена сообщениями (SMA). Исследование DARPA…