

dezlock-dump
 dougwithseismic/dezlock-dump
Инструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
reconnaissancememory-forensicsdynamic-code-analysis+6
82
dougwithseismic/dezlock-dumpИнструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
 strace/strace
Трассировщик системных вызовов Linux, использующий ptrace для мониторинга, отладки и анализа системных вызовов, доставки сигналов и изменений…
 capstone-engine/capstone
Мультиархитектурный фреймворк дизассемблирования, предоставляющий легковесный потокобезопасный API для анализа бинарного кода, реверс-инжиниринга и…
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 x64dbg/x64dbg
Открытый отладчик пользовательского режима для Windows. Оптимизирован для реверс-инжиниринга и анализа вредоносного ПО.
 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки
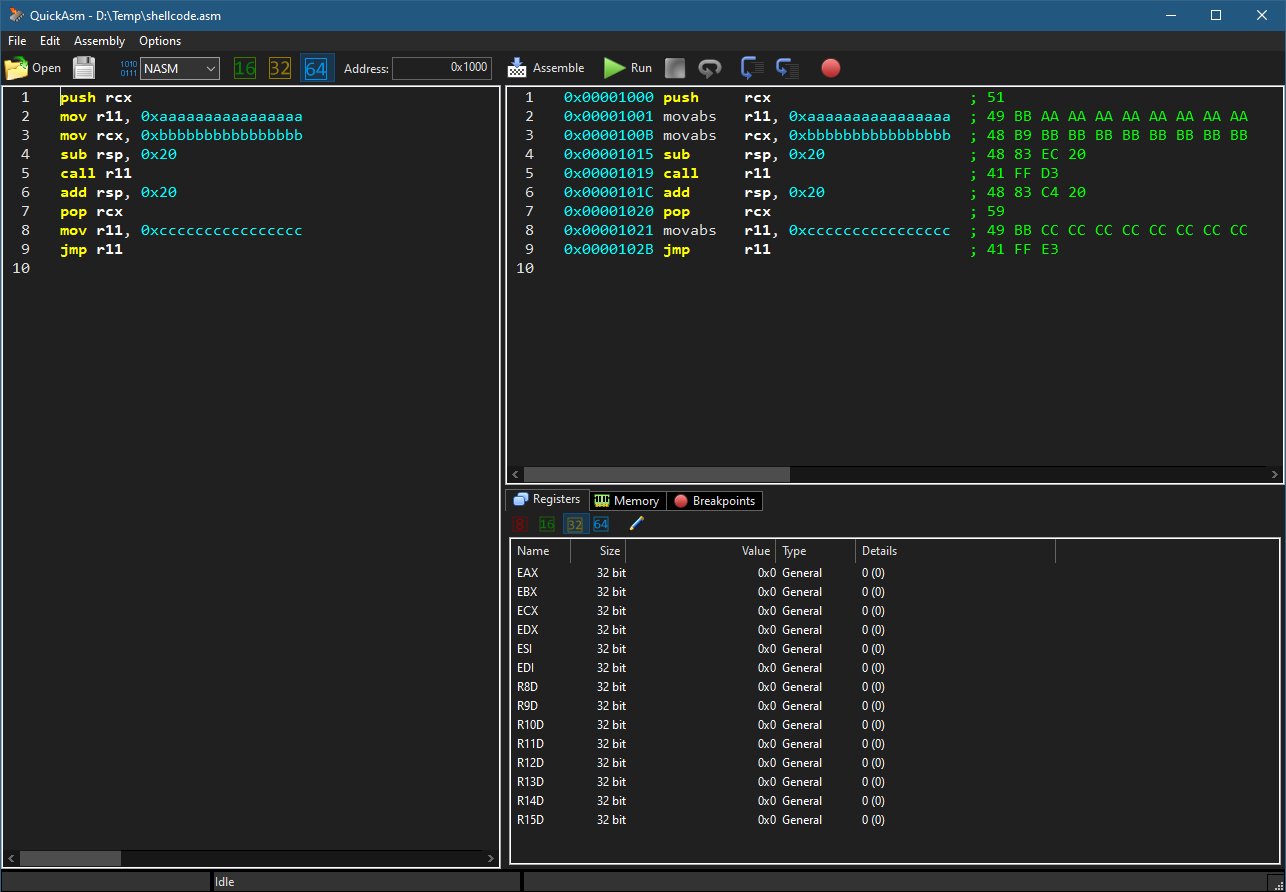 zodiacon/quickasm
Простой ассемблер/дизассемблер/эмулятор x86/x64
 dnspyex/dnspy
Неофициальное возрождение хорошо известного отладчика .NET и редактора сборок, dnSpy
 epasveer/seer
Seer - графический интерфейс для gdb
 gallopsled/pwntools
CTF-фреймворк и библиотека для разработки эксплойтов
 ibotpeaches/apktool
Инструмент для реверс-инжиниринга Android APK файлов
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 nowsecure/r2frida
Radare2 и Frida — лучше вместе.
 sunghoojung/reverse-engineering-browser
Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…
 jaime64net/debuggerj-
Отладчик приложений x86 и x64 с интеграцией ИИ
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 revng/revng
Фреймворк для бинарного анализа с открытым исходным кодом и декомпилятор, построенный на LLVM и QEMU, преобразующий бинарные файлы в читаемое…