

LIEF
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefКроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
 advdebug/brovan
Эмулятор бинарных файлов x86_64 в пользовательском режиме для анализа вредоносных программ и реверс-инжиниринга. Поддерживает PE, ELF, дампы памяти и…
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
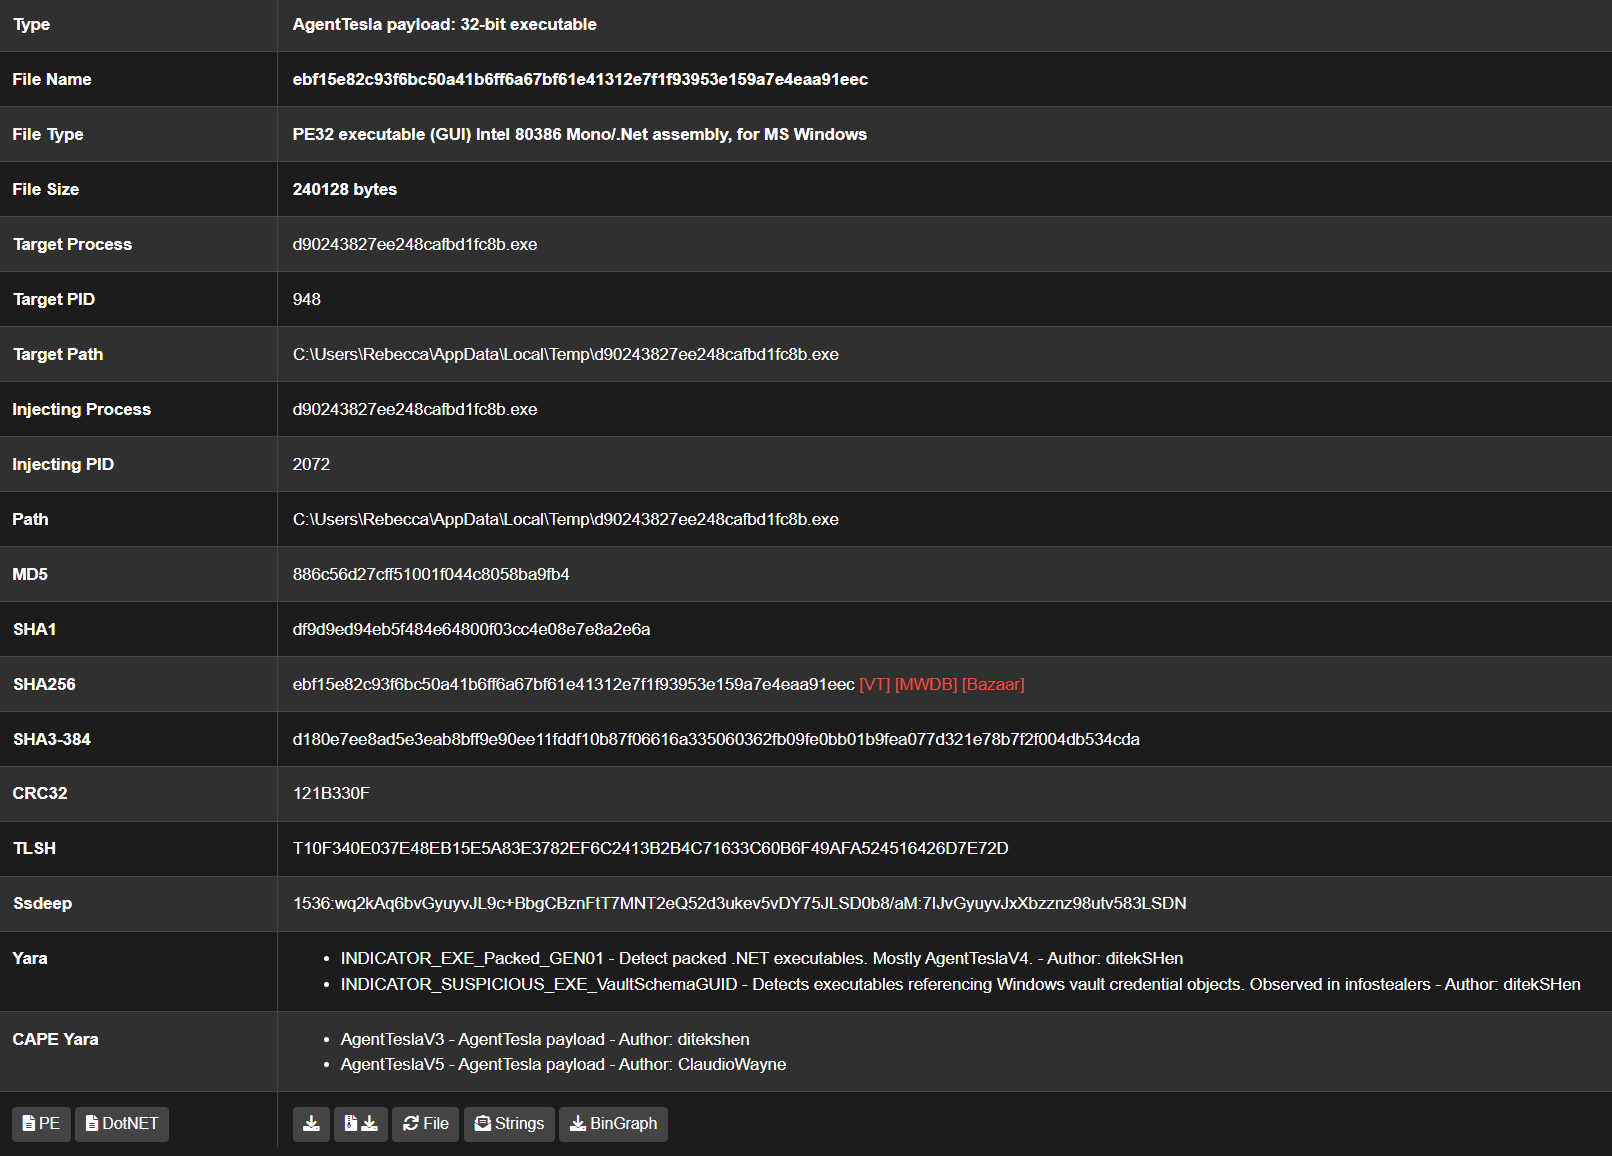 kevoreilly/capev2
Конфигурация вредоносного ПО и извлечение полезной нагрузки
 dynamorio/dynamorio
Фреймворк инструментирования времени выполнения для создания инструментов динамического анализа: трассировка, профилирование, покрытие кода, отладка…
 strace/strace
Трассировщик системных вызовов Linux, использующий ptrace для мониторинга, отладки и анализа системных вызовов, доставки сигналов и изменений…
 momo5502/sogen
🪅 Эмулятор userspace для Windows и Linux
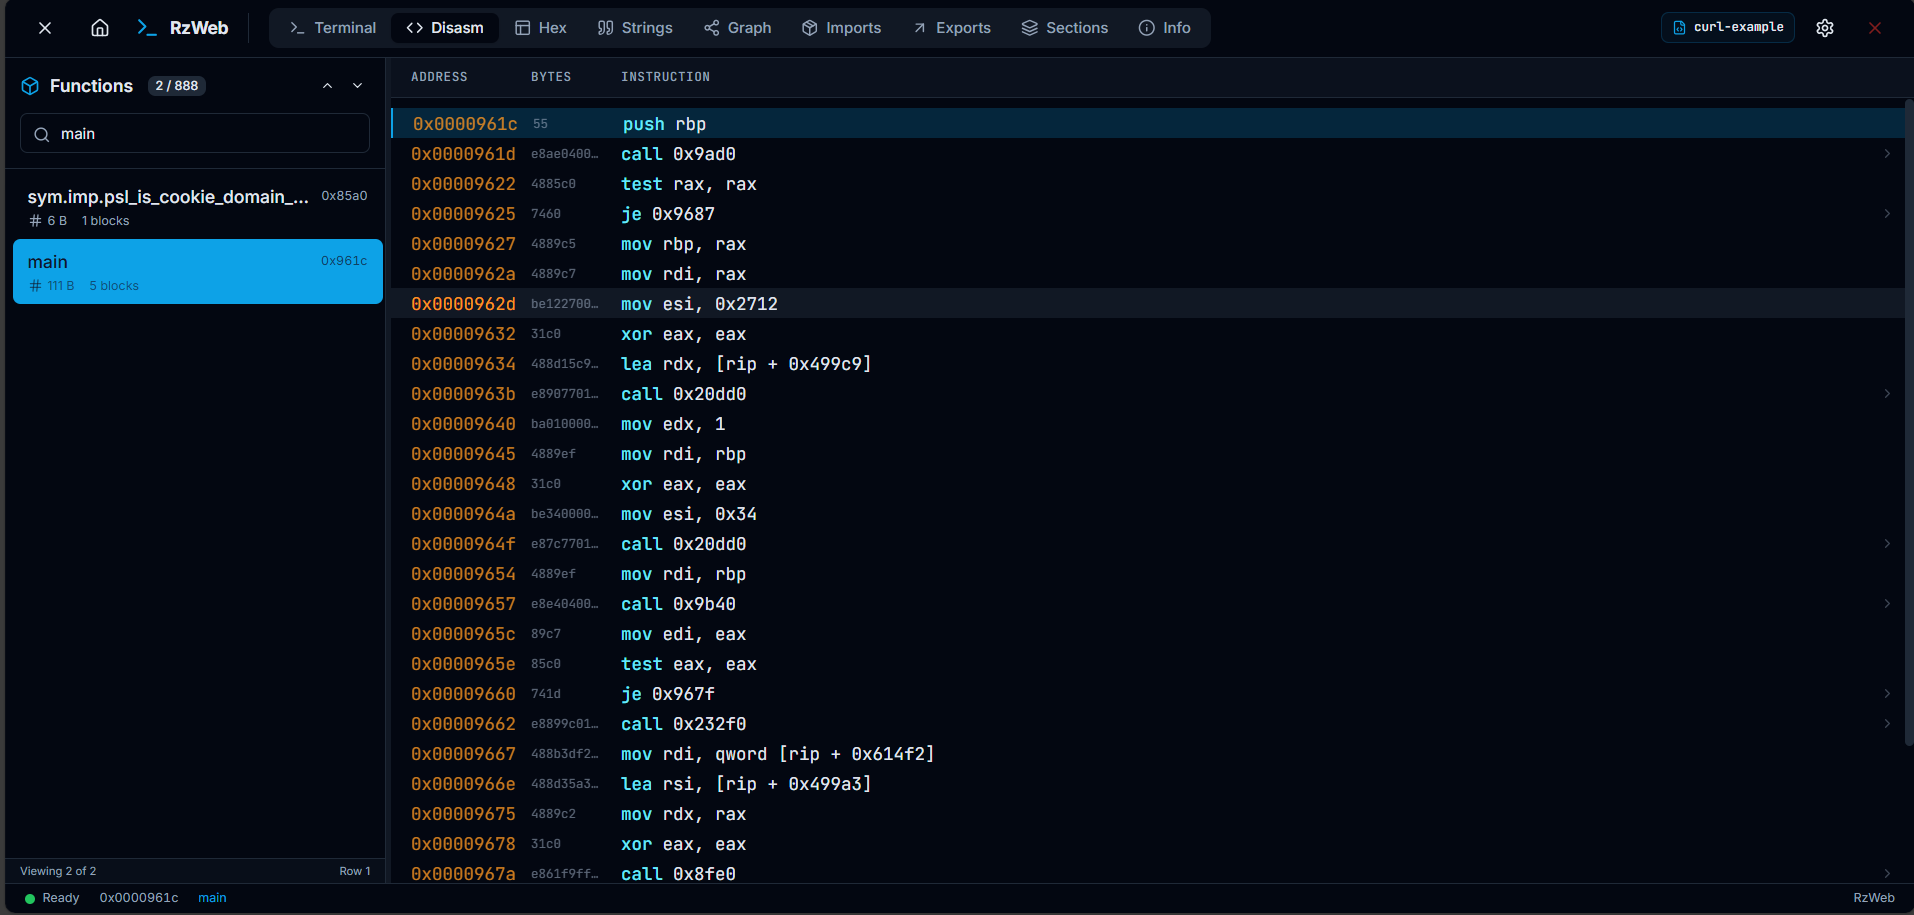 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
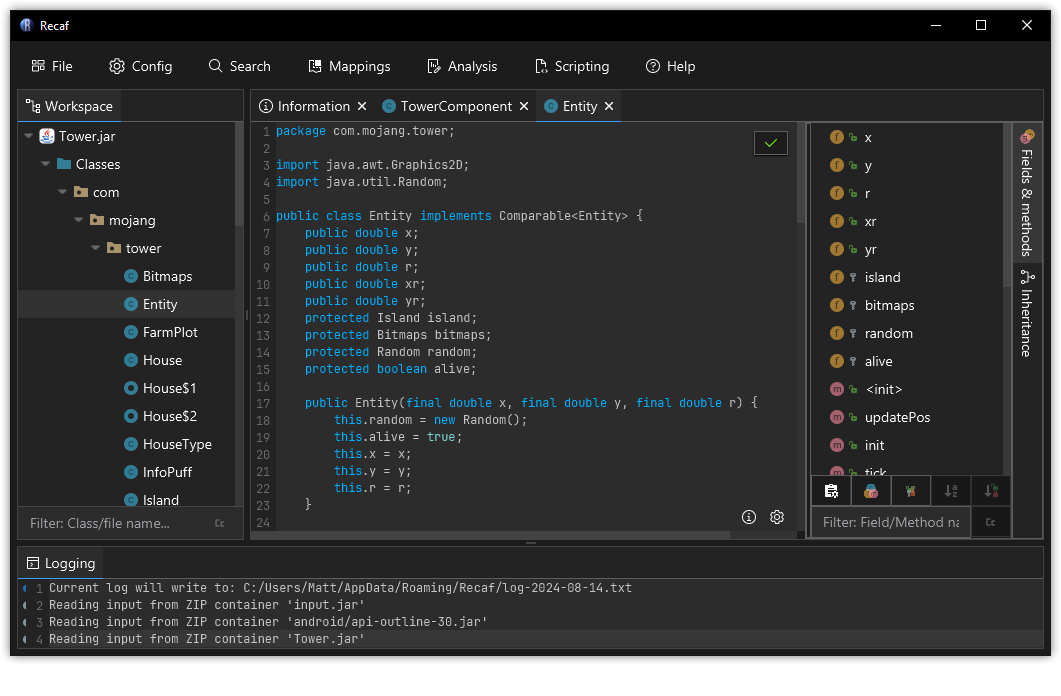
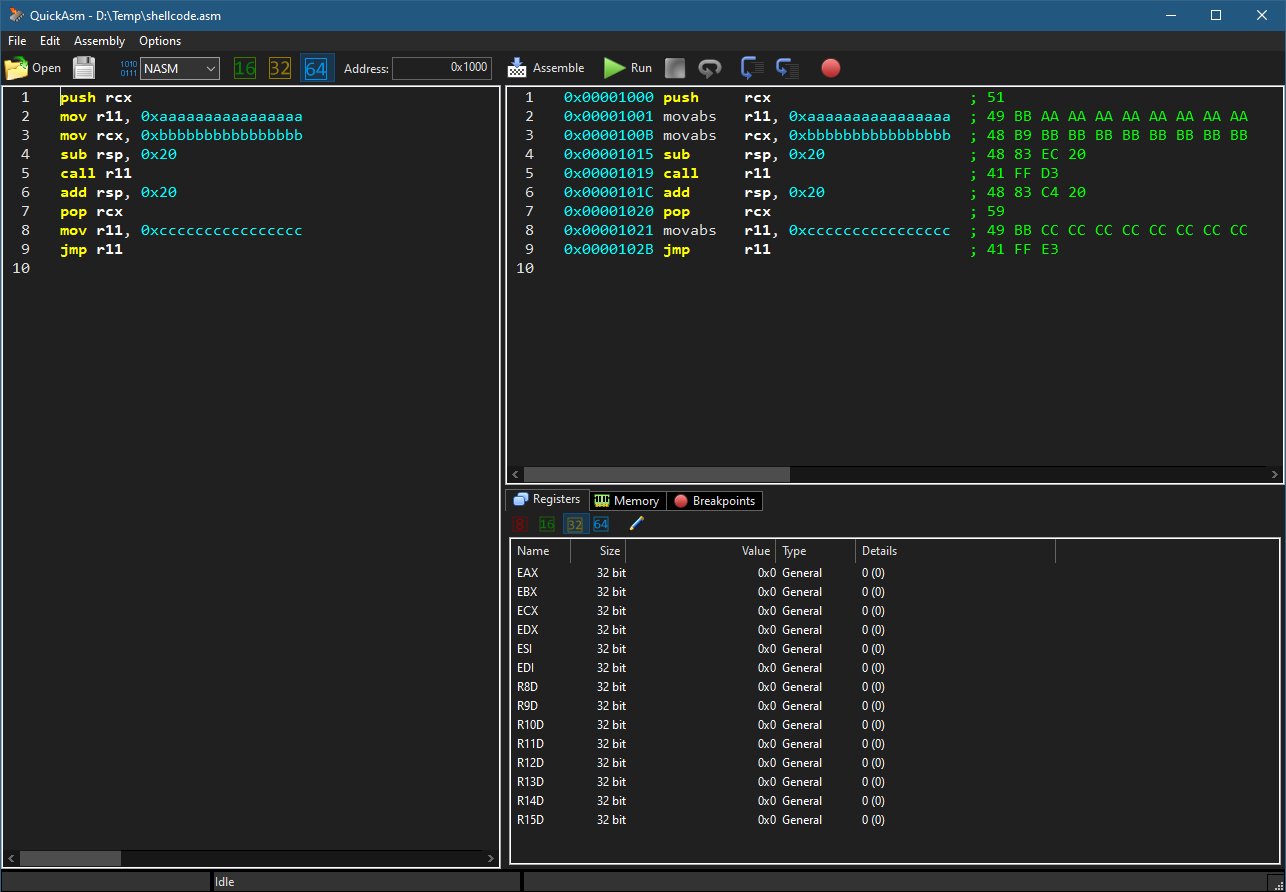 zodiacon/quickasm
Простой ассемблер/дизассемблер/эмулятор x86/x64
 dnspyex/dnspy
Неофициальное возрождение хорошо известного отладчика .NET и редактора сборок, dnSpy
 rr-debugger/rr
Фреймворк записи и воспроизведения для детерминированной отладки многопоточных приложений, обеспечивающий обратное исполнение, аппаратные точки…
 icsharpcode/ilspy
.NET Декомпилятор с поддержкой генерации PDB, ReadyToRun, метаданных (&многое другое) - кроссплатформенный!
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…