
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Отладчики — Инструменты — Страница 24 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
433 результатов
jsdeob-workbench preview

jsdeob-workbench

GitHubowl4444/jsdeob-workbench

Визуально анализируйте обфусцированный JavaScript. Стройте цепочки преобразований, исследуйте изменения в AST, пишите переиспользуемые плагины для…
static-analysiscode-analysisreverse-engineering+5
118
8 месяцев назад
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Сервер MCP (Model Context Protocol), который превращает все функции отладчика Windows pybag в нативные инструменты MCP. Он позволяет MCP-совместимым…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
865 месяцев назад
Shellcode-Test-Harness preview

Shellcode-Test-Harness

GitHubbitstream93/shellcode-test-harness

Легковесная тестовая обвязка, предназначенная для ускорения разработки шелл-кода путем предоставления среды выполнения с интегрированной диагностикой…
exploitationshellcodedebuggers+3
469 месяцев назад
ODIS-project-explorer preview

ODIS-project-explorer

GitHubkartoffelpflanze/odis-project-explorer

Дампер/обозреватель на Python для проектов MCD Runtime, используемых ODIS
embedded-systems-securityvulnerability-analysisreverse-engineering+4
331 год назад
rizin-notebook preview

rizin-notebook

GitHubrizinorg/rizin-notebook

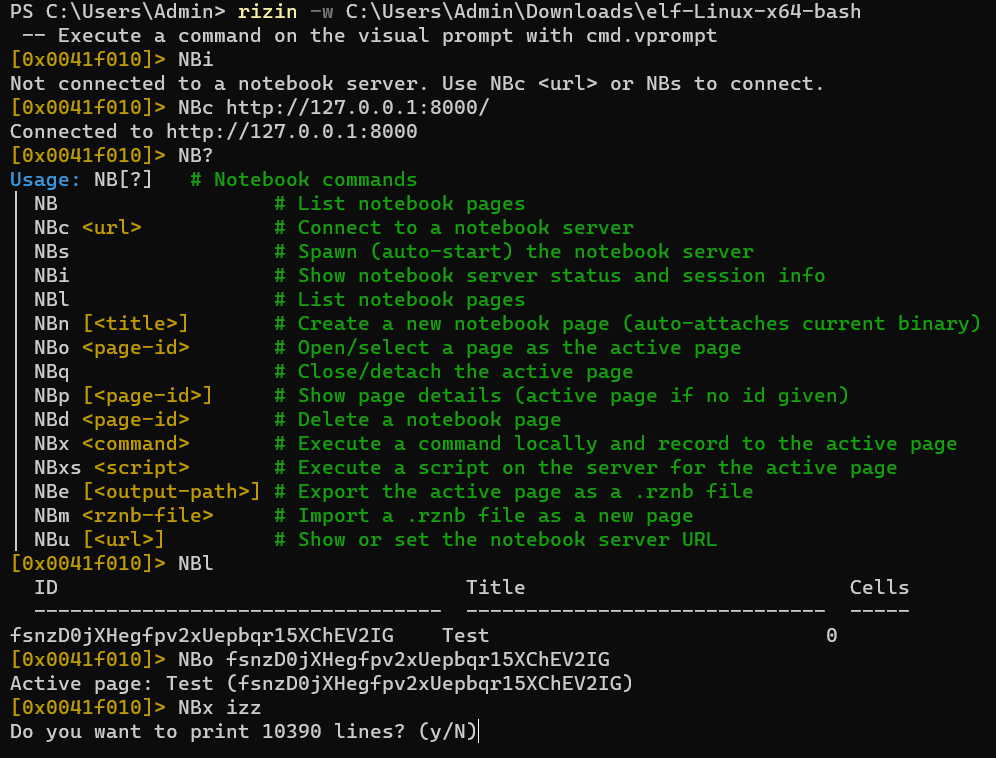
Блокнот для записи заметок при использовании rizin!

reverse-engineeringscripting-automationdebuggers+3
67 месяцев назад
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

Статически скомпилированные ARM-бинарники для отладки и анализа во время выполнения
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
5285 лет назад
defcon_27_windbg_workshop preview

defcon_27_windbg_workshop

GitHubhugsy/defcon_27_windbg_workshop

DEFCON 27 воркшоп - Современная отладка с помощью WinDbg Preview
vulnerability-analysisexploitationreverse-engineering+5
7481 год назад
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Открытый сканер памяти, написанный на C++
memory-forensicsexploitationreverse-engineering+2
3695 лет назад
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

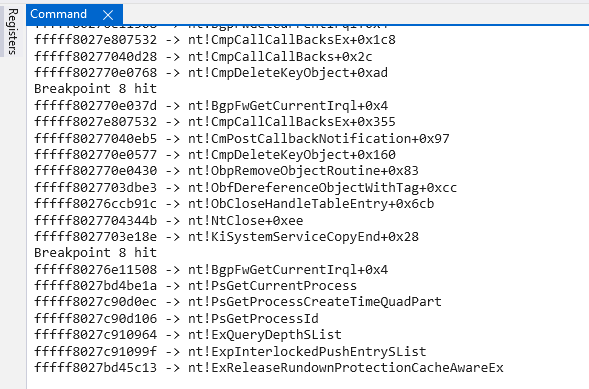
Плагин WinDbg для отслеживания переходов модулей из отлаживаемого драйвера.
reverse-engineeringdebuggersbinary-analysis
5410 месяцев назад
metasm preview

metasm

GitHubjjyg/metasm

Это основной репозиторий для metasm — свободного ассемблера / дизассемблера / компилятора, написанного на ruby.
code-analysisreverse-engineeringshellcode+2
4757 месяцев назад
BasicHook preview

BasicHook

GitHubmalwaretech/basichook

Движок инлайн-хукинга для x86 (с использованием трамплинов)
exploitationreverse-engineeringshellcode+3
9911 лет назад
PSI_BOF preview

PSI_BOF

GitHubwhokilleddb/psi_bof

BOF, предназначенный для проверки памяти и адресов процессов.
memory-forensicsreverse-engineeringdebuggers+4
406 месяцев назад
Fracture- preview

Fracture-

GitHubgmh5225/fracture-

🐈‍⬛ WIP-набор для реверс-инжиниринга JVM-приложений
dynamic-analysis-sandboxingcode-analysisreverse-engineering+2
1 год назад
instrumentation_callbacks preview

instrumentation_callbacks

GitHubdeputation/instrumentation_callbacks

Доказательство концепции, демонстрирующее обратные вызовы инструментирования на Windows 10 21h1 с использованием переменной TLS для обеспечения…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1604 лет назад
shannon-dbg preview

shannon-dbg

GitHubsynacktiv/shannon-dbg

Отладчик для Shannon Baseband
embedded-systems-securityreverse-engineeringdebuggers+4
606 лет назад
MOEW preview

MOEW

GitHubharryeetsource/moew

Белая книга

defensive-toolsexploitationreverse-engineering+4
1610 месяцев назад
IDA-Ghidra-bridge preview

IDA-Ghidra-bridge

GitHuboscarsantanaarias/ida-ghidra-bridge

TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…

static-analysiscode-analysisdynamic-code-analysis+6
158 дней назад
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Модуль аппаратного отладчика ядра для дампа операций руткитов и инспектирования активности на уровне ядра для анализа вредоносного ПО и обратной…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4 лет назад
Назад1…232425Вперёд
