reverse-engineering-browser

Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…

Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…

Открытая прошивка для HydraBus — многофункционального инструмента для отладки встраиваемого оборудования, взлома и тестирования на проникновение,…

Фреймворк для бинарного анализа с открытым исходным кодом и декомпилятор, построенный на LLVM и QEMU, преобразующий бинарные файлы в читаемое…

🔍 Гекс-редактор для реверс-инженеров, программистов и тех, кто ценит свою сетчатку, работая в 3 часа ночи.

UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки

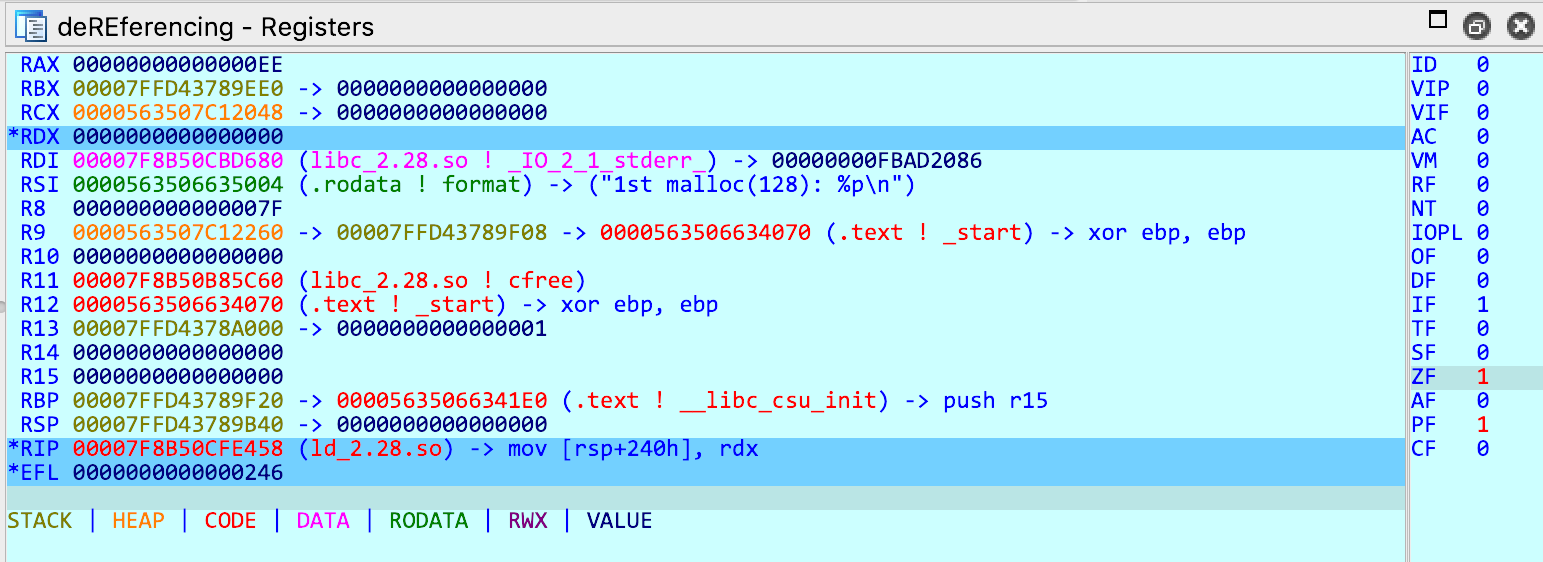
Плагин для IDA Pro, реализующий более удобные для пользователя представления регистров и стека.

Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…

Параллельный бинарный анализ в IDA Pro с AI-управляемым именованием функций, графом знаний Neo4j и движком эмуляции/хукинга/фаддзинга phantomrt для…

Драйвер ядра Windows, который перехватывает функции Nt* SSDT для сокрытия отладчиков и процессов от анти-отладочных проверок, с плагином для x64dbg…

Ассистент для реверс-инжиниринга на базе ИИ, который связывает IDA Pro с языковыми моделями через MCP.

SALT — трассировщик SLUB-аллокатора для ядра Linux

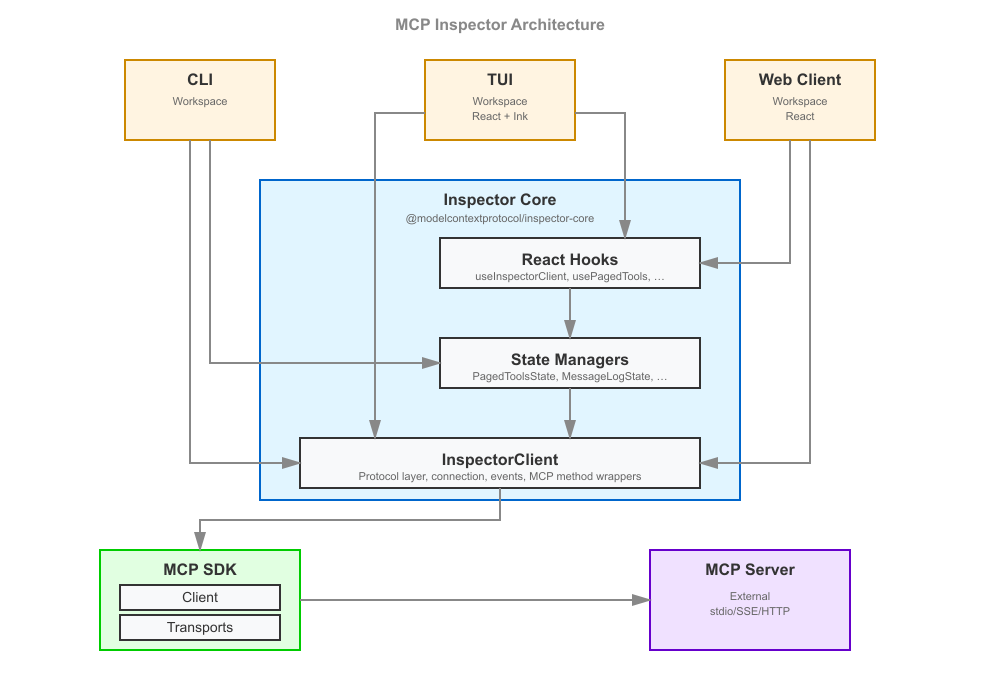
Инспектируйте, отлаживайте и визуально тестируйте серверы Model Context Protocol (MCP) из веб-интерфейса, CLI или TUI, с исследованием…

Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…

Набор инструментов для исследования состояний гонки в ядре Linux с использованием трассировок KCOV: графический и терминальный просмотрщики…

Восстанавливайте и проверяйте код C/C++ из скомпилированных программ с помощью ИИ.

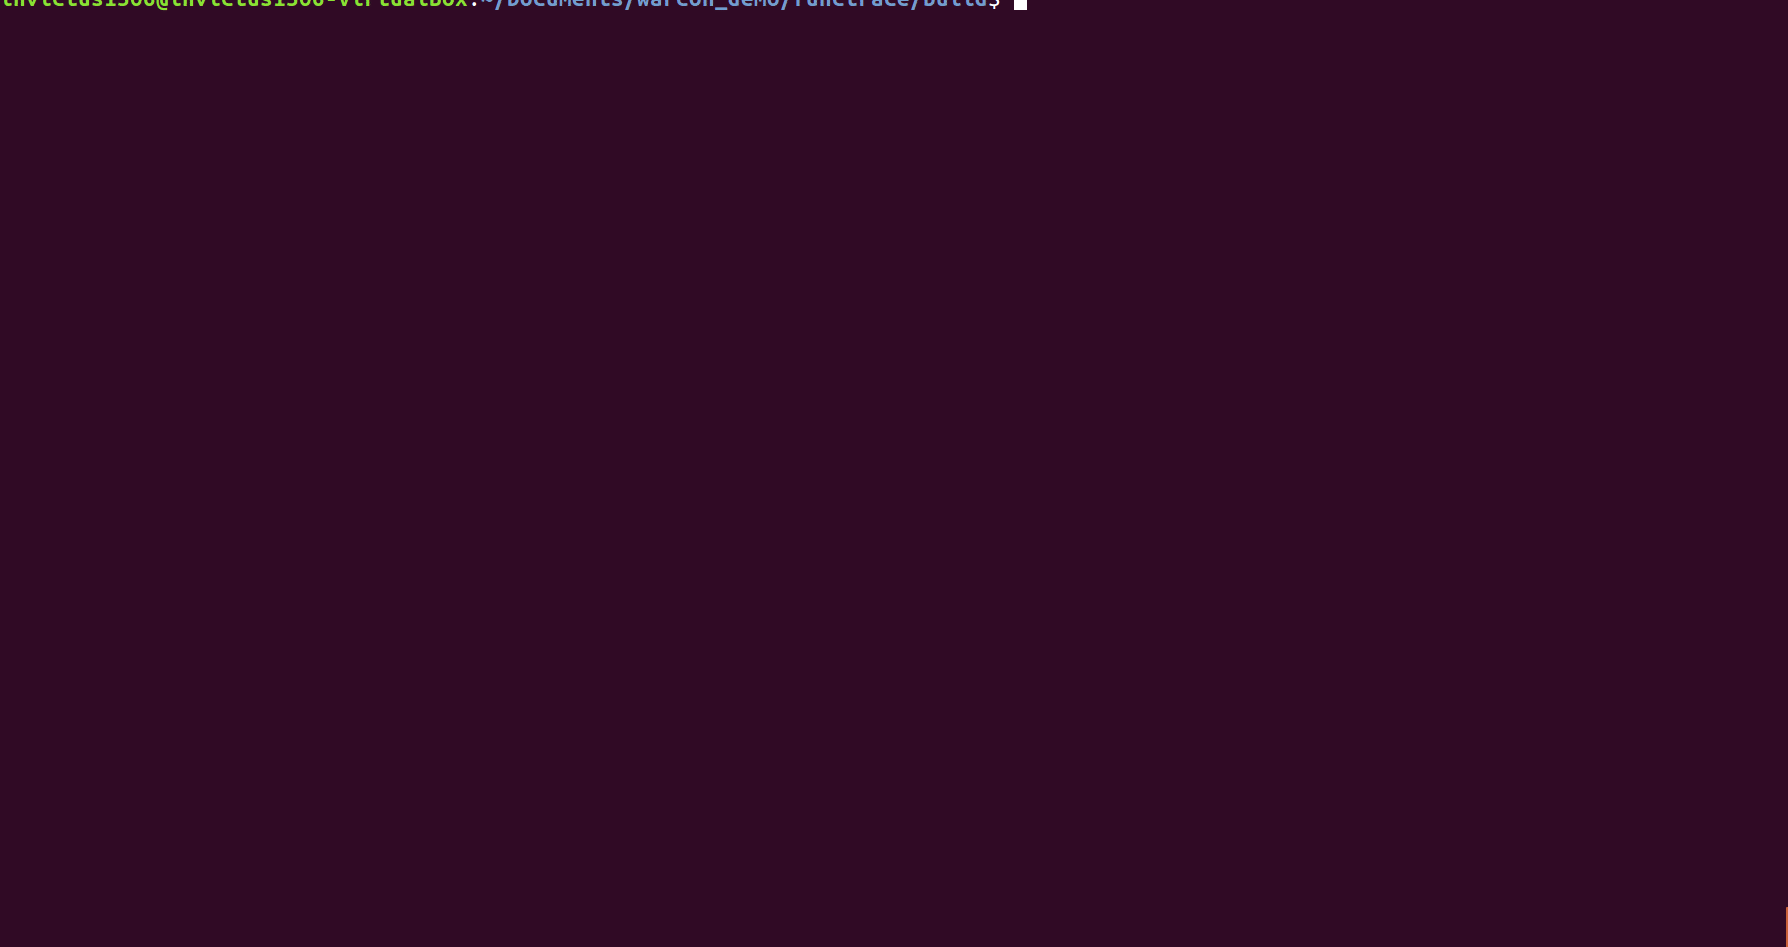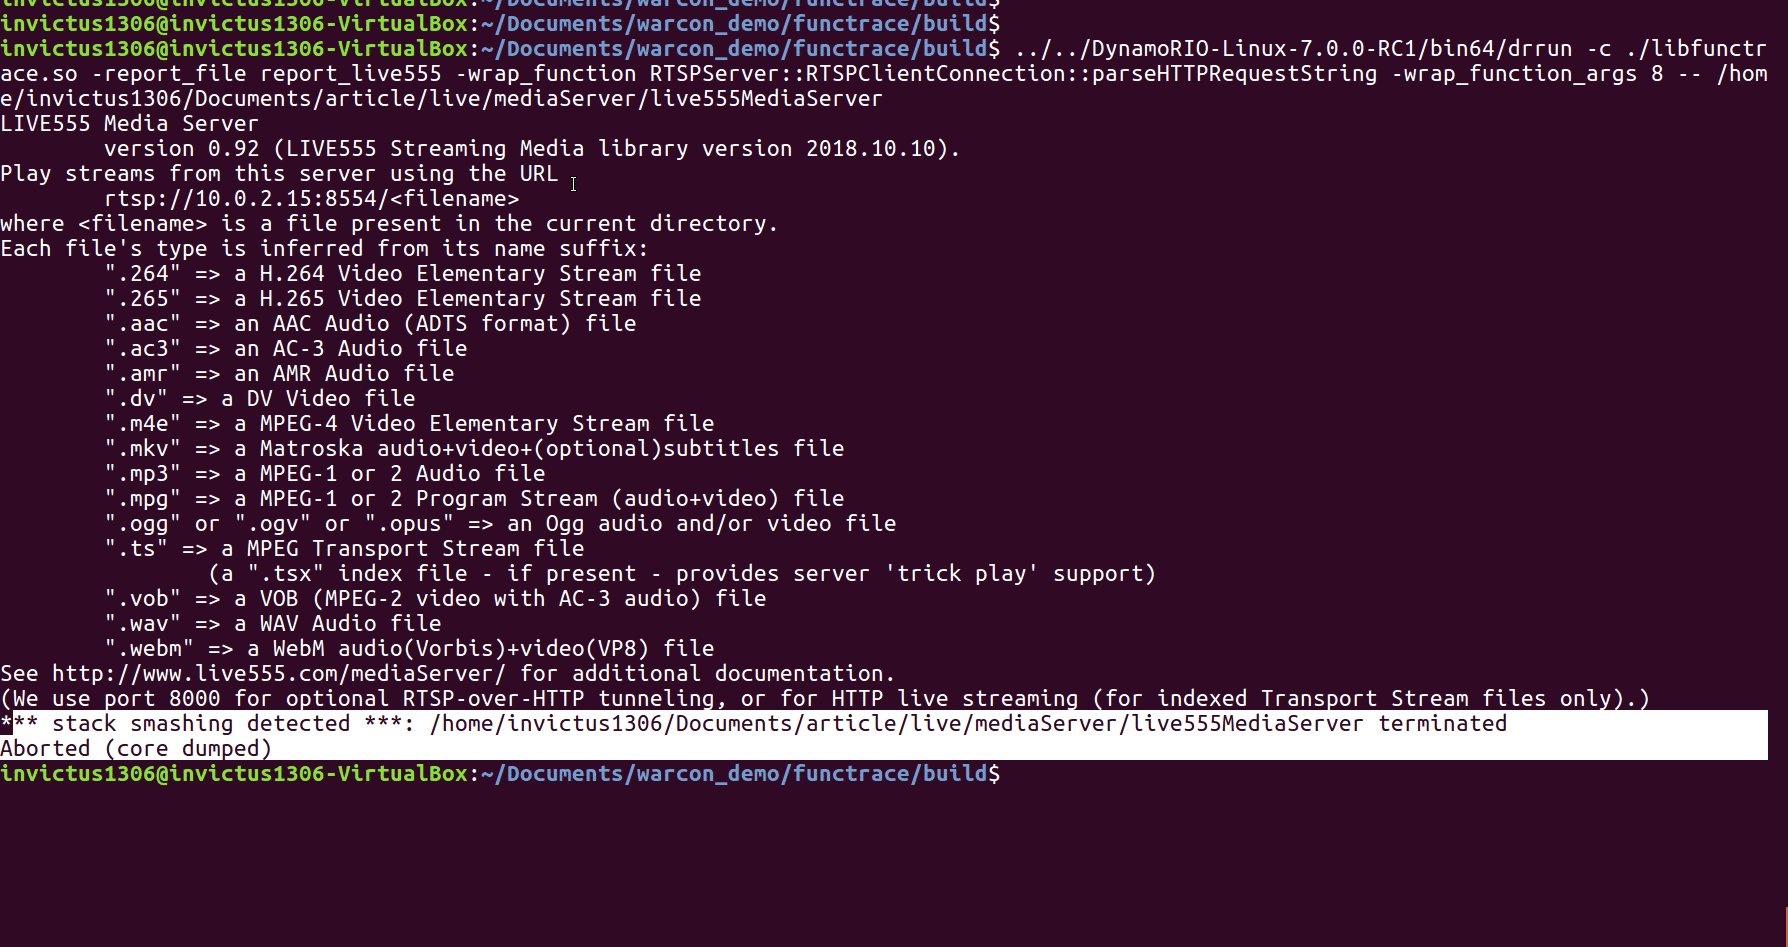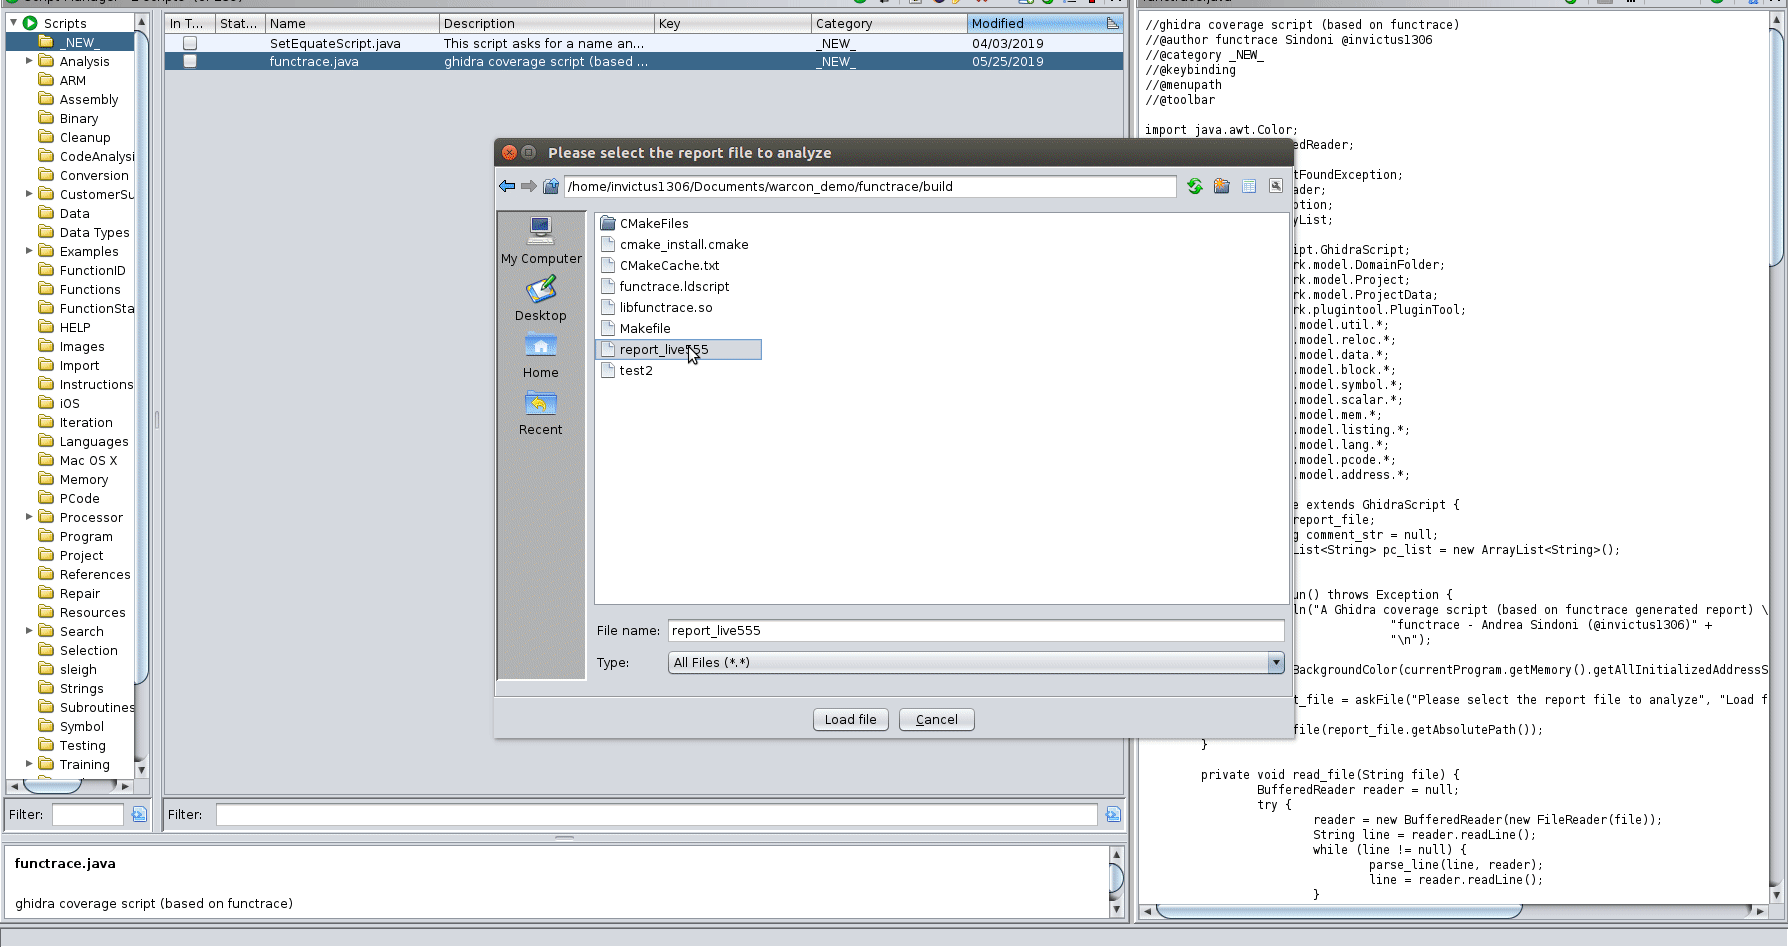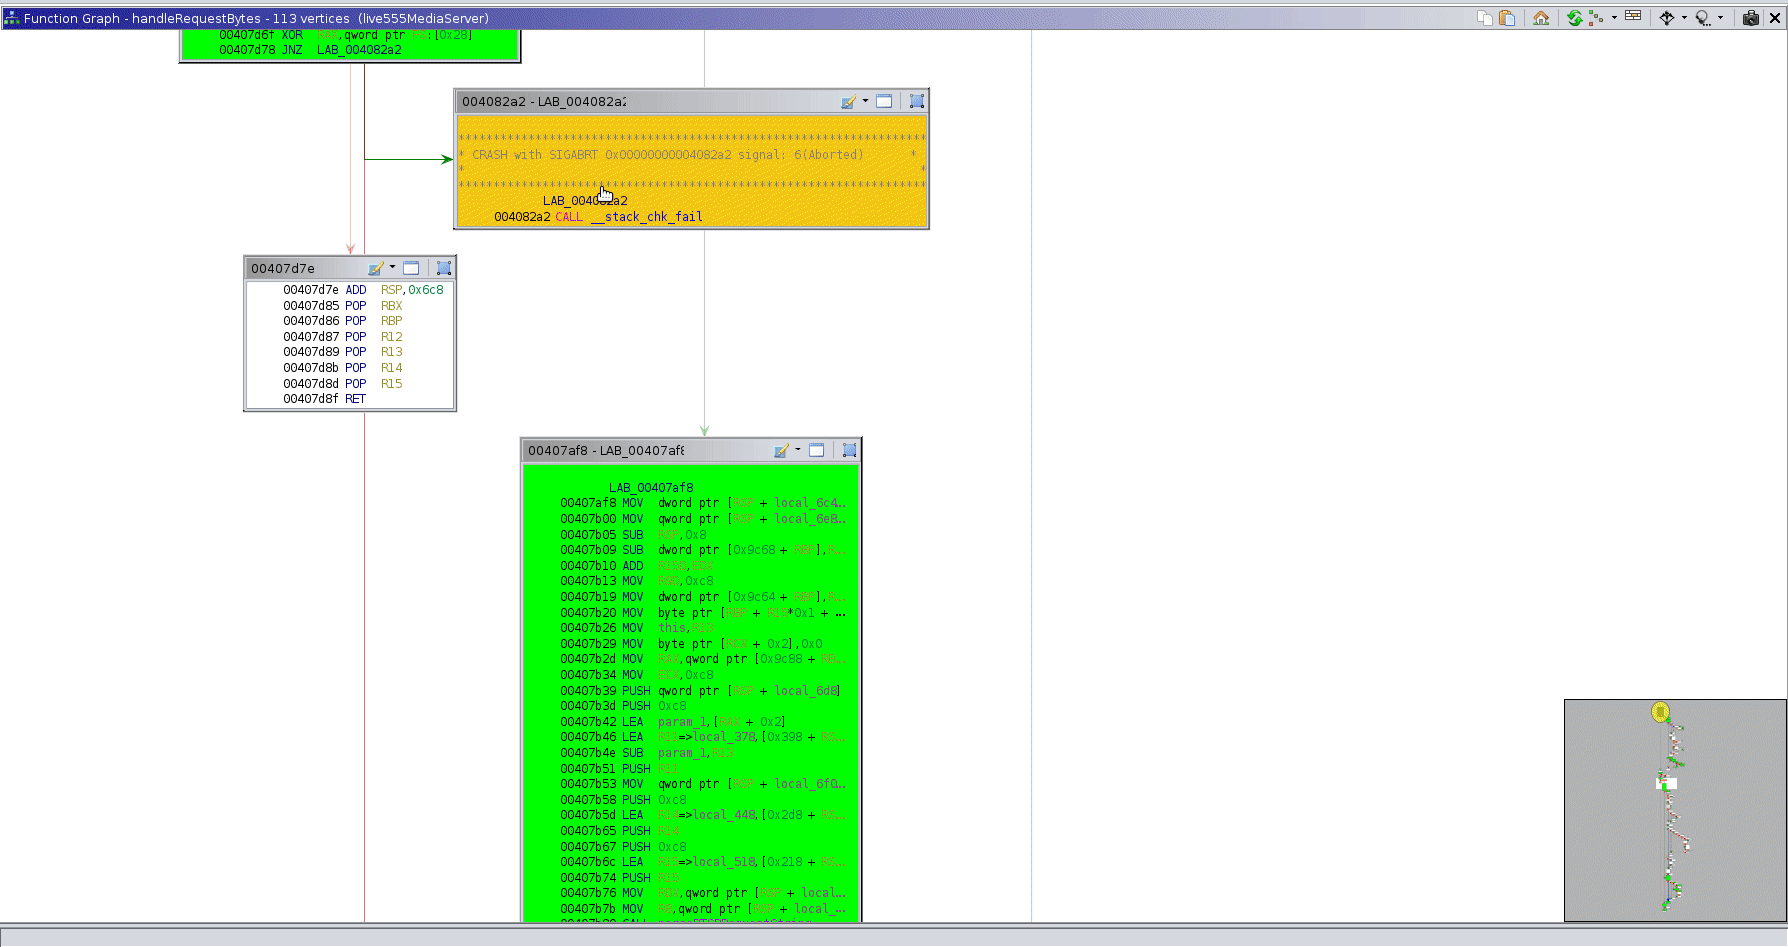
Трассировщик функций

Полноценный инструментируемый фреймворк для эмуляции двоичного кода

Библиотека взлома памяти Windows