DSpace__DSpace_CVE-2022-31195_5-10

Патченная версия репозитория DSpace, устраняющая CVE-2022-31195, предоставляющая безопасную платформу управления цифровыми активами с улучшенным…

Патченная версия репозитория DSpace, устраняющая CVE-2022-31195, предоставляющая безопасную платформу управления цифровыми активами с улучшенным…

Python-фреймворк для моделирования угроз

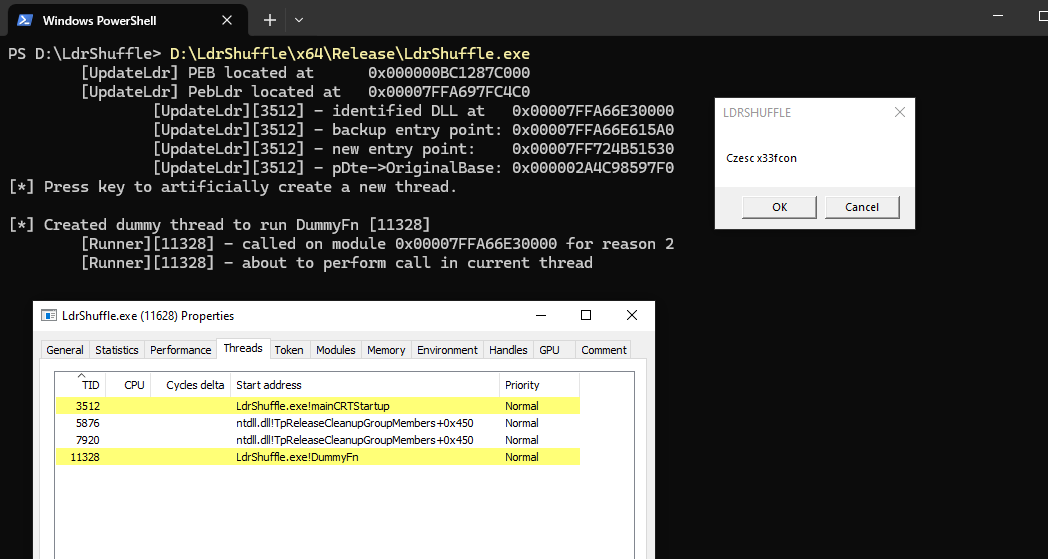
Техника выполнения/внедрения кода с использованием манипуляции структурой модулей DLL в PEB

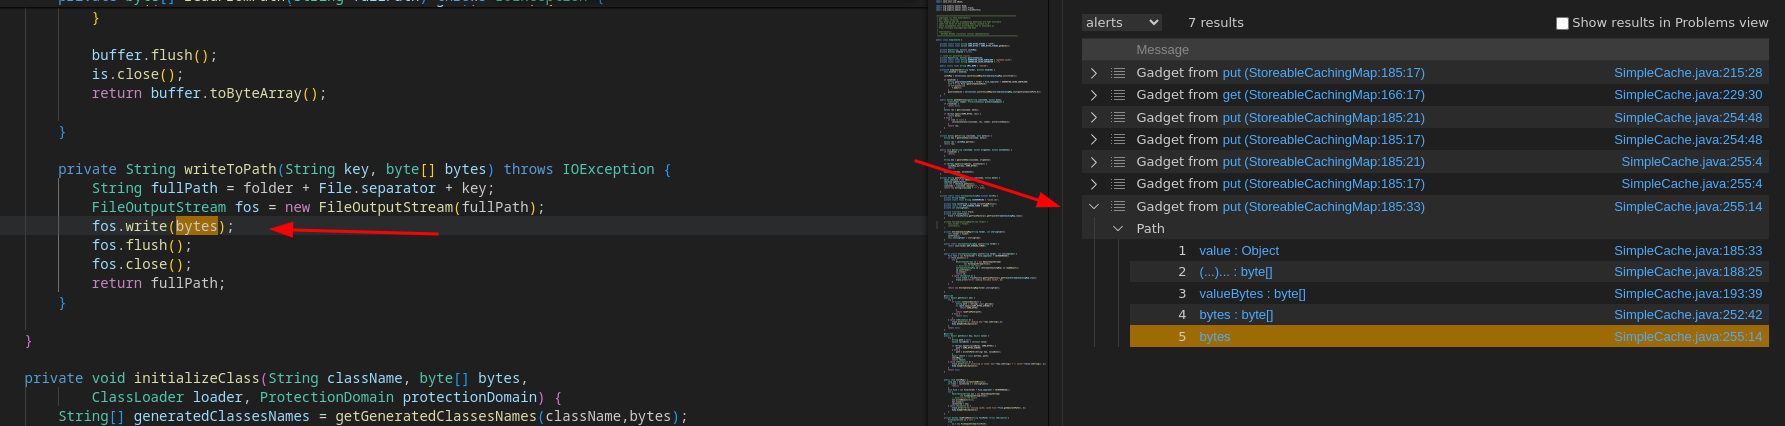
Поиск цепочек гаджетов Java/C# с помощью CodeQL

PoC для уязвимости RCE в библиотеке ParseExcel, а также в ParseXLSX, как зависимой библиотеке.

В этом репозитории хранится исходный код уязвимой программы.

Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…

The Web Exploit Detector — это приложение на Node.js, используемое для обнаружения возможных заражений, вредоносного кода и подозрительных файлов в…

Скрипты обнаружения и рекомендации для уязвимости CVE-2022-22965 (Spring4Shell) в Spring Framework, включая сканеры PowerShell и Bash для уязвимых…

TCP JSON-серверы-мосты для IDA Pro и Ghidra, предоставляющие декомпиляцию, перекрёстные ссылки, символы, таблицы виртуальных методов, RTTI и патчинг…

Синтезатор Greybox, ориентированный на деобфускацию инструкций ассемблера.

Локальный статический сканер безопасности для приложений Next.js, Supabase и Stripe: 24 проверки на основе AST для утёкших ключей, отсутствующих RLS…

Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов

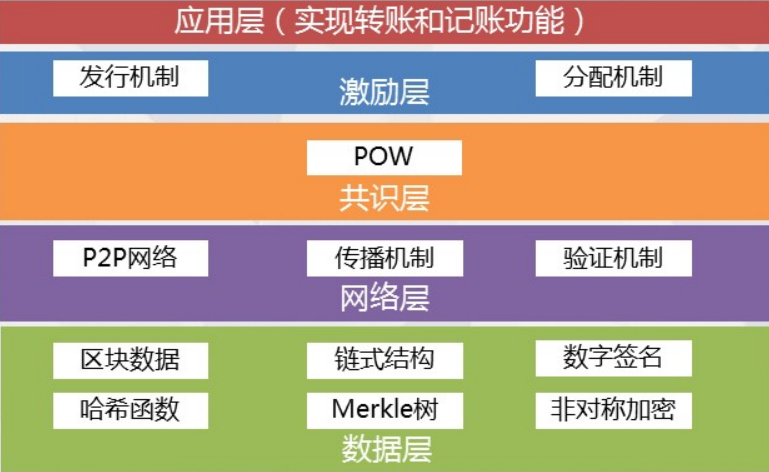
Безопасность блокчейна

Скрипт для быстрой проверки CVE-2025-55182 (React) и CVE-2025-66478 (Next.js) - Критические уязвимости удаленного выполнения кода без аутентификации…

Система обнаружения и обфускации вредоносного кода на основе ИИ с микросервисами для обнаружения, упаковки и запутывания кода, а также сервисами для…

retire.js обрел новый дом