external_expat_AOSP10_r33_CVE-2022-22822toCVE-2022-22827

Исправленная версия библиотеки синтаксического анализатора XML Expat, устраняющая несколько CVE (CVE-2022-22822 – CVE-2022-22827) для AOSP 10 r33,…

Исправленная версия библиотеки синтаксического анализатора XML Expat, устраняющая несколько CVE (CVE-2022-22822 – CVE-2022-22827) для AOSP 10 r33,…

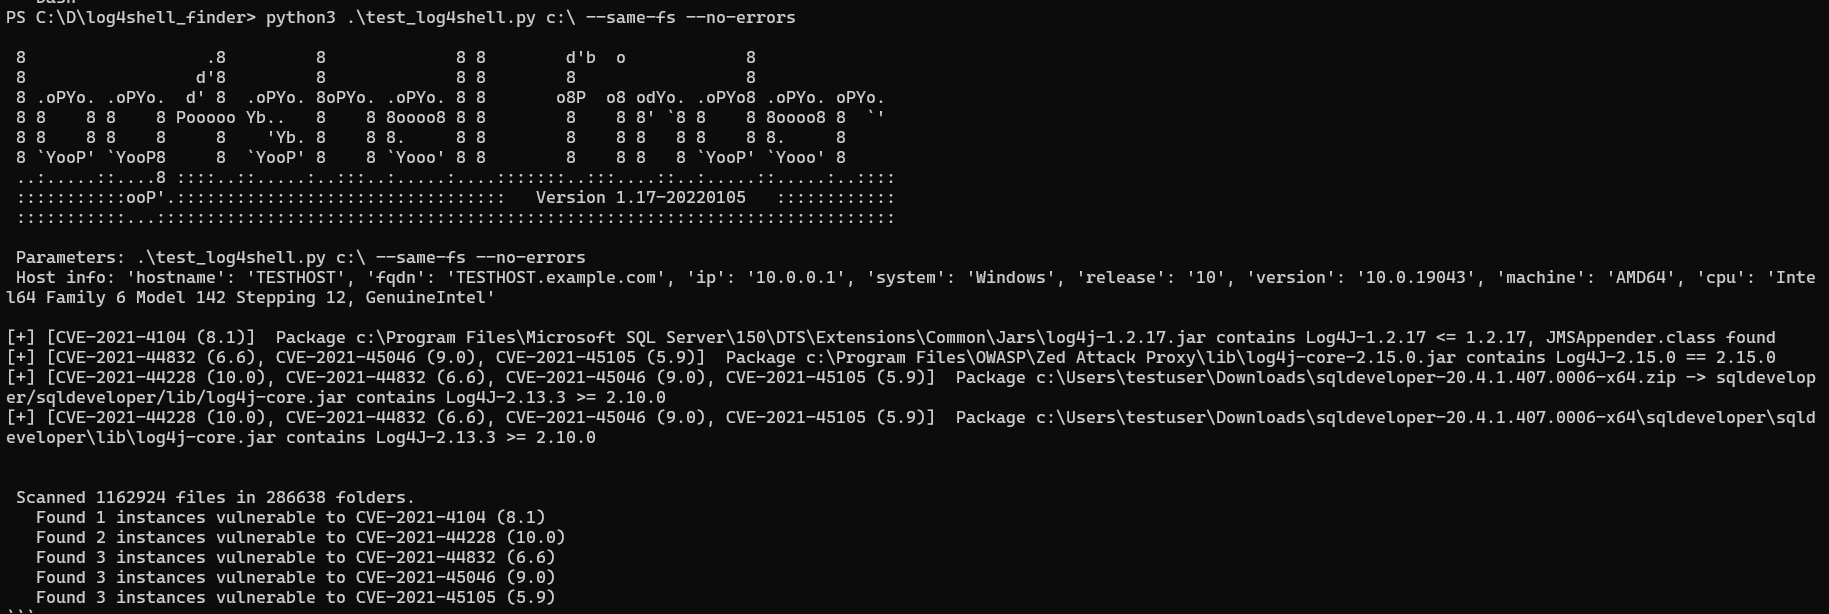
Направлен на поиск JndiLookup.class практически в любом каталоге или zip, jar, ear, war файле, даже глубоко вложенном.

C-библиотека для потокового разбора XML, предоставляющая быстрый и настраиваемый парсер с поддержкой пользовательских обработчиков и опций…

Сканировать репозиторий на наличие конфигурационных файлов AI-IDE, которые могут вызвать удаленное выполнение кода (RCE) через хуки Claude Code,…

Безопасный форк Startklar Elementor Addons. Исправлены уязвимости CVE-2024-5153 и загрузки файлов.

Форк Crowdsignal Forms с усиленной безопасностью. Исправляет CVE-2025-69015 (нарушенный контроль доступа), модернизирует для PHP 8.2+ и обеспечивает…

Сканирует файлы Infrastructure as Code на предмет ошибок конфигурации безопасности и уязвимостей с помощью KICS, с отчётностью через Bitbucket Code…

Контекстная система аудита безопасности для исследовательских артефактов

Эталонная задача для повторной реализации исправления маскированного разрешения путей в Jupyter Server, с функциональными и скрытыми тестами…

The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…

ROPfuscator — это фреймворк для мелкозернистой обфускации кода программ на C/C++ с использованием ROP (return-oriented programming).

Инструмент статического анализа безопасности приложений на PHP (SAST), который выполняет анализ на основе меток для обнаружения XSS, SQL-инъекций и…

Простой файловый сканер для поиска потенциальных ключей доступа и секретных ключей AWS в файлах

Самый быстрый сканер файловой системы для поиска log4shell (CVE-2021-44228, CVE-2021-45046) и других уязвимых (CVE-2017-5645, CVE-2019-17571,…

Подборка запросов weggli для статического анализа кода на C/C++ с целью выявления опасных функций, проблем со стеком и уязвимостей переполнения при…

Безопасность блокчейна

Набор различных способов выполнения кода вне ожидаемых точек входа

Фреймворк оценки ресурсов на основе Qiskit для пространственно-эффективных квантовых схем модульного инвертирования и аффинного сложения точек,…