
jfrog-CVE-2022-21449
 jfrog/jfrog-cve-2022-21449
Сканирует скомпилированные Java-архивы (JAR/WAR) на предмет использования алгоритма ECDSA для обнаружения уязвимости CVE-2022-21449. Рекурсивно…
static-analysisvulnerability-scannerscode-analysis+1
37
jfrog/jfrog-cve-2022-21449Сканирует скомпилированные Java-архивы (JAR/WAR) на предмет использования алгоритма ECDSA для обнаружения уязвимости CVE-2022-21449. Рекурсивно…
 owasp/tcasvs
Стандарт верификации безопасности толстых клиентских приложений OWASP

 gitlab-org/security-products/sast-rules
Курируемый репозиторий правил Semgrep для GitLab SAST, предоставляющий шаблоны статического анализа для обнаружения уязвимостей безопасности на…
 errornointernet/follinascanner
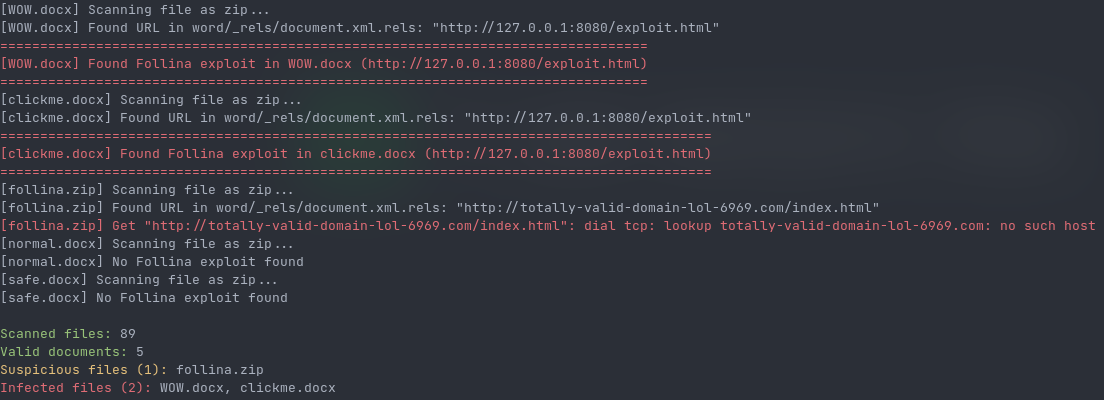
Инструмент, написанный на Go, который сканирует файлы и каталоги на наличие эксплойта Follina (CVE-2022-30190)
 martyx00/vulnfanatic-ng
Плагин BianryNinja для выявления уязвимостей в декомпилированных бинарных файлах, сочетающий программные проверки и поддержку LLM.
 nanitor/log4fix
Обнаружение и исправление уязвимости log4j log4shell (CVE-2021-44228)
 t3ft3lb/2026-100daysofyara
Ежедневное написание и публикация одного правила YARA в течение 100 дней.
 stevenseeley/howcve-2019-1083works
Техническая демонстрация эксплуатации CVE-2019-1083 с анализом основной уязвимости и кодом доказательства концепции.
 ockeghem/cve-2015-6835-checker
PHP-скрипт для обнаружения CVE-2015-6835 (уязвимость десериализации сессий) путём анализа исходного кода на предмет небезопасных вызовов…
 cymulateresearch/react2shell-scanner
Сканер React2Shell (CVE-2025-55182 и CVE-2025-66478)
 jenkinsci-cert/security-3430
Java-агент, который преобразует уязвимый класс для блокировки эксплуатации CVE-2024-43044 в контроллерах Jenkins, с опциональным принудительным…
 breadsquad/ediop3php
Сканер PHP CVE-2025-1219. На bash без root.
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Outdated Ghost CMS websites that have fallen become compromised from CVE-2026-26980 can suffer from spam code injection to pages. Use this to mass…
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Обслуживаемая сообществом база данных уведомлений безопасности Ruby-гемов с структурированными данными CVE, оценками CVSS и требованиями к…
 shoucheng3/xwiki__xwiki-rendering_cve-2023-32070_14-5
Generic rendering system converting wiki syntax, HTML, and other formats into XHTML. Part of the XWiki platform, providing a flexible and extensible…
 shoucheng3/asf__cxf_cve-2019-17573_3-2-11
Веб-сервисный фреймворк для построения и разработки SOAP, RESTful и CORBA сервисов с поддержкой WS-Security, WS-Trust и JAX-WS/JAX-RS API.
 scabench/fastjson-tp1fn1
сценарий на основе CVE-2022-25845, дающий TP для SCA на основе метаданных, но FN при использовании графа вызовов